Genesys Cloudに預けている通話の録音や顧客のデータは、今回の不正アクセスの対象ではありません。入られたのは、コンタクトセンターのクラウドを提供する米Genesysの、社内の研修システム(LMS)と顧客管理システム(CRM)でした。
ただ、そのCRMには、Genesysと取引のある会社の担当者の情報が入っています。氏名や業務用のメールアドレス、役職がそろうので、コンタクトセンターを運営する部署を狙った、Genesysを名乗る偽のメールに使われかねません。
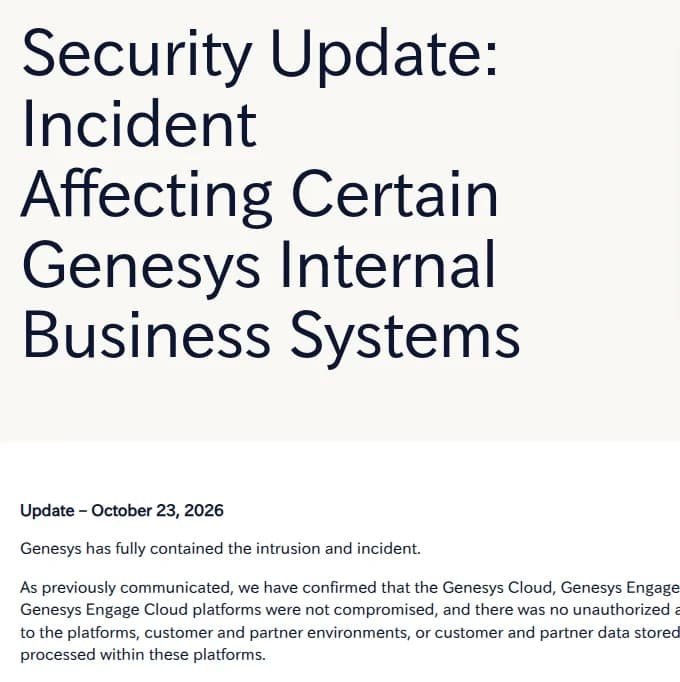 Genesysの公表。10月23日の更新で、侵入を封じ込めたと説明出典: Genesys「Security Update: Incident Affecting Certain Genesys Internal Business Systems」(引用)
入られたのは研修と顧客管理のシステム
Genesysの公表によると、流れは次のとおりです。
| 日付 |
できごと |
| 10月16日 |
第三者による不正アクセスに気づき、調べ始める |
| 10月19日 |
公表。LMSとCRMを含む社内の業務システムに入られたと説明 |
| 10月23日 |
侵入を完全に封じ込めたと更新。LMSの使用を止めた |
対象外と明記されたのは、Genesys Cloud、Genesys Engage、Genesys Engage Cloudの3つの基盤です。顧客やパートナーの環境と、基盤の中に保存・処理しているデータにも、不正なアクセスは無かったとしています。通話の録音や分析のデータも同じです。
LMSとCRMの情報が見られたり持ち出されたりしたことは、確認済みです。Genesysは、どの情報が含まれるかを調べている最中で、事実が固まりしだい知らせるとしています。
漏れたのは「Genesysの客」としての情報
CRMとLMSに入っているのは、いまの顧客と見込み客との関係を管理する情報です。Genesysは例として、氏名、業務用のメールアドレス、電話番号、役職、会社とアカウントの情報、やりとりの情報を挙げています。
つまり、漏れたおそれがあるのは、コンタクトセンターにかかってくる消費者の情報ではありません。Genesysと契約や商談をしている会社の、担当者の情報です。
攻撃者の名前を、Genesysは明かしていません。SecurityWeekによると、最近現れた「ScarlettGroup」というグループが、リークサイトで犯行を主張しています。
うちの会社に関係あるか
Genesysの製品を使っているか、導入を検討したことがある会社は関係があります。契約や商談、研修の受講で、担当者の氏名やメールアドレスがGenesysに渡っているからです。
コールセンターを外部に委託している会社も、委託先がGenesysを使っていれば、同じ立場になりえます。
一方、Genesysと取引の無い会社と、コンタクトセンターに電話やチャットで問い合わせた消費者は、今回の公表の対象外です。
コンタクトセンターの担当者と確かめること
- Genesysの製品を使っている部署と、Genesysに登録している担当者を洗い出す。コンタクトセンターの運営、情シス、購買のほか、研修を受けた人も含める。
- 担当者に、Genesysを名乗るメールや電話に注意するよう伝える。Genesysは、メールなどでパスワードや機密の情報を求めることは無いとしている。
- Genesysの研修システムで使っていたパスワードを、ほかのサービスで使い回していないかを担当者に確かめてもらい、使い回していれば変える。
- Genesysからの追加の連絡を受け取る窓口を決める。漏れた項目は調査中なので、続報が来たら、対象の担当者に知らせる。
基盤が無事でも、担当者の名簿が攻撃者の手に渡れば、次の入口は担当者のメールの受信箱になります。Genesysの名前で届くメールを、しばらくは一度立ち止まって読みたいところです。