ホワイトエッセンス株式会社は、歯のホワイトニングの「ホワイトエッセンス」を運営する会社です。2026年10月5日に、お詫びとお知らせを出しました。予約サイトと基幹システムが不正アクセスを受け、約105万アカウントの個人情報が外部に持ち出されたという内容です。起点は、予約サイトのプログラムにあった脆弱性でした。
8月の一時停止から10月の発表まで
同社のお知らせは2本あります。同社のリンクの決まりに合わせ、この記事ではホワイトエッセンスのお知らせ一覧へリンクします。題と日付は次のとおりです。
| 日付 |
お知らせの題 |
主な中身 |
| 2026年8月12日(8月19日・9月10日に一部更新) |
弊社システムへの不正アクセスに伴う予約サイトおよびシステム一時停止のお知らせ |
8月5日に不正アクセスを確認。8月12日から予約サイトと基幹システムを一時停止。対象の項目は調査中 |
| 2026年10月5日 |
不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ |
個人情報の持ち出しが判明。項目と原因を公表 |
8月の時点では、対象に「氏名、連絡先、予約履歴等」が含まれるとし、具体的な項目は調査中としていました。10月のお知らせでは、安全を確認できた範囲からサービスを再開しているとしています。
漏えいした情報と原因
| 項目 |
公表の内容 |
| 対象者数 |
約105万アカウント。客のほか、加盟院の関係者や本部の社員などを含む全体の数 |
| 対象の範囲 |
2026年8月5日時点で登録されていた情報の全部または一部 |
| 漏えいした個人情報 |
名前、住所、電話番号、メールアドレス、生年月日、性別、勤め先、ログインIDとパスワード(暗号化された状態)、サービスの利用・対応に関する情報、同社の管理番号など |
| 漏えいしていないもの |
金融機関の口座情報(預かっていない)。客の画像の漏えいも確認されていない |
| 二次的な被害 |
10月5日現在、確認されていない |
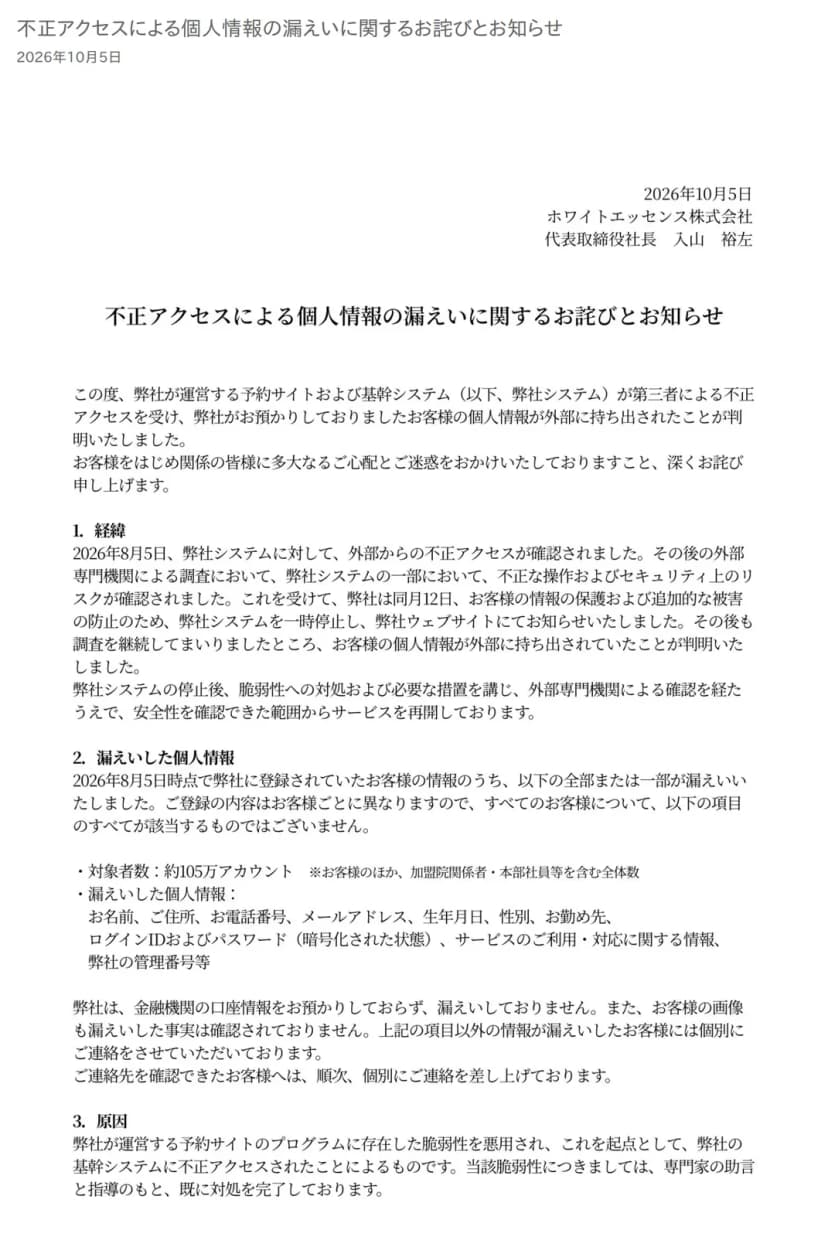 ホワイトエッセンスの10月5日のお知らせ。経緯、漏えいした情報、原因が並ぶ出典: ホワイトエッセンス株式会社「不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」(2026年10月5日・お知らせ一覧から)(引用)
原因について、お知らせは次のように書いています。
弊社が運営する予約サイトのプログラムに存在した脆弱性を悪用され、これを起点として、弊社の基幹システムに不正アクセスされたことによるものです。
出典: ホワイトエッセンス「不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」(2026年10月5日・お知らせ一覧から)
どんな脆弱性だったか、予約サイトと基幹システムがどうつながっていたかは書かれていません。この記事でも推し量りません。
ホワイトエッセンスの対応
- 悪用された脆弱性への対処を終え、不正な通信を検知・遮断する仕組みを入れた
- 認証方式、システム構成と権限設定の見直し、監視体制の強化に順次取り組む
- 個人情報保護委員会に報告し、警察にも相談している
- マイページ機能を止めている。再開のときに改めて案内する
- 連絡先を確認できた人に、順次、個別に連絡している
影響する人・会社、しない人・会社
- 影響する: 2026年8月5日時点でホワイトエッセンスに登録があった人。漏えいした項目は人によって違います。
- 影響する: 同じログインIDとパスワードの組合せを、ほかのサービスでも使っている人。同社は、そちらのパスワードを変えるよう求めています。
- 影響する: 加盟院の関係者と本部の社員。対象者数に含まれています。
- 影響する: 社員が勤め先を登録していた会社。勤め先は漏えいした項目に入っています。同社は、同社やほかの事業者を装う不審なメール、電話、郵便物への注意を呼びかけています。
- 影響しない: 金融機関の口座情報。同社は預かっておらず、漏えいしていないとしています。
- 影響しない: ホワイトエッセンスに登録していない人・会社。ただし、予約サイトや会員サイトを外に出している会社は、下の備えを点検に使えます。
外向けの仕組みと基幹をつなぐ会社の備え
公表から言えること
- 入口は外に出している予約サイトで、不正アクセスは基幹システムに及びました。
- 対象には客だけでなく、加盟院の関係者や本部の社員のアカウントも入っていました。
- パスワードは「暗号化された状態」で持ち出されています。同社は、ほかのサービスでの使い回しへの対応を求めています。
- 不正アクセスの確認は8月5日、持ち出しの公表は10月5日です。8月の時点では、項目を調査中としていました。
- 再発防止策に、システム構成と権限設定の見直しが入っています。
一般的な備え
ここからはホワイトエッセンスの公表ではなく、予約サイトや会員サイトを外に出している会社の一般的な備えです。今回の原因がこれらに当たるかは、公表されていません。
IPAの「ECサイト構築・運用セキュリティガイドライン」は、中小企業向けに対策の要件をまとめています。Webアプリの脆弱性対策、管理画面へのアクセス制限、個人情報を置くデータベースの安全管理などです。
- 外に出している予約サイト、会員サイト、アプリを一覧にし、脆弱性診断を受けた日と範囲を書く
- 外向けのサーバーから基幹システムへの通信を、要る相手と要る操作だけに絞る
- 外向けの仕組みが基幹で使うアカウントは、要るデータと要る操作だけの権限にする
- 客のアカウントと、社員や取引先のアカウントを同じ仕組みに置くかを見直す
- パスワードは元に戻せないハッシュで保存する。OWASPは、Argon2idやbcryptのような遅い方式と、1件ごとに違うソルトを勧めている
- 委託先が作った予約サイトなら、診断の結果の共有、脆弱性を直す期限、事故の連絡の期限を契約に書く
委託先に聞くことは、次の確認シートにまとめています。
漏えいしたときの委員会への報告と本人への通知は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで整理しています。
会社・情シスが今日やること
- ホワイトエッセンスと同じIDとパスワードの組合せを、会社のメールや業務のサービスで使っていれば変えるよう社員に知らせる
- 同社や加盟院を名乗る連絡で、カード番号、暗証番号、パスワードを伝えないよう社員に知らせる。同社は電話やメールでこれらを聞くことは一切ないとしている
- 自社が外に出している予約サイトや会員サイトを一覧にし、基幹システムとどうつながっているかを開発の担当か委託先に聞く
- 直近の脆弱性診断の日付と範囲を確かめる。外向けの仕組みから基幹へつながる部分が対象に入っていたかを見る
- 外向けの仕組みに、社員や取引先のアカウントが入っていないかを確かめる
社内のパスワードの決まりの見直しには、いまどきの社内パスワードルールが使えます。