関西で学習塾などを運営するアップ(兵庫県西宮市)は2026年9月4日、2つのサイトへの不正アクセスを公表しました。サイトのサーバーにあった講師の採用応募者10人と、サイト管理者の社員3人の情報が閲覧されたおそれがあります。アップは、会社案内によると2012年にベネッセホールディングスのグループ会社になっています。
アップが公表した内容
お知らせは、アップ教育企画のサイトと、洛西進学教室・進学館のサイトにPDFで載っています。中身を表にまとめます。
| 項目 |
公表の内容 |
| 公表した日 |
2026年9月4日 |
| 対象のサイト |
プロモーションサイト「洛西進学教室」(rakushin.net)と「進学館」(shingakukan.com) |
| 起きたこと |
2026年8月24日に、サイトが使っていた外部のソフトウェア(プラグイン)の脆弱性を悪用した不正アクセスを受け、サーバー内に不正なプログラムが置かれていることが分かった |
| 採用応募者の情報(10人) |
洛西進学教室の講師採用に応募した人の氏名、フリガナ、性別、年齢、出身・在籍大学、学年、郵便番号、住所、電話番号、携帯番号、メールアドレス、希望内容など |
| 社員の情報(3人) |
サイト管理者の社員の氏名とメールアドレス |
| 持ち出し・二次被害 |
現時点で、外部へ持ち出された痕跡は確認されていない。二次被害も確認されていない |
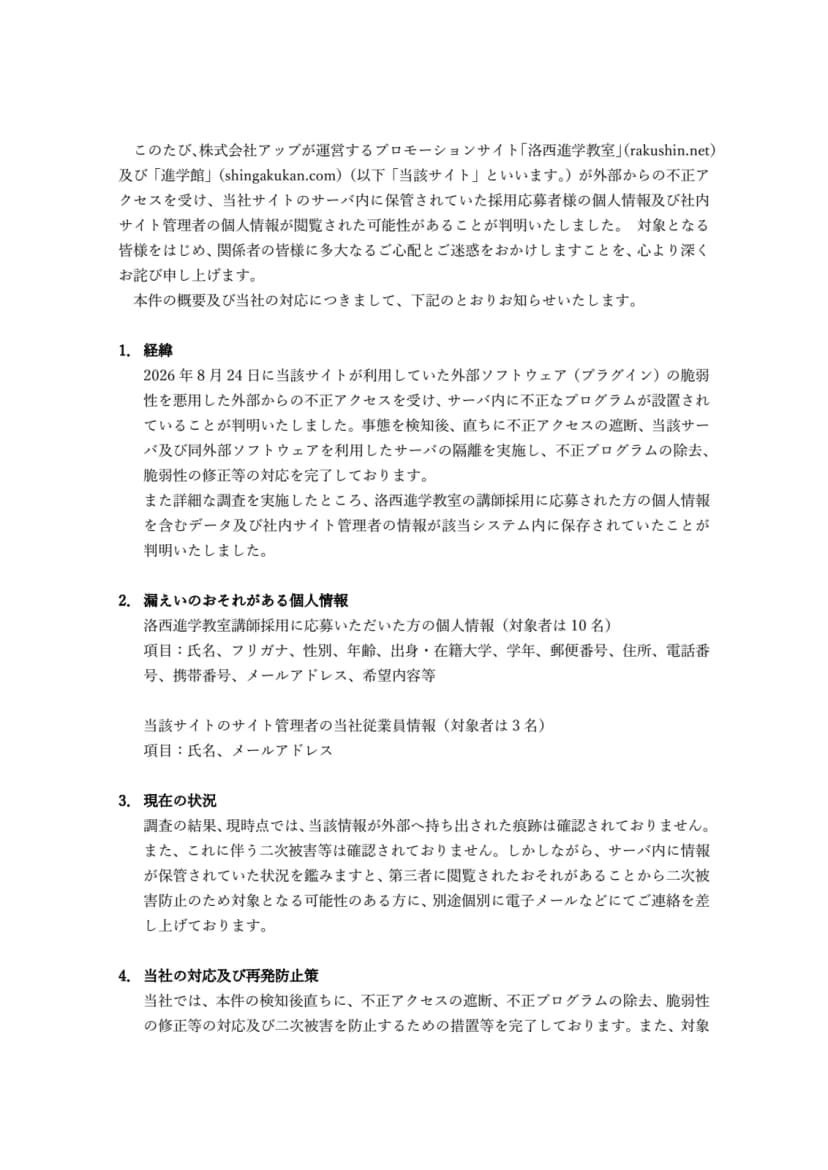 アップのお知らせの1ページ目。経緯と、閲覧のおそれがある情報が書かれている出典: アップ「弊社運営サイトへの不正アクセスによる個人情報漏えいのおそれに関するお詫びとお知らせ」(引用)
情報はサーバーに保管されていたため、第三者に閲覧されたおそれがあるとしています。どのプラグインかは書かれていません。この記事でも推し量りません。
アップがしたこと
- 検知後すぐに不正アクセスを遮断し、そのサーバーと、同じソフトウェアを使うサーバーを切り離した
- 不正なプログラムを取り除き、脆弱性を直した
- 対象となる可能性のある人に、個別に電子メールなどで連絡した
- 同じソフトウェアを使うサーバーも点検してきれいにし、安全を確かめたサイトから順に戻している
- セキュリティ体制の強化と、個人情報の管理体制の見直しを進めている。個人情報保護委員会にも報告した
問い合わせ先は、個人情報お問い合わせ窓口です。電話は0120-655-420(月曜から金曜の13時から17時)、メールは privacy@up-inc.co.jp です。
サイトの復旧の状況
アップは、アップ教育企画の各部門のサイトでセキュリティのメンテナンスを行い、復旧の状況を出しています。10月2日の更新では、洛西進学教室や進学館など14のサイトが復旧済みでした。研伸館中学生課程など6つのサイトは復旧予定で、暫定のサイトで問い合わせや申し込みを受けています。各部門のマイページは通常どおり使えるとしています。
応募した人が気をつけること
アップが呼びかけていること
不審なメール、SMS、電話等には十分にご注意いただき、心当たりのない連絡では、URLのクリックや個人情報のご入力等をなさらないようお願いいたします。
出典: アップ「弊社運営サイトへの不正アクセスによる個人情報漏えいのおそれに関するお詫びとお知らせ」
一般的な注意
ここからはアップの公表ではなく、一般的な注意です。
- 採用や塾の名前で届いた連絡でも、心当たりがなければ、知っている番号にかけ直して確かめる
- 入力してしまったパスワードがあれば、すぐに変える。同じパスワードをほかで使っていれば、そちらも変える
影響する人・会社、しない人・会社
- 影響する: 洛西進学教室の講師の採用に応募した人のうち、対象の10人。アップは個別にメールなどで連絡しているとしています。
- 影響する: 洛西進学教室と進学館のサイトの管理者だった社員3人。氏名とメールアドレスが対象です。
- 影響しない: 洛西進学教室の講師の採用に応募していない人。お知らせで閲覧のおそれがあるとされたのは、応募者10人と社員3人の情報です。
- 影響しない: ベネッセコーポレーションの通信教育などの会員。今回の公表は、アップが運営する2つのサイトの件です。
公開しているサイトに個人情報を残さない
公表から言えること
- 入口は、サイトが使っていた外部のプラグインの脆弱性だった
- 宣伝用のサイトのサーバーに、採用の応募者の個人情報が保存されていた
- 同じソフトウェアを使うほかのサーバーも切り離して点検し、順に戻した。10月2日の時点でも、一部のサイトは復旧予定だった
一般的な備え
ここからは今回の原因と結びつけず、一般的な備えとして整理します。
- フォームで受けた応募や問い合わせが、サイトのサーバーに残り続けていないかを確かめる。メールや採用の管理の仕組みに送ったあとは消す設定にする
- サイトごとに、使っているCMSとプラグインの名前と版を一覧にする。脆弱性が出たときに、どのサイトを止めるかがすぐ分かる
- 使っていないプラグインは消す。残すものは更新の担当と頻度を決める
サイトの制作や保守を外に頼んでいるなら、更新の担当と頻度を契約で決めます。委託先の対策は、次のシートで確かめられます。
委託先で漏えいが起きたときの流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。
会社・情シスが今日やること
- 自社が持つWebサイトの一覧を作り、サイトごとにCMS・プラグイン・管理する人(社内か制作会社か)を書く
- 採用や問い合わせのフォームで受けた個人情報が、サイトのサーバーに残っていないかを制作会社や保守会社に聞く。残っていれば、消す時期を決める
- 使っていないプラグインを消し、残すものが最新の版かを確かめる。今週中に終わらなければ、担当と期限を決める
- サイトに不正なプログラムが見つかったときに、サーバーを切り離す人と、同じ仕組みのサイトをまとめて点検する手順を決める
- 応募者や問い合わせた人に連絡が要るときの文面と、問い合わせの窓口(電話・メール)を前もって決めておく