講談社の子会社の講談社BECKは2026年10月2日、メールアカウントへの不正アクセスを公表しました。対象は従業員1人のアカウントで、9月14日に社外へ不審なメール50件が送られました。メールボックスに保存されていた個人情報などが漏えいしたおそれもあります。
講談社BECKが公表した内容
講談社BECKは「ベストカー」などの雑誌を出す出版社で、講談社が株を100%持っています。会社案内によると、2025年12月に講談社ビーシーが講談社エディトリアルと合併し、今の社名になりました。お知らせの中身を表にまとめます。
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月2日 |
| 対象 |
従業員1人のメールアカウント1件。合併前の旧講談社ビーシーのドメインのメールで、今使っているアカウントへの不正アクセスはない |
| 起きたこと |
2026年9月14日10時47分ごろ、このアカウントから社外のメールアドレスへ不審なメールが一斉に送られた |
| 送られた件数 |
50件 |
| 漏えいのおそれ |
過去にさかのぼって不正なアクセスがあり、メールデータが取られた形跡がある。メールボックスに保存されていた個人情報などが漏えいしたおそれがある |
| 原因(公表の推測) |
何らかの手法で、アカウントの認証情報(IDとパスワード)が不正に取られたと推測している |
| 二次被害 |
現時点で、情報の不正利用やお金の被害は確認されていない |
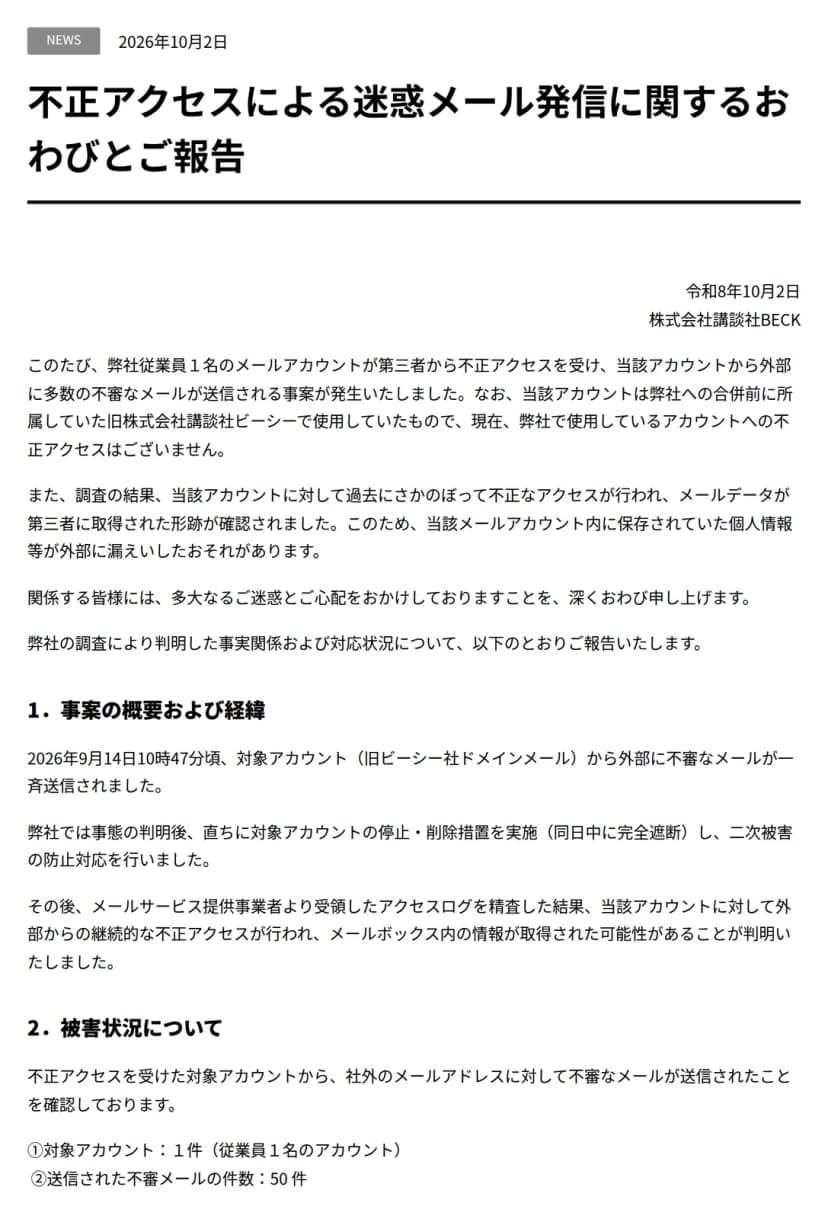 講談社BECKのお知らせ。送信の日時と50件の件数、合併前のアカウントであることが書かれている出典: 講談社BECK「不正アクセスによる迷惑メール発信に関するおわびとご報告」(引用)
漏えいしたおそれのある情報の種類や件数は、書かれていません。メールが多く保存されており、対象の人すべての特定は難しいとしています。この記事でも、IDとパスワードがどう取られたかは推し量りません。
講談社BECKがしたこと
- 判明後すぐにアカウントを止めて削除し、同じ日のうちに完全に遮断した
- メールサービスの事業者から受け取ったアクセスログ(接続の記録)を調べ、続けて不正なアクセスがあったことを確かめた
- 個人情報保護委員会に報告した
- 個別の連絡は難しいとして、公表をもっておわびと報告に代えた
- 再発防止として、そのメールサービスの利用を速やかに止め、従業員への教育をあらためて徹底するとしている
問い合わせ先は info@kodansha-beck.co.jp です(平日10時から18時)。
メールを受け取った人が気をつけること
講談社BECKが呼びかけていること
講談社BECKは、漏えいしたおそれのある情報が悪用され、同社や従業員を装ったメールが届く可能性があるとしています。なりすましメールやフィッシングメール(本物を装ってパスワードなどを入力させるメール)です。
弊社または弊社従業員等の名前を差出人とするメールであっても、心当たりのないメールや不審なメールを受信された場合には、本文中のURLをクリックしたり、添付ファイルを開いたりせず、メールを削除していただきますようお願いいたします。
出典: 講談社BECK「不正アクセスによる迷惑メール発信に関するおわびとご報告」
一般的な注意
ここからは講談社BECKの公表ではなく、なりすましのメールを受け取ったときの一般的な注意です。
- 知っている名前で届いても、ログインさせようとするメールのリンクは開かない
- 本当に送ったかを確かめるときは、返信せず、前から知っている電話番号などで聞く
- IDやパスワードを入れたり、添付ファイルを開いたりしてしまったら、すぐに情シスに知らせる
影響する人・会社、しない人・会社
- 影響する: 2026年9月14日ごろ、旧講談社ビーシーのドメインのアドレスから不審なメールを受け取った会社と個人。社外あての50件です。
- 影響する: 旧講談社ビーシーとメールのやりとりがあった会社と個人。どの従業員のアカウントかは公表されておらず、個別の連絡は難しいとされています。
- 影響する: 講談社BECKや従業員の名前でメールを受け取る人。なりすましメールが届く可能性があると、同社が呼びかけています。
- 影響しない: 講談社BECKが今使っているメールアカウントそのもの。公表では、不正アクセスはないとしています。
- 影響しない: 旧講談社ビーシーとも講談社BECKともやりとりがない会社。公表の対象は、1人のアカウントと、そこから送られた50件です。
使っていないアカウントと乗っ取りへの備え
公表から分かるのは、対象が合併前の会社のドメインのアカウントだったことまでです。ここからは今回の原因と結びつけず、一般的な備えとして整理します。
合併や社名の変更、退職のあとに残ったアカウントは、洗い出して要らないものを止めます。残すものにも、多要素認証(パスワードのほかにスマホなどでもう1つ確かめる仕組み)をかけます。洗い出しには、次の台帳を使えます。
Microsoft 365の手順は、Microsoft 365で乗っ取りと大量送信を防ぐ設定の節にまとめています。多要素認証のほか、1人が送れるメールの上限や、サインインの記録の見方も載せています。
Google Workspaceは、管理コンソールの「セキュリティ」→「認証」→「2 段階認証プロセス」で強制できます。操作は特権管理者が行います。強制の前に、社員の登録が済んだかをレポートで確かめます。
退職した人のアカウントを止める順番は、退職者のアカウントの記事で整理しています。
会社・情シスが今日やること
- 講談社BECKとやりとりのある部署に、9月14日ごろ旧講談社ビーシーのアドレスから届いたメールがないかを聞く。リンクから入力した人がいれば、パスワードを変えて報告してもらう
- 講談社BECKや従業員を名乗る心当たりのないメールは、URLや添付を開かずに削除し、社内の報告先に知らせるよう伝える
- メールのアカウントの一覧を出し、合併・社名の変更・退職などで使っていないアカウントや古いドメインのものがないかを確かめる
- 残すアカウントも含め、全員に多要素認証がかかっているかを管理画面で確かめる
- 乗っ取りに気づいたときに、アカウントを止める人と、メールサービスの事業者に接続の記録を求める窓口を決める。記録を何日分さかのぼって見られるかも確かめる
社員への注意喚起は、次の文例集を書き換えて使えます。