サミーネットワークスは2026年10月2日、入場抽選アプリ「777CON-PASS」で、同社の管理するサーバーが不正アクセスを受けたと公表しました。同じ日の続報では、利用者の行動エリアやプロフィール写真、生年月日などが流出した可能性があるとしています。対象の件数は調査中です。
サミーネットワークスが公表した内容
777CON-PASSは、パチンコ店(お知らせでは「ホール」)の入場の抽選を、スマホで受けるアプリです。公式サイトによると、本人認証用の顔写真の登録が必須です。
お知らせは10月2日に2本出ています。1本目は不正アクセスと流出の可能性の報告で、続報に経緯と対象の情報が書かれています。
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月2日(第1報と続報) |
| 起きたこと |
9月25日、ユーザーデータに対する不正アクセスがあった。9月30日には、ホールデータでも不審なアクセスの痕跡を確認した |
| 分かったきっかけ |
週次のアクセス負荷の監視で、異常なアクセスの増加を確認した |
| 調査で分かったこと |
第三者が、ユーザー情報とホール情報を取得するリクエストを不正に実行していた |
| 対象の件数 |
調査中 |
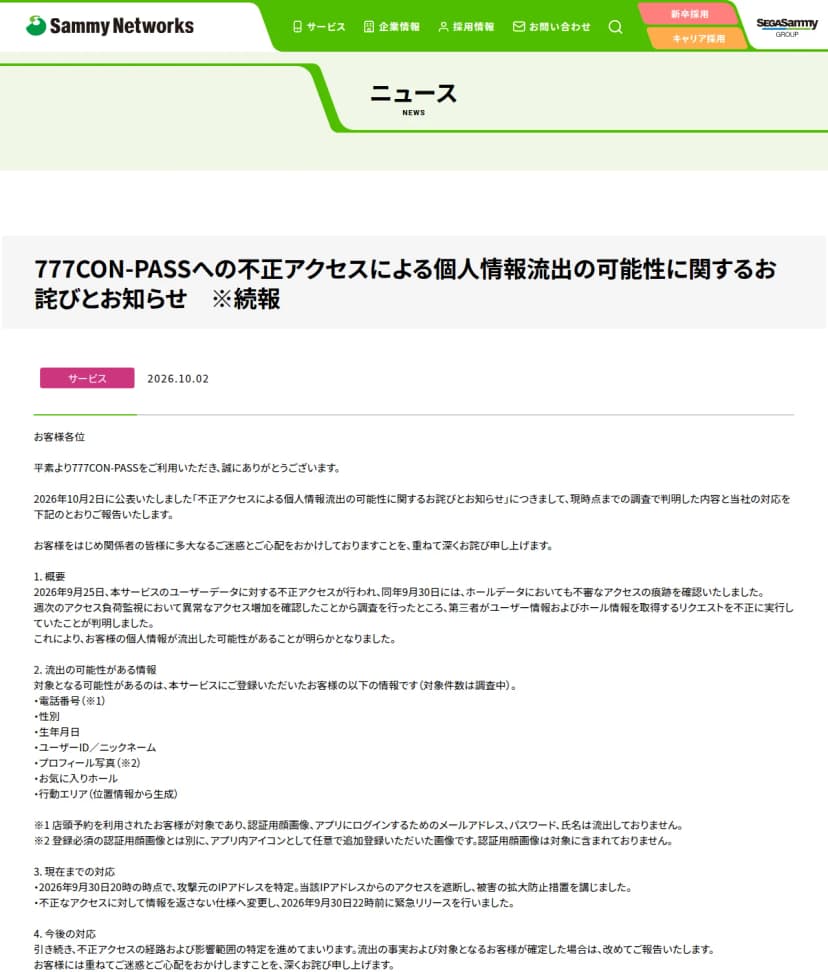 サミーネットワークスの続報。経緯、流出の可能性がある情報、9月30日の対応が並ぶ出典: サミーネットワークス「777CON-PASSへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ ※続報」(引用)
流出した可能性がある情報
- 電話番号(店頭予約を利用した人が対象)
- 性別
- 生年月日
- ユーザーIDとニックネーム
- プロフィール写真(アプリ内のアイコンとして、任意で追加登録した画像)
- お気に入りホール
- 行動エリア(位置情報から生成)
流出していないとしている情報
- 認証用の顔画像(登録が必須のもの)
- アプリにログインするためのメールアドレスとパスワード
- 氏名
- クレジットカード情報(同社は保持していない)
サミーネットワークスの対応
- 9月30日20時の時点で、攻撃元のIPアドレスを特定し、そこからのアクセスを遮断した
- 不正なアクセスに対して情報を返さない仕様に変え、9月30日22時前に緊急リリースした
- 不正アクセスの経路と影響範囲の特定を続ける
- 流出の事実と対象の利用者が確定したら、改めて報告する
経緯について、続報は次のように書いています。
週次のアクセス負荷監視において異常なアクセス増加を確認したことから調査を行ったところ、第三者がユーザー情報およびホール情報を取得するリクエストを不正に実行していたことが判明しました。
出典: サミーネットワークス「777CON-PASSへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ ※続報」
リクエストがどう不正だったのか、だれが行ったのかは書かれていません。この記事でも推し量りません。お知らせに、専用の問い合わせ窓口は書かれていません(10月5日時点)。
影響する人・会社、しない人・会社
- 影響する: 777CON-PASSに登録している利用者。性別、生年月日、ユーザーID、ニックネーム、お気に入りホール、行動エリアが対象になる可能性があります。
- 影響する: 店頭予約を利用した人。電話番号も対象になる可能性があります。
- 影響する: アイコン用の写真を追加で登録した人。その画像が対象になる可能性があります。
- 影響する: アプリを導入している店舗。ホールデータでも不審なアクセスの痕跡が確認されています。どの情報かは書かれていません。
- 影響しない: 認証用の顔画像、ログイン用のメールアドレスとパスワード、氏名。同社は流出していないとしています。
- 影響しない: アプリを使っていない人と、会社の業務のシステム。ただし、自社のアプリで位置や写真を預かる会社は、下の備えを点検に使えます。
位置や写真を預かるアプリの備え
公表から言えること
- 気づいたきっかけは、週に1度のアクセス負荷の監視でした。公表にある不正アクセスの日付は9月25日、遮断は9月30日です。
- 対応は2段でした。攻撃元のIPアドレスを遮断し、同じ日の22時前に、情報を返さない仕様へ変えています。
- 対象の一覧にあるのは、位置情報から作った「行動エリア」です。位置情報そのものは、一覧にありません。
- 認証用の顔画像と、アイコン用の写真は、分けて説明されています。対象に入ったのはアイコン用の写真です。
- 対象の件数は、公表の時点で確定していません。
一般的な備え
ここからはサミーネットワークスの公表ではなく、アプリで位置や写真を預かる会社の一般的な備えです。今回の原因がこれらに当たるかは、公表されていません。
アプリは、API(アプリとサーバーがデータをやりとりする窓口)を通じて情報を取ります。Webの安全に取り組む団体のOWASPは、APIの弱点の上位10個をまとめています。データごとの権限の確認の不備、項目ごとの権限の確認の不備、資源の消費に上限が無いことなどです。IPAの「安全なウェブサイトの作り方」も、アクセス制御や認可制御の欠落を取り上げています。
- 預かる項目を減らす。位置は、目的に足りる粗さ(市区町村など)で持つ
- 用が済んだデータは消す。保存の期間を項目ごとに決める
- APIは、求めてきた利用者がそのデータを見てよいかを、1件ごとに確かめる
- APIの応答に、画面で使わない項目(生年月日や電話番号など)を入れない
- 1つの利用者や接続元が短い時間に取れる件数に、上限を付ける
- アクセスの急増を、自動の通知で担当に知らせる
- だれが、いつ、どのデータを取ったかの記録を残す。事故のあとに件数を数えるために要る
不正の目的で行われたおそれがある漏えいは、件数にかかわらず、個人情報保護委員会への報告の対象です。期限と流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで整理しています。
事故の時系列と報告の要否は、次の報告書にまとめられます。
会社・情シスが今日やること
- 自社のアプリや会員サイトが預かっている項目を書き出す。位置、写真、生年月日、電話番号は、画面に出していないものも含める
- 開発の担当か委託先に、直近の脆弱性診断の日付と範囲を聞く。APIが対象に入っていたかを確かめる
- アクセスの急増に気づく仕組みがあるかを確かめる。通知がだれに届き、夜や休日はどうするかを決める
- アクセスの記録を何日分残しているかを確かめる。事故のあとに件数を数えられる長さにする
- 777CON-PASSを使っている人は、サミーネットワークスの続報を確かめる。生年月日や電話番号を暗証番号などに使っていれば変える
暗証番号やパスワードの決め方は、いまどきの社内パスワードルールが参考になります。