日本経済新聞社は2026年10月4日、社員のMicrosoft 365のアカウントに第三者が不正にログインしたとみられると公表しました。9月30日に、社内や取材先などへ、なりすましメール約9,000件が送られました。送信先の氏名やメールアドレスなどが漏えいしたとみられ、範囲と件数は調査中です。
日本経済新聞社が公表した内容
日本経済新聞社のお知らせ「サイバー攻撃による情報漏洩、不審メールの送信について」の中身を、表にまとめます。お知らせでは、Microsoft 365を「マイクロソフト365」と書いています。
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月4日 |
| 起きたこと |
社員が使っていたMicrosoft 365のアカウントがサイバー攻撃を受けた。第三者が不正にログインしたとみられる |
| 送られたメール |
なりすましメール約9,000件。9月30日に、社内と、複数の社員とやりとりがあった取材先などへ |
| メールの中身 |
悪性サイト(利用者に害を与えるWebサイト)に誘導する内容 |
| 漏えいしたとみられる情報 |
送信先のメールアドレスと氏名、一部のメールの内容 |
| 会社の対応 |
パスワードを変更し、それ以降の不正ログインは確認されていない。送信先に個別に連絡し、メールの削除を依頼した。個人情報保護委員会に報告した |
| 調べていること |
侵害を受けた範囲と、漏えいした個人情報の件数 |
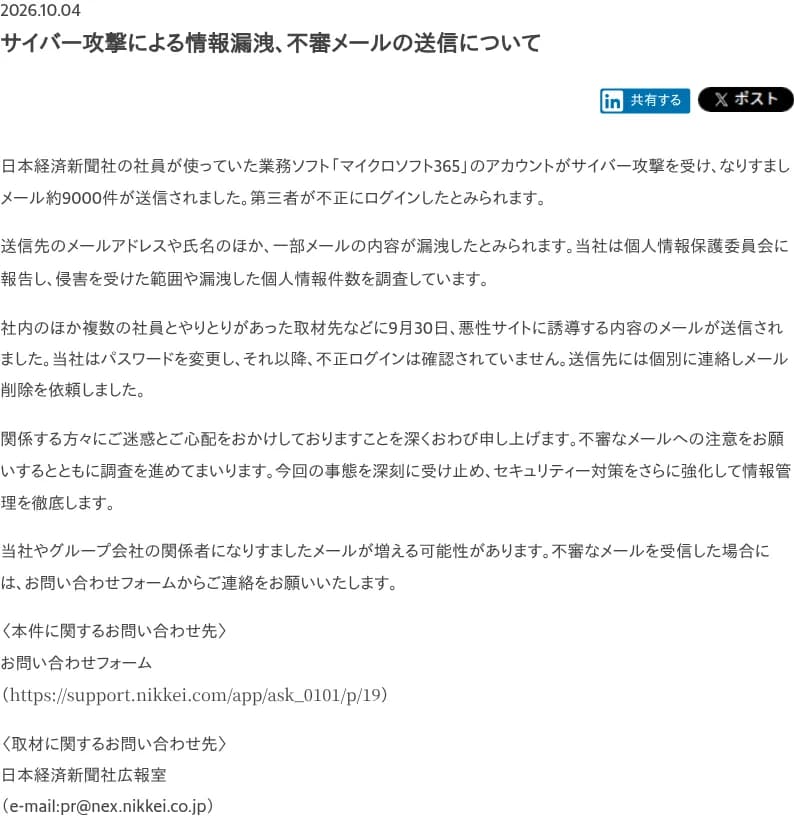 日本経済新聞社のお知らせ。なりすましメール約9,000件と会社の対応が書かれている出典: 日本経済新聞社「サイバー攻撃による情報漏洩、不審メールの送信について」(引用)
お知らせは、ログインに必要な情報がどのように知られたのかといった原因には触れていません。この記事でも原因は推し量らず、公表された事実をもとに、受け取った側と、同じ仕組みを使う会社がすることを整理します。
日本経済新聞社は、今回の事態を深刻に受け止め、セキュリティー対策をさらに強化するとしています。
日経BPも、届いたメールからログイン情報を取られた
同じ10月4日、グループ会社の日経BPも、従業員のメールアカウントへの不正アクセスを公表しました。不正アクセスがあったのは9月30日で、きっかけを次のように説明しています。
不正アクセスされた従業員は、日本経済新聞社社員のメールアドレスで届いたフィッシングメールから、認証情報を入手されました。
出典: 日経BP「メール不正アクセスによる個人情報の漏えいについて」
フィッシングメールは、本物を装って、IDやパスワードを入力させようとするメールです。認証情報は、ログインに使うIDやパスワードなどを指します。
日経BPによると、流出した恐れがある個人情報は、個人名とメールアドレスの26件です。発覚後すぐにそのアカウントへの接続を止め、個人情報保護委員会に報告しました。対象の人には、個別にメールで連絡しています。
このメールが、日本経済新聞社の公表した約9,000件のうちの1通かどうかは、どちらの公表にも書かれていません。それでも、取引先の実在の社員のアドレスから届いたメールで、別の会社のアカウントが取られることはあります。これは、どの会社にも当てはまる点です。
同じ日に公表された、別の不正ログイン
日本経済新聞社は同じ10月4日、「不正ログインによる情報漏洩について」という別のお知らせも出しています。こちらは、社員が業務で使っていたGoogle Workspace(公表では「グーグルワークスペース」)のアカウントの件です。題が似ているので、2つの件を分けて表にします。
| 項目 |
Microsoft 365の件 |
Google Workspaceの件 |
| 起きたこと |
不正ログインとみられ、なりすましメール約9,000件が送られた |
7月下旬以降、外部から不正にログインされた |
| 分かったきっかけ |
お知らせに記載なし |
8月上旬、Googleからの通知 |
| 漏えいの可能性 |
送信先のメールアドレスと氏名、一部のメールの内容(件数は調査中) |
メールアドレスや氏名など1,646人分 |
| 読者・取材先 |
取材先などにメールが送られた |
読者や取材先に関するものは含まれていない |
| その後 |
パスワードを変更し、それ以降の不正ログインは確認されていない |
パスワードを変更し、それ以降の不正ログインは確認されていない。二次被害も確認されていない |
メールを受け取った人が気をつけること
日本経済新聞社が呼びかけていること
- 送信先には個別に連絡し、メールの削除を依頼している
- 日本経済新聞社やグループ会社の関係者になりすましたメールが、増える可能性がある
- 不審なメールを受け取ったら、日本経済新聞社のお問い合わせフォームから連絡してほしい
一般的な注意
ここからは日本経済新聞社の公表ではなく、なりすましのメールを受け取ったときの一般的な注意です。
- 知っている人の名前やアドレスから届いても、リンクを開かせたり、ログインさせたりするメールは、本文のリンクから開かない
- 確かめるときは、メールに返信せず、前から知っている電話番号などで本人や会社に聞く
- リンクを開いてIDやパスワードを入れてしまったら、すぐにパスワードを変え、社内の情シスに知らせる。同じパスワードをほかのサービスで使っていれば、そちらも変える
- 添付ファイルを開いてしまったときも、自分で判断せず、情シスに知らせる
漏えいのあとに増えやすい詐欺の手口は、9月末から相次ぐ情報漏えいの記事でも整理しています。
影響する人・会社、しない人・会社
- 影響する: 9月30日に、日本経済新聞社の社員の名前やアドレスでメールを受け取った会社と個人。送信先のメールアドレスと氏名が漏えいしたとみられます。日本経済新聞社は送信先に個別に連絡しています。
- 影響する: 日本経済新聞社やグループ会社とメールのやりとりがある会社。関係者になりすましたメールが増える可能性があると、日本経済新聞社が呼びかけています。
- 影響する: 日経BPから個別のメールで連絡を受けた人。個人名とメールアドレスが流出した恐れがあります(26件)。
- 影響しない: 日本経済新聞社や日経BPの社員とメールのやりとりがなく、どちらからも個別の連絡を受けていない会社。公表が挙げる送信先は、社内と、社員とやりとりがあった取材先などです。
- 影響しない: Google Workspaceの件での、日経の読者や取材先。日本経済新聞社は、この件で漏えいした可能性がある情報に、読者や取材先に関するものは含まれていないとしています。
今回の件と関係がない会社も、Microsoft 365を使っているなら、次の設定を確かめておきます。社員のアカウントが不正に使われたときの備えです。
Microsoft 365で、乗っ取りと大量送信を防ぐ設定
日本経済新聞社の件の原因は公表されていません。ここでは原因を推し量らず、社員のアカウントを不正に使われにくくし、使われても早く止めるための設定を整理します。中身は、Microsoftの公式のドキュメント(Microsoft Learn)で2026年10月5日に確かめた範囲です。
全員に多要素認証をかける
多要素認証(MFA)は、パスワードのほかに、スマホのアプリなどでもう1つの確認をする仕組みです。Microsoftのドキュメントによると、IDを狙う一般的な攻撃の99.9%以上は、多要素認証と古い認証の方式を止めることで防げます。全員にかける方法は2つあります。
| 項目 |
セキュリティの既定値群 |
条件付きアクセス |
| 必要なライセンス |
なし(追加の費用なし) |
Microsoft Entra ID P1以上(Microsoft 365 Business Premiumでも使える) |
| 細かい設定 |
できない(オンかオフだけ) |
できる(人・アプリ・場所などで条件を分ける) |
| 向いている会社 |
何から始めればよいか分からない会社、無料の範囲で使っている会社 |
例外や細かい条件が要る会社 |
「セキュリティの既定値群」を有効にすると、全員に多要素認証の登録を求めます。社員には必要に応じて、管理者にはサインインのたびに、多要素認証を求めます。
IMAP・POP3・SMTPなどの古いメールの方式(レガシ認証)も止めます。ドキュメントによると、古い方式は多要素認証に対応していません。多要素認証を有効にしていても、古い方式でログインされると素通りされることがあります。
設定の場所は、Microsoft Entra 管理センターの「Entra ID」→「概要」→「プロパティ」→「セキュリティの既定値群の管理」です。2019年10月22日以降に作ったテナント(会社ごとのMicrosoft 365の契約の単位)では、すでに有効になっていることがあります。有効にする前に、古い方式でメールを送る複合機や業務アプリがないかを確かめます。
条件付きアクセスでは、全ユーザー・全アプリに多要素認証を求めるポリシーを、どの組織でも作るようMicrosoftは勧めています。緊急用の管理者アカウント(ほかの管理者が締め出されたときに使うもの)はポリシーから外します。最初は「レポート専用」で影響を確かめてから「オン」にします。
求める確認の強さも選べ、いちばん厳しいのは「フィッシング対策の多要素認証の強度」です。社内のパスワードの決め方は、いまどきの社内パスワードルールの記事で整理しています。
1人が送れるメールの数に上限を設ける
Microsoft 365のメール(Exchange Online)の既定の上限は、1人あたり24時間で宛先10,000、1分間に30通です。Business BasicからEnterpriseまで、主なプランで同じです。上限に達すると、過去24時間の宛先の数が上限を下回るまで送れなくなります。
この既定の上限は大きめです。普段は1人が1日に数十件しか送らない会社なら、自社の量に合わせて下げておくと、乗っ取られたアカウントから出ていくメールの数を抑えられます。設定は、Microsoft Defender ポータルのスパム対策ポリシーのページで、送信スパムのポリシーを開いて行います。
| 設定 |
中身 |
既定 |
| 外部メッセージの制限 |
1時間あたりの社外の宛先の最大数 |
0(サービスの既定値を使う) |
| 内部メッセージの制限 |
1時間あたりの社内の宛先の最大数 |
0(同上) |
| 1日のメッセージ制限 |
1日あたりの宛先の最大数 |
0(同上) |
| 制限に達したユーザーへの対応 |
翌日まで送信を止める、管理者が解除するまで止める、通知だけ、から選ぶ |
翌日まで送信を止める |
上限には0から10,000までを入れられます。Microsoftのドキュメントには、役員向けのポリシーの例が載っています。社外は1時間400、社内は1時間800、1日800の宛先までとし、超えたら送信を止める設定です。
自社の値は、過去の送信の量を見て決めます。一斉送信をする部署があれば、その人たちだけ別のポリシーにします。Microsoftは、メールマガジンのような大量の一斉送信には、Microsoft 365の外の配信サービスなどを使うよう勧めています。
上限を超えたときや、不審な送り方が見つかったときは、既定の通知(アラートポリシー)が全体管理者にメールで届きます。その通知を実際に読む人に届いているか、届け先を確かめます。送信を止められたユーザーは、Defender ポータルの「制限付きエンティティ」のページから管理者が解除します。
サインインのログを見る
不正なログインに早く気づくには、サインインのログ(誰が、いつ、どこから、どのアプリにログインしたかの記録)を見ます。Microsoft Entra 管理センターの「Entra ID」→「監視と正常性」→「サインイン ログ」で見られます。必要な役割は「レポート閲覧者」以上です。
ログの記録は、システムが作るもので、変えたり消したりはできません。
Microsoftのドキュメントは、侵害を調べるときに見る項目として、次の4つを挙げています。
- IPアドレス
- サインインした場所
- サインインした時刻
- 成功したか、失敗したか
普段使わない国や地域から成功したサインインがないかを、週に1回など決まった間隔で見る担当を決めておくと、気づくまでの時間を縮められます。
乗っ取られたと気づいたら
Microsoftのドキュメント「侵害されたクラウド メール アカウントに応答する」は、次の順番で手を打つよう説明しています。
- アカウントを無効にする。できなければパスワードを変える(新しいパスワードはメールで送らない)
- ログインしたままの状態(セッション)を取り消す
- 多要素認証に登録された機器や方法に、見覚えのないものがないかを確かめ、あれば消す
- ユーザーが許可したアプリと、割り当てられた管理者の役割を確かめる
- メールの転送と、受信トレイのルール(隠れたルールも含む)を確かめる
パスワードを変えても、アプリ パスワードは自動では取り消されない点にも注意します。そのあと、サインインのログ、監査ログ、メッセージ追跡で、いつから何が送られたかを調べます。
個人情報が漏えいした恐れがあるときは、個人情報保護委員会への報告が要ることがあります。期限と流れは委託先で個人情報が漏えいしたときの記事で整理しています。
会社・情シスが今日やること
- 日本経済新聞社や日経BPとやりとりのある部署(広報・営業など)に、9月30日ごろに日経の社員の名前で届いたメールがないかを確かめてもらう。リンクを開いて入力した人がいれば、パスワードを変えて情シスに報告してもらう
- 日経やグループ会社の関係者を名乗るメールに注意するよう、社員に知らせる。不審なメールは、社内の報告先と、日本経済新聞社のお問い合わせフォームに伝える
- Microsoft Entra 管理センターで、セキュリティの既定値群か条件付きアクセスによって、全員に多要素認証がかかっているかを確かめる
- Microsoft Defender ポータルの送信スパムのポリシーで、1人が送れる宛先の上限、上限に達したときの動作、通知の届け先を確かめる
- サインインのログを見る担当と間隔(週に1回など)を決め、乗っ取られたときの5つの手順を社内の手順書に書いておく
社員への注意喚起は、次の文例集をそのまま使えます。