ローソンは2026年10月1日、自社のメールサーバーが第三者に不正に使われ、社外へ不審な英文メールが送られたと公表しました。送信は9月25日から27日まで続き、件数は推計で約70万件です。同社は、現時点で個人情報などの流出は確認されていないとしています。
ローソンが公表した内容
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月1日 |
| 起きたこと |
ローソンのメールサーバーが第三者に不正に使われ、社外へ不審な英文メールが送られた |
| 期間 |
2026年9月25日(金)15時ごろから9月27日(日)17時15分ごろ |
| 送られた件数 |
約70万件(推計) |
| 送信先 |
大半が海外のメールアドレス。一部、国内への配信も確認している |
| メールの中身 |
確認できている件名は「Mutual Benefit」か「RE」。英文で金銭の取得をほのめかし、メールでの連絡や個人情報の提供などを求める。ほかの内容で送られている可能性もある |
| 送信元の表示 |
送信元アドレスの表示が、第三者に見えるよう偽装されたものがある。表示だけでは、今回のメールかどうかを判別できない場合もある |
| 情報の流出など |
現時点で、個人情報などの流出、データセンター内への侵入やデータの改ざん、マルウェアなどへの感染は確認されていない |
| ローソンの対応 |
9月27日に、メールサーバーの設定変更や通信制限などを実施。今後、原因の確認を進め、恒久的な対策を行う |
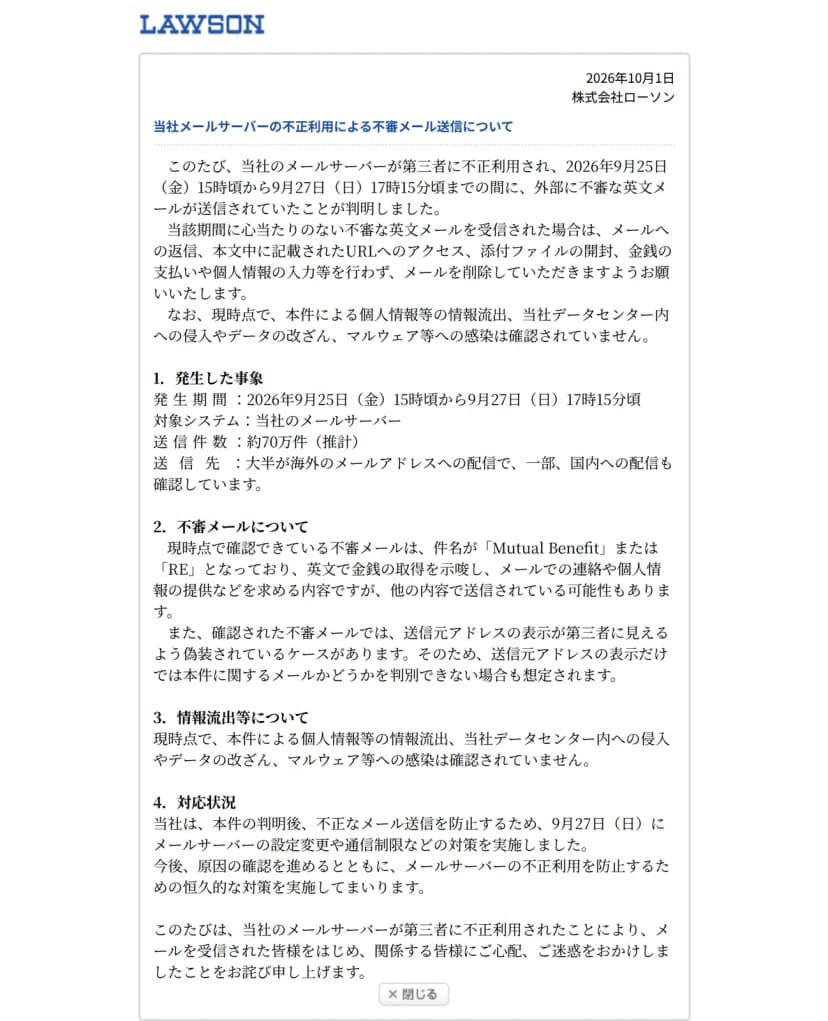 ローソンのお知らせ。期間、約70万件(推計)の件数、不審メールの件名と対応が書かれている出典: ローソン「当社メールサーバーの不正利用による不審メール送信について」(引用)
期間はおよそ50時間です。単純に割ると、1時間あたり約1万4,000件が送られた計算になります(当サイトの計算)。
お知らせには、メールサーバーがどのように使われたのかは書かれていません。原因は確認中とされており、この記事でも推し量りません。
メールを受け取った人への案内
ローソンが呼びかけていること
当該期間に心当たりのない不審な英文メールを受信された場合は、メールへの返信、本文中に記載されたURLへのアクセス、添付ファイルの開封、金銭の支払いや個人情報の入力等を行わず、メールを削除していただきますようお願いいたします。
出典: ローソン「当社メールサーバーの不正利用による不審メール送信について」
専用の問い合わせ窓口は、お知らせには書かれていません(2026年10月5日時点)。
一般的な注意
ここからはローソンの公表ではなく、一般的な注意です。
- 送信元の表示が知っている会社や人でも、お金の話や個人情報を求める英文メールには返信しない
- 返信や入力をしてしまったら、情シスに知らせる。パスワードを入れた場合は、すぐに変える
影響する人・会社、しない人・会社
- 影響する: 2026年9月25日15時ごろから27日17時15分ごろに、心当たりのない英文メールを受け取った人と会社。送信先の大半は海外ですが、国内への配信も確認されています。
- 影響する: 件名が「Mutual Benefit」か「RE」の英文メールを受け取った人。送信元の表示が偽装されたものもあります。
- 影響しない: 該当するメールを受け取っていない人と会社。
- 影響しない: ローソンのサービスに登録しているだけの人。現時点で、個人情報などの流出は確認されていないとしています。原因の確認は続いています。
自社のメールが踏み台にされないための確認
「踏み台」は、サーバーやアカウントが迷惑メールの送信などに勝手に使われることです。公表から言えることと、一般的な備えを分けます。
公表から言えること
- 送信は金曜の午後から日曜の夕方まで続いた
- 9月27日の対策は、メールサーバーの設定変更や通信制限などだった
- 送信元の表示を偽装したメールがあった
公的な手引きにある一般的な備え
ここからは今回の原因と結びつけず、一般的な備えとして整理します。国家サイバー統括室の「政府機関等の対策基準策定のためのガイドライン(令和7年度版)」は、メールサーバーに次の対策を求めています。政府機関向けの基準ですが、会社の点検にも使えます。
| 確かめること |
ガイドラインの中身 |
| 中継の制限 |
メールサーバーが不正な中継(許可していないメールの中継)をしないよう設定する。例は、送信元のサーバーのIPアドレスや、送信元・宛先のドメイン名で中継を制限する設定。中継サーバーを含むすべてのメールサーバーで行い、ファイアウォールの制限だけに頼らない |
| 送信の認証 |
受信のときに限らず、送信のときもSMTP認証などで利用者を確かめる |
| なりすましの防止 |
SPF・DKIM・DMARC(送信ドメイン認証)を入れる。DMARCのポリシーは「quarantine(隔離)」か「reject(拒否)」にする |
ガイドラインは、不正な中継が起きると、ほかのメールサーバーから接続や転送を断られたり、受信者からの苦情への対応が要ったりするおそれがあるとしています。
送信ドメイン認証は、送信者の情報が偽られていないかを、受け取った側がドメイン名の単位で確かめる技術です。サーバーを勝手に使われないための設定とは別のもので、ガイドラインも別々の項目にしています。導入の手順は、迷惑メール対策推進協議会の「送信ドメイン認証技術導入マニュアル」に載っています。
送信数の上限と見張り
迷惑メール対策推進協議会は2016年の資料で、「踏み台送信」への対策を6つ挙げています。ここでの踏み台送信は、不正に取られた利用者のIDとパスワードを使った送信です。迷惑メールが、事業者の正規の送信サーバーから送られます。
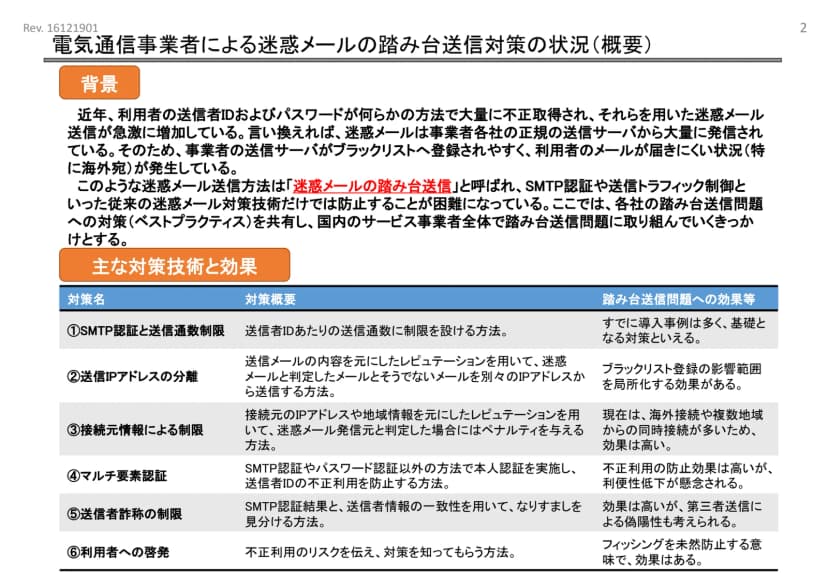 迷惑メール対策推進協議会の資料。踏み台送信への6つの対策と効果をまとめた表出典: 迷惑メール対策推進協議会 技術ワーキンググループ「電気通信事業者による迷惑メールの踏み台送信対策の状況(概要)」(引用)
基礎となる対策とされているのが、SMTP認証と送信通数の制限です。SMTP認証で送信者のIDを特定し、IDごと・時間あたりの送信数に上限を設け、認証なしの送信を禁じます。準備の例には、疑わしいIDを見つけて自動で止める仕組みや、IDごとの送信数と送信元のIPアドレスを調べる機能が挙がっています。
Microsoft 365で1人が送れるメールの数に上限を設ける手順は、Microsoft 365で乗っ取りと大量送信を防ぐ設定にまとめています。
会社・情シスが今日やること
- 社員に、9月25日から27日ごろに件名が「Mutual Benefit」か「RE」の英文メールが届いていないかを聞く。届いていたら返信せず、URLや添付を開かずに削除してもらう。返信や入力をした人には報告してもらう
- 自社がメールを送る経路を書き出す。メールサーバー、中継サーバー、複合機や業務システムからの送信、メール配信サービスなど。それぞれの管理者(社内か委託先か)も書く
- 経路ごとに、社外からの中継を制限しているか、送信のときに認証を求めているかを確かめる。自社で分からなければ、今週中に委託先やサービスの事業者に聞く
- 送信数の上限と、急に増えたときの通知があるかを確かめる。夜間や休日に通知を受ける人と、送信を止める人も決める
- 自社のドメインのSPF・DKIM・DMARCの設定を、DNSの管理画面で確かめる。DMARCのレポートの届け先も見る
社員への注意喚起は、次の文例集を書き換えて使えます。