大起水産は2026年10月5日、「大起水産公式アプリ」のシステムが第三者の不正アクセスを受けたと発表しました。2024年11月以降に登録した174,933人の氏名や電話番号などが、漏えいしたおそれがあります。実際に外へ漏れた事実や不正利用は、現時点で確認されていないとしています。
大起水産が10月5日に公表した内容
大起水産は、大阪府堺市に本社を置き、回転寿司と鮮魚の小売の店を営む会社です。会社情報によると、2026年1月現在で回転寿司35店、水産小売28店、ほかの飲食店15店があります。お知らせは、同社サイトの新着情報からPDFで出ています。
| 項目 |
公表の内容 |
| 公表した日 |
2026年10月5日 |
| 不正アクセスを受けた所 |
「大起水産公式アプリ」のシステム |
| 同社が確認した日 |
2026年9月15日 |
| 対象の人 |
2024年11月1日から2026年9月15日までにアプリに登録した174,933人(退会した人を含む) |
| 漏えいした可能性がある情報 |
氏名、電話番号、メールアドレス、性別、郵便番号、住所、生年月日 |
| 含まれない情報 |
パスワード(別のサーバーで管理) |
| 漏えいと不正利用 |
現時点で確認されていない |
住所と生年月日は、任意で登録する項目です。全員分が入っているわけではありません。
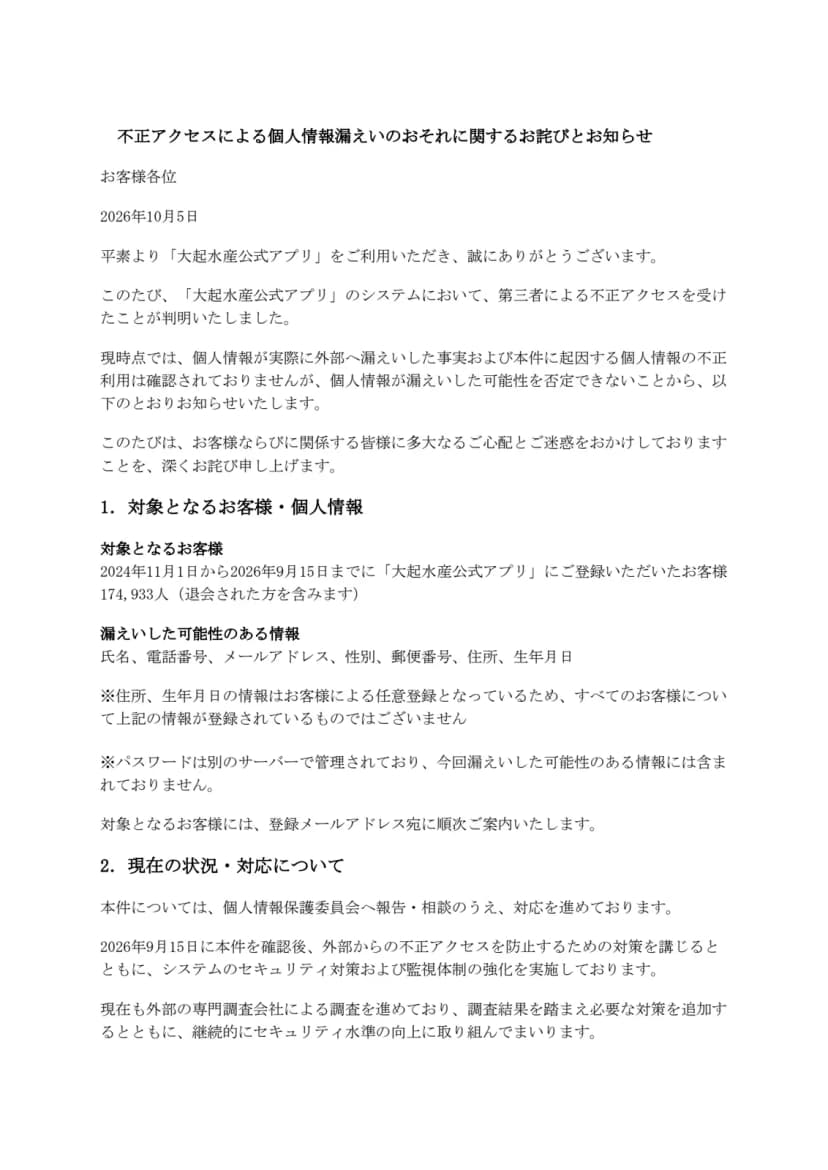 大起水産が10月5日に出したお知らせ(PDF)の1ページ目。対象、項目、対応が並ぶ出典: 大起水産株式会社「不正アクセスによる個人情報漏えいのおそれに関するお詫びとお知らせ」(引用)
大起水産の対応
- 個人情報保護委員会に報告・相談したうえで、対応を進めている
- 9月15日の確認のあと、外からの不正アクセスを防ぐ対策をとり、セキュリティ対策と監視の体制を強めた
- 外部の専門調査会社の調査を続け、結果に応じて対策を足す
- 対象の人には、登録のメールアドレス宛てに順次案内する
- アプリは通常どおり使える
侵入の経路や原因は、お知らせに書かれていません。この記事でも推し量りません。
影響する人・会社、しない人・会社
- 影響する: 2024年11月1日から2026年9月15日までに大起水産公式アプリに登録した人。退会した人も含みます。
- 影響する: 会社のメールアドレスや電話番号でアプリに登録した社員がいる会社。同社は不審なメール、SMS、電話への注意を呼びかけています。
- 影響しない: アプリのパスワード。別のサーバーで管理していて、対象に含まれないとしています。
- 影響しない: アプリに登録していない人と、ほかの会社の業務のシステム。ただし、自社で会員アプリを持つ会社は、下の備えを点検に使えます。
会員アプリを持つ会社の備え
公表から言えること
- パスワードは、会員の情報と別のサーバーにありました。そのため、氏名や連絡先が対象になっても、パスワードは対象外と説明できています。
- 対象には、退会した人が含まれます。退会のあとも、登録の情報がシステムに残っていたことになります。
- 住所と生年月日は任意の項目でした。入れた人の分だけが対象です。
- 確認は9月15日、公表は10月5日です。公表の時点で、委員会への報告・相談と外部の調査を進めています。
パスワードの扱いについて、お知らせは次のように書いています。
※パスワードは別のサーバーで管理されており、今回漏えいした可能性のある情報には含まれておりません。
出典: 大起水産「不正アクセスによる個人情報漏えいのおそれに関するお詫びとお知らせ」
一般的な備え
ここからは大起水産の公表ではなく、会員アプリや会員サイトを持つ会社の一般的な備えです。今回の原因がこれらに当たるかは、公表されていません。
IPAの「安全なウェブサイトの作り方」は、SQLインジェクションなど11種類の脆弱性と対策を挙げています。パスワードの取扱いも扱っています。
OWASPは、パスワードを平文で保存しないよう求めています。Argon2id、bcrypt、PBKDF2のような遅いハッシュと、1件ごとに違うソルトで守る方法です。
- パスワードなどの認証の情報と、氏名や連絡先を、別の場所に分けて置く
- パスワードは元に戻せないハッシュで保存する。方式を委託先に聞いておく
- 任意の項目は、本当に使うものだけにする
- 退会した人の情報を、いつ消すかを決める
- アプリのAPI(アプリとサーバーの窓口)と管理画面を、大きな改修のたびと決めた間隔で脆弱性診断にかける
- 委託先が作ったアプリなら、事故のときの連絡の期限と調査への協力を契約に書く
個人データの漏えい(おそれを含む)は、1,000人を超える場合や不正の目的によるおそれがある場合、委員会への報告が義務です。委員会は、発覚したらまず速やかに報告するよう求めています。不正の目的によるおそれがあれば、期限は発覚した日から60日以内です。
本人への通知を含む流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで整理しています。
会社・情シスが今日やること
- 社員に、大起水産を名乗るメールやSMSのURLを開かないよう知らせる。同社はこの件でパスワードや認証コードの入力を求めないとしている
- 社員から問い合わせが来たら、専用の窓口(0120-811-266、9時から18時、土日祝を含む)を案内する。店舗や代表電話では、この件を案内できないとしている
- 自社の会員アプリや会員サイトで、パスワードと会員の情報が同じ場所にあるかを、開発の担当か委託先に確かめる
- 退会した会員の情報を、いつ消しているかを確かめる。決まりが無ければ、保存の期間を決める
- 外に出しているアプリや予約サイトの、直近の脆弱性診断の日付と範囲を確かめる
社員への注意の文面は、次の文例集を書き換えて使えます。同じ時期のほかの漏えいと不審なメールの見分け方は、9月末から相次ぐ情報漏えい一覧にまとめています。