2.5次元アイドルの事務所を運営するVOISINGが、社内で使うデータ分析のBIツールへの不正アクセスで、約17万件の個人情報が漏えいしたと最終の報告を出しました。原因は、BIツールの既知の脆弱性に修正を当てる前に突かれたことです。一部の情報は、SNSや特定のサイトで公開されました。同社の第一報から第四報までをもとに整理します。
何が起きたか
株式会社VOISINGは2026年8月18日、社内で使っているBIツール(ビジネスインテリジェンスツール、データを集めて分析する道具)が外部から不正アクセスを受け、利用者の個人情報が漏えいしたと公表しました。9月30日の第四報で、外部の専門機関による調査と社内の精査がすべて終わったとして、原因と再発防止策を報告しています。
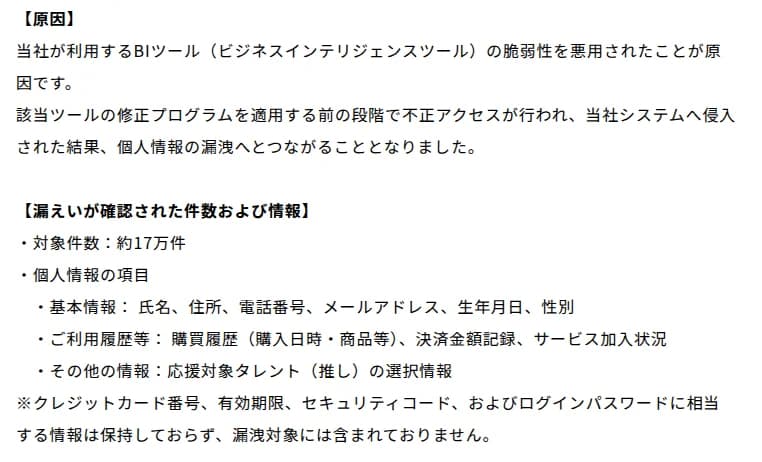 第四報の調査結果。原因はBIツールの脆弱性、漏えいは約17万件出典: VOISING「【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について」(引用)
漏えいが確かめられたのは約17万件です。対象は、VOISING ID、公式のファンコミュニティ「VOISING CONNECT」、公式のオンラインストア、ファンクラブ、以前のアカウントやオンラインストアなどを使ったすべての利用者で、退会した人や、しばらく使っていない人も含みます。
- 基本情報: 氏名、住所、電話番号、メールアドレス、生年月日、性別
- 利用の履歴など: 購買履歴(購入日時・商品など)、決済金額の記録、サービスへの加入状況
- その他: 応援するタレント(推し)の選択情報
クレジットカードの番号・有効期限・セキュリティコードと、ログインのパスワードに当たる情報は、このシステムに持っておらず、漏えいの対象に含まれないとしています。
時系列
- 2026年8月10日(月)1時2分ごろ: BIツールへの外部からの不正アクセスが始まる
- 8月16日(日)18時47分〜20時21分: ツール内に保管していたデータが、不正にダウンロードされる。同日23時55分に事態を確認
- 8月17日(月)1時55分まで: システムを止め、ネットワークから切り離す
- 8月18日(火): 第一報。警察への相談・通報は済ませたと説明。12時ごろから、対象の利用者へ、お詫びと注意喚起のメールを順に送る
- 8月20日: 第二報。対象は最大で約17万人(暫定)。個人情報保護委員会へ速報を提出
- 8月22日(土)11時ごろ: SNS上で、一部の情報(10件)が公開されているのを検知。対象の10人へ個別に連絡し、投稿の削除を求める
- 8月23日(日)10時ごろ: 特定のサイトで、約5万件のデータが公開されている可能性を検知
- 8月24日: 第三報
- 9月30日: 第四報。調査の完了と、原因・再発防止策を報告
SNSや特定のサイトで公開が確かめられたのは、VOISING ID、氏名、ユーザー名、住所、電話番号、メールアドレス、性別です。同社は、公開された画像やデータを転載・拡散しないよう呼びかけています。9月30日の第四報の時点で、警察などの関係機関から、不正な利用や二次被害の報告は届いていないとしています。
原因は「修正が間に合わなかった」こと
第四報によると、原因は、BIツールの脆弱性を悪用されたことです。修正プログラムを当てる前の段階で不正アクセスを受け、システムに入られて、個人情報の漏えいにつながりました。同社は、既知の脆弱性への修正の適用が、脆弱性の情報の公開から攻撃までの時間に間に合わなかったことが、直接の原因だと説明しています。BIツールの製品名は、公表されていません。
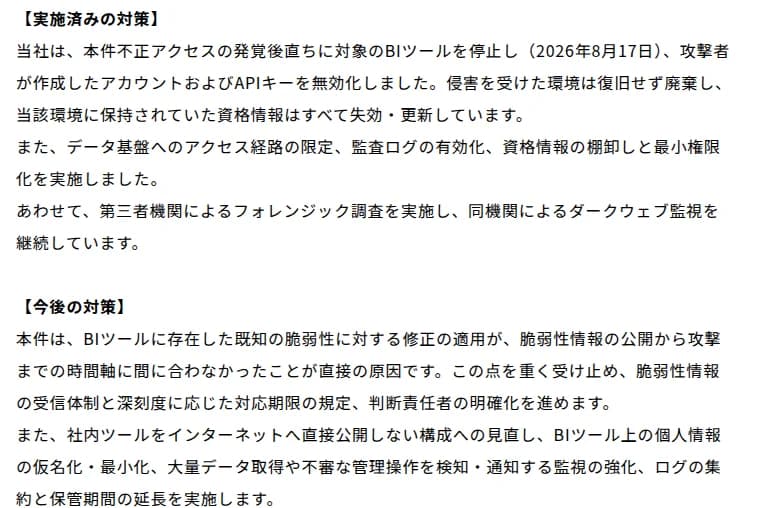 実施済みの対策と今後の対策。修正の適用が攻撃に間に合わなかったと説明出典: VOISING「【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について」(引用)
発覚の後は、BIツールを止め(8月17日)、攻撃者が作ったアカウントとAPIキーを無効にしました。侵害を受けた環境は直して使わずに廃棄し、そこにあった資格情報はすべて失効・更新しています。さらに、データ基盤への経路の限定、監査ログの有効化、資格情報の棚卸しと最小権限化を実施し、第三者機関によるダークウェブの監視を続けています。
今後の対策として、次のことを挙げています。
- 脆弱性の情報を受け取る体制と、深刻度に応じた対応の期限を決め、判断の責任者をはっきりさせる
- 社内のツールを、インターネットに直接公開しない構成に見直す
- BIツール上の個人情報を、仮名化・最小化する
- 大量のデータの取得や、不審な管理の操作を検知して知らせる監視を強める
- ログを集約し、保管期間を延ばす
影響する会社・しない会社
- 影響する: VOISINGのサービスを使ったことがある人です。退会した人も含みます。VOISINGや関連する会社を装うメール・SMS・電話、漏れた生年月日や電話番号から推測しやすいパスワードに注意します。
- 影響する: 社内のBIツールやダッシュボードを、インターネットから直接開ける形で置いている会社です。今回のように、修正が出てから当てるまでの間に狙われます。
- 影響する: BIツールに、顧客の氏名や連絡先などをそのまま入れて分析している会社です。BIツールが破られると、分析用に集めたデータがまとめて持ち出されます。
- 影響しない: BIツールを使っていない会社です。ただし、同じ型は、ほかの社内向けのSaaSや管理画面でも起こりえます。
BIツールへの不正アクセスは、ほかにも続いています。NEXT STAGE、BIツールの不正アカウント利用で最大約4万件が漏えいの可能性や、JPCERT注意喚起を情シスの週次点検に API・管理画面・BIツールの確認先もあわせて確かめてください。
情シスが今日やること
- BIツールの置き場所を確かめる。社内のBIツールやダッシュボードが、インターネットから直接開けないか。開けるなら、VPNや接続元の制限、IDの基盤を通したログインの内側に移します。
- 修正を当てる期限を決める。BIツールの脆弱性の情報を誰が受け取り、深刻度ごとに何日以内に当てるか、判断するのは誰かを決めます。SaaSなら、提供元が当てているか、自社で当てる部分があるかを確かめます。
- アカウントとキーを棚卸しする。BIツールの管理者のアカウント、APIキー、データベースへの接続の資格情報を洗い出し、多要素認証が効いているか、使っていないものが残っていないかを見ます。今回、攻撃者は自分でアカウントとAPIキーを作っていました。
- 入れる前に削る。BIツールに入れるデータから、分析に要らない氏名・住所・電話番号を外すか、仮名化します。必要な人だけが元のデータを見られるよう、共有の範囲を絞ります。
- 大量の取得に気づけるようにする。監査ログを有効にし、大量のダウンロードや、管理の操作の急な増え方を知らせる仕組みと、調査に足る期間のログの保管を確かめます。