ゴルフ場の予約やゴルフ用品の販売のサイトを運営するゴルフダイジェスト・オンライン(GDO)は、2026年10月16日、サーバーへの不正アクセスで、社員・退職者・委託先とパートナー企業の情報1,789件が外部に流出したと公表しました。あわせて、会員の情報55件が外から照会された可能性があるとしています。侵入経路は特定できていません。
GDOが10月16日に公表したこと
GDOは会社のサイトのプレスリリースで、「当社システムへの不正アクセスによる従業員・委託先等の個人情報の流出 およびお客様情報の照会のおそれに関するお知らせとお詫び」を出しました。個人情報保護委員会へはすでに報告し、外部の専門機関の協力で調べているとしています。
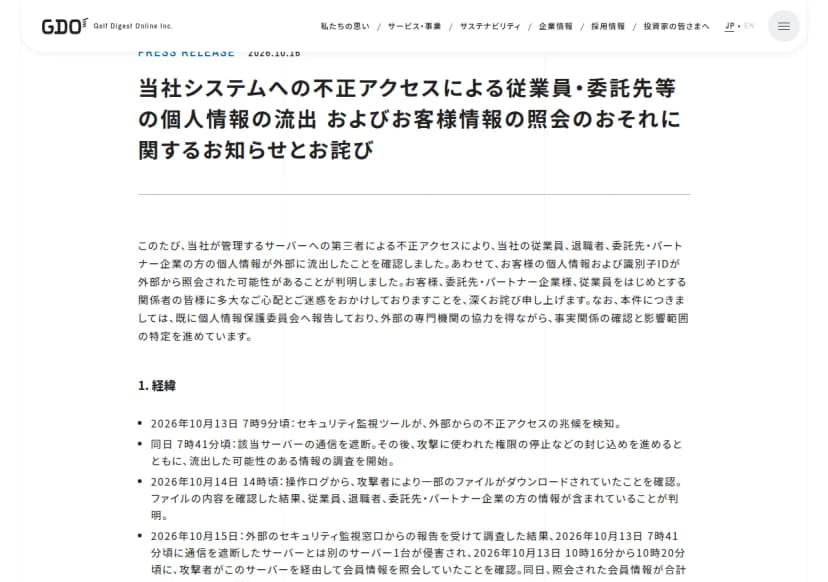 GDOが10月16日に出したプレスリリースの冒頭と経緯出典: 株式会社ゴルフダイジェスト・オンライン「当社システムへの不正アクセスによる従業員・委託先等の個人情報の流出 およびお客様情報の照会のおそれに関するお知らせとお詫び」(引用)
公表された経過は、次のとおりです。
| 日時 |
経過 |
| 2026年10月13日 7時9分ごろ |
セキュリティの監視の道具が、外部からの不正アクセスの兆しを検知 |
| 同日 7時41分ごろ |
該当のサーバーの通信を遮断。攻撃に使われた権限の停止などの封じ込めと、流出した可能性のある情報の調査を始めた |
| 10月14日 14時ごろ |
操作の記録(ログ)から、攻撃者が一部のファイルをダウンロードしていたことを確認。社員・退職者・委託先とパートナー企業の情報が含まれていた |
| 10月15日 |
外部のセキュリティの監視の窓口からの報告で調べた結果、7時41分ごろに遮断したサーバーとは別のサーバー1台が侵害されていたことを確認。攻撃者が13日10時16分から10時20分ごろ、このサーバーを経由して会員情報を照会していた。照会された会員情報は合計55件 |
| 10月16日 |
公表 |
GDOは、10月15日に分かった会員情報の照会について、13日に検知した不正アクセスの範囲の中のことで、新しい攻撃ではないとしています。
流出した情報と、照会された可能性がある情報
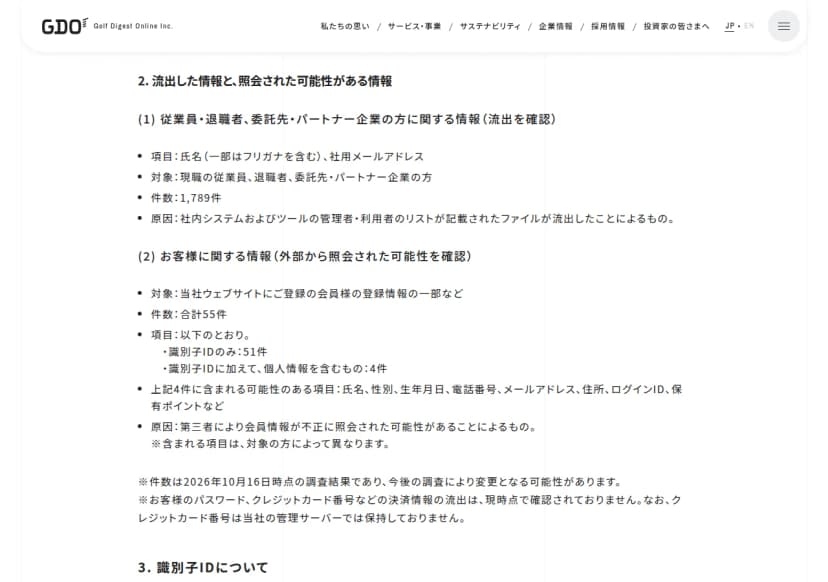 流出した情報と、照会された可能性がある情報の節出典: 株式会社ゴルフダイジェスト・オンライン「当社システムへの不正アクセスによる従業員・委託先等の個人情報の流出 およびお客様情報の照会のおそれに関するお知らせとお詫び」(引用)
| 区分 |
対象 |
件数 |
項目 |
| 流出を確認 |
現職の社員、退職者、委託先・パートナー企業の人 |
1,789件 |
氏名(一部はフリガナを含む)、社用メールアドレス |
| 照会された可能性 |
GDOのウェブサイトに登録の会員の登録情報の一部など |
合計55件(識別子IDだけが51件、個人情報を含むものが4件) |
4件に含まれる可能性: 氏名、性別、生年月日、電話番号、メールアドレス、住所、ログインID、保有ポイントなど |
流出の原因は、社内のシステムと道具の管理者・利用者の一覧が書かれたファイルが持ち出されたことだとしています。識別子IDは、GDOのシステムの中で利用者を見分けるための文字列で、それだけでは個人を特定できず、ログインなどの操作もできないとしています。
会員のパスワードと、クレジットカード番号などの決済情報の流出は、今のところ確認されていません。クレジットカード番号は、GDOの管理するサーバーでは持っていないとしています。件数は10月16日時点の調べで、変わる可能性があるとしています。
「管理者・利用者の一覧」が持ち出された意味
今回持ち出されたのは、社内のシステムと道具を誰が管理し、誰が使っているかの一覧でした。氏名と社用メールアドレスがそろうと、攻撃者は「誰が何の管理者か」を知ったうえで、狙いを絞ったメールを送れます。GDOも、社員などの関係者を装い、業務の連絡に見せかけたメールが届く恐れがあるとしています。
もう一つは、封じ込めのあとで分かった別のサーバーです。最初のサーバーは検知から約30分で遮断しましたが、別のサーバー1台が侵害されていたことは、2日後に外部の監視の窓口からの報告で分かりました。