画像共有サービス「Gyazo」を運営するHelpfeel(京都市)は2026年9月16日、Gyazoが第三者の不正アクセスを受け、情報が漏えいしたと公表しました。9月25日の第二報では、利用者が削除した画像に関するメタデータも流出していたと明らかにしています。「約6.9億件」という数字で伝えられていますが、これは画像そのものの枚数ではありません。発表の中身と、業務の画面をGyazoで共有していた会社がやることを整理します。
「約6.9億件」は何を数えた数か
Helpfeelの発表に、「6.9億件」という合計の数字は書かれていません。発表にあるのは次の4つの件数で、編集部が足すと約6.9億件になります。
| 発表にある区分 |
件数 |
対象の範囲 |
総画像数に対する規模 |
| ユーザーに関するデータ |
約2,362万件 |
Gyazoのユーザー(メールアドレスを登録していない匿名アカウントを含む) |
画像の件数ではない |
| 画像に関するメタデータ |
約4.9億件 |
主に2019年1月以前にアップロード |
約14.4% |
| 条件を絞って取得された画像に関するメタデータ |
240万件(第一報では約240万件) |
調査中 |
約0.07% |
| 削除済み画像に関するメタデータ |
約1.74億件 |
主に2023年2月以前に削除 |
約5.1% |
4つを足すと6億9,002万件です。もとの数字が「約」の付く概数なので、合計も目安です。このうち画像に関するメタデータが3つの区分で約6.66億件、残りがユーザーに関するデータです。
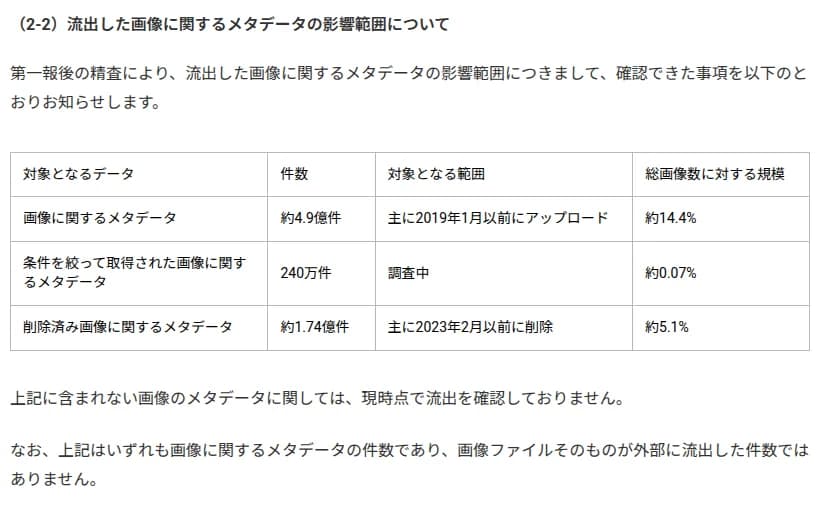 第二報にある、画像に関するメタデータの件数と対象範囲の表出典: Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び(第二報)」(引用)
メタデータは、画像に付いている情報のことです。第二報は、件数の意味を次のように説明しています。
なお、上記はいずれも画像に関するメタデータの件数であり、画像ファイルそのものが外部に流出した件数ではありません。
出典: Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び(第二報)」
発表でいう「画像」は、Gyazoでキャプチャ・保存されたスクリーンショット、GIF、動画などのコンテンツを指します。
ユーザーに関するデータ約2,362万件も、全員のメールアドレスが流出したという意味ではありません。第二報の内訳は、メールアドレスの登録がない匿名ユーザーが約1,801万件(約76%)、登録があるユーザーが約562万件(約24%)です。Gyazoは、メールアドレスを登録しなくても使える仕組みになっています。
いつ、何が起きたか
原因は、Gyazoの画像アップロードサーバーにあった脆弱性(プログラムの弱点)です。第一報によると、第三者がこれを悪用し、Helpfeelのシステム上で任意のコマンドを実行しました。その後の調査で、第三者がGyazoのデータベースにアクセスし、情報が外部に流出したことを確認したとしています。
| 日付(2026年) |
発表にある出来事 |
| 9月11日 |
不正アクセスが発生。同日夜に不正な挙動を検知し、調査と対応を開始 |
| 9月12日 |
未明までに侵入経路を遮断し、第三者の不正な接続を切断。原因となった脆弱性の修正を完了 |
| 9月14日 |
Gyazo内の情報が外部に流出したことを確認。画像配信の停止などの措置を実施 |
| 9月15日 |
対策の完了後に新しくアップロードされた画像の配信を再開。個人情報保護委員会に速報を提出 |
| 9月16日 |
第一報を公表 |
| 9月18日 |
「Helpfeel」「Cosense」への影響についてのお知らせを公表 |
| 9月24日 |
第一報に追記(17時45分)。メンテナンスのため、サービスを一時的に停止していると知らせる |
| 9月25日 |
第二報を公表。削除済み画像に関するメタデータ約1.74億件の流出を新たに確認 |
| 9月27日 |
サービスの提供を再開 |
| 9月29日 |
再開のお知らせに追記(21時30分)。Gyazo Teamsの配信停止中の画像を、同じチームのメンバーが見られるように変更 |
脆弱性の名前や種類、攻撃した第三者については、発表に書かれていません。
漏えいした情報の中身
ユーザーに関するデータ
第一報が挙げた項目は次のとおりです。該当する情報の種類や範囲は、ユーザーごとに異なるとしています。
- 名前(ユーザーが指定する氏名やニックネーム等の任意の文字列)
- メールアドレス
- パスワードのハッシュ値
- 利用者ID、端末ID、ログインセッションID
- X(旧Twitter)連携用トークン(連携していた場合)
- Google SSOのメールアドレス(連携していた場合)
- プロフィール情報、利用言語、登録日時、最終ログイン日時
- 契約プラン、課金ステータス(カード番号等の決済情報は含まない)、利用統計
ハッシュ値は、パスワードを元に戻しにくい形に変換した値です。クレジットカード番号等の決済情報は、流出していないことを確認したとしています。
X連携用トークンは、単体ではXアカウントへのログインや操作はできないと第二報で説明しました。このトークンを含むOAuth連携の認証情報は、予防のため無効化済みです。
画像に関するメタデータ
第一報が挙げた項目は次のとおりです。
- 画像ID(画像URLを構成する情報)
- アップロード元IPアドレス
- User-Agent
- EXIF位置情報(画像に含まれる場合)
- 画像のOCRテキスト
- 画像タイトル
- 取得元URL等のメタデータ
- 非公開画像のパスフレーズ(ハッシュ化されたもの) 等
User-Agentは、ブラウザーやアプリの種類を表す文字列です。OCRテキストは、画像に写った文字を読み取ってテキストにしたものです。
画像ファイルそのものの流出件数ではないとはいえ、軽く見てよい中身ではありません。第一報は次のように書いています。
流出したメタデータには画像URLに使用される情報が含まれており、この情報を用いて対象となる画像にアクセスし、不正に閲覧される恐れがあります。
出典: Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び」
非公開画像のファイル一覧が取得されていたことも確認したとしています。一部の非公開画像が第三者に閲覧された可能性を完全には否定できないため、調査を続けるとのことです。不正アクセスによる画像データの消失は、確認されていません。
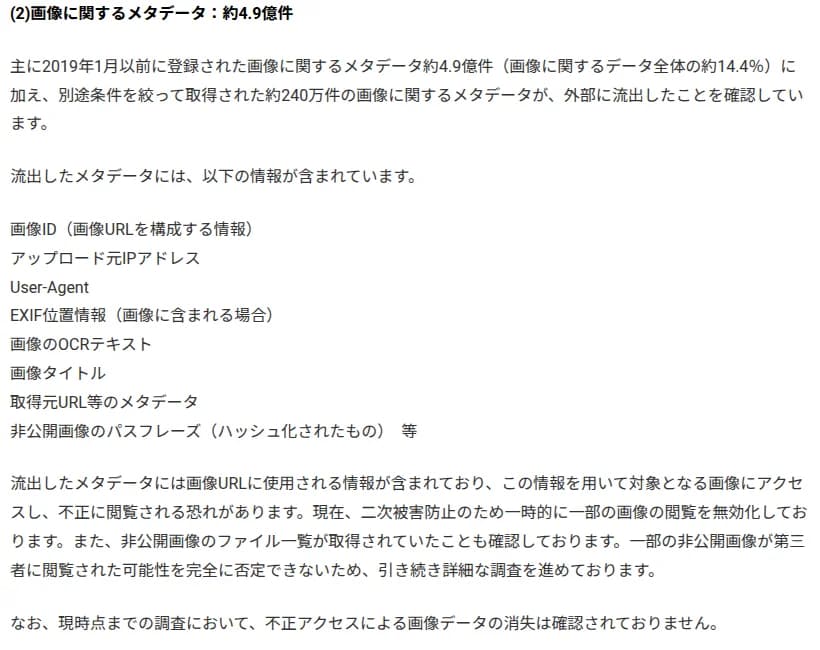 第一報にある、流出した画像に関するメタデータの項目の一覧出典: Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び」(引用)
削除済みの画像に関するメタデータ
第二報で新たに分かったのが、利用者が過去に削除した画像に関するメタデータ約1.74億件です。影響を受ける削除は次の2つです。時期は、アップロードした日ではなく、削除した日が基準です。
- 2023年2月以前に画像を削除した
- 2023年2月以前にアカウントを削除した
対象の画像ファイルは現在閲覧できない状態で、削除済みの画像ファイルそのものは流出に含まれていないとしています。削除した画像のメタデータがなぜ残っていたのかは、発表に書かれていません。
Helpfeelの対応とGyazoの今の状態
発表にある対応は次のとおりです。
- 侵入経路の遮断と、原因となった脆弱性の修正(完了)
- 流出した認証関連の情報の無効化と利用制限(完了)
- 流出した情報が画像の閲覧に悪用されないよう、一部の画像の閲覧を停止(完了)
- 個人情報保護委員会への速報(9月15日)、総務省への報告、GDPR等に基づく海外のデータ保護当局への報告
- 外部の専門機関によるフォレンジック調査(攻撃の跡を調べる調査)
- サービス全体を対象にした追加のセキュリティ検証、外部の専門家を含む体制づくり、開発者へのセキュリティ教育の強化(進行中)
9月25日時点で、この件による個人情報の不正利用や二次被害は確認されていないとしています。対象となるユーザーと企業には、調査が完了次第、順次メールで連絡するとのことです。メールアドレスの登録がない匿名アカウントには、サービスの画面で案内する予定としています。
再開後は「本人だけが見られる」状態から始まる
Gyazoは9月27日に再開しました。不正アクセスより前にアップロードされた画像は、すべて所有者本人だけが見られる状態になっています。以前は第三者が見られた画像も、所有者が「配信を再開する」を選ぶまで、ほかの人には見えません。
配信を再開する方法は3つです。
| 方法 |
操作 |
| 1枚ずつ |
画像ページを開き、内容を確かめて「配信を再開する」を選ぶ |
| 複数を選んで |
一覧画面で画像を選び、サイドメニューの「配信を再開」を選ぶ |
| すべてまとめて |
設定ページの「配信停止中の画像」から再開する |
再開した画像には、不正アクセスの前に設定されていた閲覧範囲(「自分のみ」「リンクを知っている全員」など)が戻ります。無料プランでも当面の間、不正アクセス前にアップロードしたすべての画像を確かめられる特別措置があります。
Gyazo Teamsには、9月29日の追記があります。不正アクセスより前にGyazo Teamsへアップロードされた画像は、配信停止中でも同じチームのメンバーが見られるようになりました。「自分のみ」の画像は除かれ、「パスワードによる保護」の画像は引き続きパスワードが要ります。
Helpfeelが利用者に求めていること
- Gyazoのパスワードを変える
- Gyazoと同じか似たパスワードをほかのサービスでも使っていれば、そちらも変える
- この件に関連した不審なメールやメッセージに気をつける
問い合わせは、Gyazoヘルプのお問い合わせ窓口で受け付けています。
影響する人・会社、しない人・会社
- 影響する: Gyazoのアカウントを持つ人と会社。ユーザーに関するデータ約2,362万件が流出しています。流出した項目はユーザーごとに違います。
- 影響する: 主に2019年1月以前に、Gyazoへ画像をアップロードした人と会社。画像に関するメタデータ約4.9億件が対象です。
- 影響する: 2023年2月以前に、Gyazoの画像やアカウントを削除した人と会社。削除済み画像に関するメタデータ約1.74億件が対象です。
- 影響する: Gyazoのリンクを手順書やチャット、社内の資料に貼っている会社。不正アクセスより前の画像は、所有者が配信を再開するまでほかの人に表示されません。
- 影響する: 「Helpfeel」や「Cosense」にGyazoの画像を載せている会社。画像配信の停止により、一部の画像が表示されない場合があります。
- 影響しない: 「Helpfeel」と「Cosense」だけを使い、Gyazoの画像を載せていない会社。両サービスのシステムからの情報流出や攻撃の痕跡は、確認されていないとしています。
- 影響しない: Gyazoを使ったことがなく、社員も業務の画面をGyazoに上げていない会社。ただし、会社が知らないまま社員が個人のアカウントで使っていることがあります。
条件を絞って取得された240万件は、対象の範囲が調査中です。上の条件に当たらなくても、Helpfeelからのメールが届いていないかを確かめます。
業務の画面をGyazoで共有していた会社が確かめること
「リンクを知っている人だけ」の前提が崩れた
Gyazoのヘルプによると、画像をアップロードすると固有のURLが付き、そのURLを知っている人だけが画像を見られます。アップロードの直後にURLがクリップボードにコピーされるので、チャットにすぐ貼れます。手軽なぶん、社員が業務の画面を撮って貼っていても、情シスからは見えにくい道具です。
公開範囲の初期設定は、契約によって違います。
| 契約 |
公開範囲の初期設定(Gyazoのヘルプ) |
| 個人のアカウント |
「リンクを知っている全員」。公開範囲を変えるのは有料アカウント限定の機能 |
| Gyazo Teams |
新しく作成したチームでは「チーム内に限定」。管理者が、新しい画像のデフォルトを変えられる |
今回流出したメタデータには、URLを構成する画像IDが含まれています。「リンクを知っている全員」の画像は、リンクが第三者に知られたものとして扱うのが安全です。
流出したメタデータごとに確かめること
次の表の右の列は、編集部が整理した確認の観点です。Helpfeelの発表に書かれた手順ではありません。どの画像のどの情報が流出したかは、発表からは分かりません。
| 流出したメタデータ |
業務の画面を撮っていた会社が確かめること |
| 画像ID(画像URLを構成する情報) |
配信を再開する前に、画像の中身と閲覧範囲を見る。社外に見せる必要がない画像は再開しない |
| 画像のOCRテキスト |
画面に写っていた文字を思い出す。パスワードやAPIキーが写っていたら、その認証情報を変える |
| 画像タイトル、取得元URL等 |
社内システムや管理画面の名前、URLが入っていなかったか |
| アップロード元IPアドレス、User-Agent |
会社の回線から上げていた場合、会社のIPアドレスが含まれうる |
| EXIF位置情報(画像に含まれる場合) |
スマートフォンで撮った写真を上げていた場合の、撮影した場所 |
Gyazo Teamsの管理者が見直せる設定
Gyazoのヘルプによると、Gyazo Teamsの管理者は次の2つをチーム設定ページで設定できます。
- 新しくアップロードされる画像のデフォルトの公開範囲
- チームメンバーが「リンクを知っている全員」を選べないようにする設定(セキュリティをより重視した運用が必要な場合に、ヘルプが推奨している)
どちらも、設定のあとに新しくアップロードされる画像にだけ効きます。管理者でも、ほかのメンバーの画像の公開範囲を直接変えることはできません。すでにある画像は、アップロードした本人に見直しを頼みます。
画面共有の道具の決まりに入れる5項目
ここからは今回の原因と結びつけず、一般的な備えとして整理します。画面を撮って共有する道具は、会社が決めないと社員がそれぞれ選びます。
- 会社が認めた道具の名前。個人の無料アカウントに業務の画面を上げない
- 公開範囲の初期値。チーム内や組織内に限り、「リンクを知っている全員」は必要なときだけにする
- 写してはいけないもの。パスワード、APIキー、顧客の個人情報、公表前の数字は、撮る前に隠すか塗りつぶす
- 社外に送ったリンクの後始末。用が済んだら共有を止めるか、画像を削除する
- 退職や異動のときの扱い。アカウントと残った画像を誰が引き継ぐかを決める
誰がどの道具のアカウントを持っているかを台帳にしておくと、次に事故が起きたときにすぐ調べられます。次のテンプレをそのまま使えます。
社員には、次のような文面で知らせます。
会社・情シスが今日やること
以下は会社側の確認の手順で、Helpfeelが決めた期限ではありません。
- Gyazoを使っている人と部署を洗い出します。 部署の責任者に聞くほか、チャットや社内Wiki、手順書を「gyazo.com」で検索します。会社の契約が無くても、個人のアカウントで使っている人がいないかを確かめます。
- 使っている人に、パスワードの変更を頼みます。 Gyazoと、同じか似たパスワードを使うほかのサービスが対象です。Helpfeelからのメールが届いていれば、情シスに転送してもらいます。
- 配信を再開する前に、画像の中身を確かめてもらいます。 業務の画面が写った画像は、まとめての再開を使わず、1枚ずつ見ます。無料プランは、再開した画像をアクセス制御で本人だけの状態に戻せないので、要らない画像は再開しません。
- 古い画像に認証情報や個人情報が写っていなかったかを聞き取ります。 2019年1月以前にアップロードした画像と、2023年2月以前に削除した画像が主な対象です。パスワードやAPIキーが写っていたら変えます。顧客の個人情報が写っていたおそれがあれば、個人情報の担当に報告します。
- Gyazo Teamsの管理者は、チーム設定ページを開きます。 デフォルトの公開範囲と、「リンクを知っている全員」を選べなくする設定を確かめます。あわせて、画面共有の道具の決まりを社員に知らせます。
顧客の個人情報が関わるときの報告と通知の流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。パスワードの決め方は、パスワードの定期変更は不要?付箋はダメ?いまどきの社内パスワードルールを見てください。
2026年10月7日時点で、Helpfeelのお知らせの一覧に、9月27日の再開のお知らせより新しい続報は出ていません。外部の専門機関による調査は続いており、新しい事実が分かれば速やかに公表するとしています。