アフラック生命保険は、6月の不正アクセスで止めていた契約者のサイト「アフラック よりそうネット」を、9月28日に一部を除いて再開したと報じられています。新しく登録するときの手順が変わり、パスキーも使えるようになったとされています。6月の不正アクセスでは、約440万人分の個人情報が漏れたと報じられています。
親会社の米国の開示で分かること
Aflac Incorporatedは2026年6月30日、SECに臨時の報告(8-K)を出しました。
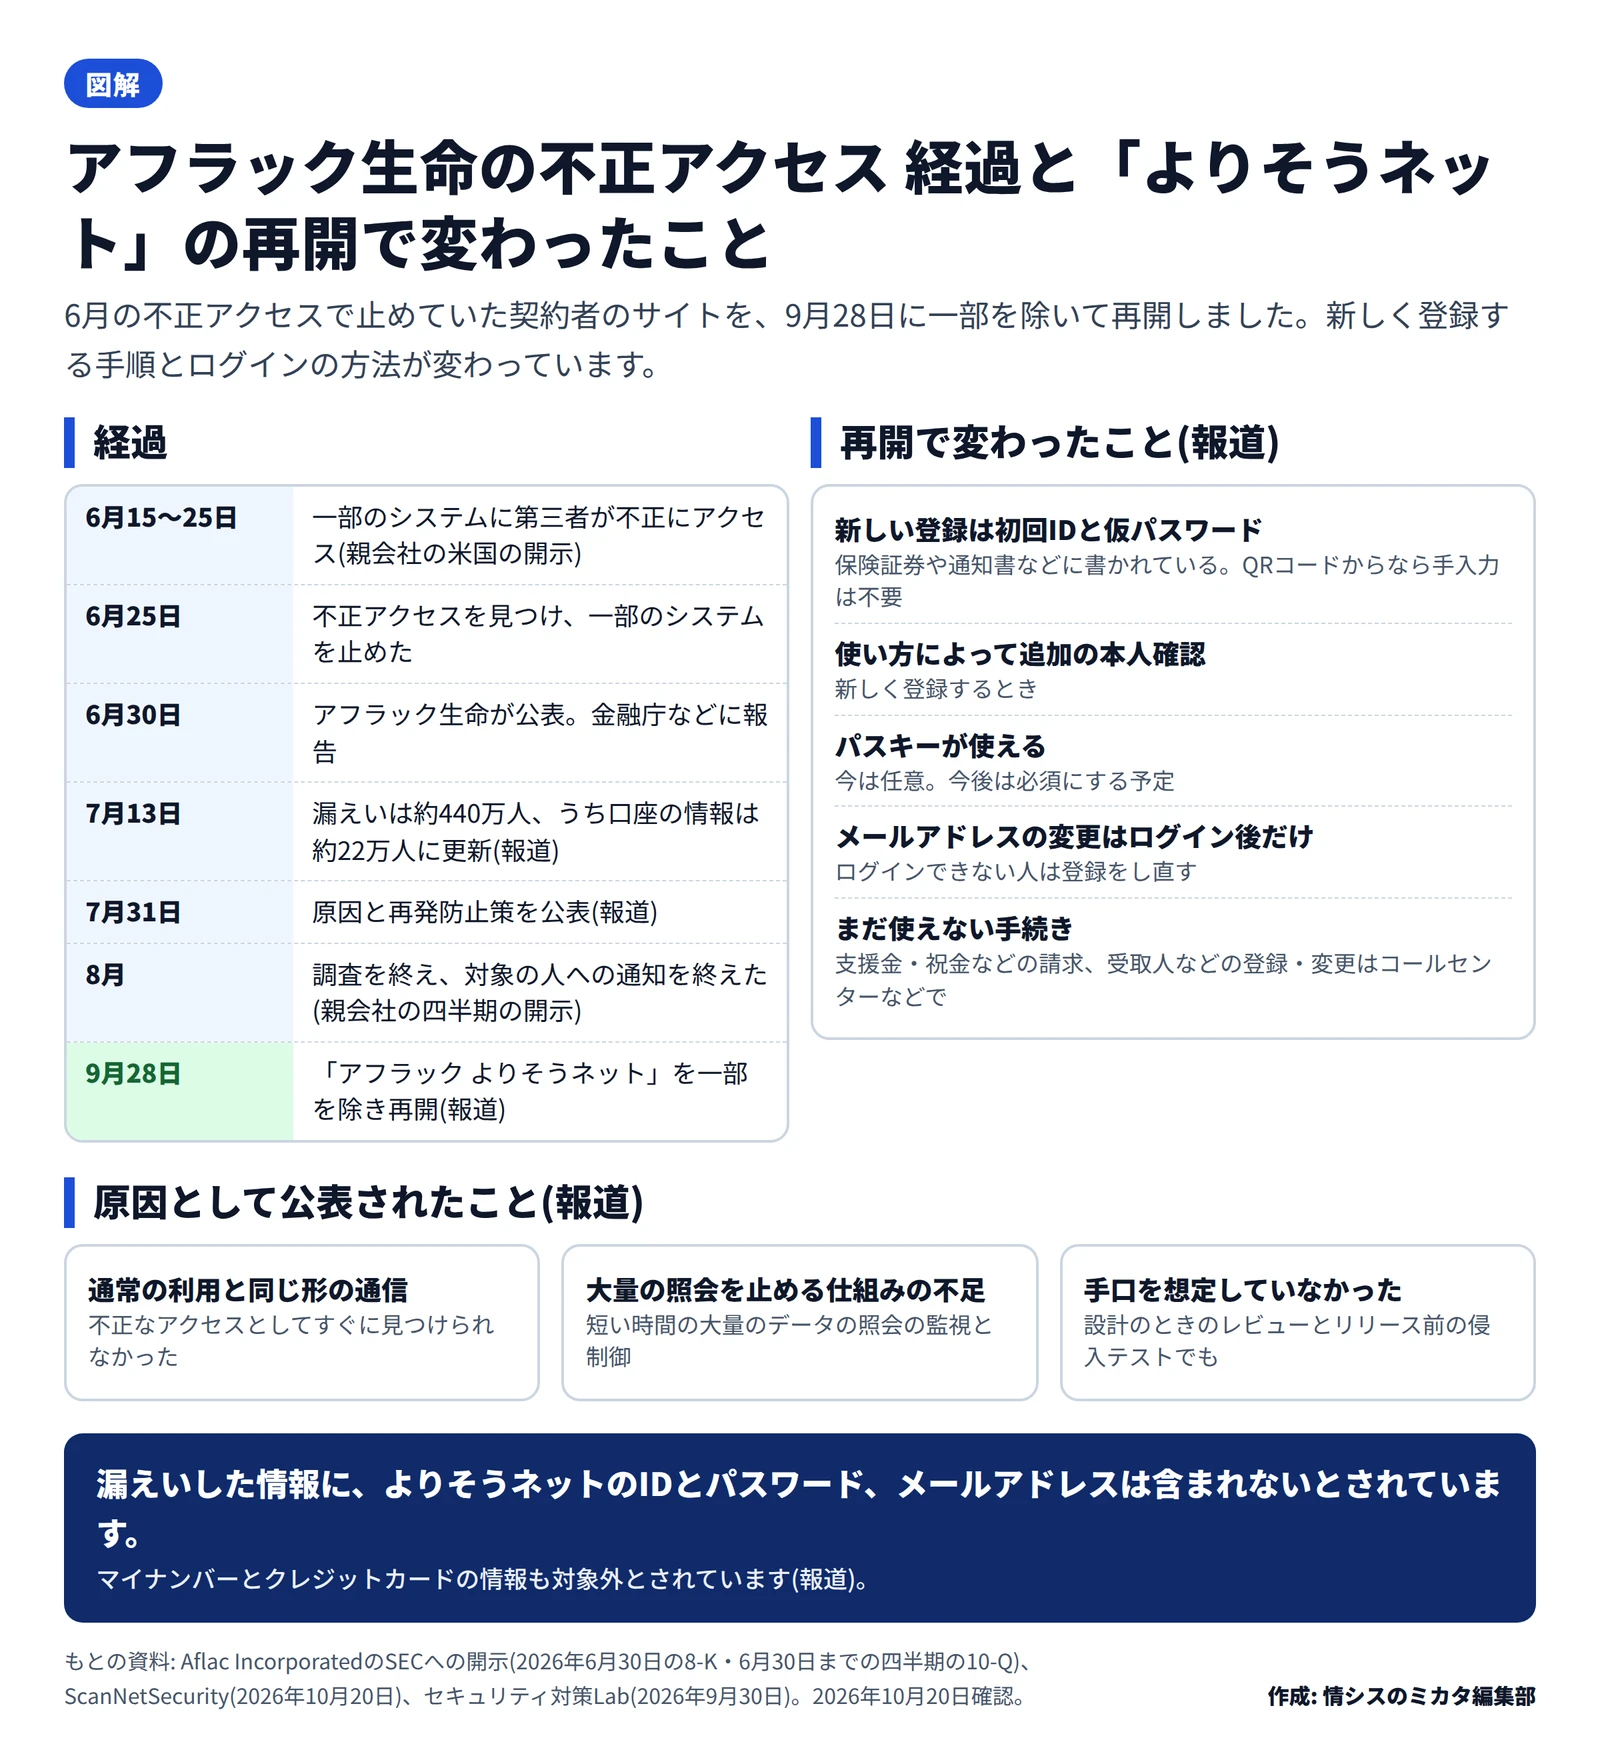
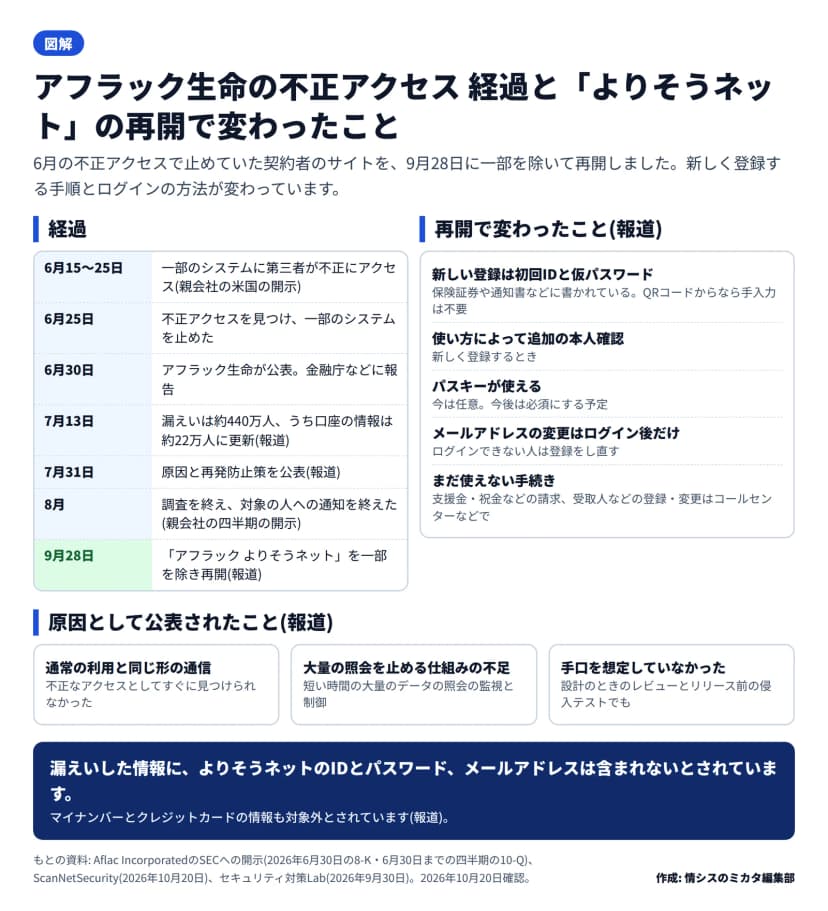 アフラック生命の不正アクセスの経過と、よりそうネットの再開で変わったこと(編集部作成)作成: 編集部 / もとの資料: Aflac IncorporatedのSECへの開示・ScanNetSecurity・セキュリティ対策Labの報道を編集部が整理
8-Kによると、アフラック生命は6月25日、第三者が6月15日から25日にかけて一部のシステムに不正にアクセスしていたことを見つけました。見つけたあと、一部のシステムを止めるなどして封じ込めています。影響を受けたファイルには、契約と保障の内容、個人情報、口座の情報が含まれるとしています。金融庁などへ報告したとしています。
8月に出した四半期の報告(10-Q)では、外部の専門家の助けを得て調査を終えたとしています。ランサムウェア(身代金を求める攻撃)の兆しは無く、影響を受けた人への通知を終えたとしています。影響は日本のシステムに限られ、米国の事業のシステムには及んでいないとしています。
報道で伝えられた件数と原因
報道によると、アフラック生命は7月13日、漏えいした顧客を約440万人、そのうち保険料の振替の口座の情報を含む人を約22万人と更新しました。漏えいした項目には、契約者・被保険者・受取人の氏名、生年月日、性別、住所、電話番号、証券番号、保障の内容などが含まれるとされています。マイナンバー、クレジットカードの情報、メールアドレスは含まれないとされています。
セキュリティ対策Labによると、調査で最初の漏えいは6月10日に起きていたとされています。8-Kが不正アクセスの期間とした6月15日から25日とは、日付が違います。どちらが正しいかは、アフラック生命の最新の公表で確かめる必要があります。
原因について、報道は7月31日の公表とFAQの説明を、次のように伝えています。
| 原因として伝えられたこと |
中身 |
| 通常の利用と同じ形の通信 |
攻撃に使われたアクセスの形が普段の利用と同じで、不正なアクセスとしてすぐに見つけられなかった |
| 大量の照会への備えの不足 |
短い時間に大量のデータを照会されたときに、見張って止める仕組みが足りなかった |
| 手口を想定していなかった |
設計のときのセキュリティのレビューと、リリース前の侵入テストでも、この手口のリスクを想定できていなかった |
再発防止策として、認証とデータの照会のときの認可の強化、大量のアクセスの見張りと制御の強化、レビューと侵入テストの強化が挙げられたと報じられています。
「よりそうネット」の再開で変わったこと
セキュリティ対策Labは、9月28日の再開で、次のことが変わったと伝えています。
- 新しく登録するときは、原則として「初回ID」と「仮パスワード」が要ります。保険証券や通知書などに書かれています。スマートフォンで契約者専用のQRコードから登録すると、手で入れる必要はありません。
- 使い方によっては、新しく登録するときに追加の本人確認があります。
- パスキー(指紋や顔の認証などで、パスワードを使わずにログインする仕組み)が使えます。今は任意で、今後は必須にする予定とされています。
- メールアドレスの変更は、ログインしたあとだけになりました。
- 支援金・祝金などの請求と、受取人などの登録・変更は、まだサイトでは使えず、コールセンターなどで受け付けています。