スターツ出版は2026年9月27日と10月1日、運営するウェブサイト「オズモール」が不正アクセスを受け、会員のメールアドレスなどが閲覧された可能性があると公表しました。10月1日の第2報では、件数が最大442,779名分に改まり、対象に一部の退会者が加わっています。この記事は、同社の公式の発表に書かれていることだけをまとめ、書かれていないことは「書かれていない」と記します。
何が起きたか
同社の発表によると、2026年9月26日に、オズモールへ海外から大量の不正アクセスが発生していることを、同社のシステム部門が検知しました。同社は、一時的に該当ページへのアクセスを止め、原因を特定したうえで、不正アクセスを遮断するシステム修正を実施しています。
その後の調査で、個人情報が閲覧された可能性があることを確認し、対策本部を設置して影響範囲の調査を始めました。個人情報保護委員会へは9月28日に報告しています。
どのページが狙われたか、どんな脆弱性(システムの弱点)だったかは、公表されていません。検知から公表までの間にどんな調査をしたかも、上の範囲しか書かれていません。
第1報と第2報の違い
第2報の対象の欄は、下線で第1報からの変更点を示しています。
| 項目 |
第1報(9月27日) |
第2報(10月1日) |
| メールアドレス |
オズモール会員 |
オズモール会員および一部の退会者 |
| 氏名・住所 |
一部の方の氏名と住所(都道府県まで) |
同じ |
| 件数 |
最大447,610名分 |
最大442,779名分 |
| 電話番号・番地を含む住所 |
閲覧された形跡は確認されていない |
同じ |
| クレジットカード情報 |
外部の決済システムのため漏えいの可能性なし |
同じ |
| 対象への連絡 |
記載なし |
登録のメールアドレスあてに順次連絡 |
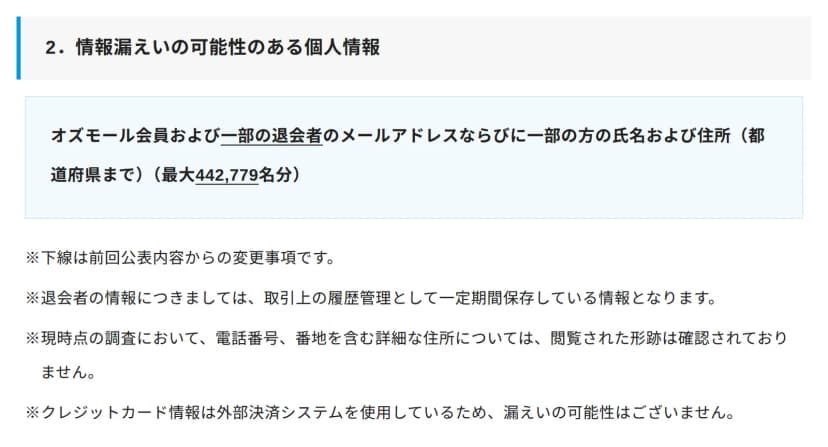 スターツ出版が2026年10月1日の第2報で示した、漏えいの可能性がある個人情報出典: スターツ出版「当社への不正アクセスによる個人情報流出の可能性に関するお知らせ(第2報)」(引用)
件数は447,610名分から442,779名分に減っていますが、退会者が加わりました。なぜ減ったのか、退会者は何名なのかは、公表されていません。理由を推測して読むことはできないので、この記事も書きません。
また、同社は退会者の情報を「取引上の履歴管理として一定期間保存している情報」と説明しています。その「一定期間」が何か月・何年なのかは、書かれていません。
会社の対応(公式のとおり)
- 一時的に該当ページへのアクセスを停止し、原因を特定して、不正アクセスを遮断するシステム修正を実施した。
- 対策本部を設置し、9月28日に個人情報保護委員会へ報告した。
- 閲覧された可能性のある人に、オズモールの会員登録時のメールアドレスあてに順次連絡している。連絡がつかなかった人には、公表をもって連絡に代える。
- 影響を受けなかったサーバーでも、不正アクセスの形跡がないことを確かめ、セキュリティ対策を実施した。
- 外部の専門機関と連携し、監視体制を強化する。
- プログラムの改ざんなどの被害がないことを確かめ、サービスを再開した。二次被害は、現時点で確認されていないと発表している。
影響する人・会社、しない人・会社
- 影響する: オズモールの会員と、一部の退会者です。メールアドレスが閲覧された可能性があります。同社は、最大442,779名分としています。
- 影響する: 一部の人は、氏名と住所(都道府県まで)も対象です。同社は、閲覧された可能性のある人に個別にメールで連絡するとしています。
- 影響しない: 電話番号と、番地を含む詳しい住所です。同社は、現時点の調査で閲覧された形跡は確認されていないと発表しています。
- 影響しない: クレジットカード情報です。外部の決済システムを使っているため、漏えいの可能性はないと発表しています。
- 自社に当てはまる会社: 会員サイトやサービスで、退会した人のメールアドレスなどを、履歴として残している会社です。今回の第2報で、退会後に残したデータも対象になりうることが示されました。
会員と退会者がやること
同社は、同社や実在する企業・団体を装った不審なメールが届く可能性があるとして、不審な連絡に注意し、メールの添付ファイルを開かず、リンクをクリックしないよう求めています。
自分が対象か分からないときや、被害にあったときは、スターツ出版管理部の窓口に連絡します。
| 窓口 |
内容 |
| 問合せフォーム |
第2報のページの「こちらからお問い合わせください」から |
| 電話 |
03-6202-0390(平日10:00〜17:00) |
電話でも、本人確認が必要な内容は、メールでの問い合わせをお願いすることがあると書かれています。
会社・情シスが今日やること
以下は、今回の公表内容から導いた編集部の確認の手順です。公式が示した期限や基準ではありません。
- 退会者のデータを、何のため・いつまで残すか決める。 今回の第2報の対象には、履歴管理として残していた退会者の情報が入りました。残す目的と期間を決めて文書にし、期限が来たら消します。残す必要のない項目は、退会の時点で消すか、個人が特定できない形にします。
- 外部からの大量のアクセスを検知できるか確かめる。 今回は、海外からの大量のアクセスをシステム部門が検知したことが入口になっています。自社のWebサイトで、アクセスの急な増加や、同じ種類のリクエストの集中に、誰が・どの画面で気づくかを確かめます。
- 一部のページだけ止められる手順を用意する。 同社は、該当ページへのアクセスを一時的に止めて、原因を特定しています。サイト全体を止めずに、特定のページだけ閉じる操作と、その判断をする人を決めておきます。
- 個人情報保護委員会への報告の段取りを決める。 同社は、確認後に対策本部を設置し、9月28日に報告しています。速報と確報の期限と、必要な項目は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。自社の事故では、誰が何を集めて、誰が提出するかを先に決めます。
- 連絡がつかない人への公表の扱いを決める。 同社は、登録のメールアドレスあてに連絡し、つかなかった人には公表をもって連絡に代えるとしています。自社でも、本人への連絡手段(メールが古い・届かない場合)と、公表の文面の雛形を用意します。
今後の見通し
同社は、新たに分かった事実があれば速やかに公表するとしています。原因の詳しい内容と、対象者の確定は、この記事の時点(2026年10月10日)では公表されていません。