株式会社ココナラは2026年10月9日、運営する「ココナラスキルマーケット」が第三者から不正アクセスを受け、会員が登録した履歴書449件と職務経歴書関連書類1,845件が外部に持ち出されたと公表しました。
登録した人が何に気をつけるかは、姉妹メディアのココナラに不正アクセス 履歴書449件・職務経歴書関連1,845件が漏えい(西のITメディア)にまとめられています。この記事は、スキルマーケットなどで外部の人に仕事を頼む会社の情シスが、渡すファイルと初動の記録で何を確かめるかを書きます。根拠は、ココナラのお知らせと個人情報保護委員会・IPAの公式のページです(2026年10月10日時点)。
ココナラの発表で分かること
発表の事実だけを、原文のとおりに並べます。
| 日時(2026年10月8日) |
発表の原文 |
| 2時05分 |
当社システムにおいて不正なアクセスを検知し、外部からの不正アクセスの遮断を実施 |
| 13時00分頃 |
不正アクセスを再度検知 |
| 15時00分頃 |
個人情報が外部に持ち出された形跡を確認 |
| 15時44分 |
外部からの不正アクセスの遮断を実施 |
| 21時27分 |
対象システムの脆弱性の再検査およびセキュリティ強化措置の実施 |
| 項目 |
発表の原文 |
| 対象者 |
「ココナラスキルマーケット」に履歴書・職務経歴書を登録された会員様の一部 |
| 件数 |
履歴書449件、職務経歴書関連書類1,845件 |
| 含まれないもの |
クレジットカード情報、各種パスワードをはじめとする上記以外の情報については、今回の不正アクセスの対象とはなっていないことを確認 |
| ほかのサービス |
エージェント事業をはじめとして、本件Webサイト以外の当社が運営するサービス・サイトへの影響はございません |
ココナラは、現時点で対象の情報が不特定多数に公開された事実や不正に利用された事実は確認されていないとしています。対応と問い合わせ先は、次のとおりです。
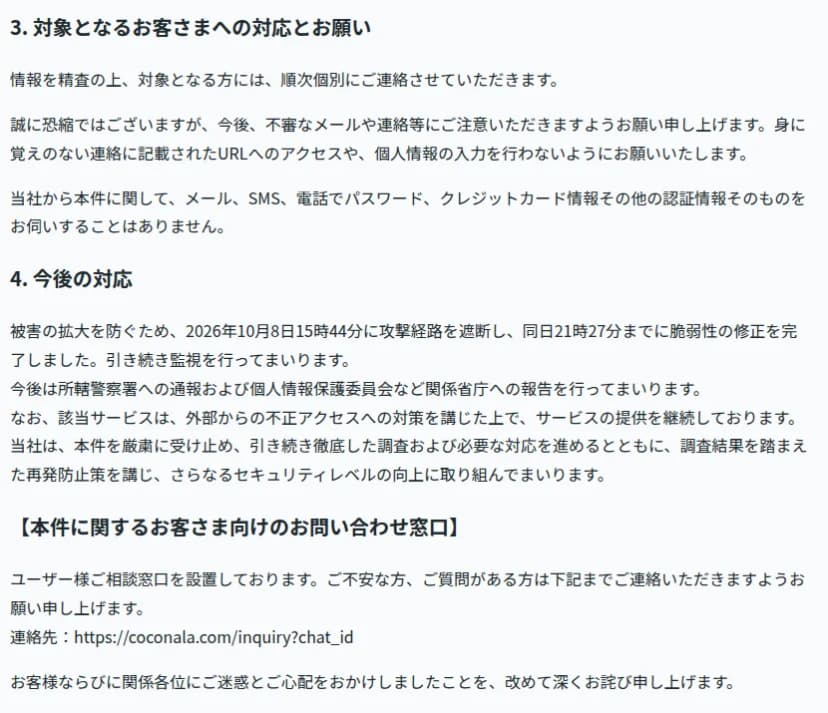 ココナラのお知らせの対応・今後の対応・問い合わせ窓口の部分出典: 出典: 株式会社ココナラ ウェブサイト(2026年10月9日)(引用)
2つの件数は書類の数で、会員の人数ではありません。履歴書のどの項目が含まれていたかも、発表には書かれていません。
公表されていないこと
- 侵入の経路や、「脆弱性」が具体的に何だったか
- 攻撃者が誰か、いつから不正アクセスが始まっていたか
- 10月8日2時05分の不正アクセスと、13時00分頃の再度の検知が、同じ経路かどうか
- 漏えいした会員の人数
- 履歴書・職務経歴書以外のやり取り(発注時に渡したファイルなど)が対象かどうか
この記事でも、これらを推測しません。
外部の人に仕事を頼むとき、渡すファイルに何を入れるか
ここからは発表の範囲を離れ、発注する会社の情シスの話です。今回の事案は、スキルマーケットに登録された履歴書が持ち出されたものです。ただ、会社が外部の人にファイルを渡す場面でも、渡した先で漏れるおそれは同じ形で起こります。ココナラの発表に、発注者向けの案内は書かれていません。
個人情報保護委員会のガイドライン(通則編)は、個人データの取扱いを委託するときの決まりを書いています。まず、委託の範囲です。
「個人データの取扱いの委託」とは、契約の形態・種類を問わず、個人情報取扱事業者が他の者に個人データの取扱いを行わせることをいう。具体的には、個人データの入力(本人からの取得を含む。)、編集、分析、出力等の処理を行うことを委託すること等が想定される。
出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-4
次に、渡す範囲についての一文です。
その際、委託する業務内容に対して必要のない個人データを提供しないようにすることは当然のこととして、取扱いを委託する個人データの内容を踏まえ、個人データが漏えい等をした場合に本人が被る権利利益の侵害の大きさを考慮し、(略)
出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-4
委託の監督として、ガイドラインは「適切な委託先の選定」「委託契約の締結」「委託先における個人データ取扱状況の把握」の3つを挙げています。契約の形や再委託の扱いは、委託先で個人情報が漏えいしたらで詳しく書きました。
ガイドラインの文面は事業者への委託を想定しており、スキルマーケットで個人の出品者に作業を頼む場合に、どこまで同じ監督を求められるかは、このページだけでは分かりません。ここから先は、編集部の整理です。
渡す前の確認表(編集部の整理)
| 確認すること |
具体的には |
| 渡す必要があるか |
作業に氏名・住所・電話番号・顔写真などが要るか。要らないなら、消すか仮の値に置き換える |
| 渡す範囲 |
全件でなく、作業に要る件数・項目だけにする。元のデータの全体は渡さない |
| 社外秘の有無 |
未公表の情報、取引先名、見積・価格、ソースコード、認証情報が入っていないか |
| 渡す方法 |
サービス内のやり取りに収める。社内のクラウドの共有リンクは、閲覧できる人と期限を決める |
| 渡したあと |
渡したファイルと相手を台帳に1行ずつ残す。納品後に消してもらう約束を文面に書く |
| 事故のとき |
相手のサービスで事故が起きたときに、誰が何を確かめるか(渡したファイルの一覧があれば早い) |
「何を渡したか」の記録がないと、取引先のサービスで事故が起きたときに、自社のデータが含まれるかを調べる手がかりがなくなります。ココナラの発表では、会員の登録情報の中身が書かれていません。自社が渡したものを自社で数えられることが、問い合わせの前提になります。
時系列から学ぶ初動 気づいてから遮断・修正までの記録
ココナラの発表は、検知、持ち出しの形跡の確認、遮断、修正までを時刻つきで書いています。こうした時刻は、後から思い出して書くのは難しく、その場で記録していないと出せません。ここからは編集部の整理です。
発表の時刻から計算すると、次のようになります。
| 区間 |
経過時間(編集部の計算) |
| 2時05分(検知・遮断)から15時44分(遮断) |
13時間39分 |
| 13時00分頃(再度検知)から15時44分(遮断) |
約2時間44分 |
| 15時00分頃(持ち出しの形跡を確認)から15時44分(遮断) |
約44分 |
| 15時44分(遮断)から21時27分(再検査・強化措置) |
5時間43分 |
経過時間の長い短いは、評価しません。2つの不正アクセスの関係が公表されていないためです。この表から言えるのは、「いつ気づき、いつ止め、いつ直したか」が時刻で追えるように残っていたから、発表にこの形で書けた、ということです。
個人情報保護委員会のガイドラインは、漏えい等が発覚したときの措置として、次の順番を挙げています。
- 責任ある立場の者への報告と被害の拡大防止
- 事実関係の調査と原因の究明
- 影響範囲の特定
- 再発防止策の検討と実施
- 個人情報保護委員会への報告と本人への通知
自社で記録に残す項目に直すと、次のとおりです。
| 記録する項目 |
例 |
| 気づいた時刻と、気づいた手段 |
監視の通知、利用者の問い合わせ、委託先からの連絡 |
| 取った措置の時刻 |
遮断、パスワードの強制変更、機能の停止 |
| 持ち出しの形跡の確認時刻 |
ログのどの記録から分かったか |
| 修正と再検査の時刻 |
何を直し、何を確かめたか |
| 連絡した相手と時刻 |
経営層、警察、個人情報保護委員会、取引先、本人 |
IPAは、同じ日の注意喚起で、ログの取得内容と保持期間の見直しを対策の1つに挙げています。点検の進め方は、IPAの速やかな点検を情シスの点検表ににまとめました。最初の1時間の動き方はランサムウェアに感染したら最初の1時間が参考になります。同じ週の事案は、情報漏えい・不正アクセス7件を図解 10月7日〜9日にあります。
影響する人・会社、しない人・会社
- 影響する: ココナラスキルマーケットに履歴書・職務経歴書を登録した会員です。対象の方には、ココナラが順次個別に連絡するとしています
- 影響する: スキルマーケットやクラウドソーシングで、外部の人に作業を頼み、個人情報や社外秘のファイルを渡している会社です。渡した内容の棚卸しが要ります
- 影響する: ココナラ経由で採用の応募や人材の紹介を受けている会社の採用担当です。発表に、そうしたやり取りが含まれるかの記載はありません。ココナラの案内を確かめてください
- 影響しない: ココナラのスキルマーケットを使っていない会社と個人です。ココナラは、エージェント事業をはじめ、本件のWebサイト以外のサービス・サイトへの影響はないとしています
- 影響しない可能性が高い: 外部に頼むときに個人情報や社外秘を渡さない運用を決めている会社です。それでも、渡したものの記録が残っているかは確かめます
会社・情シスが今日やること
- 過去半年に、スキルマーケットやクラウドソーシングで外部の人に渡したファイルを、担当者に聞いて一覧にする(誰に・何を・いつ・何件)
- 一覧のうち、個人情報や社外秘が入っていたものを分ける。入っていたものは、渡す必要があったかを見直す
- 今後の発注の決まりを1枚にする。個人情報と社外秘は原則入れない、入れるときは範囲と期限を決めて責任者の承認を取る、納品後の削除を依頼する、の3点
- 外部サービスで事故が起きたときの連絡の流れと、時刻を記録する書式を用意する。上の「記録する項目」の表がそのまま使えます
- ココナラを使っていて不安があれば、ユーザー様ご相談窓口に確かめる
2026年10月10日時点の、ココナラ・個人情報保護委員会・IPAの公式のページに基づいています。続報が出たときは、ココナラの公式のお知らせで確かめてください。