衣料品などのオンラインストアを運営するアバハウスインターナショナルは、社内システムへの第三者の不正アクセスで、顧客の個人情報の一部が漏えいした可能性があると公表しました。原因は、社内システムへの不正なログインが起点とみられています。
発覚のきっかけは、複数の客からの「注文情報と一致する不審な返金案内メールが届いた」という問い合わせでした。この記事は、同社の公式のお知らせに書かれていることだけをまとめ、書かれていないことは書かれていないと記します。
何が起きたか
お知らせのページに、日付は書かれていません。対象の人へのメールは2026年10月2日です。この記事は、2026年10月10日に確認した内容です。
同社は、2026年9月27日深夜から28日にかけて第三者による不正アクセスがあったと推定しています。原因は、次の順に進んだものとみられると書いています。
- 社内システムへ、不正にログインされた
- システムの不備を悪用して、不正なプログラムが設置・実行された
- 会員情報・EC受注情報を保管するデータベースへ、不正にアクセスされた
同社は、現在確認されている不正アクセスの経路は遮断していて、これ以上の影響拡大は確認されていないとしています。
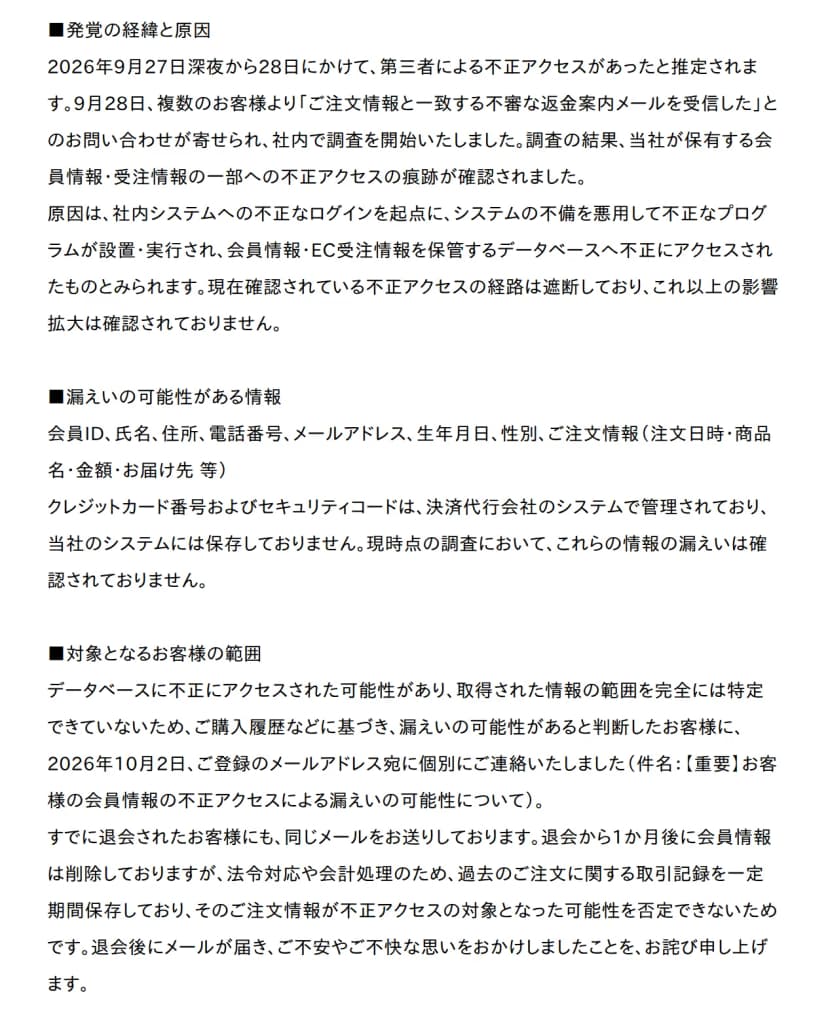 アバハウスのお知らせの「発覚の経緯と原因」から「対象となるお客様の範囲」まで出典: アバハウスインターナショナル「不正アクセスによる個人情報漏えいに関するお詫びとご報告」(引用)
「システムの不備」が何を指すのか(ソフトの古い版なのか、設定なのか)は、お知らせに書かれていません。不正ログインがどう成立したか(盗まれたパスワードなのか)も書かれていません。この記事も、中身を推測しません。
時系列
| 日付 |
出来事 |
| 2026年9月27日深夜から28日 |
第三者による不正アクセスがあったと推定 |
| 2026年9月28日 |
複数の客から、注文情報と一致する不審な返金案内メールの問い合わせ。社内で調査を開始し、会員情報・受注情報の一部への不正アクセスの痕跡を確認 |
| 2026年10月2日 |
漏えいの可能性があると判断した客に、登録メールあてに個別に連絡 |
| 日付の記載なし |
個人情報保護委員会へ報告 |
調査は、不正アクセスがあったと推定される期間(9月27日深夜から28日)のうちの、9月28日に始まっています。この日の問い合わせが、会社が事故に気づいた最初の手がかりとして書かれています。社内の監視や検知で見つけたとは書かれていません。
漏えいの可能性がある情報と、含まれない情報
| 区分 |
内容 |
| 漏えいの可能性がある |
会員ID、氏名、住所、電話番号、メールアドレス、生年月日、性別、注文情報(注文日時・商品名・金額・お届け先 等) |
| 含まれない |
クレジットカード番号、セキュリティコード(決済代行会社のシステムで管理し、同社のシステムには保存していない。現時点で漏えいは確認されていない) |
注文情報には、買った商品と届け先が含まれます。返金メールが「注文情報と一致する」内容だったのは、この情報が使われた可能性を思わせます。ただ、お知らせは、返金メールと今回の漏えいのつながりを断定していません。
対象の範囲と、退会者が含まれる理由
同社は、取得された情報の範囲を完全には特定できていないと書いています。そのため、購入履歴などから漏えいの可能性があると判断した人に、10月2日、登録メールあてに個別に連絡しました。件名は「【重要】お客様の会員情報の不正アクセスによる漏えいの可能性について」です。人数や件数は書かれていません。
退会した人にも、同じメールを送っています。理由は次のとおりです。
- 退会から1か月後に、会員情報は削除している
- ただ、法令対応や会計処理のために、過去の注文の取引記録を一定期間保存している
- その注文情報が不正アクセスの対象になった可能性を否定できない
客がやること
同社は、同社を装った「返金」「欠品」などを名目とする不審なメールが確認されていると書いています。注文内容と一致していても本物とは限らず、リンクや連絡先は使わず、マイページの注文履歴かカスタマーサポートセンターで確かめるよう求めています。
予防として、アバハウスメンバーズクラブ(AMC)のログインパスワードの変更と、カード明細の確認も勧めています。見分け方の特徴と、ほかの会社の事例は、9月末から相次ぐ情報漏えい一覧 「返金します」詐欺メールの見分け方にまとめています。窓口は、同社のカスタマーサポートセンターです。
影響する人・会社、しない人・会社
- 影響する: 同社が、購入履歴などから漏えいの可能性があると判断し、10月2日にメールを送った人です。氏名、住所、電話番号、メールアドレス、生年月日、性別、注文情報が、漏えいの可能性の対象です。
- 影響する: すでに退会した人です。取引記録が保存されていた注文が、対象になった可能性があります。
- 影響する: 社内システムに、EC・会員のデータベースへつながる経路がある会社です。社内システムが入口になった形なので、自社の構成を見直す価値があります。
- 影響しない: クレジットカード番号とセキュリティコードです。決済代行会社のシステムで管理していて、漏えいは確認されていないと発表しています。
- 影響しない(可能性が低い): 社内システムとECのデータベースが、経路も権限も分かれている会社です。ただ、分かれているかは、確かめないと分かりません。
自社で同じ事故が起きたときの報告の流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。
会社・情シスが今日やること
以下は、今回の公表内容から導いた編集部の確認の手順です。アバハウスが示した手順や基準ではありません。
- 社内システムのログインに、多要素認証を入れているか確かめる。 今回の起点は、社内システムへの不正なログインです。誰が、いつ、どこからログインしたかの記録も見て、知らない場所や時間のログインがないかを確かめます。
- 社内システムと、ECの顧客データベースの間の経路と権限を確かめる。 社内システムを入口にして、顧客データベースまで届かないか。届くなら、誰のどの権限で届くのかを書き出し、要らない経路は閉じます。
- 不正なプログラムが置かれたことに気づく仕組みを持つ。 サーバー上のファイルの変更を監視する、知らない実行ファイルを検知するなどです。今回は、プログラムの設置と実行が起きています。
- 客からの「不審なメールが届いた」という問い合わせを、窓口から情シスにすぐ上げる流れを作る。 今回の発覚のきっかけは、客の問い合わせでした。問い合わせの窓口が、内容を情シスへ渡す相手と、その期限を決めておきます。
- 退会者の取引記録を残す期間と、残すデータの範囲を決める。 法令や会計で残す義務があるものと、消せるものを分けます。残す記録は、氏名や住所を落とせないかも検討します。
今後の見通し
同社は、個人情報保護委員会へ報告済みです。原因と影響範囲の全容が分かりしだい、再発防止策とあわせて、同じページに掲載する予定と書いています(2026年10月10日時点)。件数や人数、「システムの不備」の内容がいつ明らかになるかは、書かれていません。