業務用冷凍食品の通信販売を行うアクティブは2026年10月6日、運営する通販サイトが第三者の不正アクセスを受け、顧客情報と受注情報が外部に漏えいした可能性があると公表しました。最大54,916件で、入口はSQLインジェクションという攻撃だったと書かれています。
この記事は、同社の公式のお知らせに書かれていることだけをまとめ、書かれていないことは書かれていないと記します。自社のEC・会員サイトに置き換えて、何を確かめるかも整理します。
何が起きたか
同社のお知らせによると、攻撃の流れは次のとおりです。
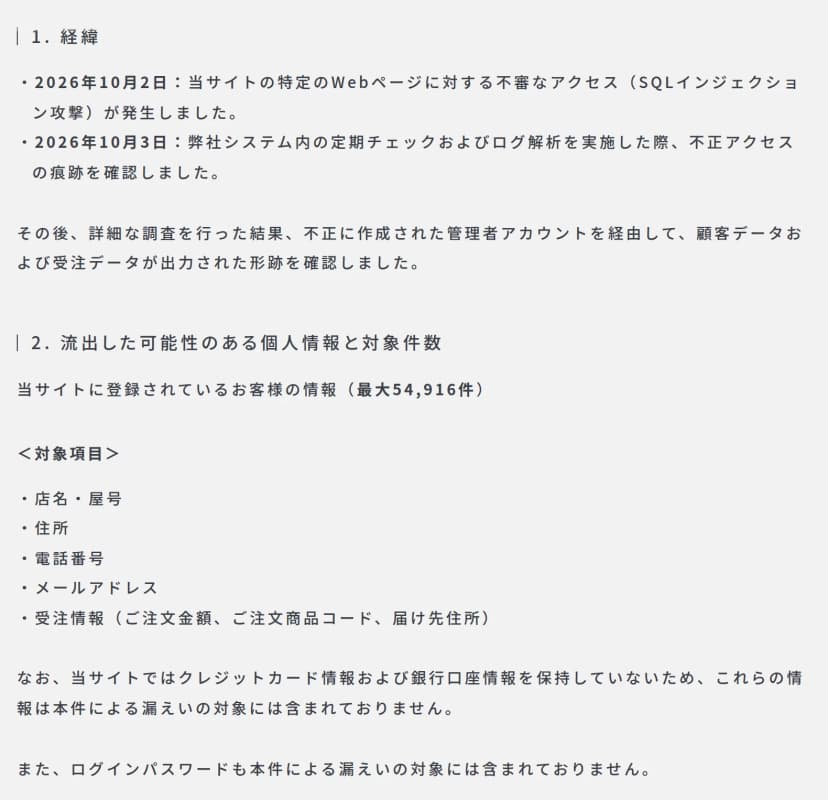
- 通販サイトの特定のWebページに、SQLインジェクション攻撃による不審なアクセスがあった
- 不正に作成された管理者アカウントを経由して、顧客データと受注データが出力された形跡が見つかった
SQLインジェクションとは、Webページの入力欄やURLに、データベースへの命令の一部を紛れ込ませる攻撃です。成功すると、本来は見られないデータの取り出しや、書き換えができてしまいます。
お知らせは、SQLインジェクションの攻撃と、不正に作られた管理者アカウントからのデータ出力の両方を書いています。ただ、2つがどうつながったか(攻撃によって管理者アカウントが作られたのか)は書いていません。どのページが狙われたか、どんなソフトの弱点だったかは、お知らせに書かれていません。管理者アカウントが作られた時刻や、データが出力された日時も書かれていません。
時系列
| 日付 |
出来事 |
| 2026年10月2日 |
通販サイトの特定のWebページに、SQLインジェクション攻撃による不審なアクセスが発生 |
| 2026年10月3日 |
システム内の定期チェックとログ解析で、不正アクセスの痕跡を確認 |
| そのあと |
詳細な調査で、不正に作成された管理者アカウントから顧客データと受注データが出力された形跡を確認 |
| 2026年10月6日 |
お詫びとお知らせを公表 |
攻撃の翌日に、社内の定期チェックとログ解析で痕跡が見つかっています。ただ、どの時点で管理者アカウントが作られ、データが出力されたのかは、お知らせからは分かりません。
 アクティブのお知らせの「経緯」と「流出した可能性のある個人情報と対象件数」出典: アクティブ「【重要なお知らせ】弊社通販サイトへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(引用)
対象の情報と、含まれない情報
対象は、通販サイトに登録されているお客様の情報で、最大54,916件です。お知らせは「件」と書いていて、顧客の数なのか記録の数なのかは示していません。
| 区分 |
内容 |
| 対象の項目 |
店名・屋号、住所、電話番号、メールアドレス、受注情報(注文金額、注文商品コード、届け先住所) |
| 対象に含まれない |
クレジットカード情報、銀行口座情報(通販サイトで保持していない)、ログインパスワード |
| 影響が及んでいない |
基幹システム(受注・配送業務、受託業務等)、社内ネットワーク |
同社は、今回の不正アクセスは通販サイトのWebシステムに限られ、基幹システムと社内ネットワークへの影響や情報の漏えいは一切なく、基幹業務は通常どおりだとしています。
注文の金額と商品コード、届け先の住所が含まれるので、店や事業者が何をどれだけ買っているかが分かる情報です。それを悪用した連絡があるかどうかは、お知らせには書かれていません。
会社の対応と再発防止策
同社が書いている、これまでの対応は4つです。
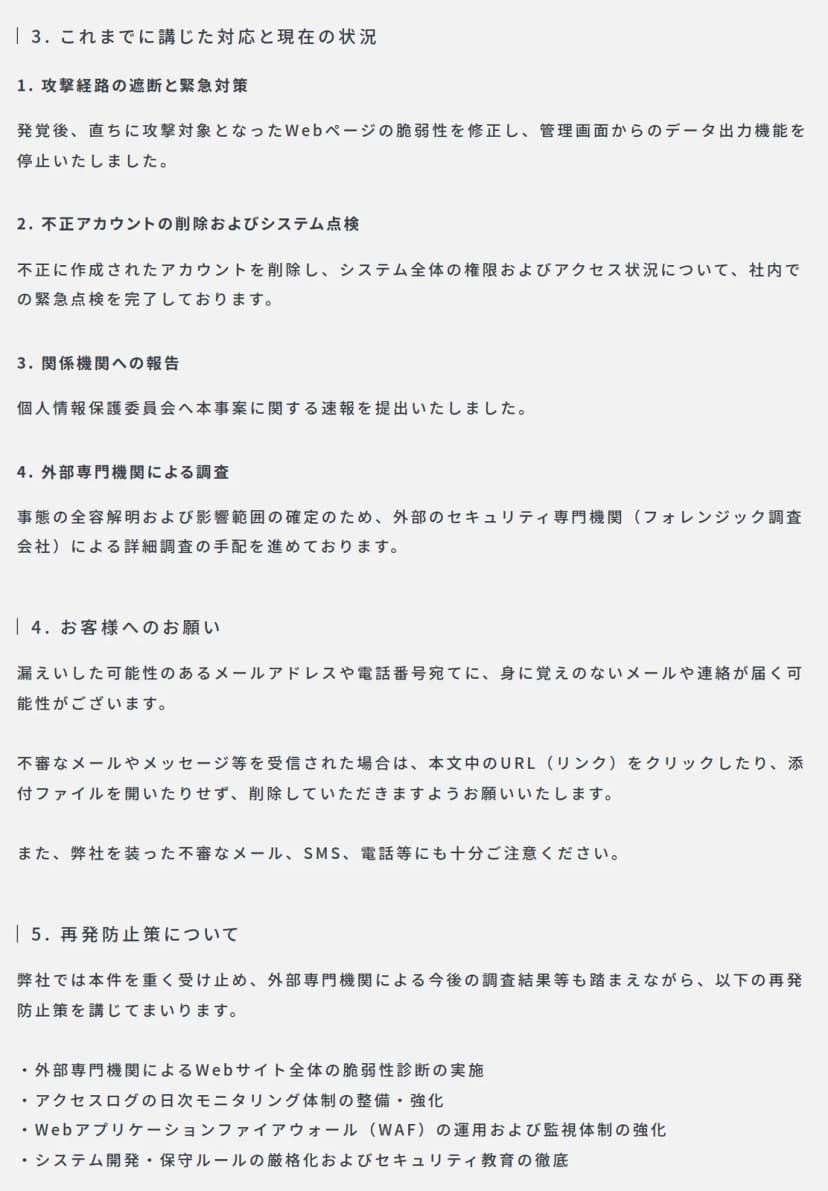
- 攻撃の対象になったWebページの脆弱性を修正し、管理画面からのデータ出力機能を停止した
- 不正に作成されたアカウントを削除し、システム全体の権限とアクセス状況の社内の緊急点検を完了した
- 個人情報保護委員会へ速報を提出した
- 外部のセキュリティ専門機関(フォレンジック調査会社)による詳細調査を手配している
フォレンジック調査とは、ログやデータを調べて、何が起きたかを証拠として確かめる調査です。影響範囲の確定は、この調査の結果を待つことになります。
再発防止策は次の4つで、外部機関の調査結果も踏まえて進めるとしています。
- 外部専門機関によるWebサイト全体の脆弱性診断の実施
- アクセスログの日次モニタリング体制の整備・強化
- WAF(Webアプリケーションファイアウォール)の運用と監視体制の強化
- システム開発・保守ルールの厳格化とセキュリティ教育の徹底
WAFは、Webサイトへの通信を見て、攻撃らしいものを検知したり止めたりする仕組みです。
 アクティブのお知らせの「講じた対応」から「再発防止策」まで出典: アクティブ「【重要なお知らせ】弊社通販サイトへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(引用)
対象の人への個別の連絡については、お知らせに書かれていません。
お客様への案内と窓口
同社は、漏えいした可能性のあるメールアドレスや電話番号あてに、身に覚えのない連絡が届く可能性があるとしています。不審なメッセージのリンクを開かず、添付ファイルも開かずに削除し、同社を装うメール・SMS・電話にも注意するよう求めています。
| 窓口 |
内容 |
| お客様相談室 |
0120-30-6550(平日9:00〜17:30) |
| 問い合わせフォーム |
通販サイトの問い合わせ |
影響する人・会社、しない人・会社
アクティブは、本社が香川県高松市にある株式会社アクティブで、業務用冷凍食品の通信販売と、冷凍食品の営業倉庫・物流代行を行っています(同社の会社概要、2026年10月10日に確認)。同社の事業内容のページは、ホテル・旅館・弁当・仕出し・居酒屋・老健施設などの「食のプロ」のお客様に使われていると書いています。通販サイトの紹介も「プロ専用の業務用食品を販売」です。
- 影響する: 同社の通販サイトに登録していた店や事業者です。店名・屋号、住所、電話番号、メールアドレス、注文の情報が、最大54,916件の中に含まれた可能性があります。
- 影響する: 取引先の担当者です。同社を装ったメール・SMS・電話が届く可能性があります。
- 影響しない: クレジットカード情報、銀行口座情報、ログインパスワードです。同社は対象外と発表しています。
- 影響しない: 同社の基幹システムと社内ネットワークです。同社は、影響も漏えいもないとしています。
- 自社の点検が要る会社: EC・会員サイトや、顧客向けの注文サイトを持つ会社です。管理画面にデータを書き出す機能があるサイトは、管理者アカウントを不正に作られたときの影響が大きいので、下の確認が役に立ちます。
自社で同じ事故が起きたときの報告の流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。
会社・情シスが今日やること
以下は、今回の公表内容から導いた編集部の確認の手順です。アクティブが示した手順や基準ではありません。①④⑤は、同社の再発防止策に対応する項目です。
- EC・会員サイトに、SQLインジェクションを見る脆弱性診断を入れているか、最後にいつ受けたかを確かめる。 診断は、サイトに機能を足したあとにも要ります。受けていないページがないか、委託先に一覧をもらいます。
- 管理者アカウントが新しく作られたら、通知が来るか確かめる。 今回は、不正な管理者アカウントが使われました。作成の通知が届く人を決め、管理者の一覧を月に1度は見て、知らない名前がないか確かめます。
- 管理画面のCSVなどの書き出し機能を、誰が・どこから使えるか確かめる。 書き出しを使える人を絞り、IPアドレスの制限と多要素認証をかけます。使っていない機能は、同社のように止められるかも確認します。
- アクセスログを毎日見る体制と、異常に気づいたときの連絡先を決める。 同社は定期チェックとログ解析で痕跡を見つけました。見る人と、見る画面、気づいたときに誰へ連絡するかを書いておきます。
- WAFを入れているなら、検知だけでなく止める設定になっているか、通知を誰が見るかを確かめる。 入れていても、検知の記録だけで通信を止めない設定のこともあります。通知の宛先が、辞めた人や使っていないメールではないかも見ます。
今後の見通し
同社は、外部のフォレンジック調査会社による詳細調査を手配していて、影響範囲の確定はその結果によります。調査の結果をいつ公表するかは、お知らせに書かれていません(2026年10月10日時点)。