リモートサポートのツールを選ぶとき、画面を見て操作する機能で迷う必要はあまりありません。この地図の9製品はどれも社員のPCの画面を映し、許可を得ればキーボードとマウスを動かせます。差が出るのは3点。通信がどこの中継を通るか、つないだ記録がどこに残るか、社外の人がつなげるかです。
もう一つ前提があります。攻撃者も同じ正規のツールを使うことです。Microsoftは2024年5月15日、ヘルプデスクを名乗る電話でクイック アシストを開かせ、最後にランサムウェアのBlack Bastaを配った手口を公表しました。だから、製品を1つ選ぶことは、それ以外を止めると決めることでもあります。1
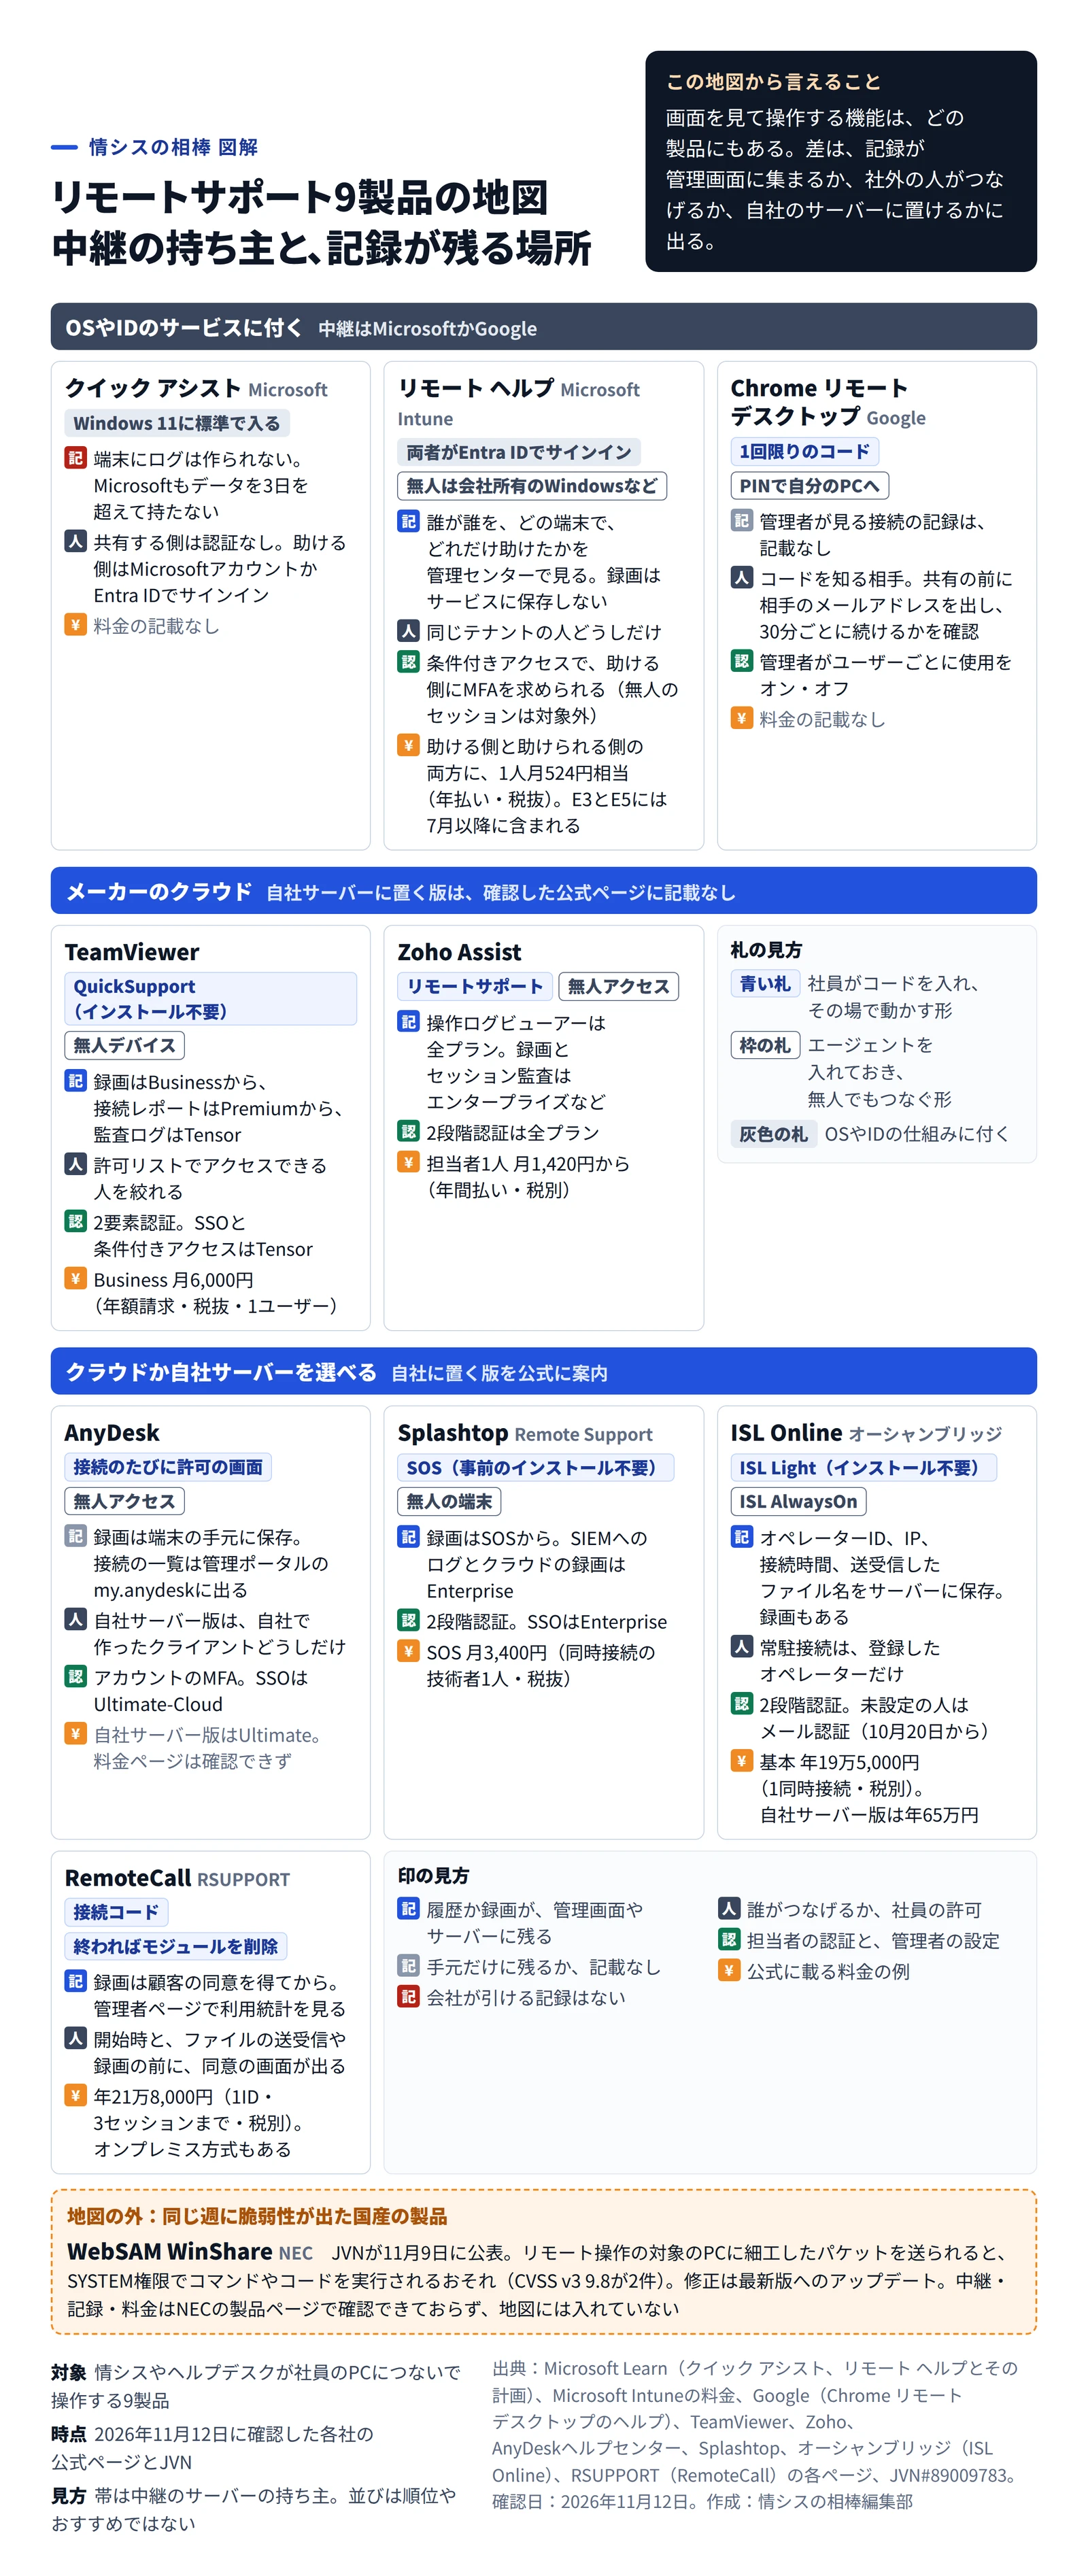
9製品は、中継の持ち主で3つに分かれる
いちばん大きな分かれ目は、通信を仲立ちする中継のサーバーを誰が持っているかです。クイック アシストとリモート ヘルプはMicrosoftの、Chromeリモート デスクトップはGoogleのサービスを通ります。OSやIDの仕組みに付くため、すでに手元にある会社も少なくないでしょう。
TeamViewerとZoho Assistは、メーカーのクラウドを通る形です。確認した公式ページに、自社のサーバーに置く版の案内は見当たりませんでした。一方、AnyDesk、Splashtop、ISL Online、RemoteCallの4製品は、自社のサーバーに置く版も公式に案内します。
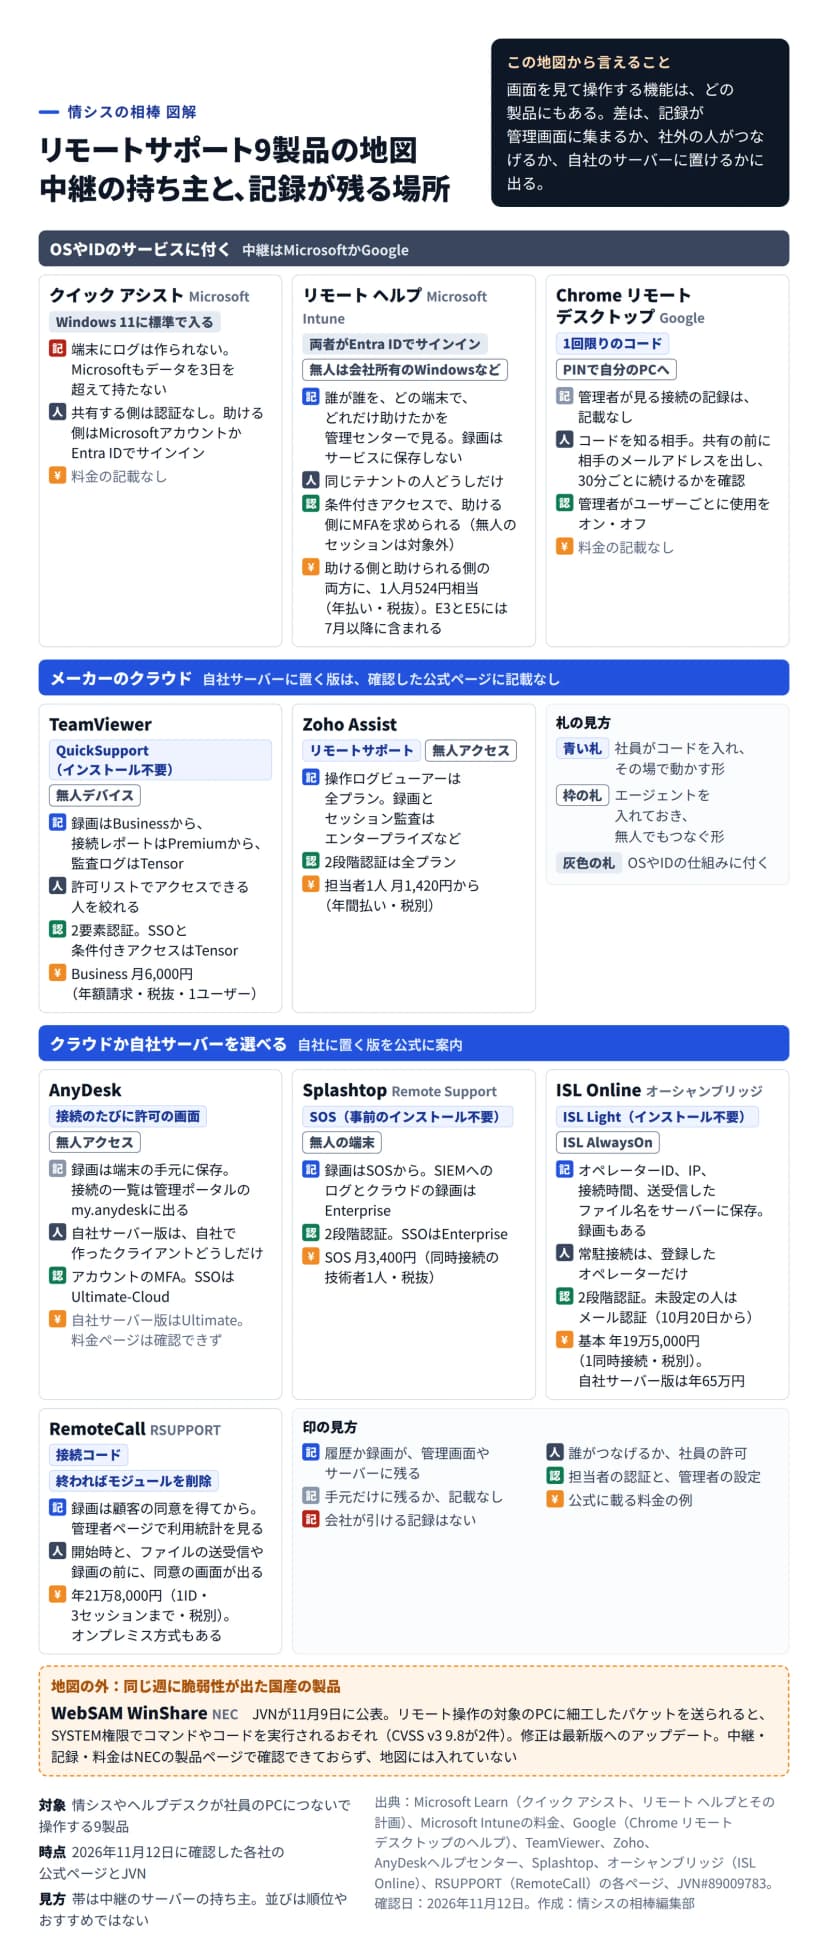 リモートサポート9製品を中継のサーバーの持ち主で分け、つなぐ形と記録と社外の人の扱い、認証、料金の例を並べた地図作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式ページとJVNをもとに作成)
| 製品 |
つなぐ形 |
中継のサーバー |
社外の人がつなげるか(絞り方) |
| クイック アシスト |
Windows 11に標準。コードで共有 |
Microsoft |
誰でも。助ける側はMicrosoftアカウントでよい |
| リモート ヘルプ |
両者がEntra IDでサインイン |
Microsoft |
同じテナントの人だけ |
| Chromeリモート デスクトップ |
1回限りのコード。自分のPCにはPIN |
Google |
コードを受け取った人。管理者はユーザーごとに許可でき、LANとVPNだけにも絞れる |
| TeamViewer |
QuickSupportと無人デバイス |
メーカー |
許可リストで絞れる |
| Zoho Assist |
リモートサポートと無人アクセス |
メーカー |
記載なし |
| AnyDesk |
接続ごとに許可の画面。無人アクセスも |
メーカー。自社サーバー版はUltimate |
自社サーバー版は、自社で作ったクライアントどうしだけ |
| Splashtop Remote Support |
SOSと無人の端末 |
メーカー。自社サーバー版も選べる |
EnterpriseでIPホワイトリスト |
| ISL Online |
ISL Lightと常駐のISL AlwaysOn |
メーカー。オンプレミスとプライベートクラウドも |
常駐接続は、登録したオペレーターだけ |
| RemoteCall |
接続コード。終わるとモジュールを削除 |
メーカー。オンプレミス方式も |
IPアドレスとMACアドレスで制限 |
社外の人を最初から締め出す作りなのは、同じテナントの人しか使えないリモート ヘルプだけでした。ほかは許可リストや自社サーバー版、登録したオペレーターに絞る設定など、プランや設定を選んで狭める形です。「記載なし」は、確認した公式ページに案内が見当たらないという意味で、できないという意味ではありません。
地図の外にも、同じ週に脆弱性が出た国産の製品があります。NECのWebSAM WinShareは、11月9日のJVNの公表で、操作される側のPCに細工したパケットを送られると、SYSTEM権限でコマンドを実行されるおそれがあると分かりました。操作される側のPCが、ネットワークから直接パケットを受ける作りとみられます。社外やVPNから届くかで急ぎ方が変わり、順番は国の情報ダイジェスト(11月10日)で確認できます。
その場で動かす形は、攻撃者にとっても手軽
社員の手間がいちばん少ないのはその場でコードを入れて動かす形です。TeamViewerのQuickSupport、ISL Light、SplashtopのSOSは、どれもインストールが要りません。
ただ、この手軽さは攻撃者にも同じように働きます。米国のCISAとNSA、MS-ISACは2023年1月の注意喚起AA23-025Aで、攻撃者がAnyDeskとScreenConnectのポータブル版を動かした例を挙げました。ポータブル版は管理者権限なしで動くので、インストールを止める決まりがあってもすり抜けます。
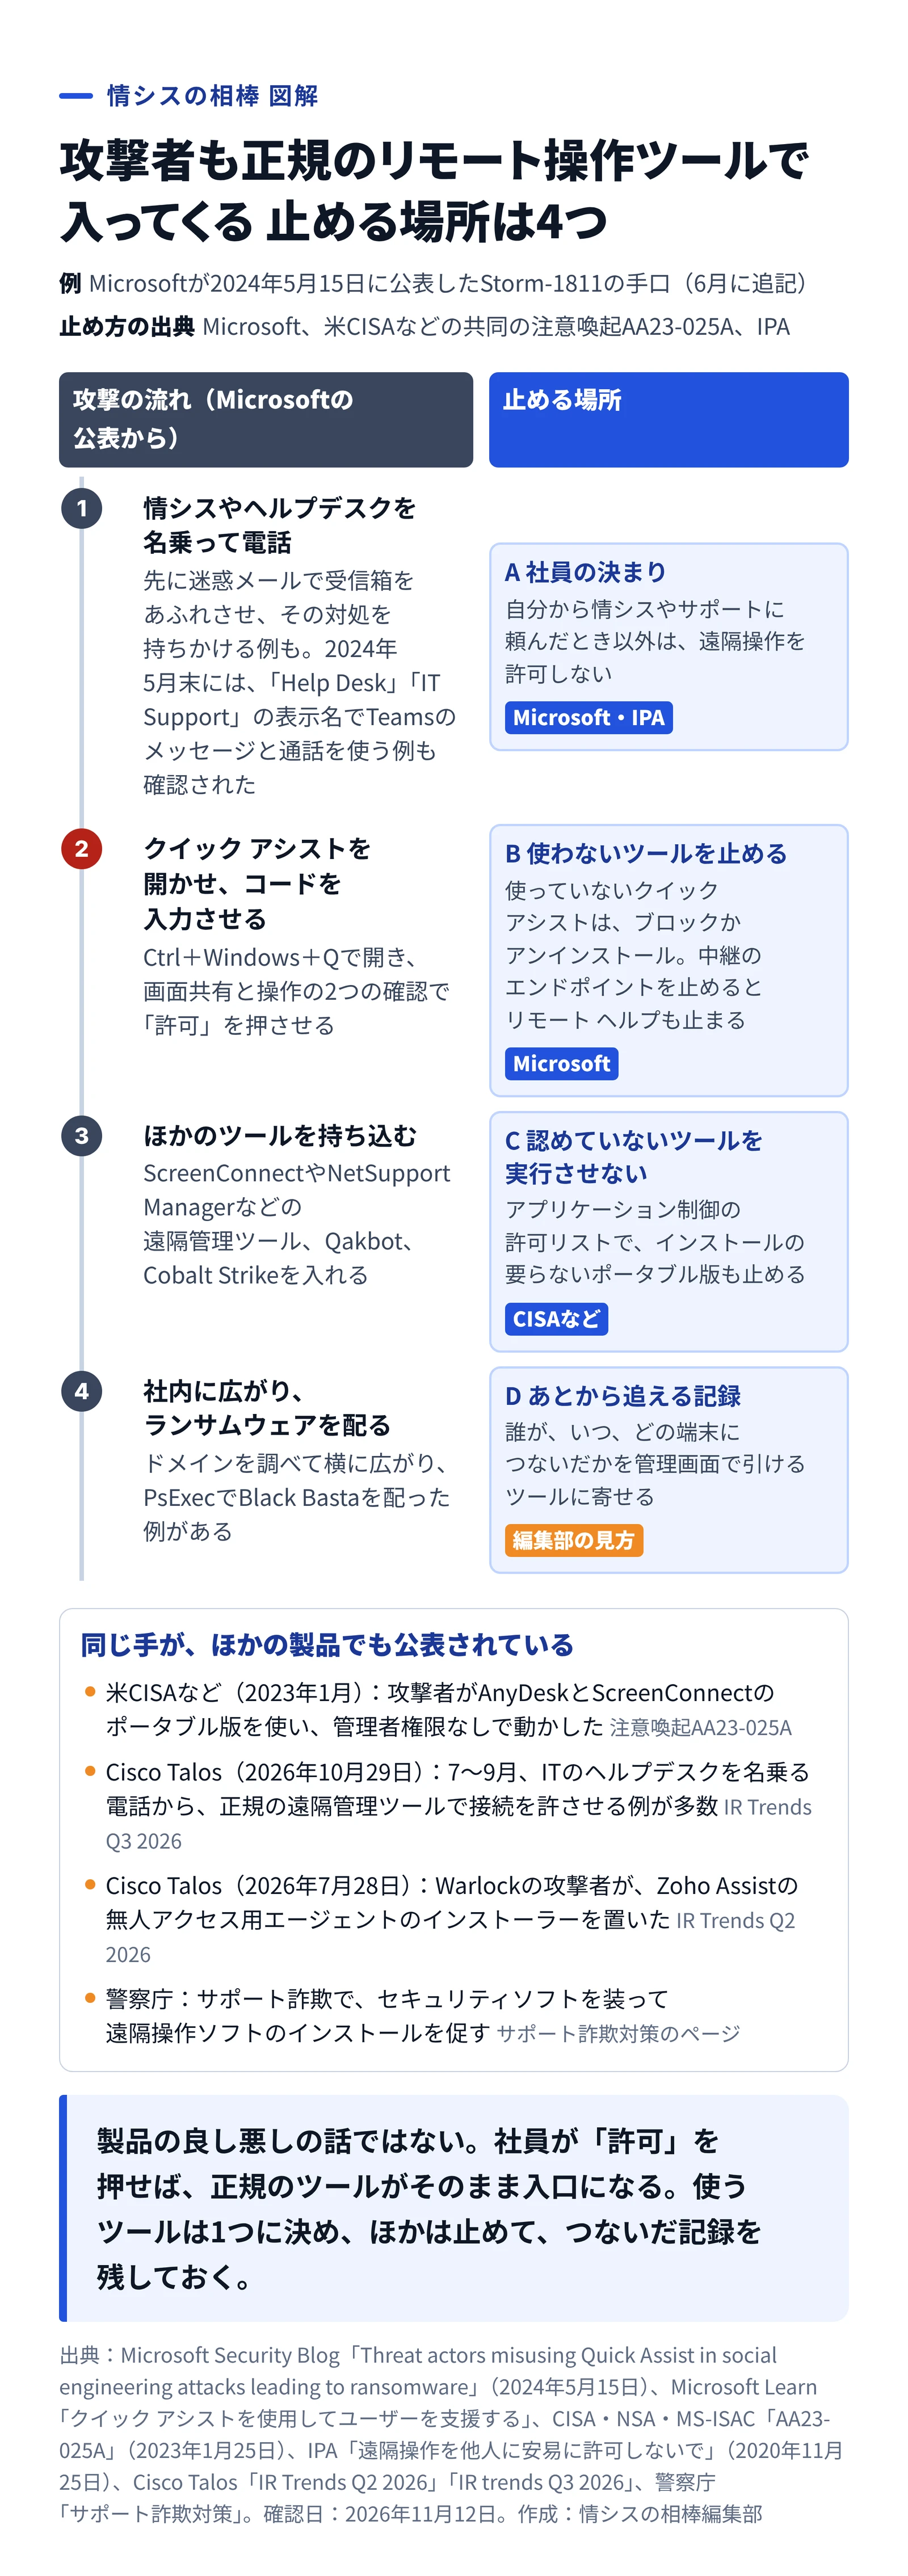
Storm-1811の入口は、情シスを名乗る電話でした。社員にクイック アシストを開かせ、画面共有と操作を「許可」させたあと、別の遠隔管理ツールを持ち込んでいます。2
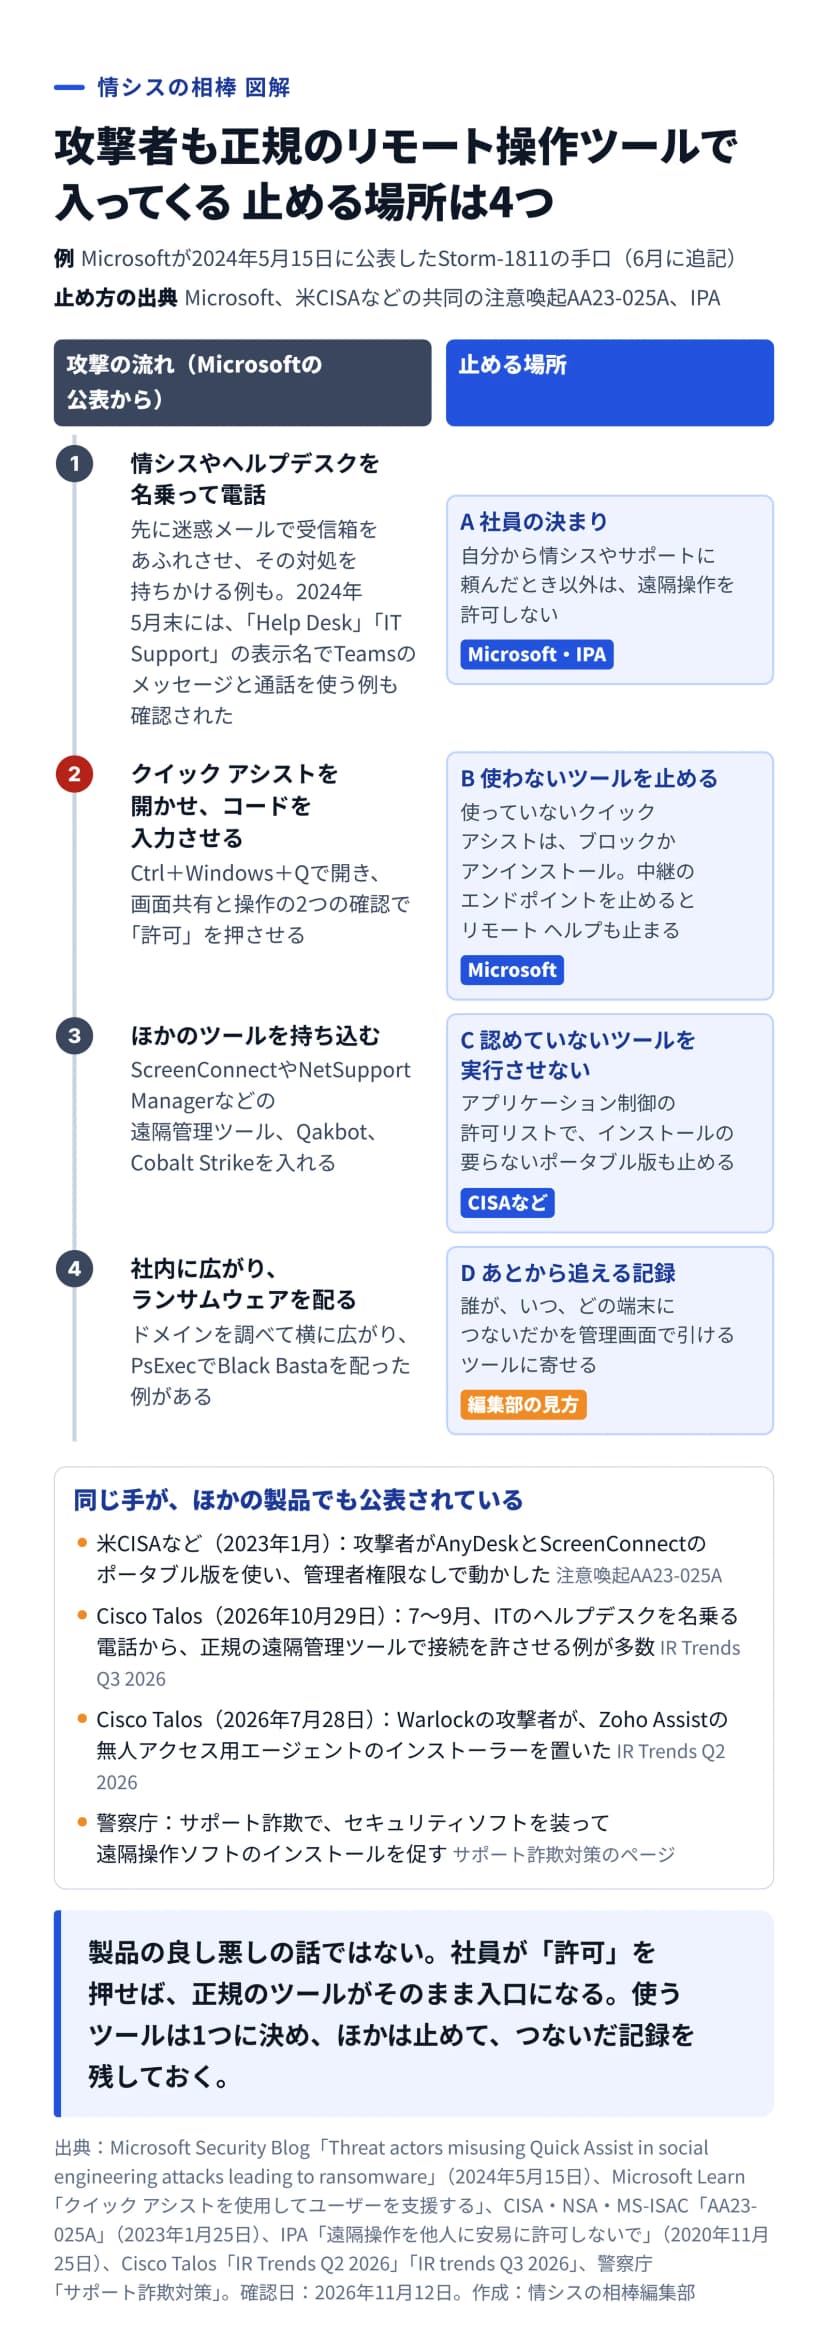 攻撃者が正規のクイック アシストで入った流れと、社員の決まり・使わないツール・実行の制限・記録の4か所で止める図作成: 編集部 / 出典: 情シスの相棒編集部(Microsoft、CISAなど、IPA、Cisco Talos、警察庁の公表をもとに作成)
同じ型はいまも続いています。Cisco Talosは10月29日の7〜9月の報告で、ITのヘルプデスクを名乗る電話から、正規の遠隔操作ツールで接続を許させる例を数多く挙げました(Talosの7〜9月の記事)。4〜6月の報告には、ランサムウェアのWarlockを使う攻撃者が、Zoho Assistの無人アクセス用エージェントのインストーラーを置いた例もあります。
では、どのツールなら安全なのでしょうか。編集部は、ツールの名前より、自社で使う1つ以外が社内のPCで動かないかで決まるとみています。Microsoftも、使っていないクイック アシストはブロックするかアンインストールするよう勧めます。Teamsから来る型はTeamsで「IT Support」を名乗る詐欺の記事、社員向けの対処はサポート詐欺の対処で読めます。
記録は、管理画面か、手元か、会社の手に残らないか
つないだあとに残るものがいちばん少ないのはクイック アシストです。Microsoftの説明では、助ける側の端末にも共有する側の端末にもログは作られません。Microsoft自身は開始と終了の時刻などを記録しますが、共有者とヘルパーのデータを3日を超えて持たないそうです。会社が後から引ける記録は、説明のどこにも出てきません。
反対に、リモート ヘルプなら誰が誰を、どのデバイスで、どれだけの時間助けたかをIntuneの管理センターで見られます。ISL Onlineも、オペレーターのアカウント、IPアドレス、接続時間、送受信したファイル名をサーバーに残します。
| 製品 |
接続の記録 |
録画 |
担当者のアカウント |
| クイック アシスト |
端末に作られない。Microsoftは3日を超えて保持しない |
記載なし |
MicrosoftアカウントかEntra ID |
| リモート ヘルプ |
管理センターのレポートと監査ログ |
サービスに保存しない |
Entra ID。条件付きアクセスで、助ける側にMFAを求められる(無人のセッションには適用されない) |
| Chromeリモート デスクトップ |
管理者向けの記録は記載なし |
記載なし |
Googleアカウント。管理者がユーザーごとに使用を許可 |
| TeamViewer |
接続レポートはPremiumから、監査ログはTensor |
Businessから |
2要素認証。SSOはTensor |
| Zoho Assist |
操作ログビューアーは全プラン。セッション監査はエンタープライズなど |
エンタープライズなど |
2段階認証は全プラン |
| AnyDesk |
管理ポータルに接続の一覧。管理操作のログはUltimate-Cloud |
端末の手元に保存 |
MFA。SSOはUltimate-Cloud |
| Splashtop Remote Support |
セッション監査ログ。SIEMへのログはEnterprise |
SOSから。クラウドへの録画はEnterprise |
2段階認証。SSOはEnterprise |
| ISL Online |
サーバーにセッション履歴 |
あり。自動で録画する設定も |
2段階認証。未設定ならメール認証 |
| RemoteCall |
管理者ページで利用統計 |
顧客の同意を得て |
記載なし |
表で目を引くのは録画と接続の記録が別の機能だという点です。たとえばAnyDeskの録画は端末の手元に保存され、再生にもAnyDeskが要ります。リモート ヘルプは逆で、管理センターに履歴を残す一方、録画はサービスに保存しません。
事故のあと最初に聞かれるのは、たいてい「誰が、いつ、どのPCにつないだか」でしょう。担当者のPCに散らばった録画では、すぐには答えられません。Cisco Talosの7〜9月の報告でも、いちばん多かった不備はログの不足で、案件の40%超でした。攻撃者がログを消すのも原因で、4〜6月の報告には、端末の中にしかなかったログを消された例も出てきます。録画より先に、接続の履歴が管理画面に集まるかを見ておきたいところです。
無人でつなぐ常駐型は、相手と台数を絞る
常駐型は、社員がいない時間にもつなぐための仕組みです。その場の形と違って毎回の許可がないので、誰がどの端末につなげるかを先に絞る作りになっています。
リモート ヘルプで無人のリモート サインインができるのは会社が所有し、Intuneで管理する物理的なWindowsだけです。Microsoftはこの権限を3段目のヘルプデスクの担当者などに限り、対象の端末グループも絞るよう勧めます。条件付きアクセスは無人のセッションには適用されないので、頼りになるのはこの絞り込みです。ISL AlwaysOnでも、接続先のPCに登録されていないオペレーターはアクセスできません。
攻撃者が常駐のエージェントを入れれば、社員が許可しなくても戻ってきます。Talosも、無人アクセス用のエージェントがあると、攻撃者が長く、気づかれにくく操作を続けやすくなると指摘しました。台帳にないリモート操作のソフトは、IT資産管理ツールの地図の製品のように、PCのソフトウェアを一覧にできる仕組みで探せます。
常駐のエージェントは全部のPCに入るので、脆弱性が出れば全台が更新の対象です。修正版を誰が配るのかは、契約の前に決めておきます。
入口は、PCのポートより担当者のアカウント
クイック アシストもリモート ヘルプも、PCの側から443番ポートでMicrosoftにつなぎにいく作りです。こうした製品で入口になるのは、PCのポートより担当者のアカウントでしょう。中継に入れるアカウントを奪われれば、無人でつなげる設定の端末にそのまま届いてしまいます。
2要素認証は表の製品の多くが用意していましたが、差が出るのはSSOです。TeamViewerはTensor、AnyDeskはUltimate-Cloud、SplashtopはEnterpriseと、上のプランに置かれていました。退職した人のアカウントをIdPで止めても、SSOでつないでいなければ、リモートサポートのツールのアカウントは残るでしょう。
社外の人については、Microsoft自身がクイック アシストの説明ページで、1つのEntraテナントの中で使う組織にリモート ヘルプへの切り替えを検討するよう勧めています。理由に挙げたのは、条件付きアクセス、ロールによる権限、セッションのログと監査、テナントの分離などです。
料金は、1人目より2人目からの増え方で比べる
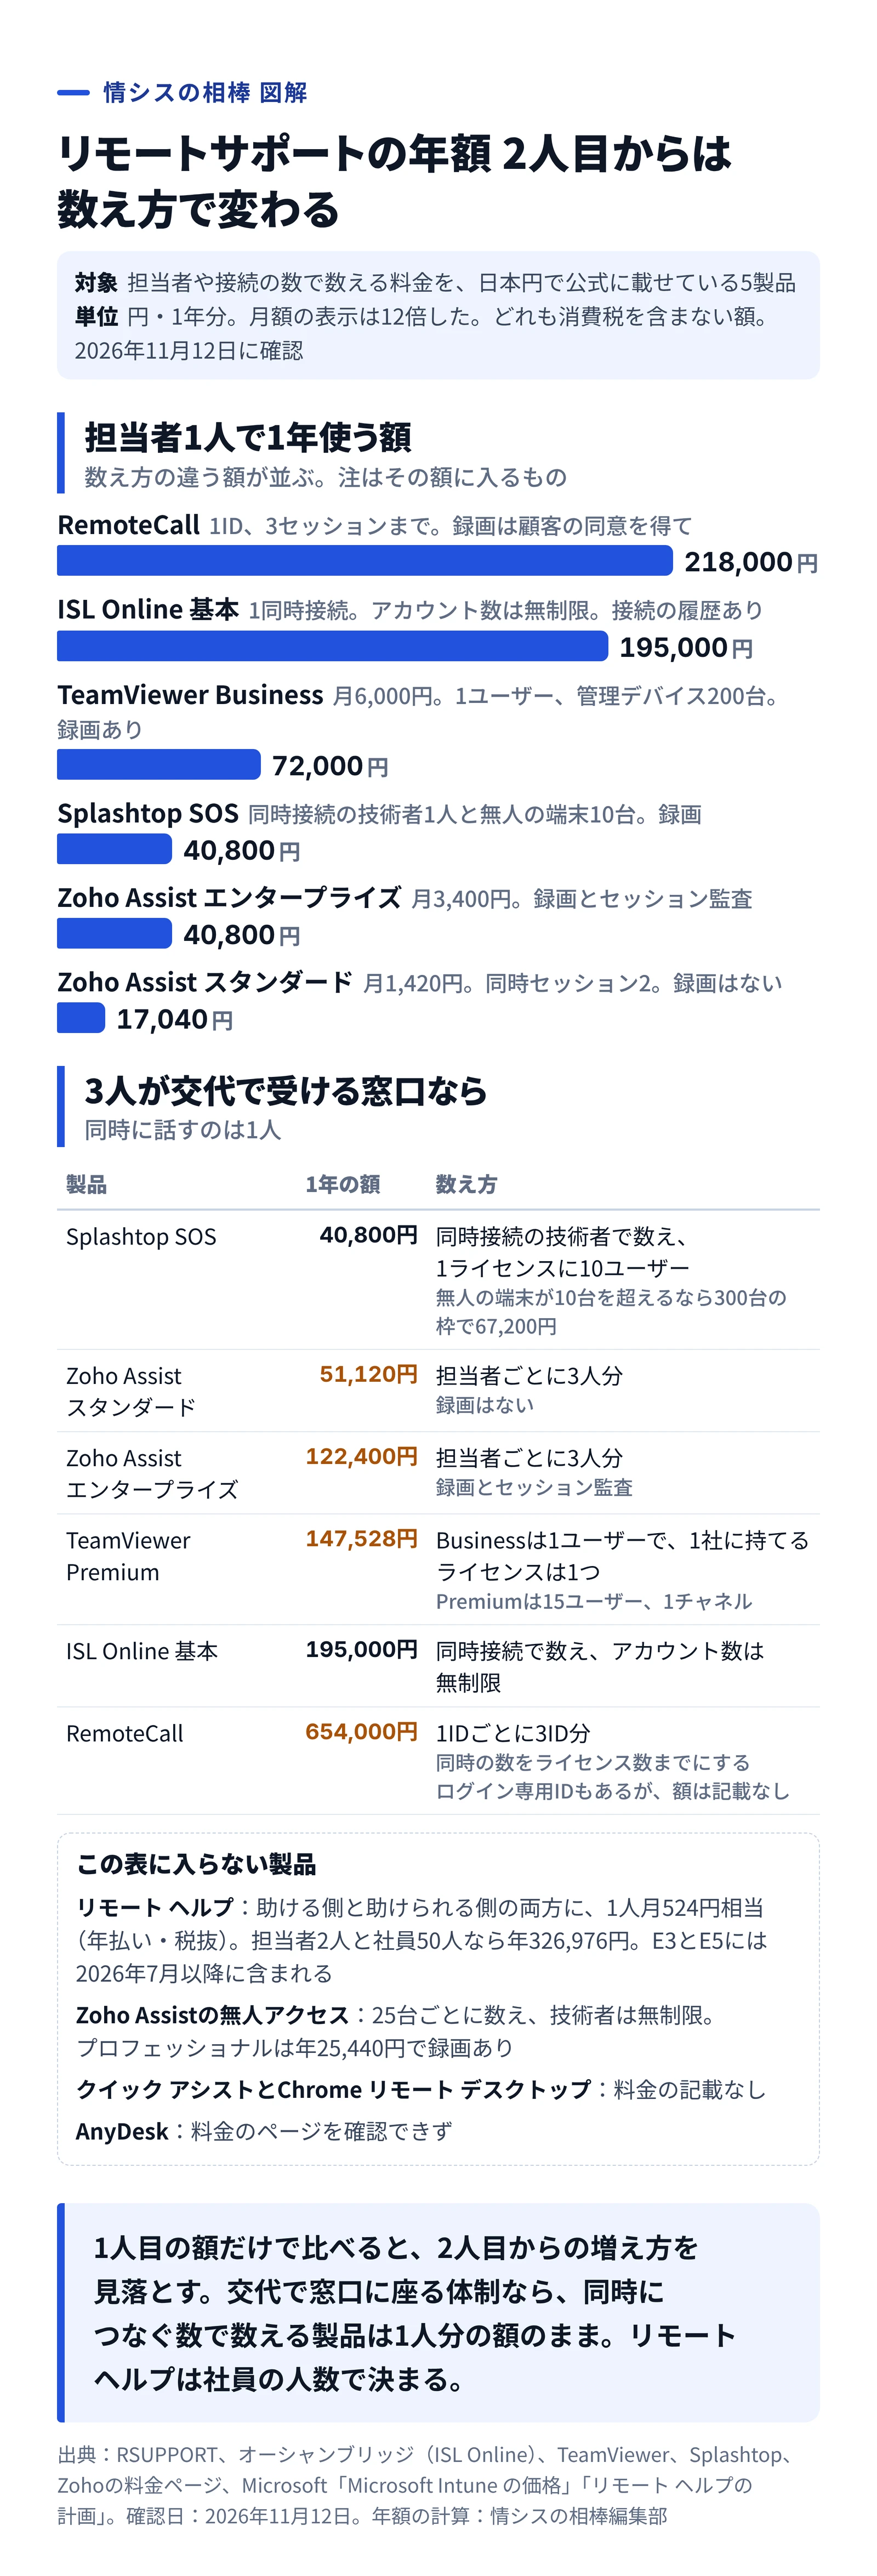
担当者や接続の数で数える料金を日本円で公式に載せていたのは5製品でした。担当者1人が1年使う額を出すと、1万7,040円から21万8,000円まで開きます。ただ、この幅はそのままでは比べられません。数える単位が違うからです。3
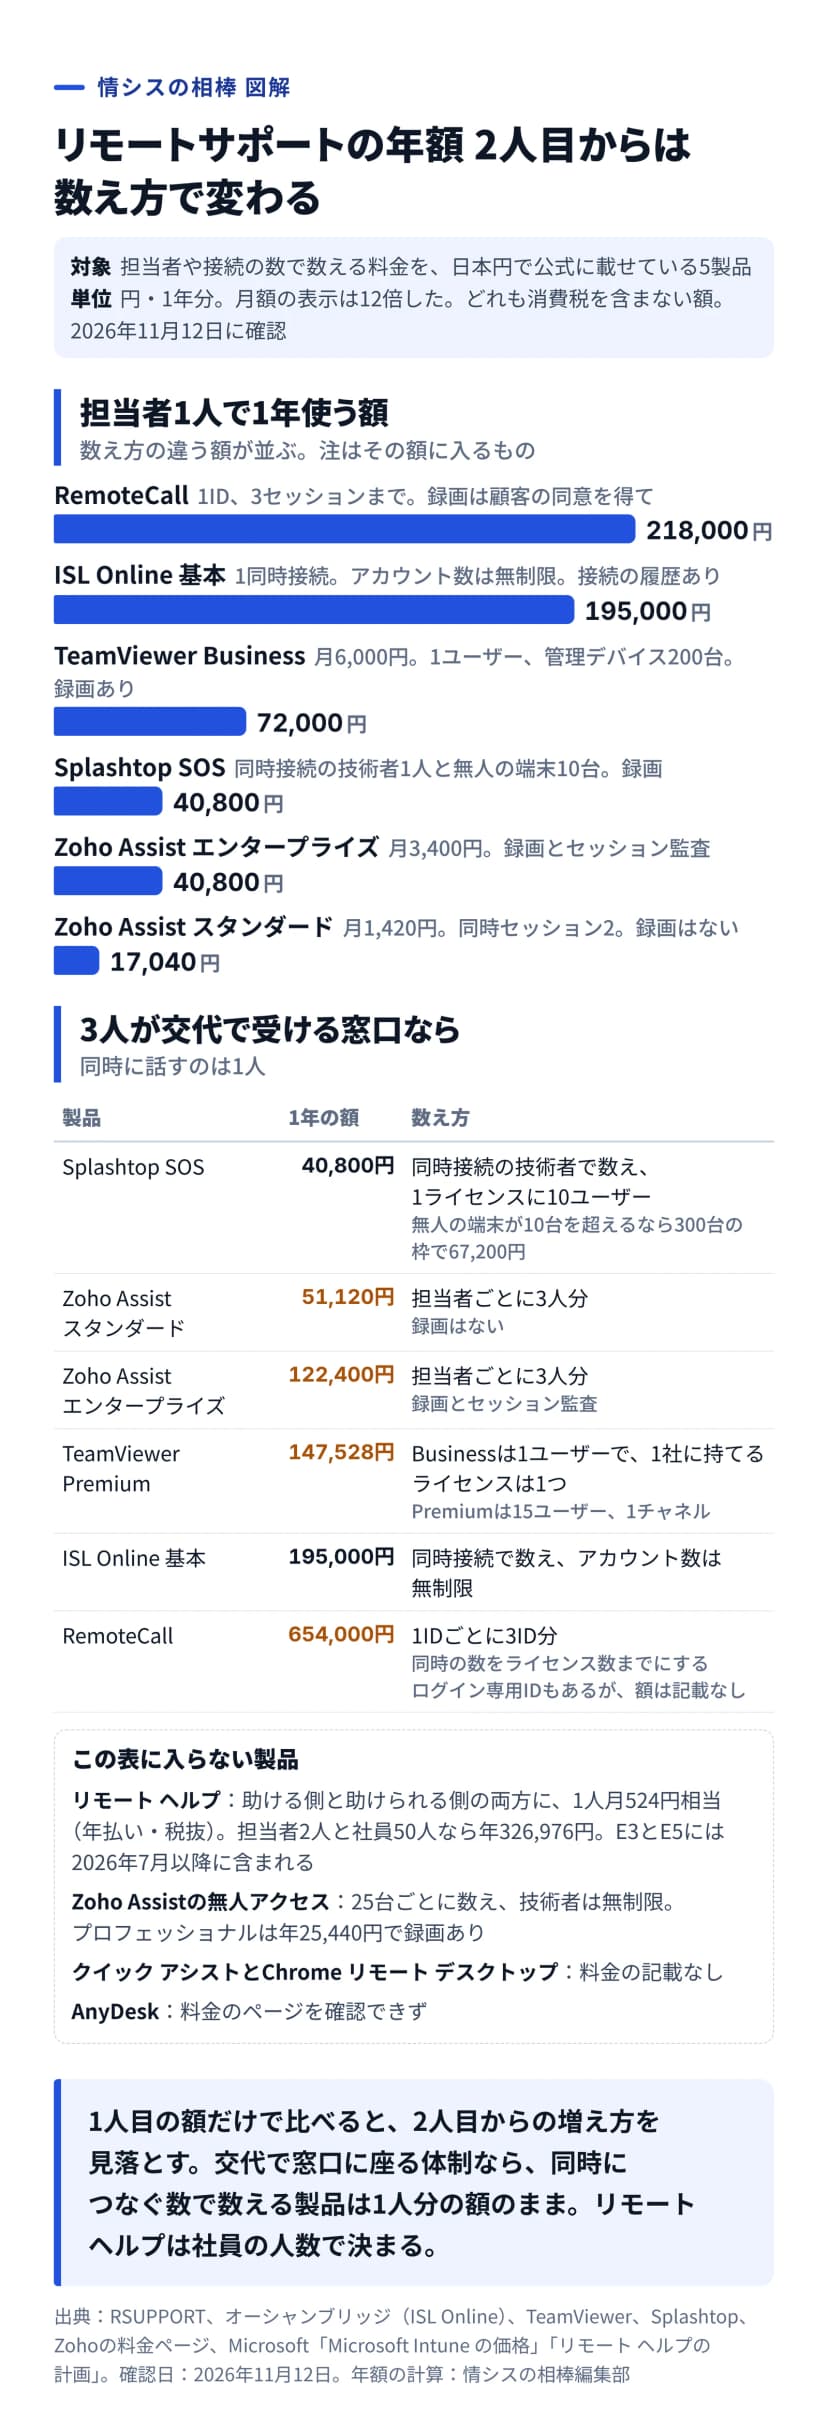 担当者1人の年額と、3人が交代で受ける窓口の年額を、料金を円で載せる5製品で計算した図作成: 編集部 / 出典: 情シスの相棒編集部(各社の料金ページをもとに計算)
| 製品 |
1人の年額(税抜) |
3人で交代(同時1人) |
数え方 |
| Splashtop SOS |
40,800円 |
40,800円 |
同時接続の技術者。1ライセンスに10ユーザー |
| Zoho Assistスタンダード |
17,040円 |
51,120円 |
担当者ごと。録画はない |
| Zoho Assistエンタープライズ |
40,800円 |
122,400円 |
担当者ごと。録画とセッション監査 |
| TeamViewer |
72,000円(Business) |
147,528円(Premium) |
Businessは1ユーザー。1社に持てるライセンスは1つ |
| ISL Online基本 |
195,000円 |
195,000円 |
同時接続。アカウント数は無制限 |
| RemoteCall |
218,000円 |
654,000円(3ID) |
1IDで3セッション。ログイン専用IDの額は記載なし |
交代制の窓口では、同時接続で数える製品の額が増えません。担当者で数えるZoho Assistは3倍、TeamViewerはPremiumへの切り替えが要ります。RemoteCallは、同時の数をライセンス数までに抑えるログイン専用のIDも案内しています。
無人でつなぐPCの台数でも額は動きます。Splashtop SOSは300台の枠なら年6万7,200円。Zoho Assistの無人アクセスは25台ごとに数え、技術者は無制限です。
リモート ヘルプは、さらに数え方が違います。ライセンスが要るのは、助ける担当者と助けられる社員の両方です。単体なら1人月524円相当(年払い・税抜)で、Intune Plan 1が前提。担当者2人で社員50人を支えるなら、52人分で年32万6,976円になります。ただ、Microsoft 365のE3かE5なら払う前に契約を見直す価値があります。Microsoftは2026年7月以降、どちらにもリモート ヘルプを含めていくと案内しました。有効になる30日前には、メッセージ センターに知らせが届きます。
どこから見るかは、いまの契約と助ける相手で決まる
- Intuneで社員のPCを管理していて、助ける相手が自社の社員だけなら、リモート ヘルプが先です。記録も管理センターに集まります。E3かE5がなければ、社員全員分の額でほかの製品と比べます。Intuneとほかの製品の違いは、MDM・UEMの製品の地図で比べられます。
- 取引先やグループ会社など、別のテナントの社員を助けるなら、リモート ヘルプは使えません。外部に委託したヘルプデスクは、自社のテナントに参加したPCかWindows 365などを委託先に渡せば使える、という回避策をMicrosoftが示しています。
- インターネットに出せない端末があるなら、自社のサーバーに置ける4製品が候補です。
- 担当者が1〜2人で録画まで要るなら、録画が入るプランの額で比べます。Zoho Assistのリモートサポートのプランならエンタープライズの年4万800円で、無人アクセスならプロフェッショナルの年2万5,440円(25台)にも録画があります。
使う1つを決めて、ほかを閉じる段取り
クイック アシストを消す前に、リモート ヘルプを使っているかだけは確かめておきます。中継のエンドポイントを止めると、リモート ヘルプまで止まるからです。
- IT資産管理ツールのソフトウェアの台帳で、TeamViewerやAnyDesk、ScreenConnectなど遠隔操作のソフトが入ったPCを探します。ポータブル版はインストールの一覧に載らないので、CISAの勧めにならって実行の記録も当たります。
- 社内で使うツールを1つ決め、社員に知らせます。「自分から情シスに頼んだとき以外は、遠隔操作を許可しない」という一文に、情シスに頼むときの連絡先を添えておくと、電話で急かされたときも判断がぶれません。
- 使わないツールを止めます。クイック アシストは、管理者のPowerShellで
Get-AppxPackage -Name MicrosoftCorporationII.QuickAssist | Remove-AppxPackage -AllUsersを実行すると削除できます。Chromeリモート デスクトップは、remotedesktop-pa.googleapis.comをブロックすると、社内からの接続も社内への接続も止まります。そのほかの製品は、アプリケーション制御の許可リストでポータブル版の実行まで止めます。
- 担当者のアカウントに多要素認証を必須にしてから、試しに1回つなぎます。誰が、いつ、どのPCにつないだかが管理画面に出るか、何日分残るかを確かめます。
- 常駐のエージェントを入れたPCと、無人でつなげる担当者の名簿を作り、異動や退職があれば見直します。
手順4で見た日数が、事故の翌朝に「誰がつないだか」を答えられる期間の上限になります。