標準の保存日数を公式に書いている5製品のうち、SIEM に集めたログが標準のまま1年残るのは3つ、90日が2つでした。ほかの5製品は、日数を自社で決めます。
政府が11月6日に決めたサイバーセキュリティ 緊急対策パッケージには、警察、内閣官房、所管省庁が連携し、被害企業からログなどの証拠の提供を得られるよう要請するという施策が入りました。パッケージの全体は11月7日の国の情報ダイジェスト で確認できます。
求められた日に、何か月前のログを、どんな形で渡せるか。その答えは事故の日ではなく、SIEMを契約 して設定した日に、ほぼ決まります。
端末の外のログを受け持つ10製品
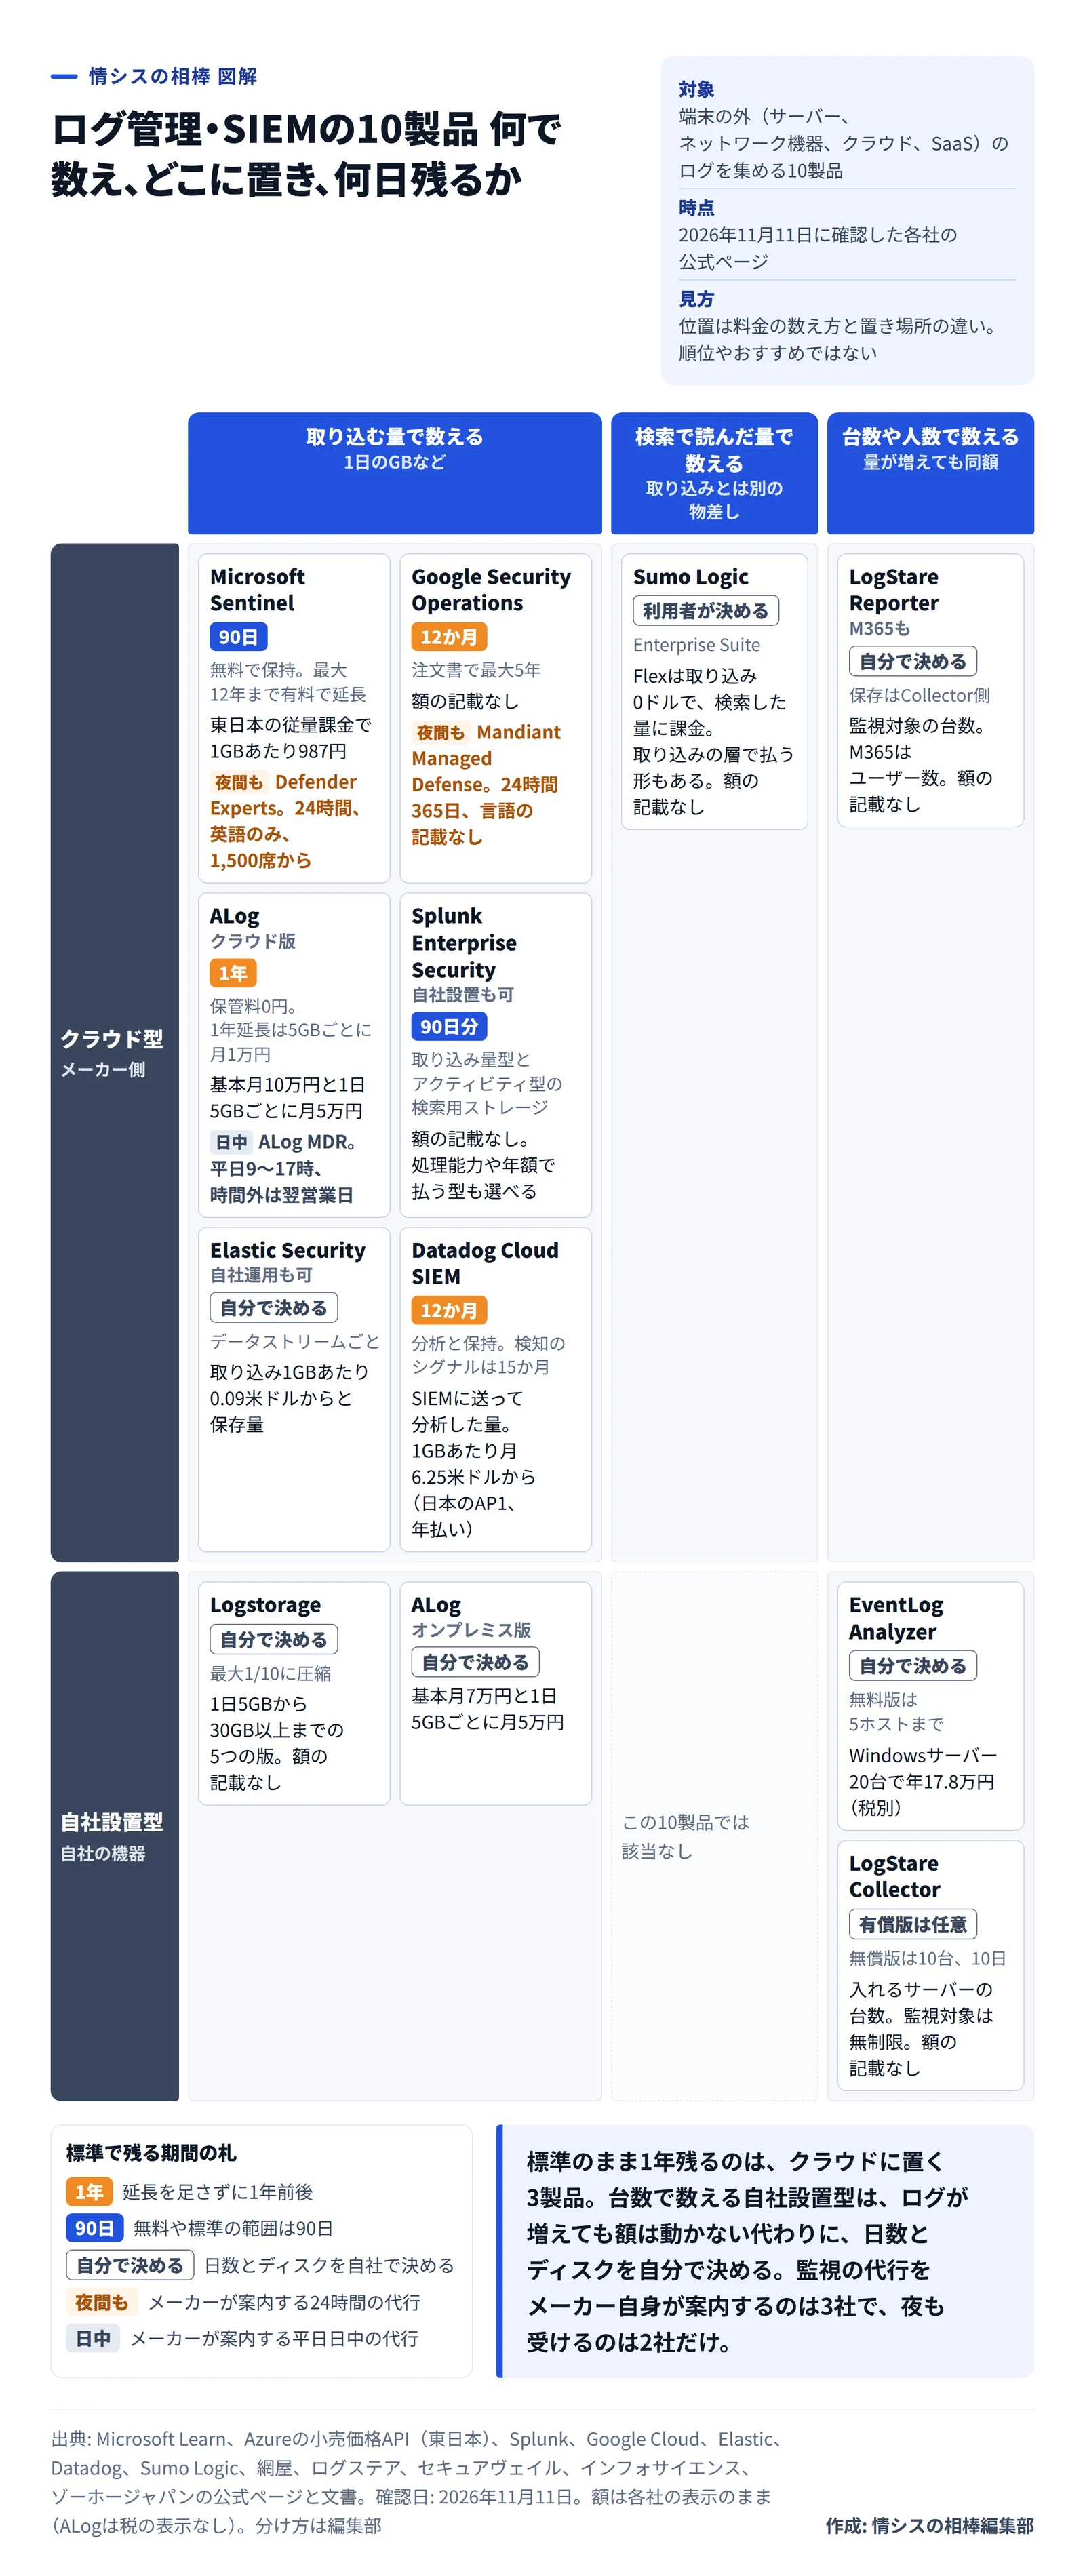
ログ管理・SIEMの10製品を、料金の数え方と置き場所で分けた地図(2026年11月11日確認) 作成: 編集部 / 出典: 各社の公式のページと文書 端末の中の動きは、EDR が記録します。EDRの生ログが何日残るかはEDR・XDRの製品地図 で、PCの操作ログはIT資産管理ツール8製品の地図 で確認できます。地図の10製品が受け持つのは、その外側です。サーバー 、ファイアウォールやVPN装置、AWSやAzureの管理操作、Microsoft 365などのSaaSの記録を、1か所に集めて残す製品です。
顔ぶれは、海外の会社の6製品と、日本の会社が開発や販売をする4製品です。市場の全製品ではありませんし、載っていない製品が劣るという意味もありません。位置は料金の数え方と置き場所の違いで、順位ではないことにご注意ください。
標準のまま1年残るのは3製品
製品
標準で残る期間
延ばす方法
Google Security Operations
12か月(ホットデータ)
注文書で最大5年
Datadog Cloud SIEM
12か月の分析と保持(検知のシグナルは15か月)
自社のストレージへのアーカイブ
ALog(クラウド版)
1年(保管料0円)
1年延長は1日5GBごとに月1万円
Microsoft Sentinel
分析層で90日(無料で保持)
分析層は最大2年、データレイクを含め最大12年(有料)
Splunk Enterprise Security(Splunk Cloud Platform)
取り込み量型とアクティビティ型は90日分の検索用ストレージ
長期保管のDDAA、自社のストレージへ移すDDSS
Elastic Security(サーバーレス)
データストリームごとに自分で決める
保存した量に課金
Sumo Logic
Enterprise Suiteは利用者が決める(Essentialsは最大365日)
S3へのアーカイブ
LogStare Collector
有償版は任意に設定(無償版は10日)
自社のディスク
Logstorage
自社のディスクで決める
自社のディスク(最大1/10に圧縮)
EventLog Analyzer
自社のサーバーで決める
24時間ごとにアーカイブし、7日ごとにZIP
Google Security Operations、Datadog Cloud SIEM、ALogのクラウド版の3つは、延長を足さなくても1年前後のログを持てます。ALogは「1年間ログ保管料」を0円とし、もう1年延ばす料金も価格表にあります。
Microsoft 365を使う会社は、ここで逆転に気づくはずです。Sentinelが無料で保持するのは90日ですが、Microsoft 365の監査ログはPurviewの監査(Standard)でも180日残ります。Microsoft 365のログをSentinelに集めても、無料の範囲のままなら、SIEMのほうが先に消える計算です。Sentinelで延ばすと、分析層で最大2年、データレイクまで含めると最大12年になり、どちらも保持の料金がかかります。
契約が切れたときの扱いも、製品で違います。LogStare Collectorの有償版は保管期間を自由に決められますが、ライセンスが切れると保管期間は10日に戻り、超えたログは削除されます。暗号化して保管していたログは、検索もできません。Splunk Cloud Platformでは、契約が終わる前にログを自社に移す作業はプロフェッショナルサービスの扱いで、費用がかかる場合もあります。
同じ「1日10GB」でも中身が違う
製品
何で数えるか
公式の額(確認日の表示)
Microsoft Sentinel
取り込んだデータの量
東日本の従量課金で1GBあたり987.3552円。コミットメントは1日100GBから。50GBはパブリックプレビューで、2026年12月31日までの申し込みにプロモーション価格
Google Security Operations
取り込み量
公式に記載なし(営業かパートナーに問い合わせ)
Splunk Enterprise Security
取り込み量、ワークロード(処理能力)、アクティビティ(検索と取り込みの容量を年額で)から選ぶ
公式に記載なし
Elastic Security(サーバーレス)
取り込んだ量と保存した量
Essentialsで取り込み1GBあたり0.09米ドルから、保存1GBあたり月0.017米ドルから
Datadog Cloud SIEM
SIEMに送って分析した量
AP1(日本)で分析1GBあたり月6.25米ドルから(年払いの最小価格)。オンデマンドは9.375米ドル
Sumo Logic
クレジット。Flexは取り込み0ドルで、検索で読んだ量に課金
公式に記載なし
ALog
1日に収集する量(5GBごと、圧縮後)
クラウド版は基本月10万円と5GBごとに月5万円、オンプレミス版は基本月7万円と5GBごとに月5万円(税の表示なし)
Logstorage
1日の収集量で選ぶ5つの版(5GBから30GB以上)
公式に記載なし
LogStare
Collectorは入れるサーバーの台数、ReporterとQuintは監視対象の台数、M365はユーザー数
公式に記載なし
EventLog Analyzer
ログを集める機器の種類ごとの台数
Windowsサーバー20台で年178,000円、Syslogの機器10台の追加は年113,000円(税別)
Microsoftの額は、Azureの小売価格APIにある東日本リージョンの値です。実際の価格は、契約の種類や購入日、為替で変わることがあります。
1日10GBを30日続けた場合を、公式の額で計算すると次のとおりです。
ALogのクラウド版は月20万円。基本の10万円に、5GBごとの5万円が2つ付き、1年の保管も含みます。契約は年単位(自動更新)です
Microsoft Sentinelの東日本の従量課金は、月約29.6万円。期間の縛りのない従量課金で、Office 365の監査ログなど無料で取り込めるログが入れば、その分は減ります。無料で残るのは90日までです
Datadog Cloud SIEMは、最小価格で計算すると月1,875米ドル(年払い)
EventLog Analyzerは量ではなく台数で数えます。Windowsサーバー20台とSyslogの機器10台なら年29.1万円(税別)で、ログが増えても額は変わりません。サーバーとディスクは自社で用意します
ただ、この額を並べて安い順と読むのは危ういでしょう。ALogの製品ページには「収集したログデータも圧縮後のデータで課金する」とあり、価格表も、翻訳変換に対応するOSのログは「翻訳変換後のログデータ容量で課金します」としています。一方、Microsoftが数えるのは取り込んだデータの量で、1GBは10の9乗バイトです。同じログでも、10GBの中身は製品ごとに違うと考えたほうが安全です。
数えない、あるいは軽く数える例外もあります。SentinelはAzureのアクティビティログと、SharePointやTeamsを含むOffice 365の監査ログを無料で取り込めます。ただし、Microsoft Entra IDなどの一部の生ログは有料です。Splunkは対象のシスコ製品のテレメトリーを0.5倍で数え、Sumo LogicのFlexは取り込みを0ドルにして、検索で読んだ量に課金します。
ログが契約を超えた月の扱いも、そろっていません。ALogでは、取得したログの月平均が契約の上限を2か月続けて超えると、ログの収集が止まります。クラウド版で検索やレポートに使える量も契約容量の1,000倍までで、超えるとサービス停止を知らせる警告メールが届きます。Splunk Cloud Platformは超えた分も保存を自動で広げますが、1日の取り込みの上限を超えてよいのは暦月で5回までです。
攻撃を受けた月は、ログも調べものも増えます。いちばんログが要る月に、収集が止まる契約もありえます。
監視の代行は3社、夜も受けるのは2社
10製品のうち、メーカー自身が監視の代行を公式に案内しているのは3社でした。夜間も受けるのは、そのうちMicrosoftとGoogleの2社です。
Microsoftの代行は、Defender Experts MDRのプラン2です。Sentinelに集めたMicrosoft以外のログにも、24時間体制の調査を広げます。ただしプラン2は最低1,500席のライセンスが前提で、前提の文書には「現在、このサービスは英語でのみ利用できます」とあります。Googleは、Mandiant Managed Defenseで24時間365日の検知と対応を案内しています。
ALog MDRは国内の会社のサービスで、祝日と年末年始を除く平日9時から17時のリモート対応です。時間外のアラートは、翌営業日の扱いでした。料金はActive Directoryのアカウント数で数え、Basicは1,000アカウントで月20万円です。ここだけは、ログの量ではなく人数で数える形です。
残る7製品は、メーカーの代行を前提にできません。Sumo LogicのEnterprise Suiteにある「24/7」は製品のサポートの窓口で、ログを監視するサービスではありません。
SIEMを入れただけでは、夜のアラートは誰にも見られないまま朝を迎えます。だから製品を選ぶ前に決めておきたいのは、深夜にアラートが鳴ったとき最初に受ける人です。社内の当番に回すか、販売店やセキュリティ会社のSOCを別に頼むか。Microsoftの代行は1,500席からで英語のみなので、それより小さい会社は、社内の当番か販売店やセキュリティ会社のSOCを前提に考えることになるでしょう。
警察に渡すのは、製品の外に出したログ
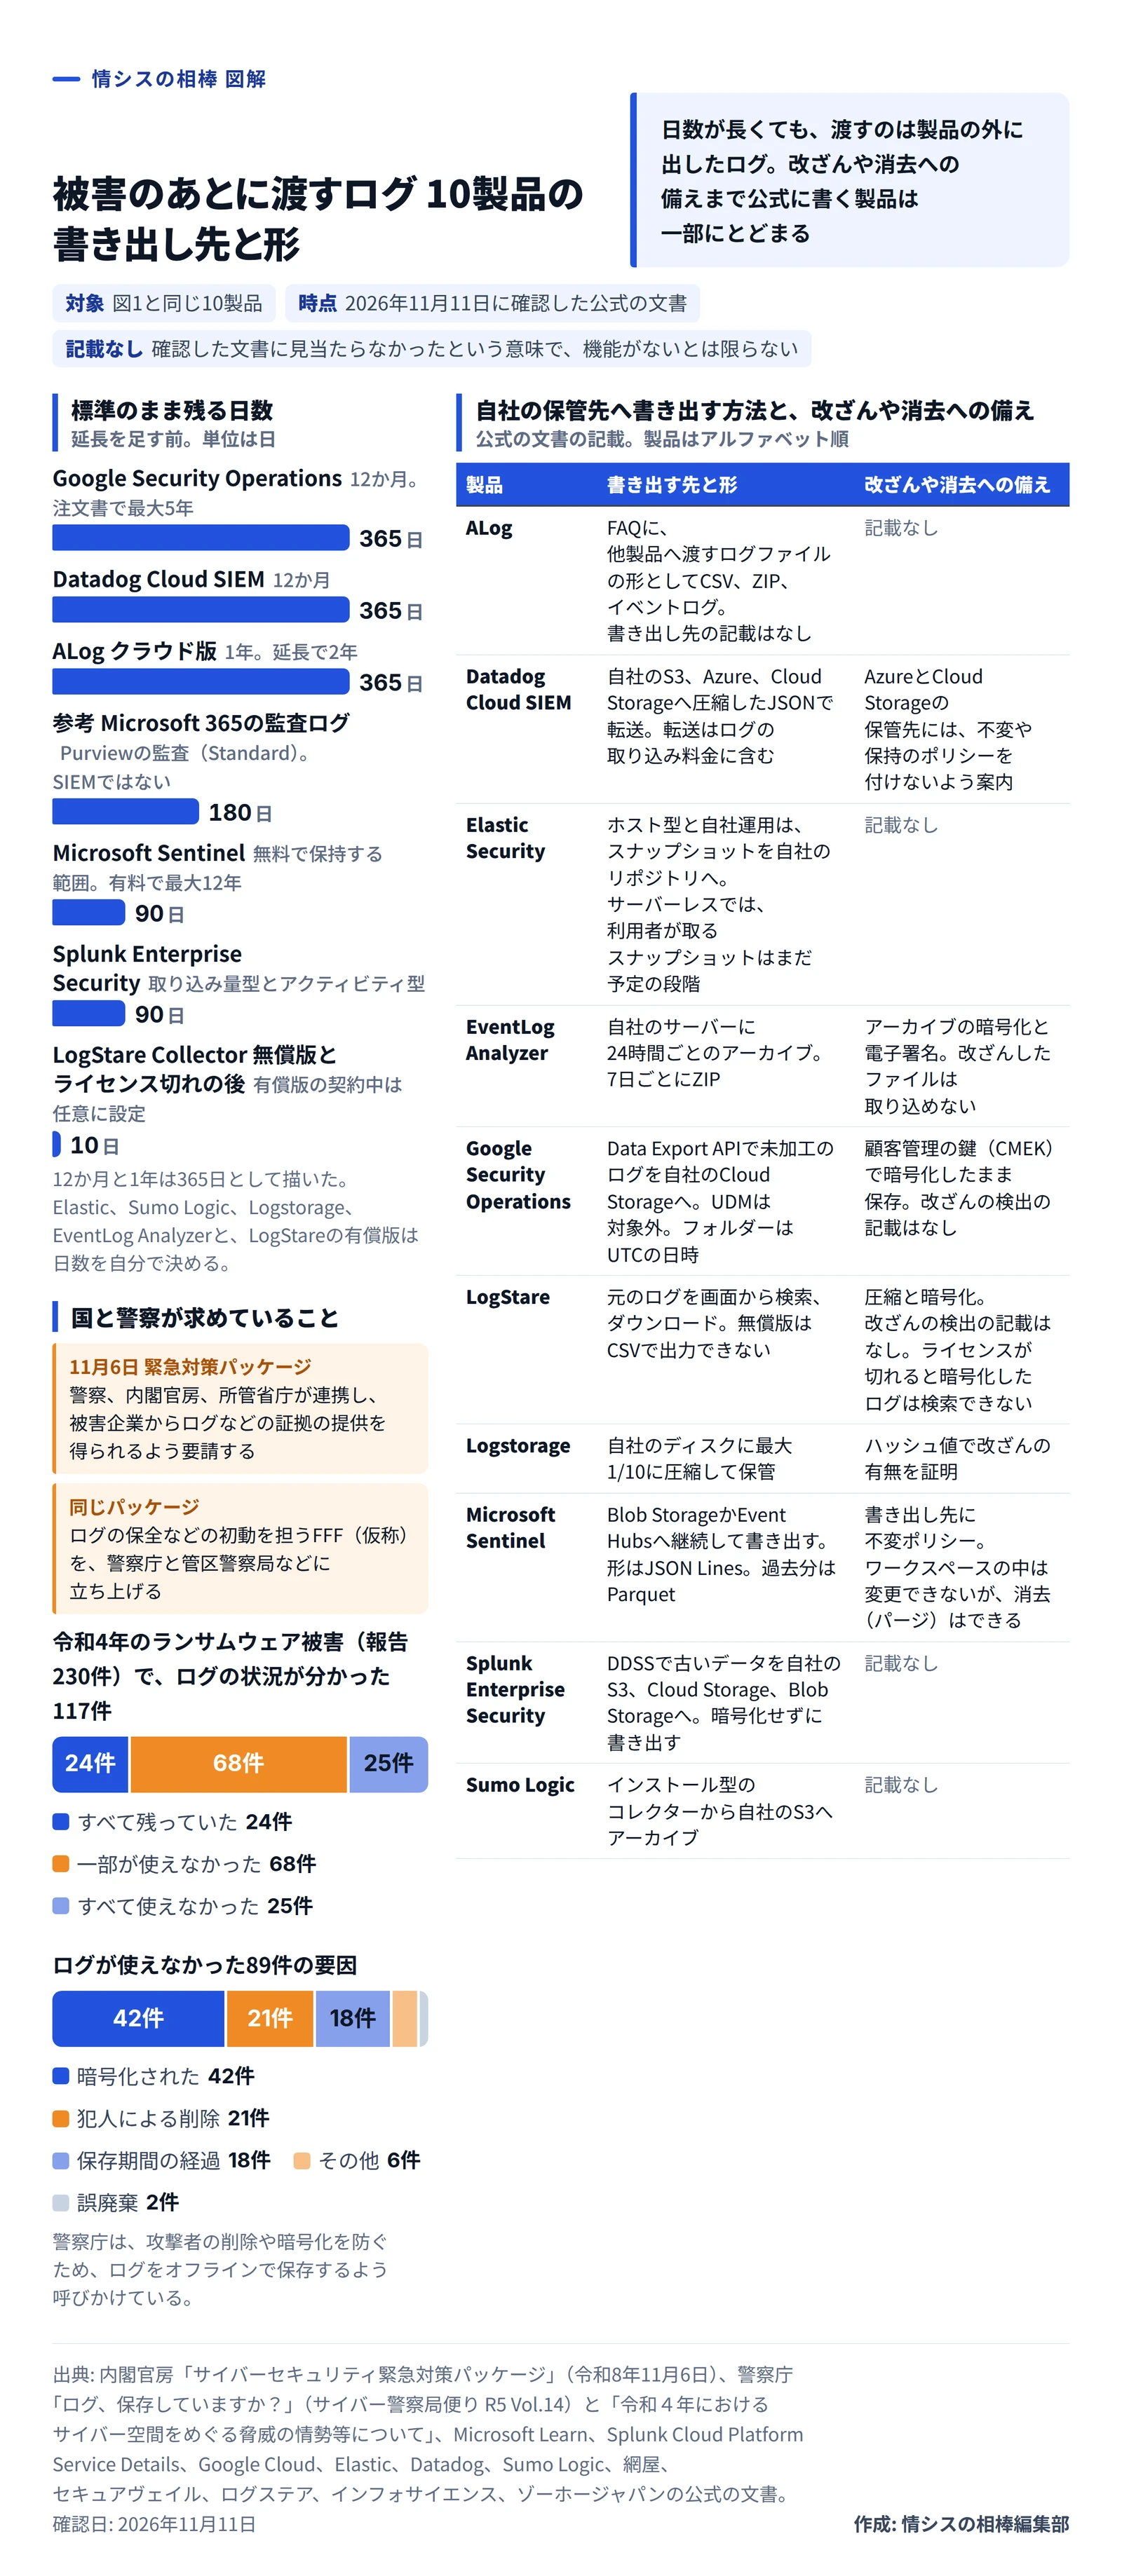
10製品の標準の保存日数と、自社の保管先へ書き出す形、改ざんや消去への備え(2026年11月11日確認) 作成: 編集部 / 出典: 内閣官房・警察庁・各社の公式の文書 パッケージは、ログを集める要請と合わせて、事案発生時のログの保全などの初動を担う「ファスト・フォレンジック・フォース(FFF)(仮称)」を、警察庁と管区警察局などに立ち上げるとしています。どの形式でログを出せばよいかまでは、書かれていません。
令和4年に警察庁へ報告されたランサムウェアの被害は230件でした。警察庁の資料によると、そのうちログの保存状況が分かった117件で、すべて残っていたのは24件です。68件は一部が、25件はすべてが使えなくなっていました。
使えなくなった89件の要因は、暗号化が42件、犯人による削除が21件、保存期間の経過が18件でした。7割は攻撃者の手によるもので、5件に1件は日数切れです。残す日数を決めることと、製品の外に写しを置くことは、どちらか一方では足りないと読めます。警察庁は、攻撃者の削除や暗号化を防ぐため、ログをオフラインで保存するよう呼びかけています。
SIEMにログを送れば、サーバーの外に写しが1つできます。それでも、製品の中に置いたままでは足りない場面がありそうです。Microsoftは、取り込んだあとのログは変更できない一方で、消去(パージ)はできると書き、改ざんを防ぐなら不変ポリシーを付けたストレージへ書き出すよう案内しています。管理者のアカウントを乗っ取られれば、SIEMの中のログも消されうると読めます。自社設置型なら、ログのサーバーが同じネットワークにあり、ほかのサーバーと一緒に暗号化されるおそれもあります。
製品
自社の保管先へ書き出す先と形
改ざんや消去への備え(公式の記載)
ALog
FAQに、他製品へ渡すログファイルの形としてCSV、ZIP、イベントログが挙がる。書き出し先の記載はなし
記載なし
Datadog Cloud SIEM
自社のS3、Azure、Google Cloud Storageへ圧縮したJSONで転送。転送はログの取り込み料金に含む
AzureとGoogle Cloud Storageの保管先には、不変や保持のポリシーを付けないよう案内
Elastic Security
ホスト型と自社運用は、スナップショットを自社のリポジトリへ。サーバーレスでは、利用者が取るスナップショットはまだ予定の段階
記載なし
EventLog Analyzer
自社のサーバーに24時間ごとのアーカイブ。7日ごとにZIP
アーカイブの暗号化と電子署名。改ざんしたファイルは取り込めない
Google Security Operations
Data Export APIで未加工のログを自社のCloud Storageへ。UDMは対象外。フォルダーはUTCの日時で区切る
顧客管理の鍵(CMEK)で暗号化したまま保存。改ざんの検出の記載はなし
LogStare
元のログを画面から検索し、ダウンロード。無償版はCSVで出力できない
圧縮と暗号化。改ざんの検出の記載はなし。ライセンスが切れると、暗号化したログは検索できない
Logstorage
自社のディスクに最大1/10に圧縮して保管
ハッシュ値で改ざんの有無を証明
Microsoft Sentinel
Blob StorageかEvent Hubsへ継続して書き出す。形はJSON Lines。過去分はエクスポートジョブ(プレビュー)でParquet
書き出し先に不変ポリシー。ワークスペースの中は変更できないが、消去はできる
Splunk Enterprise Security
DDSSで古いデータを自社のS3、Google Cloud Storage、Azure Blob Storageへ。暗号化せずに書き出す
記載なし
Sumo Logic
インストール型のコレクターから自社のS3へアーカイブ
記載なし
書き出しの形は、そろっていません。GoogleのData Export APIで出せるのは未加工のログだけで、正規化したUDMのイベントは別の方法になります。フォルダーはUTCの日時で区切られるため、日本時間で起きた出来事と照らすときは9時間のずれを頭に置く必要があります。Datadogの手順は逆です。AzureとGoogle Cloudの保管先には、不変や保持のポリシーを設定しないでください、とあります。まれに最後のデータを書き換える必要があるためで、改ざんへの備えは別の方法で考えることになります。
改ざんの有無を示す仕組みまで書いていたのは、ハッシュ値を管理するLogstorageと、アーカイブに電子署名を付けるEventLog Analyzerでした。GoogleとLogStareが書くのは暗号化で、中身を読ませないための守りです。改ざんの検出とは別のものと考えておくのが無難でしょう。
確認した公式のページに記載がなかったのは、次の点です。資料請求の先の資料や見積もりで分かることもあるはずです。
Googleの監視の代行が対応する言語
Microsoft、Google、ALogのほかの7製品での、メーカーによる監視の代行
Google、Splunk、Sumo Logic、Logstorage、LogStareの額
ALogのログの書き出し先
ALog、Elastic、Splunk、Sumo Logicの改ざんへの備え
受け取る側の形式が示されていない以上、元のログのまま、時刻の基準と、ファイルごとのハッシュ値を添えて渡せる状態にしておく。編集部は、これがいま取れるいちばん確かな準備だと考えます。
うちの会社が最初に見る型
会社の状況
先に見る型
理由
Microsoft 365とAzureが中心
Microsoft Sentinel
Office 365の監査ログとAzureのアクティビティログの取り込みが無料。無料の保持は90日まで。夜の代行(プラン2)は1,500席から
サーバーを置かず、1年分を標準で持ちたい
標準で12か月の型(Google Security Operations、Datadog Cloud SIEM、ALogのクラウド版)
延長を足さずに1年前後残る
サーバーと機器の台数が決まっていて、ログを社内に置きたい
台数で数える自社設置型(EventLog Analyzer、LogStare Collector)
ログが増えても額は同じ。ディスクと保守は自社
ログの量が多く、先が読めない
数え方を選べる型(Splunk、Sumo LogicのFlex)
取り込み量ではなく処理能力や検索量で払える
夜や休日のアラートを社内で受けられない
販売店やセキュリティ会社のSOC。中小の会社はサイバーセキュリティお助け隊サービスも。ALogを使っているならALog MDR(平日9時から17時)
メーカーの代行は3社で、夜も受けるのはMicrosoft(1,500席から、英語のみ)とGoogleだけ
どの行も、最初に資料を取り寄せる順の目安です。夜間の監視と書き出しの形は、どの型を選んでも、別に決めるしかありません。
1日分のログを取り出してみる手順
製品を決める前でも、今あるログで試せることがあります。
端末の外のログの出どころを書き出し、それぞれ1日の量を測ります。VPN装置、ファイアウォール、ドメインコントローラー、Microsoft 365の監査ログ、AWSのCloudTrailあたりが最初の候補です。量で数える製品は、この数字で月額が決まります。
出どころごとに、今どこに何日残っているかを調べます。Microsoft 365なら、監査(Standard)で180日、監査(Premium)ではEntra ID、Exchange、OneDrive、SharePointの記録が既定で1年です。
残したい期間を決めます。取引先との契約や業界の基準に定めがないかは、法務や営業に聞いておきます。決まりがなければ、警察庁の資料が例に挙げるPCI DSSの12か月が、1つの目安です。
試用の環境か今のログサーバーで、VPN装置のログを1日分、自社の保管先へ書き出します。ファイルを開き、時刻が日本時間かUTCか、元の行がそのまま残っているかを見てください。ハッシュ値を取って書き出した日時と一緒に記録しておくと、渡すときの説明が楽になります。
深夜に重大なアラートが出たとき、最初に受ける人を決めます。メーカーの代行がない製品なら、社内の当番か、販売店やセキュリティ会社のSOCです。
見積もりでは、上限を超えた月の扱いと、ライセンスが切れたあとや解約のあとにログがどうなるかを、製品ごとに聞きます。
国の施策は、所管企業などから「通報や証拠の提供が得られるよう、必要な要請を行う」という段階で、義務ではありません。それでもパッケージは、全国の警察による合同捜査の体制を作り、FFFも速やかに立ち上げるとしています。1日分を書き出して開いてみると、自社のSIEMが求められた日に何を渡せるかが、比較表よりずっとはっきり見えてくるはずです。
確認日はすべて2026年11月11日で、料金と保存期間は変わることがあります。