入札の案内を受け取るために、内閣府が出す調達情報メール マガジンへ会社のアドレスで登録していませんか。内閣府は11月11日、配信を任せていたアララのサービスが不正アクセス を受け、利用者のメールアドレス6万2,863件(運用 管理用のテスト データ104件を含む)が漏えいしたと明らかにしました。調達情報の配信は、登録のときに「御社の所在する地域」と「主に興味のある調達分野」を入れる形でした。1
同じ日にJVNに載った新着では、会社のサーバー で先に見ておきたい件が2つあります。PHPの脆弱性では、トレンドマイクロが「該当製品あり」の開発元に加わりました。12日朝の時点で、オンプレミスで動くApex Oneの修正パッチは、同社の案内でまだ「11月中旬」の予定です。Movable Typeの新しい脆弱性では、10月に出た8系の修正版(8.8.6、8.0.13、Premium 2.18)が、そのまま対象に入りました。
JPCERT/CCも、事故の調査を外部に頼むときの「インシデント調査報告書チェックリスト」を公開しました。漏えいの有無を4つの区分で確かめる考え方は、委託先から届く「影響はありません」を読み直すときにも使えます。
内閣府の14の配信から、6万件のアドレス
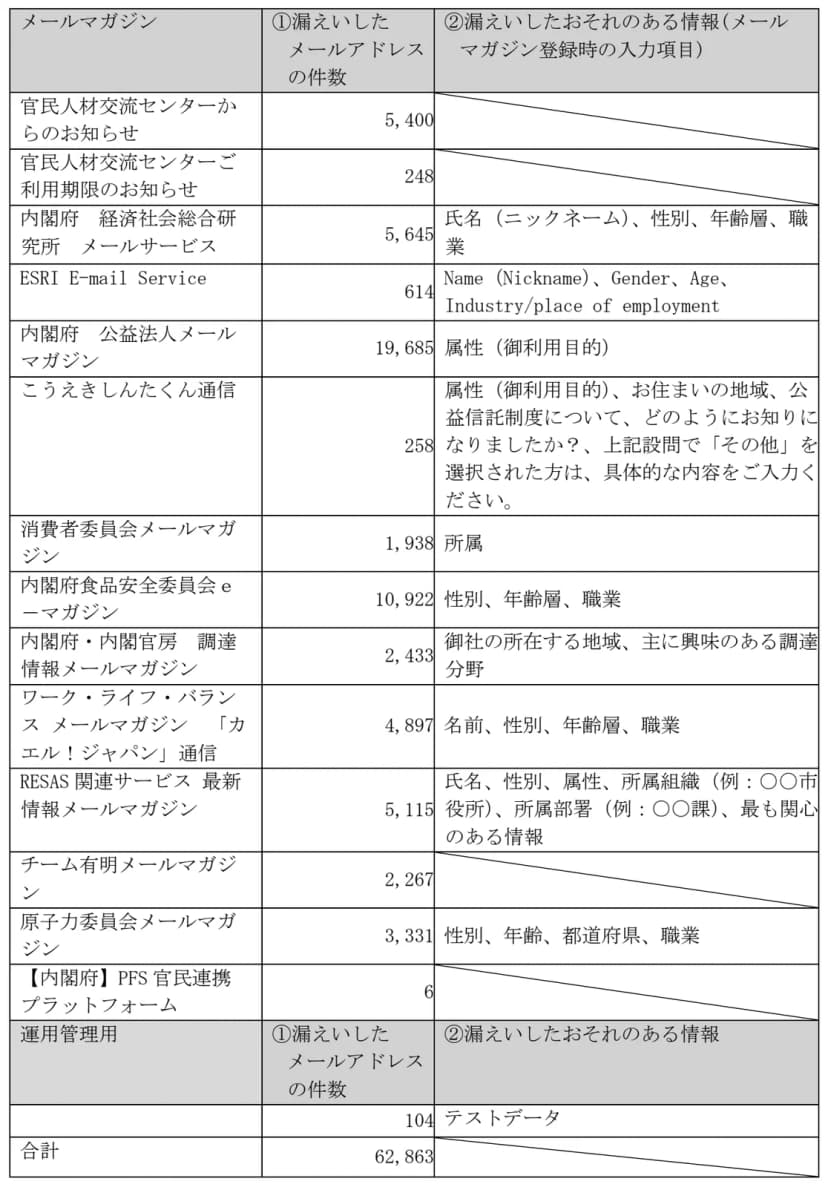
別紙の表には、14の配信と、運用管理に使うテストデータ104件が並びます。いちばん多いのは公益法人メールマガジンで1万9,685件、次が食品安全委員会のe-マガジンで1万922件。重複を除くと6万1,751件になります。登録時に入れた氏名や職業などは「漏えいしたおそれのある情報」とされ、アララが調べている最中です。
内閣府の公表資料の別紙。配信ごとの漏えいしたアドレスの件数と、漏えいのおそれのある登録項目 出典: 出典: 内閣府ホームページ(2026年11月11日) (公共データ利用規約(第1.0版)に基づく。出典: 内閣府ホームページ。公表資料のPDFの別紙(3ページ目)を画像にし、表の部分を切り出したもの。文字や色は加工していない(2026年11月12日確認)) 原因は、アララのWebサーバーの脆弱性と、システム環境の問題による不正アクセスとされました。内閣府は、アララの調べがまとまってから、個人情報保護法に基づいて対象の人に知らせる予定です。メールなどでパスワードやクレジットカードの情報を求めることはない、とも書き添えました。
国の機関では、11月4日に総務省も、アララ経由の流出を公表していました(11月5日のダイジェスト )。
総務省(11月4日)
内閣府(11月11日)
配信
英文ニューズレター1つ
メールマガジンなど14と運用管理用
メールアドレス
775件
6万2,863件(重複を除くと6万1,751件)
ほかの情報
登録時に書いた氏名21件が流出
配信ごとの登録項目が漏えいのおそれ(調査中)
本人への連絡
個別にメールで知らせる
調査の結果をふまえて知らせる
重複を除いた件数で比べると、約80倍です。ただ、会社にとって重いのは、件数より登録項目のほうでしょう。
調達情報の配信で届くのは、内閣府と内閣官房が出す入札の公示や見積合わせ、市場価格の調査、公募の新しいお知らせです。その2,433件は、登録項目まで漏れていたとすると、攻撃する側にはそのまま使える名簿になってしまいます。アドレスのドメインで会社が分かり、登録項目で地域と、関心のある調達の分野が分かるからです。
そこへ「仕様書を差し替えました」と添付ファイルが届けば、受け取った人には開く理由があります。だから注意を回す先は、全社に一律ではなく、まず役所の入札を受け持つ営業や総務の人だとみています。
では、届いたメールはどう見分ければよいか。内閣府は11日の時点でこれらの配信を止めているので、再開の知らせより前に「内閣府のメールマガジン」が届いたら、まず疑ってよいはずです。ただし、内閣府は対象の人に知らせる予定なので、本物の知らせも届きます。開く前に、内閣府のサイトの発表と照らします。
アララは11月11日18時に案内を更新しましたが、再開の時期は未定のままで、次の更新は12日の正午ごろです。委託元が確認することはアララメッセージの記事 で、ほかの委託元の発表は漏えい36件の図解(11月6〜9日) で読めます。
調査報告書は「判断できない」まで書いてもらう
JPCERT/CCが11日に公開したチェックリストは、マルウェア感染などでネットワークに入られ、調査会社に調べてもらう場面を想定したものです。調査を頼む会社向けは58項目。内訳は、調査を始める前の合意が10、報告書を受け取ったときの確認が23、各章を詳しく読むための参考が25です。報告書を書く側向けは76項目で、報告書のサンプルも付きます。作成には、トレンドマイクロ、ラック、NTTセキュリティ・ジャパンなど14社が協力しました。
頼む側の項目で目を引くのは、調べても分からないことの扱いです。合意の段階で、判断できない理由と、それが調査にどう響くか、追加の調査で分かる見込みがあるかの説明を受けるよう求めました。報告書を詳しく読むための参考には、情報漏えいについて次の4つのどれかが明示されているかを見る項目があります。
漏えいを確認した
漏えいした可能性がある
漏えいを示す痕跡は確認されなかった
判断できない
この区分を、アララの経過に重ねてみます。アララは10月30日の続報で、流出は1つの環境にあった約301万件で、ほかの環境からは流出していないとしていました。ところが11月2日の第2報で、流出は契約企業が使うサーバー97台に広がります。6日の第3報では、別のクラウド環境から324万9,492件の持ち出しが見つかりました。同じ日には、契約企業へ伝えた持ち出しの期間も訂正されました。
10月30日の「それ以外の環境での流出はない」は、調べた範囲で痕跡が見つからなかったのか、まだ判断できなかったのか。区分が分かれていれば、委託元が社内や会員に出した説明は、もっと控えめになっていたかもしれません。「含まれていない」と聞いた委託元の答えが覆った例は、アララのワークマンの件 にも、Cuenote FCの件 にもあります。
つまり、委託先から「影響はありません」と届いたら、4つのどれに当たるか、調べた範囲と期間はどこまでかを聞き返せばよいのです。返事はメールなど記録の残る形でもらいます。チェックリストの言葉を借りれば、角を立てずに聞けるでしょう。
漏えいの報告は、上半期だけで1万784件
個人情報保護委員会は11日の会合に、2026年度上半期(4〜9月)の活動実績の案を出しました。民間の会社などから届いて、委員会が処理した漏えいの報告は1万784件です。1年前の上半期は8,928件だったので、約21%増えたことになります。委員会が会社に報告を求める報告徴収は43件で、1年前の11件の約3.9倍でした。指導と助言は200件(1年前は236件)で、勧告と命令は1件もありませんでした。
報告の理由を見ると、不正の目的で行われたおそれのあるものが3,258件(30.2%)、本人が1,000人を超えるものが611件(5.7%)でした。
ただし、数えたのは9月30日までです。10月下旬から委託元の発表が続いたアララやブラストメールの件は、まだ入っていません。アララは影響を受けた契約企業を最大約380社と見積もり、民間には委員会への連名報告を、行政機関と自治体には代行報告を案内しました。申し込みは、どちらも11月9日18時まででした。
もっとも、1万784件は民間の分だけです。内閣府や総務省、自治体からの報告は別の表で数えていて、上半期は1,268件(1年前は1,250件)でした。委託先の事故の報告は、下半期にはこの2つの数のどちらにも加わってくるとみています。
同じ資料には、相談ダイヤルに多かった問いも載りました。委託先のサーバーが不正アクセスを受けたと知らされた委託元は、本人への通知とは別に、公表する義務を負うのか。委員会の答えは、通知の代わりに公表する場合を除いて義務ではないものの、事態の内容などに応じて、二次被害や似た事案を防ぐために公表するのが望ましい、というものです。今朝のオープンロジの件 のように、委託元が報告と通知の当事者になる場面は続いています。
Movable Typeは、10月の8系の修正版が今回の対象
JVNが11日に公表したMovable Typeの脆弱性は、ダイナミックパブリッシングという機能にあります。細工したリクエストを送られると、サーバーで任意のPHPコードが実行されるおそれがあり、CVSSはv3で7.3です。対象は、下の表にある修正版より前の8系とPremium 2系です。サポートが終わった8.4系と7も含みます。Movable Type 9は対象外です。
10月7日(JVN#91153973)
11月11日(JVN#11786640)
脆弱性のある機能
アップグレードスクリプト、サイト内検索など
ダイナミックパブリッシング
CVSS v3の最大
9.4
7.3
Movable Type 9
対象(9.0.9以前など)
対象外
8系の修正版
8.8.6、8.0.13
8.8.7、8.0.14
Premium 2系の修正版
2.18
2.19
クラウド版
自動アップデートを無効にした環境は自分で更新
8系は自動アップデートを無効にした環境も更新済み
更新のほかに示された策
更新できないとき、mt-upgrade.cgiなど3つのファイルを消すか、実行権限を外す
PHPの実行を抑えるため、環境変数DynamicTemplateAllowPHPを0にする
10月に上げた8.8.6、8.0.13、Premium 2.18は、どれも今回の対象に入ります。先月に更新を済ませた8系のサイトも、もう一度更新が要ります。
シックス・アパートによると、今回の修正で8系はMovable Type 9と同じ動きになり、ダイナミックパブリッシングで表示や動作が変わる可能性があります。表のとおり、環境変数を0にする設定も勧められました。ただ、8.8.7では0にしていても、ssi="1"を付けたインクルードなどの例外ではPHPが動くようになります。ソフトウェア版を更新するときは、データベースのバックアップを取り、上書きせず別のディレクトリに入れる形が勧められました。
なお、ダイナミックパブリッシングを使っていないサイトが対象外かどうかは、JVNにもシックス・アパートの告知にも書かれていません。
8.0系は11月5日にサポートが終わったばかりで、今回は例外として修正版が出ました。次の脆弱性では修正版が出ない前提で考えるほうが確かでしょう。8系のまま更新と表示の確認を重ねるより、9へ移る時期を制作会社と決めておくほうが、来年の手間は少なくて済むとみています。制作会社への聞き方は、10月の件の記事 が参考になります。
Apex Oneのオンプレミス版は、PHPの修正パッチ待ち
PHPの2件の脆弱性(CVE-2026-109618、CVE-2026-109619)について、JVNは11日、トレンドマイクロのステータスを更新し、「該当製品あり」と載せました。米国のCISAが10月26日に、悪用を確認した脆弱性の一覧(KEV)へ加えた2件です。それまでの経緯はphp2shellの最初の1週間を追った図解 で追えます。IPAも11月2日の更新で、PHPはVPN機器やセキュリティ製品のWeb画面などにも使われていると指摘しました。製品ごとに開発元の情報を見るよう呼びかけています。
同社が11月9日18時30分に更新した案内では、オンプレミスのApex OneとApex Centralが影響を受け、修正のクリティカルパッチ(CP)は「11月中旬にリリース予定」です。Apex One as a Serviceは、10月23日の臨時メンテナンスで修正済み。Deep Discovery InspectorとEmail InspectorはCPが出て、Deep Discovery Analyzerは、今日12日をめどに準備中としていました。クライアントのエージェントは原則として影響を受けず、ウイルスバスター ビジネスセキュリティサービスも影響なしとされました。
CPが出るまでの暫定対応の手順も、10日に更新されました。Apex Oneは、サーバーをビルド18012以降にしたうえで、PHPが入ったフォルダーを同社が配るものに入れ替えます。作業の前には、スナップショットかOSのバックアップを取るよう求めました。同社は自社製品への悪用を確認していないとしつつ、信頼できるネットワークからだけアクセスを許せば、悪用の可能性を下げられるとも説明します。
PHPの修正版が出た10月21日から、今日で3週間がたちました。英語の案内(11月4日の更新)は、オンプレミスのApex OneとApex CentralのCPの見込みを「Nov. 11」としていましたが、その日はもう過ぎています。12日朝の時点で、日本語の案内はまだ「11月中旬」の予定のままで、CPを出したという記載はありません。暫定対応をしていなければ、管理サーバーはKEVに載った脆弱性を抱えたままでしょう。
もっとも、Apex Oneのサーバーは社内のPCのエージェントからの通信も受けます。同社の言う「信頼できるネットワーク」にどこまで絞れるかは、構成しだいです。社外やVPNの利用者から届く経路を閉じられないなら、CPを待たずに暫定対応を検討する価値は高いとみています。
OpenSSLの5件は、12月1日の版を待つ
OpenSSLが11月10日に出した勧告は5件で、どれも深刻度は「Low」でした。修正はGitHubのリポジトリに入ったものの、修正を含む版の公開は12月1日の予定です。9月29日の勧告は14件で「High」が1件ありましたが、今回は急ぐ理由が見当たりません。Linuxの配布元が12月に出す更新を待てば足りるでしょう。3.0系とそれより古い系統が対象になるのは、CMSで暗号化する処理の1件だけです。その修正版も、有料のサポートを契約した人に向けたものです。
気をつけたいのは3.4系と3.6系です。9月の勧告ではどちらにも更新先が示されていたのに、今回はサポートの外として調べていません。自前で組み込んだこの2つの系統を使うアプリがあれば、移る先を決める時期です。
JVNは11日、Intelの11月の勧告24本もまとめて載せました。Wi-FiとBluetooth、グラフィックス、NPUのドライバーや、サーバーボードのUEFIなどです。どこから当てるかは11月定例の8社を並べた記事 で読めます。また、Microsoftが出した11月の更新では、JPCERT/CCとIPAが11日に注意喚起を出しました。2つの違いは前回のダイジェスト で比べて読めます。
対象になる会社と、急ぐ順
件
対象になる会社
対象にならない会社
いつまでに
Apex One、Apex Central
オンプレミスの管理サーバーを持つ会社
Apex One as a Serviceやウイルスバスター ビジネスセキュリティサービスだけの会社
今日、社外やVPNから届く経路を見る。CPは11月中旬の予定(12日朝の時点)
内閣府のメールマガジン
社員が会社のアドレスで登録していた会社。とくに調達情報
登録していない会社
今日、入札の担当に知らせる
Movable Type
8.8系と8.0系、Premium 2系、サポートの終わった8.4系と7を、ソフトウェア版やAMI版で動かす会社
9の会社。8系のクラウド版も更新済み
今週、制作会社に版と設定を聞く
OpenSSL
4.1系、4.0系、3.5系を使う会社(Linuxの配布元のパッケージを含む)
3.0系や1.1.1系だけの会社(CMSの1件を除く)
12月1日の版(3.5系なら3.5.10)と配布元の更新を待つ
今日のうちに手を動かすのは、上の2行です。Apex Oneは修正パッチまでの守り方を、内閣府の件は人への注意を、それぞれ先に決めることになります。
今日と今週の段取り
オンプレミスで動くApex Oneの管理サーバーについて、ビルドと、社外やVPNから届く経路があるかを見ます。届く範囲を絞るときは、エージェントとの通信を止めない形かを、同社の案内やサポートで確認してからにします。暫定対応をするかは同社の手順を読んで決め、作業の前にスナップショットを取ります。
入札や官公庁の営業を受け持つ部署に、内閣府の調達情報メールマガジンを会社のアドレスで受けていたかを聞きます。受けていた人には、内閣府や調達を名乗るメールの添付やリンクは、内閣府のサイトにある調達のページと照らしてから開くよう伝えます。
Movable Typeでサイトを動かしている制作会社に、版と、ダイナミックパブリッシングを使っているか、DynamicTemplateAllowPHPの値、ssi="1"などのインクルードを使っているかを聞きます。8.0系、8.4系、7なら、9へ移る時期も同じ場で決めます。
今週のうちに、調査会社との契約書か事故に備えた対応計画へ、チェックリストにある「調査方針の合意」の10項目を写します。そのうえで、漏えいを4つの区分で報告してもらう一文を足します。
調達の案内は、待っている人ほど開きます。内閣府の件で守りたいのは、全員よりも、入札を受け持つ何人かかもしれません。その人たちに今日ひとこと伝えておけば、委託先の事故が自社の事故へつながる道を、少し狭められます。