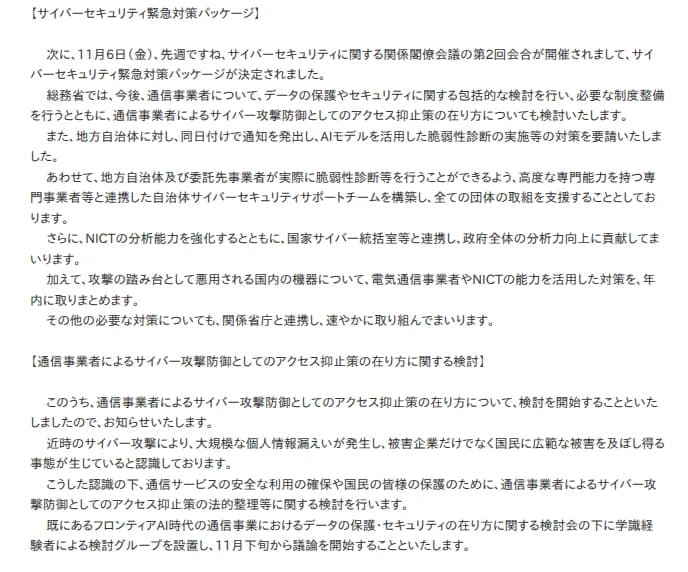
漏れた個人情報 を載せたサイトに、通信事業者がつながらないようにしてよいのか。その法的な整理がつくのは来年です。藤井総務 大臣が11月10日の会見で、日程を示しました。11月下旬に話し合いを始め、年が明けたら早いうちに中間整理をして、来年中には報告書をまとめるといいます。1
同じ会見では、踏み台にされる国内の機器と、自治体 への要請にも触れました。ただ、どちらも6日の緊急対策パッケージにあった話で、違うのは、自治体の件で委託先に触れた点だけです。一般の会社に向けた新しい要請は、会見にはありませんでした。
手を動かすのは、別の2件でしょう。JVNは10日、データ連携のAirbyteの対象の版を、開発 元と同じ「2.2.0より前」に改めました。11月5日の時点でJVNの範囲の外に読めた1.7.0より前の版と2.1.1も、今は入ります。東京都中央区では、車に積んだ偽基地局を使っていた人が告発されました。
遮断の法的な整理は、来年の報告書まで
検討グループは学識経験者でつくり、10月22日に初回を開いた「フロンティアAI時代の通信事業におけるデータの保護・セキュリティ の在り方に関する検討会」の下に置かれます。大臣はウェブサイトへのアクセス抑止について、「通信の秘密との関係から丁寧な検討が必要」と述べました。
11月10日の総務大臣の会見の概要。アクセス抑止の検討グループは11月下旬から議論を始める 出典: 出典: 総務省ホームページ(2026年11月10日) (公共データ利用規約(第1.0版)に基づく。出典: 総務省ホームページ。ページを撮影し、該当の部分を切り出したもの。文字や色は加工していない(2026年11月11日確認)) 質疑では、GMOの件で総務省が事業者団体に遮断を求めたとする報道も取り上げられました。大臣は晒された情報を悪用した二次被害の拡大を防ぐ必要を挙げ、通信事業者とも「様々なやり取り」をしてきたと述べました。ただ、進行中の事案だとして具体的な対応への答えは控え、結論が出るまで同じような要請はしないのか、という問いにも答えませんでした。報道の中身と、犯人のサイトに届かなくなった経緯は、GMOのデスクトップクラウドへの不正アクセスの記事 で確認できます。
6日のパッケージと並べると、新しく日程が付いた項目は、3つのうち1つだけです。
施策
11月6日のパッケージ
11月10日の会見
会社の側(見立て)
通信事業者のアクセス抑止
法的課題を含め「早急に検討」
11月下旬に議論を始め、来年早々に中間整理、来年中に報告書
少なくとも来年の報告書までは、制度として当てにできない
踏み台にされる国内の機器
電気通信事業者やNICTの能力を使い、年内に対策をとりまとめ
同じく年内に取りまとめ。中身はまだ
回線の利用者に注意が届く形もありうる
自治体のWebシステム
委託先のものも含めたWebシステムの把握、多要素認証、AIでの脆弱性診断、直るまで停止も検討
6日付で通知を出した。診断ができるようにする相手として、委託先事業者にも触れた
受託した会社に、診断や停止の相談が来うる
表の1行目の日程は、裏を返せば、少なくとも来年の報告書までは、遮断を制度として当てにできないという知らせです。報告書は法的な整理で、制度ができる時期はまだ示されていません。10月のGMOの件でも、犯人のサイトに届かなくなった理由は、ドメインが止まったことでした。だから報告書が出るまで、情報を晒された会社が頼れる手だては、サイトやドメインの事業者に止めてもらう依頼と、社員への周知になるとみています。
社内のプロキシやDNSで社員のアクセスを止めるかどうかは、通信事業者の遮断とは別の話。会社が自分の規程で決めることです。
踏み台の機器は、年内に対策が出る
踏み台として悪用される国内の機器の対策は、年内に取りまとめるところまで、パッケージと同じでした。中身はまだ出ていません。
手がかりになるのは、総務省とNICTがプロバイダーなどと続けているNOTICEです。NOTICEはサイバー攻撃に悪用されるおそれのあるルーターやネットワークカメラについて、管理者や利用者に注意喚起を届ける仕組みです。年内の対策も、通信事業者から回線の利用者に知らせる形を含むかもしれません。
そうなったとき、拠点の回線が辞めた担当者の名前と個人のメールアドレスのままなら、知らせはだれにも届きません。年内の発表を待つあいだに、まず契約の名義と連絡先を確かめておくと、受け損ねずに済みます。自社の機器が踏み台にされ、警察から措置や通知を受ける側になったときの備えは、能動的サイバー防御の通知の記事 で読めます。
会見は、自治体の委託先にも触れた
総務省は6日付で自治体に通知を出し、AIモデルを使った脆弱性診断などを求めました。パッケージによると、求めた中身は3つあります。委託先が提供するものも含めて、すべてのウェブシステムとその対策をつかむこと。多要素認証を入れ、持っている情報を減らすこと。そしてAIを使った脆弱性診断をすること。対策が終わるまでは、サービスを一時止めることも考えてほしい、という内容です。
見比べて違ったのは、専門の事業者と組んだ「自治体サイバーセキュリティサポートチーム」の説明です。パッケージは、自治体が診断をできるように、と書いていました。会見で大臣は、「地方自治体及び委託先事業者」が実際に診断できるよう、と委託先にも触れています。支援するのが「全ての団体の取組」である点は、どちらも同じです。
つまり、自治体のシステムを受託している会社も、診断を実際に行う側として名前が挙がったことになります。「委託先が提供するものを含む」とある以上、診断の結果を見せてほしい、直るまで止められるか、といった相談が届いてもおかしくありません。そのとき、自前で診断を用意するのか、自治体がサポートチームの助けを借りるのかは、相手の自治体と決めることになりそうです。
中央区で、車に積んだ偽基地局
11月7日、東京都中央区で、車に積んだ偽基地局が取り締まられました。関東総合通信局と警視庁が一緒に動き、使っていた1名を電波法に違反した疑いで告発しました。局の説明では、偽基地局は携帯電話の基地局のふりをして近くのスマホにSMSを送り、フィッシング詐欺などをするためのものです。その後、警視庁がこの人を逮捕したことも、大臣が10日の会見で明かしました。
総務省は2025年5月から、都内周辺をはじめ一部の都市で、携帯電話が圏外になったり、怪しいSMSが届いたりしていると注意を呼びかけてきました。今回は、注意を呼びかけてきた種類の偽基地局が摘発された形です。車で動く装置なので、気をつける場所は中央区に限りません。
社員に出している注意に足すとすれば、急に圏外になったときや見覚えのないSMSが届いたときに、時刻と場所を添えて情シスに知らせてもらう一文です。同じ時間帯と場所に報告が集まれば、通信事業者に相談するときの材料になります。
JVNのAirbyteの対象が、開発元とそろった
JVNは11月10日、Airbyteで任意のコードを実行される脆弱性について、影響を受けるシステムを「Airbyte 2.2.0より前のバージョン」に直しました。11月5日の回 でお伝えした時点では、JVNの日本語版は1.7.0から2.1.0までを対象としていました。開発元の勧告(10月17日公開)は「2.2.0より前」で、JVNの英語版も11月4日の公開から「prior to 2.2.0」です。危ない版が新しく見つかったのではなく、日本語版の書き方が開発元と英語版にそろったことになります。
それでも、日本語版の範囲で判断した会社には影響があります。広がった先は、1.7.0より前の版と、7月13日に出た2.1.1です。2.1.1は2.1.0より新しく、5日の時点の範囲には入っていませんでした。開発元の勧告によると、旧Helmチャートで動かす1.xは、Connector Builderに通信が届くだけで、認証なしに攻撃できます。しかも1.xに修正は出ません。JVNは悪用の確認を書いたままですが、CVE番号は11日朝の時点でも勧告にありません。
5日の時点で「うちの版は範囲の外」と判断した会社は、今日のうちに見直しが要ります。修正は2.2.0にしかないので、2.1.1や1.xは2.2.0以降へ移ることになります。ただし、Self-Managed Enterpriseは例外です。Airbyteの案内は、更新せず、Airbyteの担当者とCloudのプランへの切り替えを相談するよう求めています。移るまでの回避策は2つです。Connector BuilderとManifest Serverに届く通信を、Airbyteサーバーからのものだけに絞ること。そして、Workspace ReaderとOrganization Readerの権限を、信頼できる人に限ることです。2.2.0への更新は一方通行なので、DBのバックアップを先に取っておきます。
11月の月例の注意喚起は、11日8時台にはまだ出ていない
11日8時45分の時点で、11月のMicrosoftの更新についての注意喚起は、JPCERT/CCの一覧にもIPAの一覧にも載っていません。JPCERT/CCの一覧は最終更新が10月29日で、Microsoftの分は10月が最新。IPAの一覧の最新は、11月2日のPHPの件でした。10月の分はどちらも14日に出ており、JPCERT/CCの新着の配信の時刻は11時25分でした。同じ流れなら、11月の分も今日の昼ごろには出るでしょう。
出たら、2つの機関が何をいつまでに求めたかだけを確かめれば足ります。今月の更新の中身と、どのPCから配るかは、Microsoftの11月の更新の記事 で確認できます。国の機関が出した発表ではありませんが、今朝はほかに、Chromiumの悪用された脆弱性でEdgeの修正版がまだ出ていない件 と、Barracuda ESGの悪用 も出ています。
無料のPython講座が、1月12日に始まる
総務省統計局は10日、データサイエンス・オンライン講座「“わかる・使える”統計解析プログラミング」の受講者の募集を始めました。Pythonの演習で、統計解析とデータの使い方を学ぶ講座です。登録料も受講料も無料。2027年1月12日から3月16日までの予定で、受講登録は2月22日までの予定です。
量は1回10分ほどの動画が週に4〜7回、それが4週。動画だけなら合わせて160〜280分ほどで、業務の合間にも進めやすい長さでしょう。ただ、各週の確認テストと最終課題の時間は、この中に入っていません。同じシリーズの「社会人のためのデータサイエンス入門」は延べ約24万1千人、「社会人のためのデータサイエンス演習」は延べ約10万7千人が受けました。
「データ活用の研修を」と頼まれている情シスにとっては、費用のかからない候補です。もっとも、演習のPythonをどこで動かすかは、概要には見当たりません。社員に勧める前に講座のページで演習の環境を確かめておけば、PCにソフトを入れる申請が開講の日に重ならずに済みます。
関係するのは、Airbyteを持つ会社と自治体の受託先
Airbyteを自社で動かしている会社は、版を見直します。とくに1.7.0より前の版と2.1.1は、5日の時点でJVNの日本語版が挙げた範囲になかった版です。Airbyte Cloudの利用者に作業はありません。
自治体のWebシステムを開発や運用で受けている会社は、診断の結果や一時的な停止について、相談を受ける側に回りそうです。会見では、診断ができるようにする相手として委託先事業者にも触れています。
都内やその周辺に事業所がある会社では、偽基地局のSMSを社員が受け取りえます。
拠点の回線を持つ会社に、踏み台の対策で今日やることはありません。今週のうちに、契約の名義と連絡先を確かめておけば足ります。
漏えいに備えた手順に「通信事業者に遮断を頼む」と書いている会社は、来年の報告書までは、ほかの手だても並べておくほうが確かです。
今日のうちに確かめること
データ基盤の担当に、Airbyteの有無と版を聞きます。2.2.0より前なら2.2.0以降へ移る日を決めます。それまでは、Connector BuilderとManifest Serverに届く通信を、Airbyteサーバーからのものだけに絞ります。Workspace ReaderとOrganization Readerの権限も、信頼できる人に限ります。Self-Managed Enterpriseなら更新せず、Airbyteの担当者に相談します。
昼過ぎに、JPCERT/CCとIPAの注意喚起の一覧を開きます。11月のMicrosoftの分が出ていれば、求めている時期を社内の更新の予定と突き合わせます。
社員に出す注意の文に、急に圏外になったときや見覚えのないSMSが届いたときは、時刻と場所を添えて情シスへ、という一文を足します。
今週のうちには、次の2つを進めます。
拠点の回線を契約した名義と、通信事業者から連絡が届くメールアドレスを、総務か経理と確かめます。
自治体の仕事を受けている会社なら、どのシステムをどの自治体に出しているかの一覧を、営業の担当と作り始めます。
会見で新しく日程が付いた項目は、アクセス抑止だけでした。それでも、来年まで決まらないと分かったこと自体が、漏えいに備えた手順を見直す材料になります。手順に「通信事業者に止めてもらう」の行があるなら、その横に、ドメインの事業者への依頼と社員への周知を書き足しておきたいところです。