2026年10月7日、IPAとJVNが、ウェブサイトを作る仕組み「Movable Type」の脆弱性(JVN#91153973)を公表しました。開発元のシックス・アパートは、同じ日に修正版を出しています。
会社のサイト、採用サイト、オウンドメディアは、制作会社に作ってもらい、中身を詳しく知らないことが多いものです。この記事は、IPA・JVN・シックス・アパートの公式の情報だけで、「自社のサイトが対象か」「何をするか」を整理します。国の情報をまとめた国の情報ダイジェスト 10月9日でも、この件に触れています。
公表された内容
| 項目 |
公式の記載 |
| 公表 |
2026年10月7日(IPA・JVN・シックス・アパート) |
| 製品 |
シックス・アパートが提供するMovable Type、Movable Type Premium |
| CVE-2026-96408 |
アップグレードスクリプト(mt-upgrade.cgi)のコードインジェクション。CVSS v3で9.4、v4で9.3。任意のPerlコードやSQLクエリが実行されるおそれ |
| CVE-2026-103668 |
サイト内検索(mt-search.cgi)のSQLインジェクション。CVSS v3で8.6、v4で8.8。SQLクエリが実行され、非公開のデータを含むデータが出力されるおそれ(シックス・アパートの記載) |
| その他 |
上記以外にも複数の脆弱性が修正されている。詳細は各版のリリースノート |
| 発見 |
GMO Flatt Security株式会社のRyotaK氏が開発者に報告(JVN) |
2件とも、CVSSの評価は、ネットワークから、特別な権限なし、利用者の操作なしで攻撃できる、という前提です。CVSSは、脆弱性の深刻度を0から10で示す共通の物差しです。
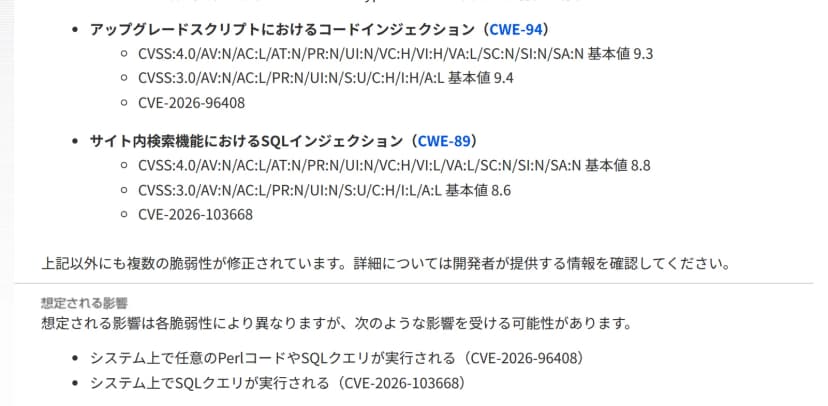 JVN#91153973の脆弱性2件と想定される影響の部分出典: JVN(JPCERT/CCとIPA)(引用)
悪用の有無は、IPA、JVN、シックス・アパートのどの公表にも書かれていません。この記事も、悪用されているともいないとも書きません。
対象の版と、直った版
| 製品 |
対象(その版およびそれ以前) |
修正版 |
| Movable Type |
9.2.1(9.2系、クラウド版のみ)、9.0.9(9.0系)、8.8.5(8.8系)、8.0.12(8.0系)。Advancedを含む |
9.3.0、9.0.10、8.8.6、8.0.13 |
| Movable Type Premium |
9.2.1(9.2系、クラウド版のみ)、9.0.9(9.0系)、2.17(2系)。Advancedを含む |
9.3.0、9.0.10、2.18 |
| サポート終了の版 |
Movable Type 8.4系、7系およびそれ以前、Premium 1系 |
修正版への更新か回避策 |
シックス・アパートは、サポート終了の版を、次のように具体的に挙げています。Movable Typeの4.0から4.38(ただしmt-search.cgiの問題は4.3以降)、5系、6系、7系(7 r.4207から r.5510)、8.4系(8.4.0から8.4.4)、Premium 1.0から1.68です。
古い版は、修正版が出ないため、新しい系統への更新が必要になります。Movable Type 8.0系は、保守(EOM)が2024年11月6日に終わっていて、セキュリティ面のサポート(EOL)は2026年11月5日までと、開発元のサイトに書かれています。
クラウド版・AMI版・個人無償版はどうなるか
シックス・アパートの告知は、提供の形ごとに扱いを書いています。
- クラウド版: すでにメンテナンスを実施し、自動アップデートを有効にしているすべての環境で、更新が完了しています。自動アップデートは初期設定で有効です。意図的に無効にしている場合は、早めの更新を検討するよう書かれています。管理画面の「クラウドサービス」にある「自動アップデートの設定」で有効にすると、翌日に自動で更新されます。
- ソフトウェア版: シックス・アパートのユーザーサイトから最新版をダウンロードします。年間メンテナンスの期限が切れているライセンスは、最新版を使うために、必要な期間のメンテナンスか新規のライセンスの購入が要ります。
- AMI版(AWS Marketplace): 更新の手順はマニュアルにあります。AWS Marketplaceには、AWSの審査後に公開される、と書かれています。
- 個人無償版: ダウンロードフォームから申し込み直して、改めてダウンロードします。
ソフトウェア版の更新について、シックス・アパートは、データベースのバックアップを必ず取り、上書きではなく別のディレクトリへインストールする形を強く勧めています。
更新できないときの回避策
直ちに更新できないときは、公式が次の回避策を示しています。更新の代わりにはならず、一時的な対策です。開発元は、更新が根本の解決だと書いています。
| 環境 |
回避策 |
| CGI(各版共通) |
mt-upgrade.cgi、mt-search.cgi、mt-ftsearch.cgiを削除するか、実行されないようにアクセスを制限する |
| PSGI(6.2以降、クラウド版) |
mt-config.cgiにRestrictedPSGIApp upgrade、RestrictedPSGIApp new_search、RestrictedPSGIApp ft_searchを設定する(ft_searchは6.2.4以降) |
| PSGI(6.0・6.1) |
UpgradeScriptとSearchScriptに、予測できない十分に長い文字列を設定する |
Movable Type 8以降は、mt-ftsearch.cgiを提供していません。ファイルが無い環境もあります。
影響する会社・しない会社
- 影響する: 自社・子会社・取引先が、Movable Type(Premium・Advancedを含む)でウェブサイトを運用していて、版が上の表の「対象」にある会社
- 影響する: 制作会社や保守会社が、御社のサイトをMovable Typeで運用している会社。版は、運用している会社に聞かないと分かりません
- 影響する: すでにサポートが終わった7系・8.4系などの古い版を、そのまま動かしているサイトがある会社
- 影響する: クラウド版で、自動アップデートを意図的に無効にしている会社
- 影響しない: Movable Typeを使っていない会社(WordPressなど別の仕組みのサイトは、この件の対象ではありません)
- 影響しない: すでに修正版(9.3.0・9.0.10・8.8.6・8.0.13、Premium 2.18)に更新した会社。クラウド版で自動アップデートが有効だった会社も、シックス・アパートによれば更新済みです
情シスが今日やること
- サイトの一覧を作ります。 会社のサイト、採用サイト、サービスの紹介サイト、オウンドメディア、過去のキャンペーンサイトを書き出します。子会社や事業部で作ったものも入れます。公開が続いている古いサイトが、見落としやすい対象です。
- 各サイトの仕組みを、制作会社・保守会社に聞きます。 「Movable Typeか」「版は何か」「クラウド版かソフトウェア版か」を、文書で返してもらいます。管理画面を開けるなら、画面の下や版の表示で版を確かめます。
- 対象なら、更新の日を決めます。 修正版は、ソフトウェア版はユーザーサイトから入手します。更新の前に、データベースとファイルのバックアップを取ります。
- 更新まで時間がかかるなら、回避策を先に実施します。 上の表のとおり、3つのCGIの削除かアクセス制限(CGI)、またはRestrictedPSGIApp(PSGI)の設定です。サイト内検索が止まる影響を、サイトの担当者に伝えます。
- 更新後に、版と日付を台帳に残します。 サイト名、版、更新した日、担当の会社を記録します。悪用の有無は公式の公表に書かれていないため、念のため、公表の前後のアクセスログに、mt-upgrade.cgiやmt-search.cgiへの不審なアクセスがないかを、保守会社に見てもらいます。この確認は編集部の補足です。
制作会社・保守会社への聞き方
次の質問は、公式の告知をもとにした編集部の整理です。
- 御社のサイトで使っているMovable Typeの製品(Movable Type・Premium・Advanced)と版は何か
- 2026年10月7日の公表(JVN#91153973)の「対象」の版に当たるか
- 修正版へ更新する日はいつか。それまでに回避策を実施できるか
- サポートが終わった版を使っているサイトはあるか。ある場合、どの系統へ移行するか
- 更新後の版を、いつ、どの方法で知らせてもらえるか