BarracudaのEmail Security Gateway(ESG)は、パッチが自動で当たる作りです。それでも今回は、当たったことを確かめるだけでは足りないかもしれません。
Barracudaは11月9日(米国東部時間)、ESGなどの脆弱性2件の勧告に「少数の組織で悪用を確認した」と書き足しました。翌10日には米CISAのKEVにも入り、連邦機関への期限は11月13日とされました。
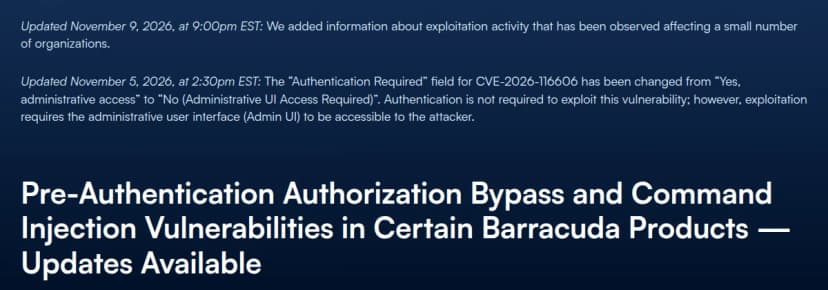 Barracudaの勧告の冒頭。11月9日に、少数の組織での悪用を書き足した出典: Barracuda Networks(引用)
2件を組み合わせると、root権限まで届く
勧告が最初に出たのは11月2日で、5日には認証の要否が改められました。ESGだけにあるCVE-2026-116606は当初「管理者のアクセスが要る」とされていましたが、今は「認証は要らない。ただし管理画面に届くことが条件」です。悪用の記述は、9日の更新で加わりました。最初の勧告と5日の改訂の中身は、11月3日の図解と11月6日の図解で読めます。
Mandiantの公開文(MNDT-2026-0042)によると、攻撃者はログインせずに設定の取り込みの機能を呼び出し、細工したバックアップを復元させられます。その結果、機器全体の設定が書き換わります。もう1件のCVE-2026-111560は、管理者がタイムゾーンの欄に仕込んだ文字列が、root権限のOSコマンドとして実行されるものです。Barracudaの説明では、2件を組み合わせると認可を回避し、rootのアクセスを得られます。
| 製品 |
CVE-2026-116606 |
CVE-2026-111560 |
Mandiantが示す対象の版 |
パッチ |
| Email Security Gateway(ESG) |
対象 |
対象 |
9.4.0.030より前 |
BNSF-40425、BNSF-40430 |
| Load Balancer ADC |
― |
対象 |
6.4.0以前 |
BNADC-16586 |
| Message Archiver(BMA) |
― |
対象 |
5.5.4.0以前 |
BNMA-32468 |
| WAF Control Center(WCC) |
― |
対象 |
2.2.1以前 |
BNWF-60060 |
| Web Application Firewall(WAF) |
― |
対象 |
11.0.1以前 |
BNADC-16586 |
| Web Security Gateway(WSG) |
― |
対象 |
16.1.100.100以前 |
BNYF-24789 |
*ESGのパッチは、Barracudaの表では9.4.017以降がBNSF-40425、それより前がBNSF-40430です。CVE-2026-111560のESGの対象は、Mandiantの表記で9.4.0.27以前。
SecPulseでは、CVE-2026-116606とCVE-2026-111560の条件を1件ずつ確認できます。
ESGは、2件の両方が対象になるただ一つの製品です。ほかの5製品はコマンドの実行の1件だけで、こちらは管理者として入れることが前提になります。
対象になる会社と、急がなくてよい会社
表の6製品のどれかを自社で置いている会社が対象です。急ぐのは、管理画面を社外から開けるESGです。Barracudaによれば、管理画面を社外から開けない組織は、この攻撃の経路にさらされにくいとのことです。
ESG以外の5製品は、管理者のパスワードを知られていなければ、この1件だけでは入られません。管理画面を社内に絞ってあれば、今週の保守の時間にパッチを確かめれば足ります。
機器の保守を販売店に任せているなら、管理画面をどこから開けるか、パッチが当たったかを、販売店に聞いてみてください。表にない製品は、今回の勧告には入っていません。
同じ日のKEVで、3日はBarracudaの2件だけ
10月以降、KEVの期限は加えた日から3日か14日のどちらかです。10日に加わった6件のうち、OutlookやChromiumを含む4件は14日後の24日で、3日はBarracudaの2件だけでした。
もっとも、3日の期限そのものは珍しくありません。10月1日から11月10日までに加わった49件のうち36件が3日で、9日に加わったOpenSSHなど4件もすべて3日です。CISAの指令BOD 26-04の手引きは、外から届く機器にあり、機器を完全に乗っ取れて、攻撃を自動化できると判断した例に、3日を付けるとしています。外から届く機器の脆弱性なら、3日がふつうです。
3日の件にはほぼ毎回付く「フォレンジックのトリアージが要る」の印も、2件に付きました。10月以降に3日の期限が付いた36件のうち31件にあり、14日の件にはありません。証拠を集めてからパッチを当てる、という順番を求める印で、読み方は11月10日の脆弱性の更新の図解で確認できます。連邦機関向けの決まりで、日本の会社が守るものではありませんが、外から届く機器の点検の順番としては、そのまま使えます。
13日までの点検の手順
- 管理画面に、社外から届くかを確認します。届くなら、社内の決まったネットワークからだけに絞ります。
- 触る前に、管理画面のログインや設定変更の記録を書き出して残します。CISAの手引きが勧めるのも、パッチの前に証拠を集める順番です。
- ファームウェアの版と、表のパッチが当たっているかを見ます。自動のパッチを切っている機器は手で当て、何版も遅れた機器は複数回の更新が要ることがあります。
- 今の設定を書き出し、バックアップの設定と比べます。悪用が始まった時期は勧告に書かれていないので、できれば10月より前に取ったものを使います。管理者のアカウント、管理画面に入れる接続元、メールの配送先とリレーの設定、タイムゾーンの欄に、覚えのない値がないかを見ます。
- 覚えのない変更や不審な記録があれば、Barracudaのサポート(support@barracuda.com)に連絡します。
2023年のESGは、パッチのあとに交換を求めた
ESGが狙われたのは初めてではありません。2023年5月のCVE-2023-2868では、Barracudaが5月20日に全世界のESGへパッチを当てました。それでも5月31日と6月6日の案内で、侵害を受けたESGは「パッチの水準にかかわらず、すぐに交換を」と求めました。一部の機器には、裏口を残し続けるマルウェアが置かれていたためです。
2023年の穴は、受信メールの添付を最初に調べる部分にありました。メールを受けるESGなら、どれも入口が開いていたことになります。今回は管理画面に届くことが条件なので、入口はずっと狭いはずです。一方で、2023年の悪用は、パッチの7か月前の2022年10月から始まっていました。
今回の勧告には、交換の話も、侵害の痕跡の見分け方もありません。ただ、CVE-2026-116606は設定を丸ごと書き換えられる型です。パッチは入口を閉じますが、すでに書き換わった設定を元に戻すとは、どこにも書かれていません。自動のパッチが当たった機器でも、それより前に誰かが設定を変えていないかは、別に確かめる必要があると考えます。2件を組み合わせればrootまで届くので、覚えのないファイルやプロセスの形跡があれば、設定を戻すだけで済ませず、Barracudaに相談する段階です。
2023年に交換を求められたのは、パッチを当てたあとも中に何かが残っていた機器でした。今回も確かめたいのは、パッチの有無より、パッチの前に何が起きていたかです。