楽天証券は3週間足らずのあいだに、顧客情報が漏えいしたおそれを3度知らせました。前の2回のお知らせには、「楽天証券のシステムが不正アクセスを受けたものではありません」とありました。でも、11月17日の3度目は違います。今度は、楽天証券が自社のテスト環境で管理していた顧客情報に、持ち出されたおそれが出ているのです。
数もけた違いです。ログインIDなどは最大で約1,125万口座分。名前や住所、出金先の口座、申告した年収まで入った分も、最大で約447万口座あります。退会した客の情報も含まれていました。
社員には今日のうちに、楽天証券を名乗る連絡の見分け方をひと言。社内のシステムでは、自社のテスト環境に本物の顧客データが入っていないかを、今週のうちに確かめておきたいところです。
テスト環境に、退会者まで含む顧客情報
11月16日(月)、楽天証券は一部のシステムに第三者が不正にアクセスした可能性を検知しました。その箇所へのアクセスを遮断し、修正もしています。調べてみると、11月11日(水)に、テスト環境のシステム内で管理していた一部の情報が、外部に漏えいしたおそれがあると分かりました。原因や詳しい経緯は17日に発表した時点で調査中です。
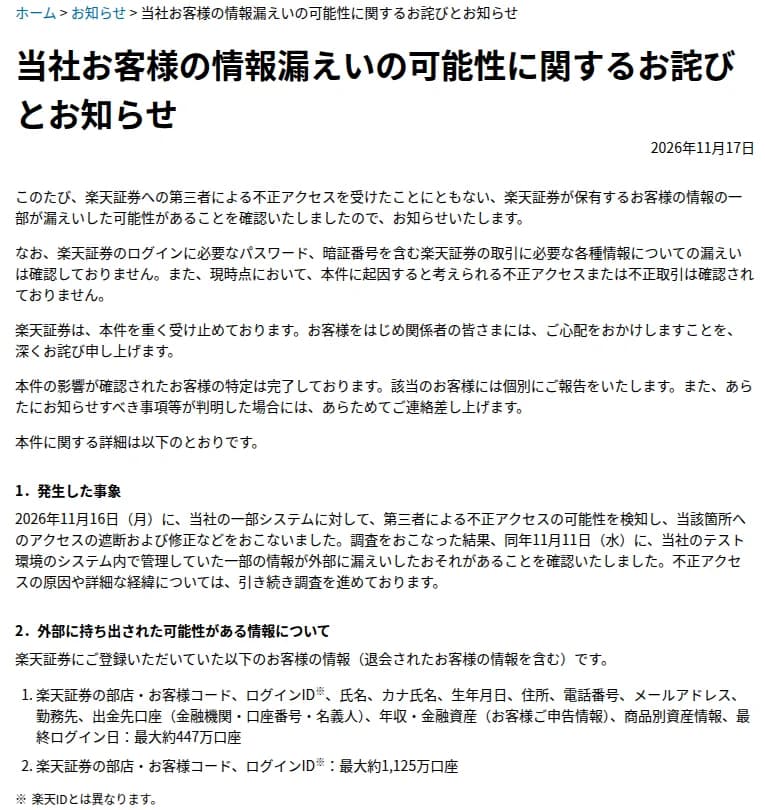 楽天証券の11月17日のお知らせ。テスト環境の情報と、口座数の2つの段出典: 楽天証券「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」(引用)
持ち出されたおそれのある情報は、2つの段に分かれていました。最大約447万口座分には、名前や生年月日、住所、電話番号、メールアドレスに加え、勤務先と出金先の口座まで入っていました。申告した年収と金融資産、商品ごとの資産、最後にログインした日も並びます。もう一方の最大約1,125万口座分は、部店・お客様コードとログインIDです。このログインIDは楽天IDとは別のもの、と注記がありました。
楽天証券によると、パスワードや暗証番号など、取引に要る情報の漏えいは確認していません。この件が原因とみられる不正アクセスや不正取引も、発表の時点で確認されていないといいます。お知らせはこの2点を、冒頭と、情報を並べたあとの2か所でくり返しました。影響を受けた客の特定は終わっていて、一人ひとりに報告するそうです。
項目の並びを見ると、テスト用データの形も少し見えてきます。名前や出金先の口座が、漏えいのおそれがある項目に入っているからです。少なくとも447万口座分は、マスクで読めなくした形ではなかったと読めます。退会した客まで入っていた以上、件数を絞っていたとしても、退会者を外す絞り方ではなかったということです。
日付の順に読むと、持ち出しのおそれがある11日から、検知した16日まで5日あります。しかも16日に検知した中身は、「一部システム」への不正アクセスの可能性でした。テスト環境の情報が漏えいしたおそれは、そのあとの調査で分かったと、お知らせにあります。テスト環境からデータが出ていく動きを、その場でつかむ仕組みはあったのか。気がかりな点です。
本物を置いた理由は、まだ書かれていない
11月18日7時の時点で、11月17日のお知らせに次の点は書かれていません。
- テスト環境に本物の顧客情報を置いた理由と、マスクや件数の絞り込みをしていたか
- どのシステムのテスト環境で、どこから入られたのか
- 447万と1,125万の2つの数が、何の違いによるのか
- 法人の口座が含まれるか
- 一人ひとりへの報告が、メールかログイン後の画面か、どの経路で届くか
ほかの会社の公表と並べると、差がよく分かります。11月13日に検証環境の件を公表したpaizaは、本番環境のデータから「氏名、住所、電話番号、メインのメールアドレス、パスワード」等をマスク処理して複製していた、と作り方まで説明しました。11月17日に楽天証券が出したお知らせはテスト環境のデータをどう作ったかに触れていません。くわしくは退職者なども入れる状態だったpaizaの検証環境の記事で読めます。
情シスが自社に持ち帰れるのは、入口の話より「なぜあったのか」のほうだと考えます。入られた経路は会社ごとに違いますが、本番のデータでテストしたい事情は、どの開発の現場にもあるからです。続報で理由が示されたら、社内の開発ルールと照らし合わせてみる価値は大きいでしょう。
3週間で3度、出どころは入口の外
10月31日と11月5日の件も、楽天証券の客が対象でした。3度のお知らせを同じ項目でそろえると、次の表のとおりです。
| 項目 |
10月31日の公表 |
11月5日の公表 |
11月17日の公表 |
| 起きた場所 |
社債の特典に使う「デジタル証券プラットフォーム」 |
「経済指標アラートメール」の配信 |
テスト環境のシステム |
| 楽天証券から見た相手 |
提供元NTTデータの委託先(社名の記載なし) |
提供元ミンカブ社のメール配信委託先、アララ社 |
自社 |
| 起きた日 |
10月30日 |
10月27日 |
11月11日(漏えいのおそれ) |
| 楽天証券が知った日 |
記載なし(NTTデータから報告) |
11月4日夕刻 |
11月16日(不正アクセスの可能性を検知) |
| 件数 |
延べ362件 |
2,109件 |
名前などは最大約447万口座、コードとIDは最大約1,125万口座 |
| 情報の中身 |
項目の記載なし(ログインIDとパスワードは含まれないとの報告) |
メールアドレスだけ |
447万口座分は名前、住所、勤務先、出金先口座、年収など。1,125万口座分は部店・お客様コードとログインIDだけ |
| 前からの客の分 |
2023年2月発行の社債の購入者も |
記載なし |
退会した客も含む |
出典:楽天証券が各日に出したお知らせ(2026年11月18日に確認)
まず「楽天証券から見た相手」の行を見てください。前の2回は、楽天証券にサービスを出す提供元の、さらに先の委託先で起きました。3度目だけが自社で、それもテスト環境です。
楽天証券は「パスキー認証」によるログインを必須にする取り組みを進めていて、毎日ログインする客の9割超が使っているといいます。パスキーは心強い仕組みですが、守る範囲は客がログインする入口までです。委託先の先にある仕組みや、テスト環境に置いた顧客情報は、その入口を通らずに読めてしまいます。3度とも、情報はその外側から出ていました。つまり、入口を固めつつある今、写しの置き場所が次の弱いところになりやすい、と言えそうです。
公表の速さは3件ともそろっていて、起きた日か知った日の翌日にはお知らせが出ました。ただ、気づいた側は分かれます。前の2回は提供元からの報告で知り、3度目は自社で検知しました。提供元の先で起きた件は、知らせが来るまで待つしかありません。だからこそ、客のデータをどこに預けているかを、先に知っておく意味があります。社債の特典をめぐる件はデジタル特典付き社債の件の記事で、アララ側の事故全体はアララのメール配信の件の記事で読めます。
口座を持つ社員のいる会社が影響を受ける
楽天証券と取引のない会社の業務システムに、この件の直接の影響はありません。とはいえ、社員には口座を持つ人もいるでしょう。勤務先まで項目に入っている以上、会社にとっても他人ごとではありません。
名前と勤務先、年収、出金先の銀行がそろえば、本人あての連絡はいくらでももっともらしく作れるでしょう。たとえば、勤務先とログインIDを正しく書いた「出金先口座の確認のお願い」が届くことも考えられます。会社の代表番号に、楽天証券を名乗って本人あての電話がかかってくるかもしれません。
社員の口座が集まりやすい会社ほど、急ぐ理由があります。楽天証券はみずほ銀行と共同で、企業向けの「職場つみたてNISA」を運営しています。この制度でNISAを使う社員は楽天証券に口座を持つので、制度を入れた会社には、口座を持つ社員がまとまっている可能性があります。法人の口座を持つ会社は、本件の窓口である楽天証券カスタマーサポートセンター(0120-862-274)に、対象かどうかを聞くのが早いでしょう。
社員へのひと言は、お知らせの「お客様へのお願い」をもとにすると作りやすくなります。
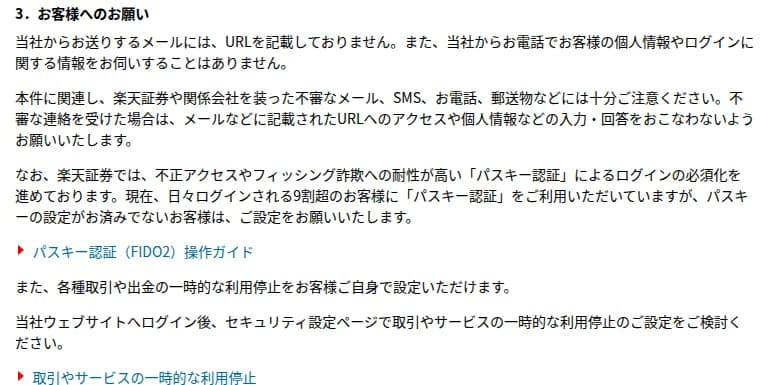 同じお知らせの「お客様へのお願い」。メールにURLを載せないと案内出典: 楽天証券「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」(引用)
10月31日の件で楽天証券は、対象の客にログイン後の「重要なお知らせ」で連絡したと、社債を出したカゴメの案内にあります。今回の報告が個別にどの経路で届くかは、先に挙げたとおりまだ示されていません。それでも、メールのリンクからでなく自分でログインして確かめる、と決めておけば迷わずに済みます。
急ぎの度合いは3つに分かれます。社員へのひと言は今日。職場つみたてNISAを楽天証券で入れている会社なら、人事と話して全社に出してもよいでしょう。自社と委託先のテスト環境の棚卸しは、今週のうちに。入られた経路の続報は、待っていてかまいません。原因が製品の脆弱性やクラウドの設定と分かったら、自社の同じところを見れば足ります。
テスト環境を個人データの台帳に載せる手順
個人情報保護委員会のガイドライン(通則編)には、「テスト」という語が一度も出てきません。テスト環境だけを別に扱う書き方がない、ということです。安全管理措置の例も、本番とテストの区別なく当てはまると読むのが自然でしょう。
台帳の列には、ガイドラインの例をそのまま借りられます。「個人データの取扱状況を確認する手段」の例として、「個人データの項目」「責任者・取扱部署」「利用目的」「アクセス権を有する者」などが挙がっています。手順は次の4つ。
- 本番のデータベースごとに、写しのある環境を台帳の行として足します。テストや検証、開発のほか、移行や分析のために作った写しも入れます。
- 写しの行ごとに、件数と、退会や解約、退職をした人の分があるかを記入します。テストに要らない分は外すか、本人を特定できない値に置き換え、その記録を残します。
- 委託先に、検証環境に本番の個人データを置いていないかを、再委託先の分まで聞きます。終わった案件の分は、削除の証明書で確かめます。
- テスト環境のアクセスログを、だれがどのくらいの間隔で見るかを決めます。
2つ目の置き換えは、ガイドラインの言う消去にも当たります。消去には、データを削除するほか、「当該データから特定の個人を識別できないようにすること等を含む」とあるためです。どの列までマスクするかは、paizaの件の記事にある手順で洗い直せます。
3つ目については、そもそもテストに本番のデータを渡す必要があるのか、から問い直せます。ガイドラインは委託先の監督を定めた項で、「委託する業務内容に対して必要のない個人データを提供しないようにすることは当然のこととして」と前置きします。削除の証明書は、ガイドラインの考え方を当てはめたものです。手法の例には、「個人情報データベース等の削除・廃棄の状況(委託した場合の消去・廃棄を証明する記録を含む。)」を記録する項目があります。これを、案件が終わった検証環境の分にまで広げると、委託先に削除の証明を求める形になります。委託先への質問なら、確認シートに1行足すだけ。
4つ目はガイドラインが手法の例に挙げる「ログ等の定期的な分析により、不正アクセス等を検知する」に当たります。この例も、本番に限った書き方ではありません。
従業員が100人以下の会社には、ガイドラインに「中小規模事業者」に向けた軽めの手法の例があります。もっとも、事業に使う個人データが過去6か月のどこかで5,000人分を超えた会社や、委託を受けて個人データを扱う会社は、そこから外れます。顧客の表をまるごとテスト環境に写せる会社なら、5,000人はたいてい超えているでしょう。
退会者の行は、テストに要ったのか
本番のデータでテストしたくなるのは、本番でしか起きない不具合を再現したいからでしょう。その事情は分かりますが、再現に退会した客の出金先口座まで要る場面は、多くないはずです。
楽天証券の続報を待つ間にも、自社でできることがあります。テスト環境にある顧客の表を開き、いちばん古い退会者の行を1つ探してみてください。その行はテストで何の役に立っているのか。開発の責任者とその話をするところから、棚卸しは動き出します。