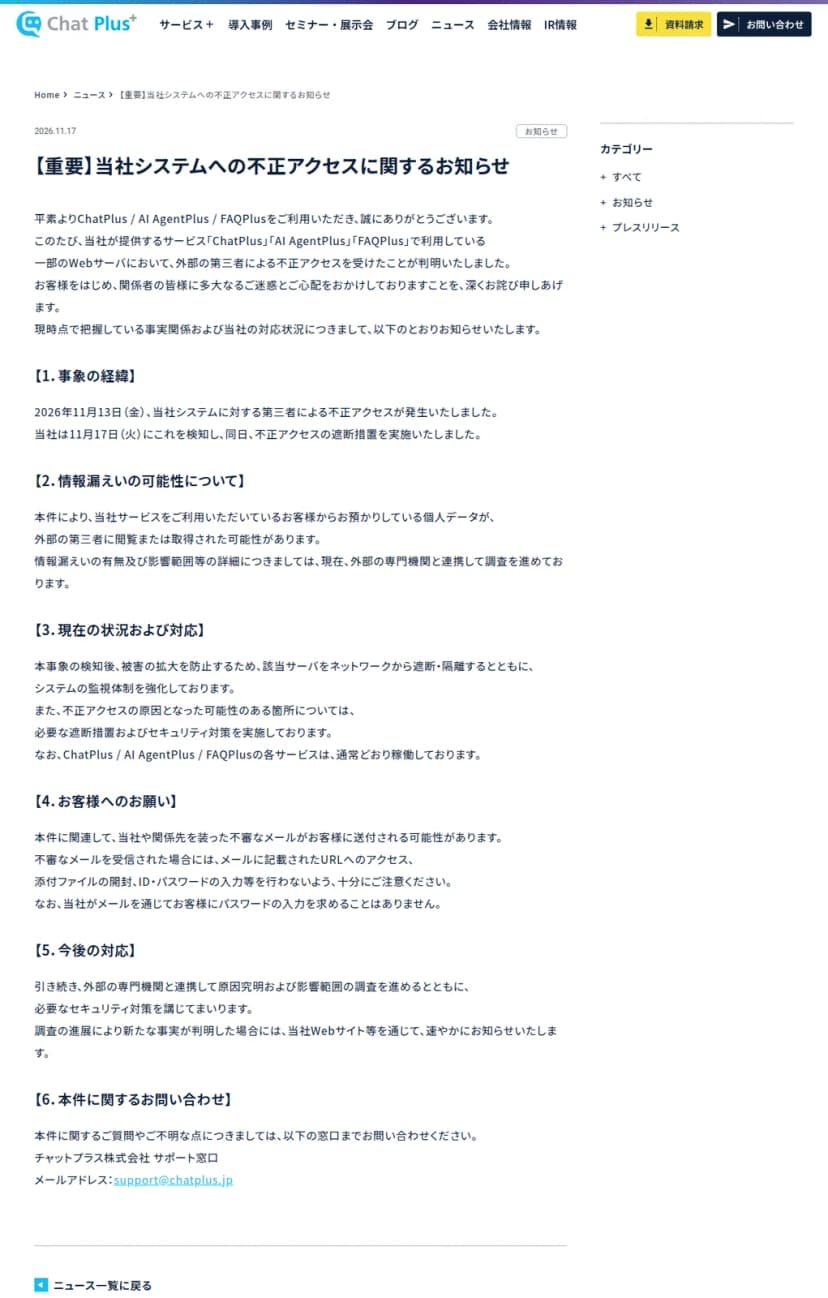
チャットプラスは、不正アクセス が分かったあとも、ChatPlusなどのサービスを止めていません(18日朝の時点)。同社が11月17日に出したお知らせによると、ChatPlusとAI AgentPlus、FAQPlusで使う一部のWebサーバに、13日の金曜日、外部の第三者が不正にアクセスしました。検知は4日後の17日です。
利用企業から預かっている個人データが「閲覧または取得された可能性」があり、同社は外部の専門機関と調べを進めています。チャットには、自社のサイトに来た人が打ち込んだ名前や連絡先、問い合わせの中身が残っています。自社のデータが対象に入っていれば、個人情報保護委員会 への報告も、本人への通知も、チャットを置いた会社が受け持つことになります。
チャットプラスの11月17日のお知らせ。各サービスは通常どおり稼働と書いている 出典: チャットプラス株式会社 (引用) 侵入から4日、気づかないまま動いていた
17日には、お知らせが2つ出ました。会社サイトのニュースと、IRに載せた適時開示の「第一報」です。中身はほぼ同じですが、片方にしかない文が1つありました。
適時開示によると、同社は17日に「システム監視 により不正アクセスの痕跡を検知」し、同じ日に遮断しました。該当のサーバはネットワーク から切り離して隔離し、監視も強めました。原因になった可能性のある箇所には、遮断などの対策を済ませたそうです。漏えいの可能性を書いた段には「2026年11月17日16時00分時点」と時刻があり、業績への影響は「現在精査中」でした。
一方で、3つのサービスが「通常どおり稼働しております」という一文は、会社サイトのお知らせにしかありません。18日7時40分の時点で、止めるという知らせも、続報も出ていません。
そのうえで、2つのお知らせのどちらからも読み取れないことが、次の5つです。
入られたサーバの役目と、入られた経路
対象になった利用企業の数と、見られたかもしれない項目
外部のサービスとつなぐ鍵が、対象に入るかどうか
利用企業へ個別に知らせるのか
委員会に報告したのか
「可能性があります」という言い方は、委員会のガイドライン(通則編)がいう「おそれ」に重なります。ガイドラインの説明では、おそれのある事態とは「漏えい等が疑われるものの漏えい等が生じた確証がない場合」のことです。そして不正アクセスによる事態は、人数にかかわらず報告の対象になります。つまり利用企業にとっての最初の問いは、漏れたかどうかより、自社のアカウントのデータが、入られたサーバに入っているかどうか、でしょう。
直近の3社と比べると、止めていないのはChatPlusだけ
11月12日と13日にも、利用企業の顧客データを預かるSaaS への不正アクセスが公表されました。受注管理のGoQSystemと、Web接客のKARTEです。利用企業が知りたい項目で3社の第一報を比べると、次のようになります。
項目
GoQSystem
KARTE
ChatPlus
預けていたもの
店舗の注文データ
サイトやアプリの計測データ、取り込んだ会員情報など
サイトに来た人とのチャットや訪問の記録
侵入
11月10〜11日
11月13日未明
11月13日
検知と遮断
11日10時36分に経路を遮断
13日8時59分に検知し、15時23分ごろまでに遮断などを完了
17日に検知し、同じ日に遮断
第一報
11月12日
11月13日
11月17日
第一報のときのサービス
一時停止のあと、接続元を限って再開
全機能を順に停止
通常どおり稼働
漏えいの書き方
一部の持ち出しを「確認」
第一報では触れず、16日に一部の漏えいを確認
閲覧や取得の「可能性」
委員会への報告
第一報で報告すると書き、13日に速報
第一報では触れず、16日に「進めております」
第一報に記述なし
出典は各社のお知らせと適時開示で、11月18日に確認しました。KARTEの検知と遮断の時刻、預けていたもの、委員会への報告は16日の発表、GoQSystemが速報を出した日は16日の第三報、ChatPlusの預けていたものは料金表に載る機能名によります。
「第一報のときのサービス」の行で、止めずに動かしているのはChatPlusだけです。侵入から遮断までに4日あいたのも、3社の中でChatPlusだけでした。
止めない理由は、利用企業が置いた問い合わせ窓口を閉じないためでしょう。チャットを止めれば、サイトに来た人は聞く先を失います。ただ、動いている間も、新しい会話は同じサービスにたまり続けます。原因の箇所は対策済みとあるものの、原因の調べは続いています。チャットで何を集め続けるかを決める余地は、利用企業の側に残っているとも言えます。
発表の先に何が来るかは、GoQSystemの例から見えてきます。第一報から4日後の16日、GoQSystemは店舗に、委員会への「連名報告」を案内しました。委託元の店舗と委託先が、1つの報告書を連名で出す手続きで、申し込みは26日12時まで。対象は当初、1,000件以上の漏えいがあったアカウントに限っていましたが、同じ日の訂正で「1件以上の漏えいが確認されたすべてのアカウント」に広げました。17日の第四報では、注文者への通知は店舗がするものだとしたうえで、注文者向けの専用窓口を設け、お詫び文のひな形も用意するとしました。
ChatPlusの第一報が利用企業に頼んだことは、不審なメールへの注意だけでした。GoQSystemの流れに照らすと、提供元に聞くことは4つに絞れます。自社のアカウントが対象か。対象なら、どの項目と期間か。連名で報告できるか。来た人への知らせ方を、どう支えてくれるか。
チャットには、来た人が打ち込んだ言葉が残る
注文データと違って、チャットの記録には決まった欄がありません。来た人が書いた文が、そのまま残ります。名前や電話番号を書く人もいれば、注文番号や、困っている事情を長く書く人もいるでしょう。
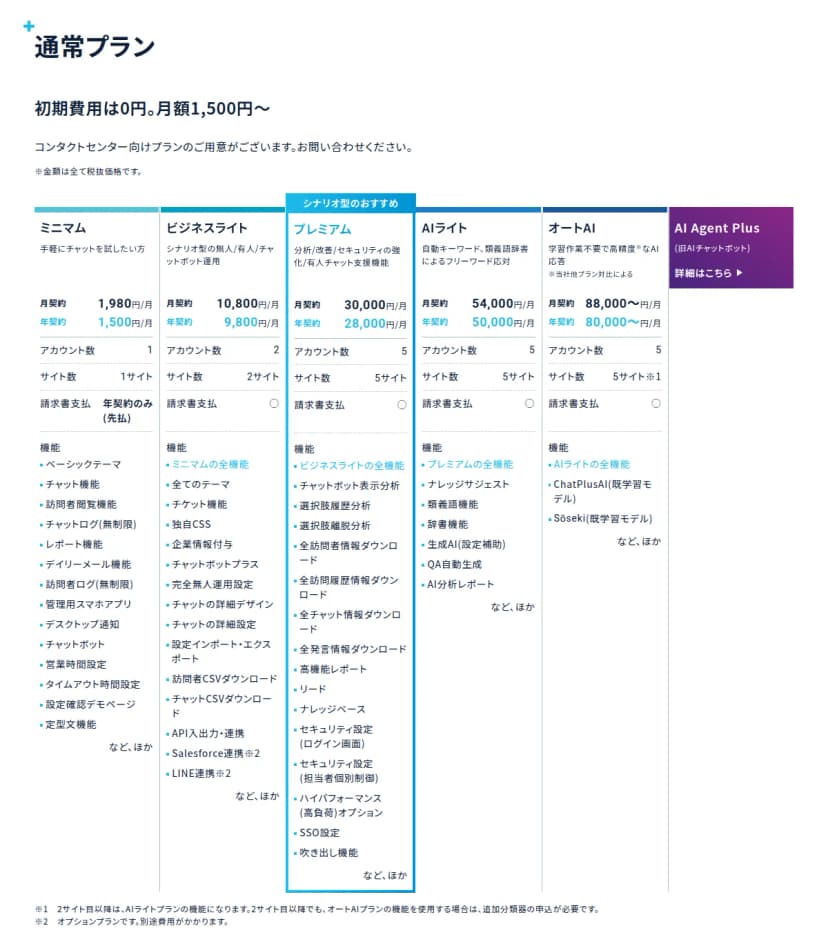
チャットプラスの料金表では、いちばん安いミニマム(年契約で月1,500円、税抜)から「チャットログ(無制限)」と「訪問者ログ(無制限)」が並びます。消す運用をしていない会社なら、使い始めた日からの会話が残っている前提で考えるのが安全です。
ChatPlusの通常プラン。ミニマムからチャットログと訪問者ログが「無制限」 出典: チャットプラス株式会社 (引用) 報告で重くなるのが、この「何でも書ける」ことです。委員会への報告には、おそれのある個人データの項目と本人の数が要ります。でも、チャットの項目は、来た人が何を書いたかで決まります。たとえば病院や保険、採用の窓口に置いたチャットなら、病気や経歴の話が混ざっていてもおかしくありません。病歴は要配慮個人情報で、その漏えいのおそれも報告の対象です。
本人に知らせる手段も細くなります。名前もメールアドレスも残さずに帰る人も多いはずです。ガイドラインは、連絡先を持っていない場合を「本人への通知が困難な場合」とし、代わりに事案を公表したり、本人が自分のデータが対象か確かめられる問い合わせ窓口を置いたりする措置を認めます。チャットの会話では、この代わりの措置で応じる部分が大きくなるとみています。
会話を取り出す手段も、プランで違いました。料金表で「チャットCSVダウンロード」が載るのはビジネスライトから、全チャットや全発言のダウンロードはプレミアムからで、ミニマムの欄には載っていません。対象の会話を数えるとき、手元でできることは契約しだいで変わりそうです。
料金表には、もう一つ気になる行があります。「セキュリティ設定(ログイン画面)」と「SSO設定」も、プレミアムからの機能です。担当者のアカウントでログインすれば、無制限に残る会話を画面で読めます。担当者のログインをIDとパスワードだけで守っている会社なら、第一報にあった不審なメールへの注意は、いつもより重く受け止めたいところです。
AI AgentPlusの紹介ページには、顧客管理システムから客の情報を呼び出す例や、会話の要約を自動で登録する例が並びます。連携は「業務フロー構築ツールを介して」設定する形で、ChatPlusのSalesforce連携とLINE連携は別料金のオプションです。連携の作り方によっては、つなぎ先の鍵がサービスの側に置かれている可能性があります。KARTEは16日の発表で、外部サービスとの連携に使う認証情報の漏えいを確認し、利用企業に無効化を頼みました。
ただ、ChatPlusはKARTEと違って動いています。鍵を替えれば、新しい鍵を入れ直すまで、その連携は止まります。調べが終わっていないサービスに新しい鍵をすぐ入れ直すのかも、決めることになるでしょう。それでも、つなぎ先が顧客の台帳そのものなら、古い鍵を残したまま待つ理由は乏しいとみています。
報告の当事者は、チャットを置いた会社
では、なぜ利用企業が当事者になるのでしょうか。チャットプラスのプライバシーポリシーでは、自社の「保有個人データ」と「お客様からお預かりする個人データ」が別のものとして並びます。チャットの会話は利用企業が自社のサイトで集めたもので、チャットプラスはそれを預かる側、という整理です。
委員会のガイドラインでは、不正アクセスの相手に、委託先だけでなく「第三者の提供するサービス」の提供者も含まれます。Q&Aは例として、入力フォームを作るツールの提供事業者を挙げました。サイトに埋め込むチャットも、同じように来た人から個人情報を集めるツールです。委託の関係なら提供元も報告の義務を負いますが、利用企業に知らせれば免除されます。どちらの形でも、報告と通知の役目は利用企業に残るのです。考え方の筋道は、GoQSystemの記事 でガイドラインの番号とあわせて読めます。
期限の起点は、利用企業が「知った」日です。ガイドラインは、この時点を個別の事案ごとに判断するとしたうえで、法人なら「いずれかの部署が当該事態を知った時点」を基準にします。Q&Aによれば、部署のだれか一人が知った時点で「部署が知った」と考えられます。委託元については、通常、「遅くとも」委託先から通知を受けた時点で知ったことになる、という書き方です。
「遅くとも」とある以上、個別の知らせより前の日が起点になることもありえます。17日の公表を読んだ時点で知ったと判断される余地もあるでしょう。安全側に倒すなら、公表を最初に読んだ日から数えて段取りを組み、個別の知らせが届いた日も別に記録しておくことになります。
速報の目安は、知ってから3〜5日。確報は、不正アクセスの事態なら60日以内で、知った日を1日目に数えます。17日に公表を読んだのなら、速報の目安は20〜22日ごろで、確報の60日目は2027年1月15日の金曜日になる計算です。
本人への通知は、少し事情が違います。ガイドラインは、事案がほとんど分かっておらず、知らせても本人が身を守る手を打てない段階を、その時点では通知しなくてもよいと考えられる例に挙げています。速やかに知らせる決まりそのものは変わりません。今週は報告の段取りを進め、来た人への通知は提供元が調べを進めてから、という順で考えるとよさそうです。
影響を受ける会社、受けない会社
ChatPlusとAI AgentPlus、FAQPlusのどれかを使っていれば、影響を受ける側です。トップページが「社内・社外」での利用をうたうとおり、社内のヘルプデスクに置いた会社なら、社員の問い合わせも会話に残ります。
情シスの台帳に載っていない契約もあるはずです。料金は年契約なら月1,500円から。マーケティングや採用、サポートの部署が、部署のカードで始められる金額です。台帳に出ない利用部署の探し方は、KARTEの記事 にある手順がそのまま使えます。
タグは、ページのソースで「app.chatplus.jp」を検索すると見つかります。編集部が18日にチャットプラス自身のサイトを開くと、ページの中のスクリプトが、app.chatplus.jpのcp.jsを読み込む形でした。ただ、タグマネージャーで入れたタグは、ソースには出てきません。ソースにないときも、ブラウザーの開発者ツールで実際の読み込みを見ておくと安心です。
この3つのサービスを使っていない会社に、直接の影響はありません。ただし、社員が取引先のサイトのチャットで問い合わせたことがあれば、社員の名前や社用のメールアドレスが、その会社の記録に入っているかもしれません。その場合の知らせは、チャットを置いた取引先から届くことになります。
今週、チャットの持ち主と進める手順
1と2は今日のうちに、3から5は今週中に進めます。来た人への通知は、提供元の調べが進むまで待ってよい段階です。
自社のサイトをブラウザーで開き、開発者ツールのネットワーク欄で「chatplus」を含む読み込みを探します。採用やキャンペーンのページ、タグマネージャーのタグ、経費の明細も見て、契約ごとに持ち主の部署を決めます。
公表を最初に読んだ人と日時、提供元から個別の知らせが届いた日時を記録します。知らせがなければ、サポート窓口(support@chatplus.jp )に、自社のアカウントが対象か、対象の項目と期間、連名で報告できるかを、文書で答えてもらうよう頼みます。
チャットの入口で何を聞いているかを見直します。最初に名前や電話番号を聞く設定なら、答えが出るまで外すか任意にします。病院の受付や採用の窓口など、重い話が書かれやすいページでは、タグを外してチャットを止める手もあります。
顧客管理システムやLINEとつないでいれば、つなぎ先の側で連携の鍵やトークンを作り直すかを決めます。作り直すと、新しい鍵を入れるまで連携は止まるので、入れ直す時期も担当の部署と決めておきます。
会話をいつまで残すかを決めます。何年分もの会話を預けたままにする理由があるのか、消し方と取り出し方を、管理画面と提供元に確認します。
閉められる窓口だからこそ
KARTEは16日の発表の時点でも止まったままで、利用企業は再開を待つしかありません。ChatPlusは、18日朝の時点で動いています。サイトのチャットで何を受け付け、どれだけ預け続けるかを、利用企業が自分で決められる状態です。
チャットの窓は、会社の受付と同じく、来た人の話を受け止める場所です。提供元の答えを待つ数日のあいだ、その受付で名前と電話番号まで聞き続けるのか。その判断は、チャットを置いた部署と情シスの手にあります。