CLOMO MDMを使う会社が今回の件の対象かどうかは、公表を読んでも分かりません。手がかりは、提供元からシステム管理者のメールに届く個別の連絡だけです。スマートフォンやPCを管理するMDMのCLOMOを提供するアイキューブドシステムズは11月16日、利用企業がCLOMO MDMに登録していた情報の一部が、外部に流出したと発表しました。11月2日に不審なアクセスを確認してから14日後の公表で、その間に対象の会社への個別の連絡が始まっていました。
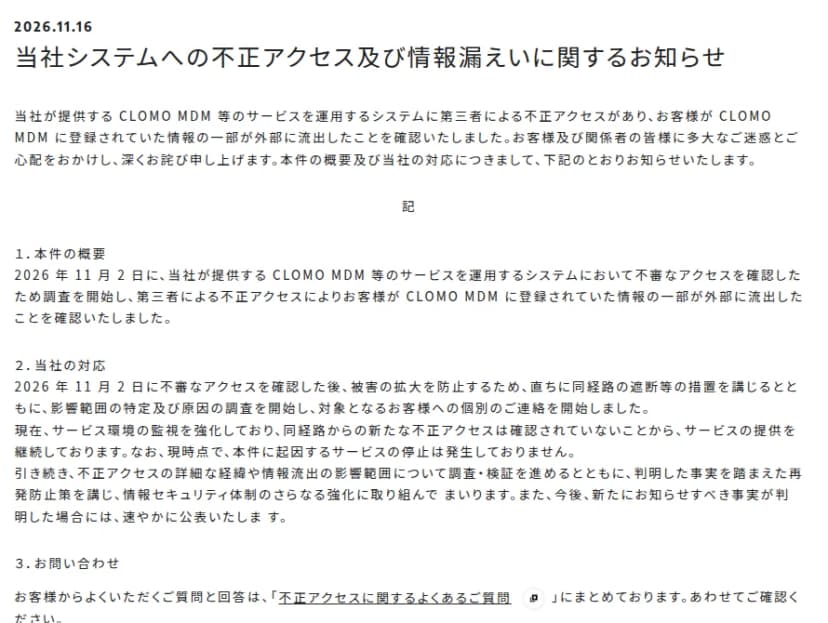 アイキューブドシステムズの11月16日のお知らせ。2日に不審なアクセスを確認し、対象への個別の連絡を始めた出典: 株式会社アイキューブドシステムズ(報道用の素材)
公表は14日後、項目も社数も書かれていない
発表によると、入られたのは「CLOMO MDM等のサービスを運用するシステム」です。11月2日に不審なアクセスを確認し、すぐに経路を遮断しました。そして影響の範囲と原因を調べながら、対象の会社への個別の連絡を始めました。監視を強めたあと、同じ経路からの新たな不正アクセスは見つかっていないため、サービスは止めずに続けるとのことです。
同時に出た「よくあるご質問」を読むと、伏せている点とその理由が分かります。
- 流出した情報の中身は、公表すると悪用の手がかりになるおそれがあるため、差し控える
- 対象の会社の数と名前は、対象が特定され、提供元を装う連絡の標的になるおそれがあるため、差し控える
- 侵入の経路やシステムの構成は、同じ手口の攻撃の手がかりになるおそれがあるため、差し控える
- 公表までに時間がかかったのは、悪用を防ぐため、経路の遮断と、対象への個別の連絡と対応の案内を先にしたから
17日に確認したよくある質問では、流出した情報が悪用されたり、二次的な被害が出たりした例は、見つかっていないとしています。CLOMO MDM以外の製品・サービスへの影響も確認されていないそうです。
14日から16日に公表したほかの3社と比べると
11月14日から16日の3日間には、会社や団体が使うSaaSの事故の公表がほかにも続きました。気づいた日と公表した日、公表された中身は次のとおりです。
| 提供元(サービス) |
気づいた日 |
公表した日 |
流出した項目 |
件数・対象の数 |
対象への知らせ方 |
個人情報保護委員会への報告 |
| アイキューブドシステムズ(CLOMO MDM) |
11月2日 |
11月16日 |
伏せる |
伏せる |
登録したシステム管理者のメールへ個別に |
記載なし |
| ヌーラボ(Cacoo) |
11月14日午前 |
11月16日 |
問い合わせ記録の氏名・メールアドレス・電話番号・住所など。一部にクレジットカード番号の下4桁など |
約792件(精査中) |
個別に連絡 |
16日に完了 |
| ミツモア |
11月12日8時25分 |
11月16日 |
依頼者の住所・電話番号、オンライン会議のURL、連携した予定の件名など |
最大36万6,850件と、不正ログイン201件 |
登録のメールアドレスへ順次 |
13日に報告 |
| アトラス(Confit) |
11月12日14時39分ごろ |
11月14日 |
演題名、発表者の氏名・所属・メールアドレス |
約1万件、62学会 |
主催者へは13日までに。個人へは今後 |
報告・相談をしている |
4件のうち、項目も数も伏せ、委員会への報告にもふれていないのはCLOMOだけです。公表までの日数も、ほかの3件は2〜4日でしたが、CLOMOは14日でした。よくある質問によると、提供元は悪用を防ぐため、経路の遮断と、対象の会社への個別の連絡を公表より先にしました。
だから利用する側が最初に確かめるのは、個別の連絡が届く先だと考えます。
連絡が届く先は、CLOMOに登録したシステム管理者のメール
よくある質問は、対象の会社には「CLOMOに登録されているシステム管理者様のメールアドレス宛て」に個別に連絡しているとし、まず社内のシステム管理者に確かめるよう求めています。連絡のない会社に、いま求める対応はないとのことです。
CLOMOのサポートサイトによると、システム管理者は、管理画面のCLOMO PANELに入ってすべての操作ができる管理者です。そのうち「サポートオプション」を有効にした人(最大5名)に、サポートセンターから各種のお知らせがメールで届きます。契約の責任者として、別に「担当者」も登録します。よくある質問は宛先をシステム管理者としていますが、管理者の全員か、サポートオプションを有効にした人だけかは書かれていません。
ここに落とし穴があります。CLOMOを入れたときの管理者が、異動や退職でもういない会社もあるでしょう。登録したアドレスを誰も読んでいなければ、「連絡が来ていない」のか「届いたのに誰も見ていない」のか、区別がつきません。CLOMO自身も、管理者の引き継ぎの手引きで、案内のメールを受け取れる状態にしておくよう勧めてきました。
運用を販売店や運用代行に任せている場合、任せた先の担当者が管理者として登録されていることもあります。よくある質問の問い合わせ先にも「お客様・パートナーの方」とあります。自社の受信箱だけでなく、任せている会社にも聞くのが確実です。
影響を受ける会社と、MDMに置いているもの
対象は、提供元から個別の連絡を受けたCLOMO MDMの利用企業です。CLOMOの公式サイトには医療・学校・自治体向けの案内があり、ISMAPのクラウドサービスリストに登録済みだとも案内しています。会社の情シスだけでなく、学校や自治体で端末を管理する担当者も、同じ確認がいります。
流出した項目は伏せられたままです。ただ、MDMには会社の端末とネットワークの情報が集まります。CLOMOの機能の案内とサポートサイトから、利用企業がCLOMOに登録したり設定したりするものは、次のとおりです。これらが流出したという意味ではありません。連絡で入れ替えを求められたとき、何がどこにあるかをすぐ言えるようにするための一覧です。
| 置いているもの |
CLOMOの案内にある例 |
入れ替えを求められたときに動く先 |
| 端末の情報 |
OS、電話番号、端末番号、位置情報、入っているアプリ |
社員への説明 |
| 配る設定 |
メール、VPN、Wi-Fiの設定、パスワードの強制 |
無線LANの機器、VPNの装置、メールの設定 |
| 配る証明書 |
VPNや社内イントラにつなぐための電子証明書 |
証明書の失効と配り直し |
| AppleやGoogleとつなぐ証明書・トークン |
MDMプッシュ通知証明書、ADEサーバートークン、VPPサービストークン。これらを取ったApple Account、Android Enterpriseの管理用のGmail |
証明書とトークンの更新、各アカウントのパスワードと2要素認証の確認 |
| 管理画面の管理者 |
システム管理者、サポートオプションの宛先、担当者 |
管理者の見直し |
Wi-FiやVPNの設定をMDMで配るときは、接続に使うパスワードや鍵を設定の中に入れて配る形がよく使われます。そのため表の2行目と3行目は、入れ替えの手間がMDMの外の機器まで広がります。連絡が来てから設定を探し始めると、作業が数日ずれるでしょう。
連絡の宛先から始める手順
今日のうちに
- CLOMO PANELの「Users/Org」画面で、システム管理者と、サポートオプションを有効にした人のメールアドレスを書き出します。「Settings」画面の「担当者情報」に入っている担当者のメールアドレスも見ます。初期の値は申込書に書いた契約の責任者です。退職・異動した人や、誰も見ていない共有アドレスが入っていないかを確かめます。古ければ、サポートサイトの手順で直します。
- 書き出したアドレスの受信箱を、11月2日以降のCLOMOからのメールで探します。迷惑メールのフォルダや、メールの検査で止まる隔離の場所も見ます。販売店や運用代行に任せている会社は、その会社にも連絡が来ていないかを聞きます。
- ヘルプデスクと端末の利用者に、CLOMOを名乗るメールや電話に気をつけるよう伝えます。提供元がメールや電話でパスワードや認証情報を尋ねることはありません。
今週のうちに
- 連絡が来ていたら、案内のとおりに対応し、連絡を受けた日時と受けた人を記録します。流出した中に社員の氏名や電話番号などの個人データが入っていれば、自社が個人情報保護委員会への報告の当事者になりえます。不正アクセスによる漏えいは人数にかかわらず報告の対象で、速報の目安は知った日から3〜5日です。読まれていない受信箱に届いていた場合も、日数は進んでいるおそれがあります。役目の分け方は、GoQSystemの漏えいの記事で詳しく扱いました。
- 上の表の5行を、自社の分で埋めます。どのWi-FiやVPNの設定を配っているか、証明書を何に使っているか、プッシュ通知の証明書やトークンを取ったApple AccountとGmailを誰が持っているかまで埋めておけば、連絡の中身に合わせてすぐ動けます。
- 管理画面の入口を固めます。CLOMO PANELの管理者は、認証アプリ(Google Authenticator)での多要素認証を設定できます。使っていない管理者のアカウントは消します。
- 「Reports」画面のログを書き出して控えます。管理者のログインと、ログインの失敗も残るので、知らない管理者が入っていないかを後から見直せます。画面の「全て」で見えるのは、当月を含む3か月前の1日からです。17日なら9月1日からですが、12月1日になると9月の分が画面から外れます。
- 提供元は、新たに知らせるべき事実が分かれば速やかに公表するとしています。アイキューブドシステムズのお知らせのページを、週に一度見る担当を決めます。