812回の試行で、201件。ミツモアへの不正ログインは、4回試すごとに1件ほどの割合でアカウントを破っていました。
株式会社ミツモアが11月16日に公表した不正アクセス では、不正ログインしたアカウントが足場になりました。11月11日の夕方から翌日の未明にかけて、空き状況を表示する機能の脆弱性 を突かれ、事業者の予定に入っていた情報が最大36万6,850件取られたのです。外部のカレンダーを連携していた事業者からは、予定の件名まで外に出ました。
会社として先に見直したいのは、社員のパスワード よりも、業務のカレンダーをどの外部サービスに読ませているかでしょう。
48分で201件、続く8時間で最大36万件
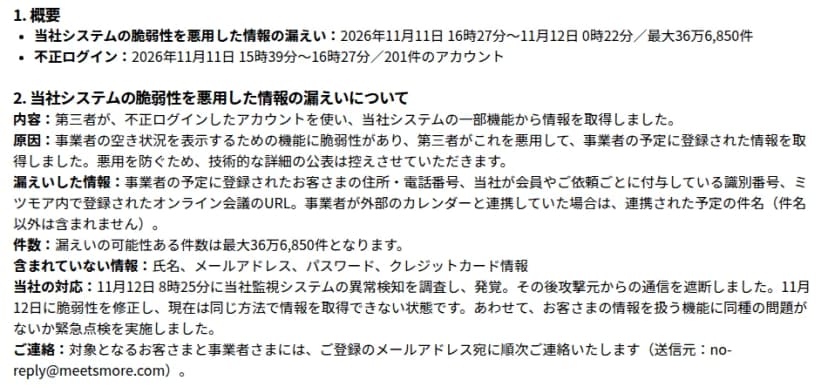
発表によると、攻撃は2段に分かれます。まず11日15時39分から16時27分までの48分間に、201件のアカウントへの不正ログインがありました。ログインの試行は全部で812回で、使われたIDとパスワードは、ミツモアの外で入手されたとみられるものです。続いて同じ16時27分から翌12日0時22分まで、そのアカウントを使って空き状況の機能から情報が取られました。
発表の1章と2章。漏えいの時間帯と件数、取られた情報の項目が並ぶ 出典: ミツモア「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」 (引用) 2つの段を同じ項目でそろえると、次のようになります。
項目
不正ログイン(1段目)
空き状況の機能の悪用(2段目)
時間帯
11日15時39分〜16時27分(不正ログインがあった時間)
11日16時27分〜12日0時22分
長さ
48分
7時間55分
件数
201件のアカウント(ログインの試行は全部で812回)
最大36万6,850件
入口
外部で入手されたとみられるIDとパスワード
不正ログインしたアカウント
出た、または見られた可能性がある情報
依頼者は氏名、メール アドレス、電話番号、依頼の内容(住所を含む)、プロとのメッセージ。プロはプロフィール、メッセージ、スケジュール、取引のある依頼者の情報
事業者の予定にある依頼者の住所と電話番号、識別番号、ミツモア内で登録したオンライン会議のURL、連携した外部カレンダーにある予定の件名
発表が「確認されていない」「含まない」とすること
登録情報の変更、メッセージの送信、支払いの操作は確認されていない
氏名、メールアドレス、パスワード、クレジットカード情報は含まない
目を引くのは件数と中身のずれです。名前やメールアドレスまで見られた可能性があるのは201件の側で、最大36万6,850件の側には氏名もメールアドレスもありません。かわりに入っているのが、住所と電話番号、そして予定の件名でした。
最大の件数でならすと、2段目は7時間55分で1分に約770件の読み出しです。不正ログインの時間帯が終わる時刻と読み出しが始まる時刻は、どちらも16時27分。ミツモアが監視システムの異常検知を調べて気づいた時刻は12日8時25分で、読み出しが止まってから約8時間たっていました。つまり、持ち出しは発覚の前に終わっていました。
自社で会員サイトを運営しているなら、短時間に多くのアカウントへのログインが成功したときと、1つのアカウントが読み出す量が急に増えたときに、夜でも担当者へ知らせが届くかを見ておきたいところです。ミツモアの件では、この2つが48分と8時間の形で続けて起きました。
空き状況の機能が、予定の中身まで返した
空き状況はもともと他人に見せるための情報です。
ミツモアが2022年2月に出したプレスリリースによると、事業者がGoogleカレンダーを同期すると、その予定がミツモアのカレンダーに入ります。依頼者の画面には、プロの空き時間と依頼者が希望する日が重なる日だけが出る。依頼者に渡すのは「空いているかどうか」という仕組みでした。
ところが今回の発表で穴があったとされるのは「事業者の空き状況を表示するための機能」で、2022年の仕組みと同じ系統の機能とみられます。そこから、事業者の予定に入っていた情報が取られました。依頼者の住所や電話番号も、オンライン会議のURLも、件名も、空いているかを示すだけなら要らないものばかりです。
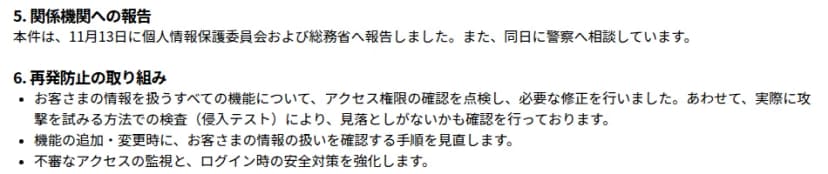
技術的な詳細について、ミツモアは「悪用を防ぐため」公表を控えるとしました。ただ、再発防止策の最初に、お客さまの情報を扱うすべての機能で「アクセス権限の確認を点検」したとあります。ログインした人に見てよい範囲を超えて情報を返していた、つまり認証を済ませた人に何を返すかを決める認可の処理に抜けがあった、とみられます。
発表の5章と6章。再発防止の1つ目は、アクセス権限の確認の点検 出典: ミツモア「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」 (引用) この形の穴は珍しくありません。OWASPが挙げるAPIの10大リスク(2023年版)では、IDを差し替えると他人のデータを読める穴が1番目のAPI1、利用者が読んではいけない項目まで返す穴が3番目のAPI3です。どちらも、ログインした利用者がふつうに使える機能の中で起きます。
入口と穴の重なりで見ると、被害の大きさを決めたのは2段目です。穴がなければ、201件の不正ログインで見られる範囲は、その201人がふだん見ている画面にとどまったはずです。逆に、ログインさえできれば他人の予定を読める設計だったなら、パスワードの使い回しがなくても、正規の会員が1人いれば同じ読み出しができたでしょう。
件名には、依頼者や取引先の名前が入りやすい
連携した予定から出たのは件名だけです。発表には「件名以外は含まれません」とあり、外部カレンダーに登録したオンライン会議のURLも対象外です。
それでも、件名は軽い情報ではありません。
2022年のリリースで事業者登録を募っている職種は、ハウスクリーニングや引越し、リフォーム、害虫害獣駆除、水のトラブルといった家の仕事が多く、税理士や社労士、Web制作、カメラマンなども並びます。家の仕事なら「〇〇様邸 エアコン清掃(△△町)」のように、件名に依頼者の名前や地名を書くことが多いでしょう。士業や制作会社なら「〇〇様 決算打ち合わせ」「A社 リニューアル定例」と、取引先の名前が入ります。
ミツモアが件名まで持っていたのは、同期した予定を事業者自身のカレンダー画面に出すためと考えられます。2022年のリリースに載った画面でも、同期したGoogleカレンダーの予定が灰色で並んでいます。依頼者に見せる中身は空き時間だけでも、サービスの中には件名があった。今回の穴はそこまで届いたわけです。
件名に依頼者や取引先の個人名を書いていた事業者は、自社の個人データが漏えいしたことになるかを、個人情報の担当と確認する必要があります。個人情報保護委員会はガイドライン(通則編)3-5-3-1で、不正アクセスのように不正の目的のおそれがある行為での漏えいを、人数にかかわらず報告の対象としています。その行為の相手には「第三者の提供するサービスを利用している場合における当該第三者」も入ります。
報告が要る場合の期限は短めです。ガイドラインによれば、速報は知った時点から「概ね3~5日以内」が目安で、確報は不正の目的によるおそれがある事態なので60日以内。法人では、どこかの部署が知った時点が起点になります。報告と通知の分担はGoQSystemで注文498万件が漏えいした記事 の表で確認できます。
発表にまだ無いこと
11月16日の発表からは、次のことが読み取れません。
812回のログインの試行がいつ行われ、何件のIDに向けたものか
異常検知が鳴った時刻
201件のうち、読み出しに使われたアカウントの数
穴が、他人の予定に届く種類か、返す項目が多すぎる種類か
外部カレンダーをどの権限で読んでいたか、連携できるカレンダーの種類、件名が何か月分の予定にさかのぼるか
ミツモアは続報をこのページで知らせるとしていますが、11月17日7時42分の時点で更新はありません。
空き時間だけを渡す権限、件名まで読める権限
では、社員が業務のカレンダーを外部サービスにつなぐとき、渡す範囲は選べるのでしょうか。GoogleとMicrosoftの公式文書から、同じ項目で並べると次のとおりです。
項目
Googleカレンダー(Google Workspace)
Outlookの予定表(Microsoft 365)
空き時間だけを渡すAPIの権限
calendar.events.freebusyなど、空き情報だけを参照するスコープがある
Microsoft Graphで空き時間情報を取るAPI(getSchedule)でも、最小の許可はCalendars.ReadBasic
予定を読むAPIの権限
calendar.readonly、calendar.events.readonlyなど
Calendars.Read、Calendars.ReadBasic(本文や添付ファイルなどを除いて読める)
既定で社員が自分で許可できるか
できる。未設定のサードパーティ製アプリへのアクセスは「許可する」が既定
できる。管理者の同意が要らない許可には全員が同意できる。Calendars.ReadとCalendars.ReadBasicの委任は、管理者の同意が不要
管理者が許可を見る場所
管理コンソールで「APIの制御」から「アプリのアクセスを管理」
Microsoft Entra管理センターで「エンタープライズ アプリケーション」から各アプリの「アクセス許可」
設定を絞ったときの、すでに出した許可
カレンダーへのアクセスを「制限付き」にすると、信頼済みでないアプリは動かなくなり、トークンも取り消される
ユーザーの同意設定を変えても、既存の同意は残る。「ユーザーの同意」タブの許可は画面から取り消せない
表でまず見たいのは1行目です。Googleには空き情報だけを渡すスコープがあり、サービスがそれを選んでいれば件名は渡りません。Microsoft Graphの許可では、空き時間情報を取るAPIでも最小がCalendars.ReadBasicで、除かれるのは本文や添付ファイルなど。公式文書に載ったこのAPIの応答の例にも、予定の件名(subject)が入っています。
次に3行目。どちらも既定のままなら、社員は自分の判断で、外部のサービスに予定を読む許可を出せます。見積や予約のサービスで「カレンダー連携」のボタンを押した時点で、会社の予定表にある件名は、そのサービスのセキュリティに預けられる。ミツモアの件はその預け先に穴があったら何が起きるかを示しました。
ただし5行目は、比べている設定が違います。Googleはカレンダーへのアクセスを「制限付き」にしたとき、Microsoftはユーザーの同意設定を変えたときの動きです。Googleはこの切り替えで信頼済みでないアプリのトークンまで取り消すので、使われているアプリも止まります。Microsoftは同意設定を絞っても過去の許可が残るので、一覧を見て1つずつ取り消すことになります。
事業者として登録した会社が中心、プロワンは対象外
まず影響を受けるのが、ミツモアに事業者として登録している会社です。予定に入れた依頼者の住所と電話番号、ミツモア内で登録したオンライン会議のURLが対象で、外部のカレンダーを連携していれば件名も入ります。ミツモアは、ミツモア内で登録した会議URLを再発行するよう勧めています。
会社が頼む側で使ったときも、無関係とは言えません。オフィスの掃除や撮影を頼んだときの住所や電話番号も、事業者の予定に入っていれば、含まれた可能性があります。
不正ログインされた201件の持ち主には、ミツモアが個別に連絡しました。パスワードを無効にし、すべての端末からログアウトさせたうえでの連絡です。会社のメールアドレスで登録した社員がこの中にいたら、同じパスワードを会社のアカウントに使っていないかの点検が要ります。進め方はソースネクスト第二報の記事 で使い回しを点検する手順と同じです。
ミツモアが提供する「プロワン」を使う会社は、影響を受けません。プロワンは別のシステムで運用している、とミツモアは説明しました。
一方、ミツモアを使っていない会社でも、社員が業務のカレンダーを別の予約や日程調整のサービスにつないでいれば、同じ形の危うさを抱えます。
今週、カレンダーの許可を棚卸しする手順
営業や店舗、現場の部門に、ミツモアに事業者として登録しているかを聞きます。メールの配送ログで、no-reply@meetsmore.com から会社のアドレスに届いたメールを探すと、聞き漏れも拾えます。
登録していたら、ミツモアのカレンダーにつないだ外部カレンダーと、11月11日の時点でミツモアに同期されていた予定の件名を見返します(さかのぼる範囲は不明)。依頼者や取引先の個人名などがあれば、委員会への報告と本人への連絡が要るかを、個人情報の担当とすぐに相談します。ミツモア内で登録した会議のURLは作り直します。
Google Workspaceでは、管理コンソールで「セキュリティ」「アクセスとデータ管理」「APIの制御」と進み、「アプリのアクセスを管理」を開きます。アクセス済みのアプリを「リクエストされたサービス」でカレンダーに絞り、一覧をCSVで落とすと、アプリごとのスコープまで並びます。空き時間しか要らないはずのサービスがcalendar.readonlyなどを求めていたら、連携の方式を相手に問い合わせます。そのうえで、「特定のGoogleデータ」で許すスコープを絞るか、「ブロック」にします。
Microsoft 365では、Microsoft Entra管理センターで、「エンタープライズ アプリケーション」から「同意とアクセス許可」へ進みます。ユーザーの同意設定が「アプリのユーザーの同意を許可する」になっていれば、絞るかを決めます。続けて「すべてのアプリケーション」で各アプリの「アクセス許可」を開き、「ユーザーの同意」タブでCalendars.Readなどを持つアプリを探します。このタブの許可は画面から取り消せないため、PowerShellかMicrosoft Graphで外します。
外部のサービスにカレンダーをつなぐ前に、情シスへ一声かけてもらう決まりを足します。Googleなら未設定のアプリへのアクセスをリクエスト制に、Microsoftなら管理者の同意ワークフローを有効にすると、決まりを画面で支えられます。Googleの設定は未設定のアプリにログインしようとしたときの動きを、Microsoftの設定はこれからの同意を決めるものなので、すでに出した許可は手順3と4で見直します。
予定の件名は、社外に出るものとして書く
件名はカレンダーの中でいちばん多くの目に触れる欄です。
会議室を予約する画面、共有した予定表、そして今回のような外部サービスとの連携。件名には「打ち合わせ(顧客)」のように種類だけを書き、相手の名前は本文や社内の台帳に置く。それだけで、件名が漏れたときの重さはかなり変わります。本文は、Microsoft GraphのCalendars.ReadBasicでも除かれる項目です。
社員が押す「連携」のボタンは、情シスの目の届かないところで押されます。年末の繁忙期を前に、許可の一覧を一度開いてみると、思っていたより多くのサービスの名前が並んでいるかもしれません。