社内のITヘルプデスク を名乗る人から、「パスキー の設定をすぐ更新してください。しないと仕事が止まります」と連絡が来る。そんな手口で企業のクラウド に入り込む攻撃を、Microsoft が2026年9月9日に報告しました。乗っ取った社員のアカウントから、Teams で同じ案内を送る例もあります。パスキーはフィッシングに強い仕組みですが、攻撃者はその「更新」を口実にして、別のサインインの手続きへ誘っていました。Microsoftの報告をもとに、情シスが締めておく設定と、社員への伝え方を整理します。
何が起きているか
Microsoftによると、この攻撃に関係する活動は2026年5月から確認されています。複数の企業のアカウントで、いつもと違うサインインのあとに、攻撃者による認証方法の追加、Microsoft Graphを使った大量の読み出し、SharePointとOneDriveからのダウンロード、メールの収集が続いていました。
流れは次のとおりです。
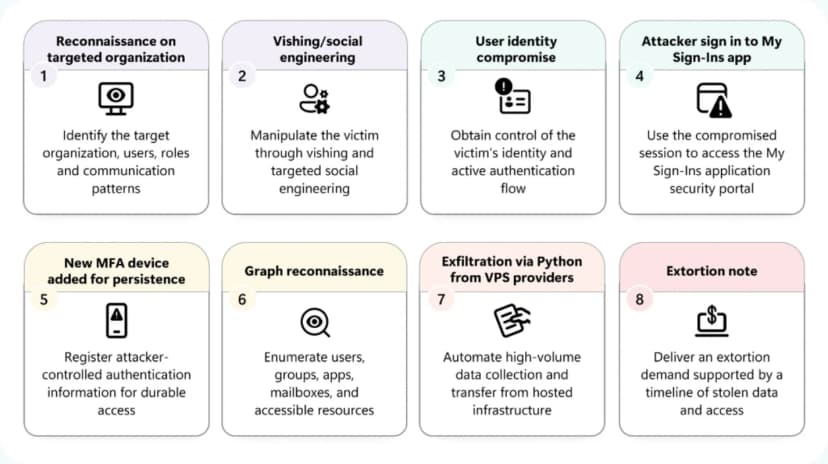
事前の下調べ: SNSや仕事のプロフィールのサイトなど、公開されている情報から、社員や組織の形を調べているとみられます。
電話とSMS: 社員の私用の携帯電話に、ITヘルプデスクを名乗って電話をかけ、パスキー・多要素認証(MFA)・シングルサインオン(SSO)の設定をすぐ更新するよう急かします。Microsoftのサインイン画面によく似たサイトへのリンクを、SMSで送ることもあります。
会社の名前入りのURL: 一般的な名前のドメインを取り、その頭に標的の会社の名前を付けて、その会社専用の認証ページのように見せます。ドメインには、パスキー、SSO、鍵の設定などを思わせる言葉が使われ、取ってから数時間で使われるため、先回りして止めるのは難しいとしています。
社内からのTeams: 数は少ないものの、すでに乗っ取った社員のアカウントを使い、Teamsで同じ案内を送る例もありました。社内の人からの連絡に見えるため、信じやすくなります。
Microsoftが示した攻撃の流れ。下調べから恐喝まで8つの段階 出典: Microsoft Security Blog「Passkey-themed social engineering leads to identity and cloud compromise」Figure 1 (引用) 狙いはパスキーではなく、ログインの権限
Microsoftは、パスキーを口実にしていても、パスキーの登録は攻撃者の本当の目的ではないことが多いとしています。確認された方法は、主に2つです。
間に入る偽サイト(AiTM): 社員と正規のサインインの間に攻撃者のサイトをはさみ、パスワードと、ログインしたあとのセッションのトークンを奪います。一度の多要素認証を通したあとの状態ごと持っていかれます。
デバイスコードのフィッシング: 社員に、正規のMicrosoftの画面でコードを入力させます。社員は気づかないまま、攻撃者の側の機器にアクセスを許してしまいます。正規の画面なので、偽サイトを見分ける注意だけでは防げません。
どちらも、パスキーの暗号の仕組みを破ったものではありません。もっともらしい理由で、別の認証の手続きへ誘導しています。
調べる側にとって厄介なのは、跡が残りにくい点です。社員が私用の携帯電話でリンクを開くと、会社が管理する端末の記録には何も残らないことがあります。Microsoftは、社員の「電話があった」「SMSが来た」という記憶が、侵入の始まりを示す最初で、ときに唯一の手がかりになるとしています。
侵入のあとにすること
入り込んだ攻撃者は、まず居座るための準備をしました。被害者のアカウントに、攻撃者が持つ電話番号、認証アプリ、ワンタイムパスワードのソフトウェアトークンを登録し、次にサインインするときも、社員の手を借りずに多要素認証を通れるようにします。ある例では、作戦を始める何日も前に、認証アプリが登録されていたとみられます。
続いて、Microsoft Graphで、社内のユーザー、グループ、管理者の役割、登録された認証方法、アプリへの許可などを一覧にしていました。1回ずつの読み出しはふつうの業務と見分けがつかないため、Microsoftは、同じアカウントが次々に広く調べ、そのあとメールやファイルの中身に進む、という流れで見るよう求めています。
そのあと、SharePoint OnlineとOneDrive for Businessのファイルへの大量のアクセスやダウンロードがあり、一部はExchange Onlineのメールにも及びました。自動で動く仕組みが使われていた一方、1時間に読み出すファイルやメールを1,000件未満に抑えるなど、ふつうの業務にまぎれる速さで、数時間から数日かけて集めていたとしています。
Microsoftは、こうした入り口の手口を、Storm-3121やStorm-3032などの複数の攻撃者が使っているとみています。Storm-3121は、ShinyHuntersやFalconの名前での恐喝につながる入り口の役目を担い、Storm-3032は、Helixの名前で恐喝をしているグループです。図の最後の段階も、盗んだデータをもとにした恐喝です。
影響する会社・しない会社
影響する: Microsoft 365とMicrosoft Entra IDを使う会社です。とくに、デバイスコードのサインインを止めていない会社、認証方法の登録に制限をかけていない会社、管理していない端末からもファイルをダウンロードできる会社は、入られたあとの被害が広がりやすくなります。
影響する: パスキーを入れた会社も対象です。パスキー以外のサインインの方法(パスワードとSMS、通知の承認など)が残っていれば、そちらへ誘導されます。
影響する: Microsoft 365以外のSSOを使う会社も、同じ手口に注意が要ります。Microsoftが示したドメインの例には、ほかのSSOの製品を思わせる名前もありました。
影響が小さい: 全員がフィッシングに強い方法だけでサインインし、管理された端末からしか会社のデータに入れず、デバイスコードのサインインを止めている会社です。ただし、ヘルプデスクへのMFAの再設定の依頼を装う手口は残るため、本人確認の手順は要ります。
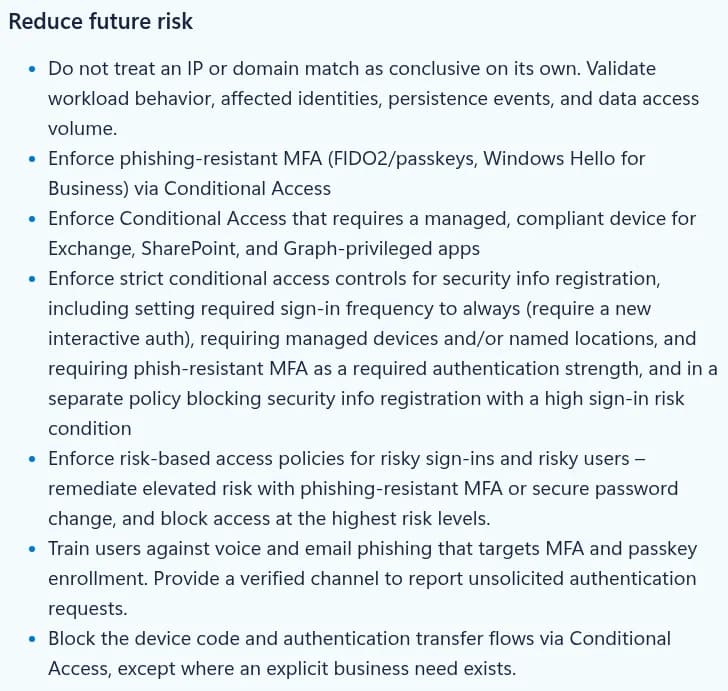
Microsoftが勧める、今後の被害を減らすための対策(一部) 出典: Microsoft Security Blog「Passkey-themed social engineering leads to identity and cloud compromise」 (引用) 情シスが今日やること
デバイスコードのサインインを止める。Microsoft Entraの条件付きアクセスで、「条件」の「認証フロー」から「デバイス コード フロー」を選び、アクセスをブロックします。Microsoftは、業務で必要な場合を除き、できる限り止めるよう勧めています。先に「レポート専用」で、使っている所(古いツールや共有の機器など)が無いかを確かめてから有効にします。PCからスマホへサインインを引き継ぐ「認証の転送」も、使っていなければ止めます。
認証方法の登録を締める。条件付きアクセスの「ユーザー操作」の「セキュリティ情報の登録」を対象に、管理された端末や信頼できる場所からだけ登録できるようにし、フィッシングに強い認証の強度を求めます。サインインのリスクが高いときは、別のポリシーで登録をブロックします。新しい社員には、期限付きの一時アクセスパスで最初の登録をしてもらいます。
最近足された認証方法を点検する。いつもと違うサインインがあった社員について、そのあとに電話番号、認証アプリ、ソフトウェアトークンが足されていないかを、Entraの監査ログで確かめます。乗っ取りが確かなら、サインインのセッションと更新用のトークンを取り消し、パスワードを再設定し、攻撃者が足した認証方法と、攻撃者が作ったメールボックスのルール(転送など)を消し、認証方法を登録し直してもらいます。
フィッシングに強い認証を求める。条件付きアクセスで、パスキー(FIDO2)やWindows Hello for Businessを求めます。Exchange、SharePointと、Graphで強い権限を持つアプリには、管理された端末を求めます。管理していない端末は、ダウンロードや同期のできないブラウザーだけの利用にし、SharePointとOneDriveの「リンクを知っていれば誰でも」の共有を止めます。
記録を残す。Microsoft Graphの活動のログとメールボックスの監査を有効にし、大量の一覧の読み出し、認証方法の登録、ファイルやメールの大量の読み出しに通知を付けます。
アプリへの同意を絞る。社員が自分でアプリに権限を与えられる設定を見直し、管理者の承認を必須にします。メールやファイルを広く読める権限を持つアプリを、定期的に見直します。
社員に伝える。情シスを名乗る相手から、電話・SMS・Teamsで認証の設定の更新を急かされたら、案内されたリンクや電話番号は使わず、社内で決まっている窓口から確かめるよう伝えます。社内の人のTeamsからでも、乗っ取られている場合があります。受けたときの報告先を1つに決め、「電話が来た」という報告も歓迎すると伝えます。
ヘルプデスクの手順を固める。MFAやパスワードの再設定の依頼は、本人確認をしてから受け、再設定のたびに通知が届くようにします。
条件付きアクセスを使うには、Microsoft Entra ID P1などのライセンスが要ります。手元のライセンスで使えない場合は、まず社員への周知と、ヘルプデスクの本人確認の手順から始めます。フィッシングが分業で動くようになった全体の流れは、フィッシングが分業・サービス化 ワンタイムコードも狙われる前提で守る で、SSOとパスキーに対応する製品は、IDaaS・SSOの製品の地図 2026年秋 11製品を方式・パスキー・料金で図解 で整理しています。