セキュリティ会社のIslandは2026年10月6日、AIの広告サービスを装う偽サイトで、広告アカウントのログイン情報と多要素認証のコードを盗む活動を報告しました。ChatGPT、Gemini、Claudeなどの名前を使った偽の入口が並び、狙いは広告の担当者です。AI各社の製品の話ではなく、広告アカウントをどう守るかという話です。
偽のAI広告サイトの手口
Islandは、この仕組みを「AI広告製品の詰め合わせを装った、人が操作するフィッシングの基盤」と説明しています。フィッシングは、本物のサービスを装って情報を盗む手口です。
偽サイトはブランドごとに作り分けられています。報告に出てくる例は次のとおりです。
| 偽の名前 |
ページの触れ込み(報告より) |
| ChatGPT |
Googleの広告の週次ブリーフ |
| Gemini |
MCC(クライアントセンター)と、紐づく顧客の支援 |
| Claude |
広告のポータル |
| Perplexity |
キャンペーンの計画と費用の監査 |
| Manus |
Metaとの非公開の連携 |
| Muse Ads |
Metaが2026年9月8日に出したMuseに便乗 |
ページにはMCCやROASといった広告の用語が並びます。どのページも行き着く先は同じ「Connect」ボタンです。Islandによると、Museが出た8日後に、操作する側が偽のMuse Adsを足しました。
押すと「偽のログイン窓」が開く
Connectを押すと、Googleのログイン窓のようなものが開きます。実際には、ページの中に描いた絵です。鍵のマークも、accounts.google.comと表示されたアドレス欄も、ページが作った見せかけで、本物のブラウザのアドレス欄は偽サイトのドメインのままです。この方式は「ブラウザ・イン・ザ・ブラウザ」と呼ばれます。
新しい版は、Windows、macOS、iOS、Androidそれぞれの見た目や、ダークモードにも合わせているとIslandは書いています。見た目が本物そっくりでも、手がかりにはなりません。
人が画面を切り替え、認証コードを聞き出す
この基盤は、GoogleやMeta、TikTok、Oktaのログイン画面を自前で作り直し、入力された内容を自分たちのAPIで集めます。操作する人は、パスワードをやり直させたり、SMSや認証アプリのコードを求めたり、承認の画面や二次元コードを見せたりできると報告されています。入力された値は、間違いとして弾いた場合も保存されます。
狙われるのは広告の担当者
Islandは、広告アカウントは「お金を使えるアカウント」だと指摘しています。クライアントを複数かかえる管理アカウントを持つ担当者なら、一度の被害で複数の顧客のアカウントに手が届きます。報告が挙げる対象は、代理店の担当者、メディアバイヤー、管理アカウントの管理者です。
報告には、ほかにも次の点が書かれています。
- 採用応募を装う入口もあり、仕事用のGoogleやOktaのIDで入力した人の勤務先に被害が及びます。
- 返金手続きを装う入口も、同じ仕組みを使います。
- 被害者からの入力は数百件確認され、活動は報告の時点で続いていました。ただし、数百件がそのまま乗っ取られたアカウントの数とは限りません。
- 古い広告アカウントは、新しいものの2〜4倍の価格でTelegramで売られているとされています(Islandが引用するMimecastの調査)。
日本での被害は、Islandの報告に書かれていません。日本や特定の国・地域への言及もなく、日本語の偽ページがあるかも書かれていません。
影響する会社・しない会社
- 影響する: Google広告やMetaの広告などの広告アカウントを持ち、担当者が管理画面に直接ログインする会社です。
- 影響する: 代理店や外部のフリーランスに、会社の広告アカウントの権限を渡している会社です。委託先の担当者が被害に遭うと、会社のアカウントにも及びます。
- 影響する: 管理アカウント(MCC)で複数のクライアントを管理している会社です。
- 影響する: 採用の応募や返金の連絡を装うメールに、仕事用のGoogleやOktaのIDで対応してしまう可能性がある会社です。
- 影響しない: 広告アカウントを持たず、社員が仕事用のGoogleやOktaのIDを使って外部のサイトにログインする場面もない会社です。ただし、後半の条件は確かめにくいため、社員への周知は行ってください。
広告アカウントを守る確認事項
権限は必要な人だけに
Googleの広告ヘルプによると、アクセスレベルにはメールのみ、閲覧のみ、請求、標準、管理者があります。標準以上は広告の編集や支払いまでできます。管理者はアクセス権の付与や変更もできます。
担当者の全員が管理者になっていないか、退職した人や契約が終わった委託先が残っていないかを見直します。
認証をサービス側で強制する
Googleの広告ヘルプでは、管理アカウントの管理者が、配下のアカウントに2段階認証かAdvanced Protectionを必須にできます。設定は、管理者アイコンの「アクセスとセキュリティ」から「セキュリティ」タブを開き、認証を選びます。適用の開始日は、既定で7日後です。下位のアカウントを、必須より厳しい設定にすることもできます。
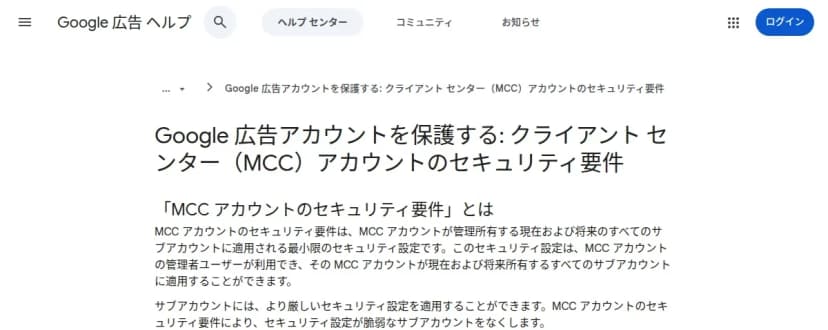 Google 広告ヘルプの、管理アカウントのセキュリティ要件のページ出典: Google 広告ヘルプ(引用)
Metaのヘルプには、Metaの広告を出すビジネスのポートフォリオに追加されたアカウントなどで、Advanced Protectionが求められる場合があると書かれています。その場合は、二段階認証をオンにするか、パスキーを作ることで満たせます。Advanced Protectionはパスキーなど強い方法を必要にする設定です。
パスキーなど、サイトの正しさも確かめる認証へ
Islandは、フィッシングに強い認証として、サイトのドメインに結びついたパスキーや、ハードウェアに支えられた認証を勧めています。コードを入力させる方式は、偽サイトに入力した時点で渡ってしまうためです。パスキーは、偽サイトでは使えません。
ブラウザの拡張機能は別に管理する
拡張機能の管理は、Islandの報告には書かれていません。ここは当編集部の補足です。広告の管理画面を開くブラウザは、仕事に必要な拡張機能だけを許可すると、見慣れない画面の混入を減らせます。
偽のログイン窓の見分け方
Islandは、ページが描けるのはアドレス欄や鍵のマーク、タブ、二次元コード、セキュリティの確認画面までで、本物のブラウザの接続先は変えられないと説明しています。次のことを周知してください。
- 窓の中のアドレス欄ではなく、ブラウザ本体のアドレス欄を見る。
- 「AIサービスと広告アカウントをつなぐ」ボタンからログインを求められたら、立ち止まる。ベータや連携は、提供元の公式サイトで確かめる。
- ログイン窓をページの外へ動かせないときは、偽物の疑いがある。
- パスワードが違うと言われて何度も入力を求められたら、入力をやめる。
同じく認証の途中を狙う別の手口の記事はCisco、Google認証を狙うAI支援型詐欺を報告、招待メールに注意です。
情シスが今日やること
- 今日、広告アカウントを持つ部署に、AI広告サービスをつなぐ操作の前に情シスへ連絡するよう伝えます。
- 今日、Google広告とMetaの広告で、権限を持つ人の一覧を出します。退職者・契約の終わった委託先を外し、管理者を最小限にします。
- 今週中に、Googleの管理アカウントで「アクセスとセキュリティ」を開き、2段階認証かAdvanced Protectionを必須にします。Metaでも、広告の担当者にパスキーか二段階認証を設定してもらいます。
- 今週中に、広告の管理画面に使うブラウザの拡張機能を棚卸しし、要るものだけに絞ります。
- 今日、各アカウントで、見覚えのない管理者の追加、回復用の連絡先の変更、承認していない支出がないかを確認します。Islandもこの確認を勧めています。
2026年10月9日時点の内容です。偽サイトのドメインなどの一覧は、Islandの報告に載っています。