教育産業株式会社は、社員1名のMicrosoft 365アカウントに第三者が不正アクセスし、一部の取引先に不審なメールが送られたと公表しました。2026年8月28日の第一報に続き、9月18日に調査の結果を最終報として出しています。
同社は、映像・音響・ICT機器の販売、設計、施工などを行う愛知県名古屋市の会社です(同社の会社概要より)。この記事は、公式の2本で確かめた経緯と、同じ型の事故に備えて情シスが確かめることをまとめます。同じ型の事故は、日経のMicrosoft 365の不正ログインや、講談社BECKのメールアカウントの不正アクセスでも記事にしています。
何が起きたか
| 日付 |
出来事 |
出どころ |
| 2026年8月24日 |
社員1名のメールアカウントから、一部の取引先あてに不審なメールが送信されていることを確認。直ちに、そのアカウントのパスワード変更と多要素認証の設定を行い、外部専門家と調査を開始 |
第一報・最終報 |
| 8月28日 |
第一報を公表。個人情報保護委員会へ報告・相談も行ったと書いている |
第一報 |
| 9月18日 |
最終報を公表。調査が完了し、社員1名のMicrosoft 365アカウントに第三者による不正アクセスがあったと確認 |
最終報 |
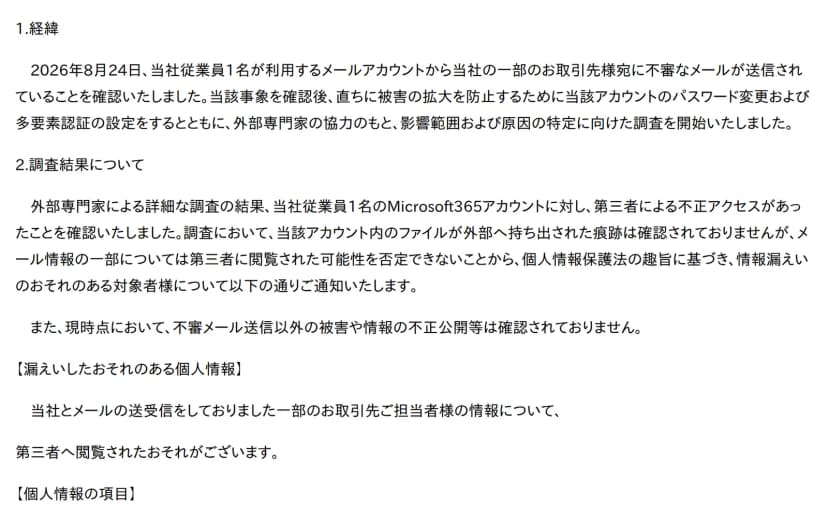 教育産業の最終報(2026年9月18日)の経緯と調査結果の部分出典: 教育産業株式会社「当社メールアカウントへの不正アクセスのお知らせ(最終報)」(引用)
第一報から最終報までで、分かったことは3つです。
- 不正アクセスを受けたのは、社員1名のMicrosoft 365アカウントです
- そのアカウント内のファイルが外へ持ち出された痕跡は、確認されていません。一方で、メール情報の一部は、第三者に閲覧された可能性を否定できないとしています
- 現時点で、不審メールの送信以外の被害や、情報の不正な公開は確認されていないとしています
原因は、フィッシングメール(本物を装って、IDとパスワードなどを入力させるメール)でアカウントの認証情報が盗まれ、不正アクセスが起きたと考えられる、と書かれています。
閲覧されたおそれがある情報
最終報によると、対象は、同社とメールの送受信をしていた一部の取引先担当者です。項目は次のとおりです。
- 会社名
- 部署
- 氏名
- メールアドレス
- 電話番号(メール内に記載がある方のみ)
対象のお取引先とお客様には、個別に連絡しているとしています。個別の連絡が難しい人には、この公表をもって通知に代えるとしています。
公表された再発防止策
最終報が書いている再発防止は、次の1点です。
- 調査結果を踏まえて、システムのセキュリティ対策と監視態勢を強化する
具体的な内容(使う製品、ログの見方、認証の方式など)は、公表には書かれていません。
影響する人・会社、しない人・会社
- 影響する人: 教育産業と、メールの送受信をしていた取引先の担当者。個別の連絡が届いているかを確かめます
- 影響する人(注意が要る): 教育産業から心当たりのないメールを受け取った人。添付ファイルとURLは開かず、削除するよう同社が求めています
- 影響しない人・会社: 教育産業とメールのやり取りをしていない人・会社。この件で、特別な対応は要りません
- 影響する会社(確認が要る): Microsoft 365を使っている、すべての会社。1人のIDとパスワードが盗まれると、その人のメールの中の取引先の情報も見られるおそれがあります(編集部の補足)
会社・情シスが今日やること
ここからは、公表に書かれた内容ではなく、編集部の補足です。確かめた出典は、Microsoft Learnの公式ページです。
- 多要素認証が全員にかかっているかを見る。Microsoftは、侵害されたアカウントの対応の手順で、多要素認証を有効にして適用することを強く推奨しています。教育産業の公表には、不審メールの確認前に多要素認証が設定されていたかどうかは書かれていません
- サインインのログの見方を決める。Microsoft Entraのサインインログは、ユーザーのサインインを記録し、システムが作るため、変更も削除もできません。侵害の調査では、IPアドレス、サインインの場所、時間、成功か失敗かを確かめます。自社の管理者が、どこで見られるかを試しておきます
- 受信トレイのルールと転送の設定を点検する。Microsoftは、不審な受信トレイのルールを、侵害の症状の1つに挙げています。例は、不明なアドレスへの自動転送や、メッセージを「RSSサブスクリプション」などのフォルダーへ移すルールです。管理者が、転送の設定と、非表示のルールを含む受信トレイのルールを確認する方法も、同じページにあります
- 外部への自動転送の設定を確かめる。Microsoftは、受信トレイのルールとメールボックス転送(管理者が設定するSMTP転送)の2つを、自動転送の種類として説明しています。外部への自動転送は、送信スパムフィルターのポリシーで制御できます
- 「アカウントが乗っ取られたとき」の手順を紙にしておく。Microsoftが手順に挙げているのは、アカウントの無効化かパスワードのリセット、アクティブなセッションの取り消し、MFAの登録デバイスと同意したアプリの確認、転送設定の確認です。教育産業は、不審なメールを確認した後、パスワード変更と多要素認証の設定を行ったと書いています。あわせて、取引先へ、だれが、いつ、どんな文面で知らせるかも決めておきます
取引先の側がすること
教育産業から不審なメールを受け取ったかもしれない取引先は、次のように動きます。
- 心当たりのないメールは、添付ファイルを開かず、URLも押さずに削除する。これは、教育産業が第一報で求めている対応です
- 開いてしまったときは、社内の情シスに伝える。入力した記憶があれば、そのIDのパスワードを変更します
- 教育産業からの連絡(個別の通知)が届いているかを見る。連絡は、同社が個別に出すとしています
- メールの送り主が本当に取引先かを、いつもの電話番号など、別の手段で確かめる。同社の問い合わせ先は、情報セキュリティ対策室(info-security@ksg.co.jp)です
書かれていないこと
次の点は、公式の2本には書かれていません。この記事でも書きません。
- 不審メールの件名・本文・宛先の数
- 不審メールを受け取った取引先の数と、閲覧されたおそれのある人数
- 不正アクセスがあった期間と、メールが閲覧された期間
- 不審メールの確認前に、多要素認証が設定されていたかどうか
- 再発防止策の具体的な内容
- 閲覧された情報が、実際に悪用された事例があるかどうか