パスワード を変えれば、乗っ取られたMicrosoft 365 のアカウントは取り戻せる。今回の攻撃では、そうはいきませんでした。
米国のセキュリティ 企業Huntressは10月22日(米国時間)、盗んだサインインのトークンを使い回してMicrosoft 365に入る攻撃を報告しました。7月14日から9月22日までに79組織で侵入があり、97アカウントが乗っ取られています。攻撃者は入った後、自分の認証 アプリを登録し、偽の端末をEntra IDに参加させ、受信トレイに隠しルールを作りました。どれもパスワードのリセットだけでは消えないため、端末の一覧と認証方法まで見る必要があります。
MFAの後で盗まれるトークン
入り口は、本物のサインイン画面を中継する偽のページ(AiTM)でした。利用者がIDとパスワードを入れ、MFAの確認まで済ませると、Microsoftが発行したトークンを中継のサーバーが受け取ります。MFAを通った後に出るトークンなので、持っている人はMFAをもう一度通る必要がありません。
Huntressの研究者は、攻撃者は「パスワードを推測するのではなく、被害者から盗んだサインインのトークンを再生した」と書いています。パスワードスプレーと同じことをトークンでするため、この手口を「トークンスプレー(token spraying)」と呼んでいます。
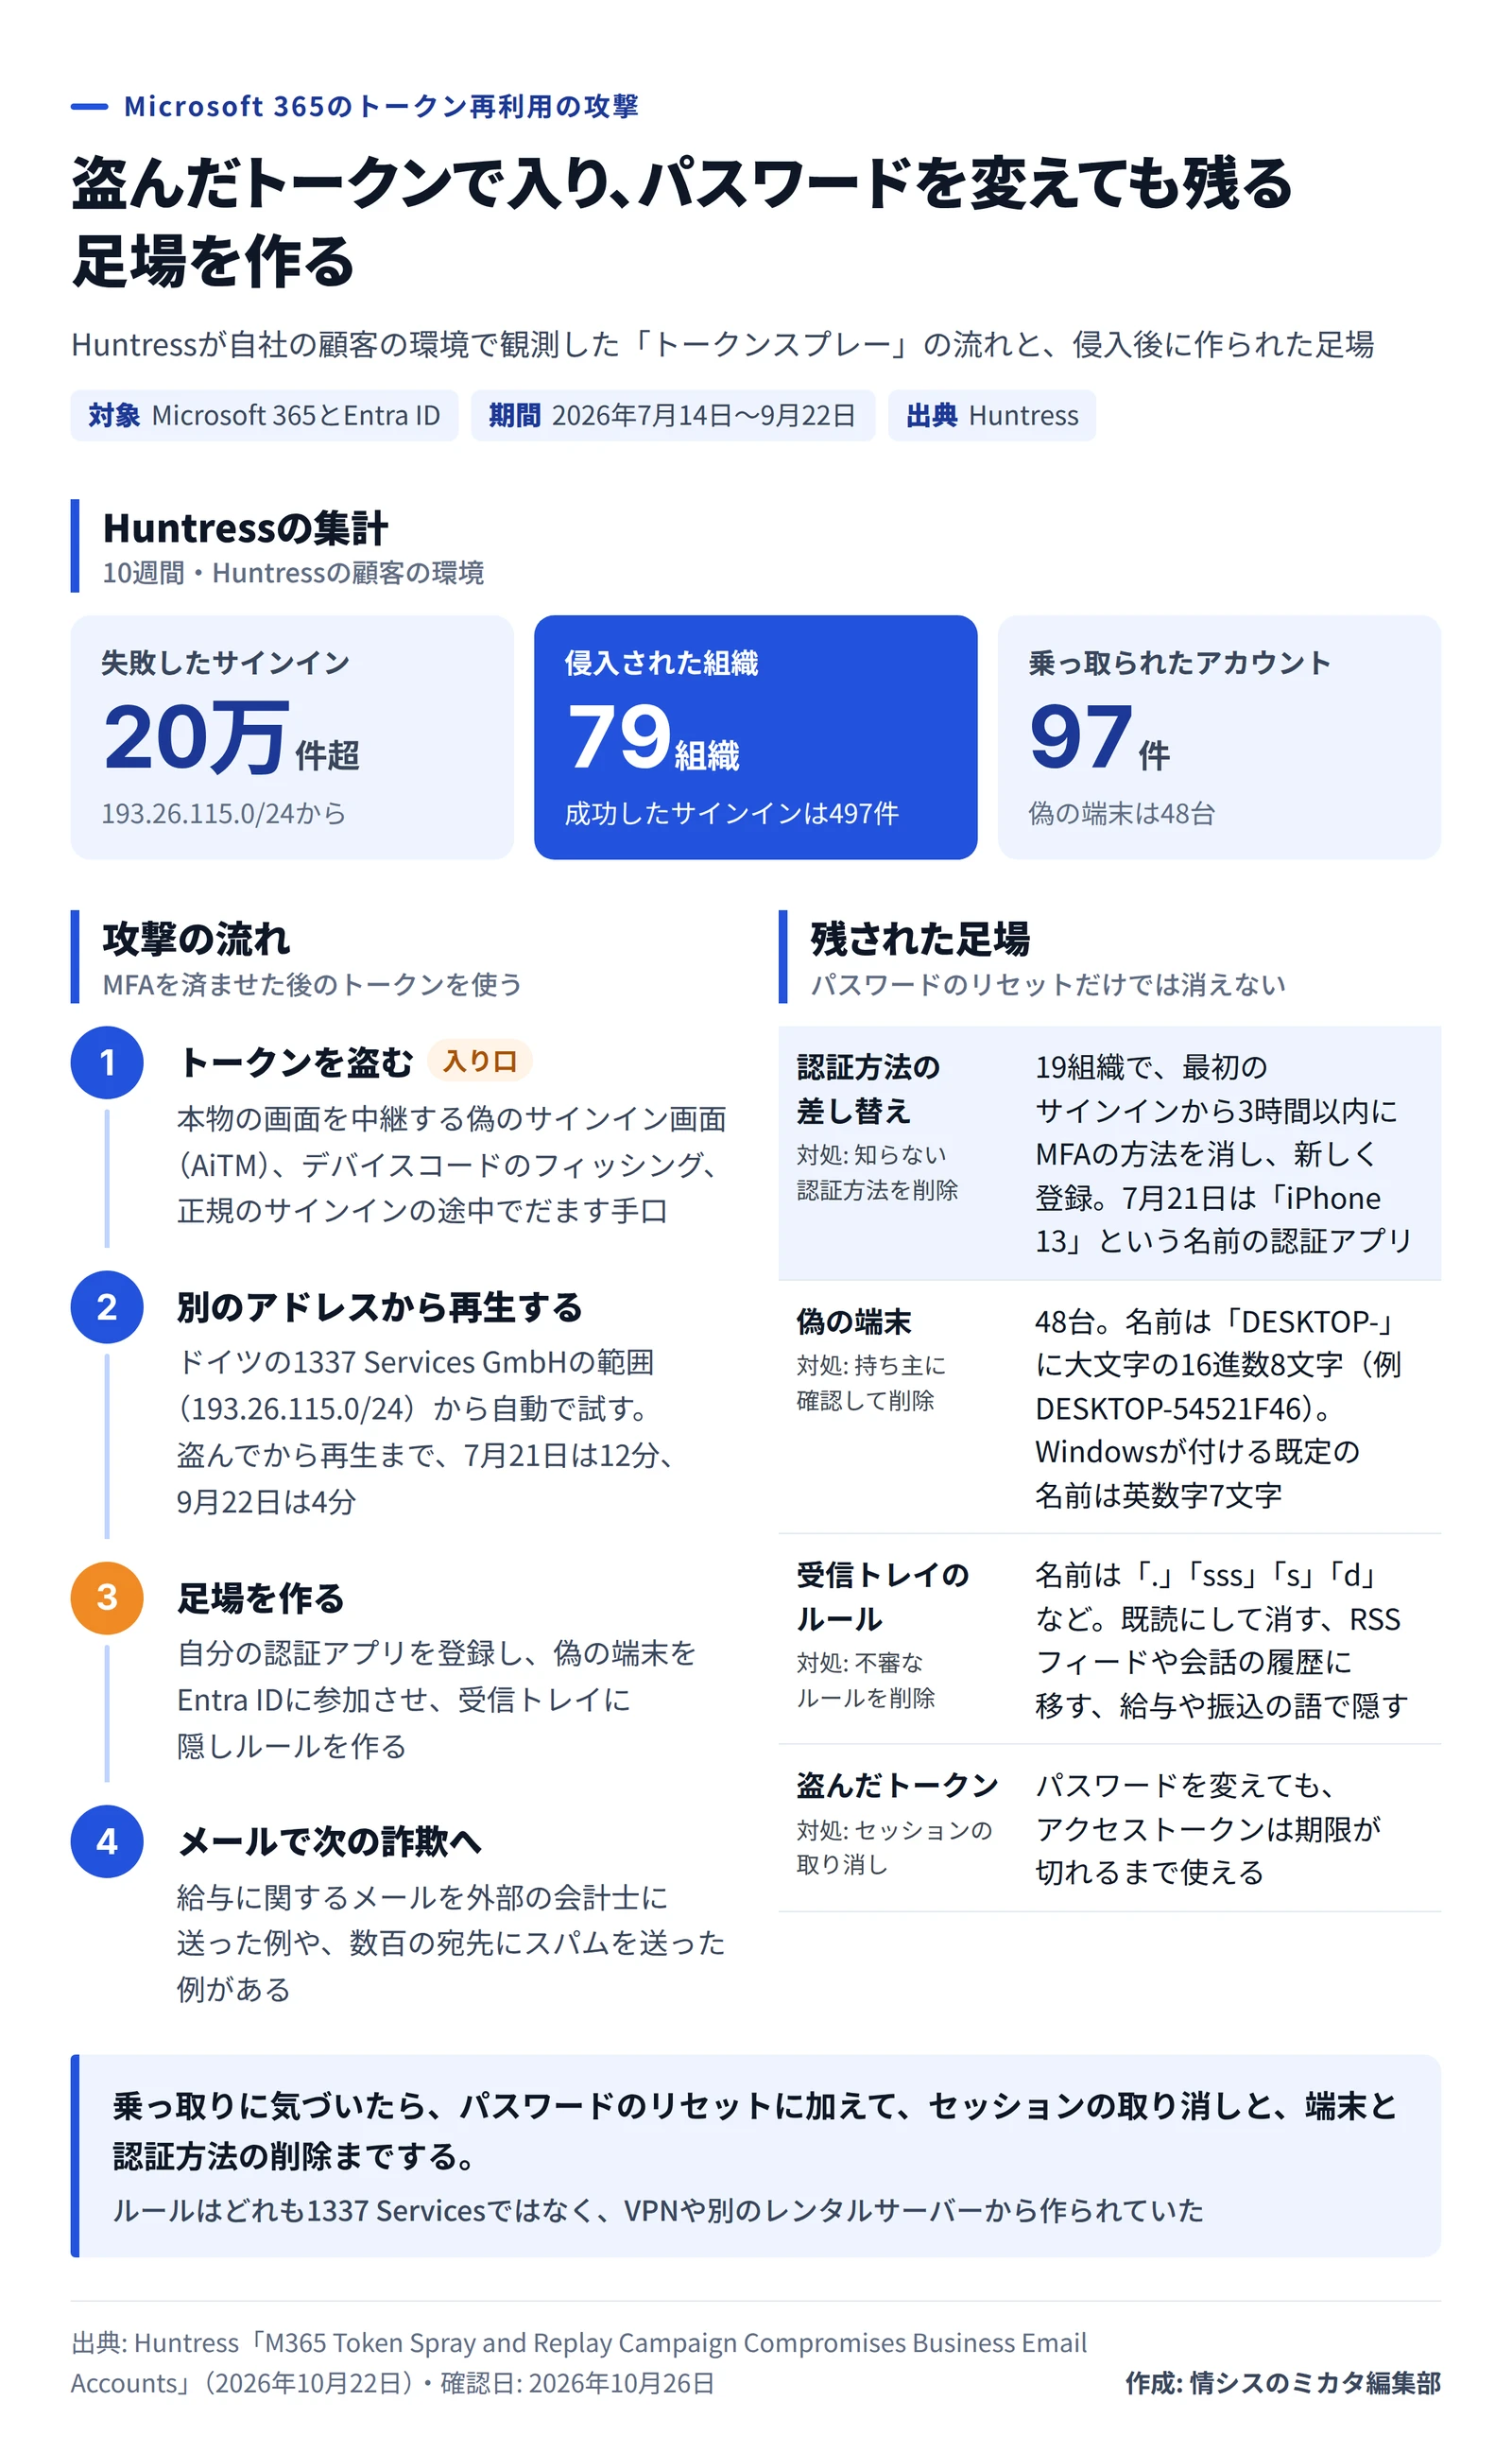
再生に使われたのは、ドイツのホスティング会社1337 Services GmbHが持つ範囲(193.26.115.0/24)のアドレスです。10週間で、この範囲から20万件を超える失敗のサインインがあり、成功したサインインは497件でした。
盗んでから使うまでが速いのも特徴です。
7月21日の例では、中継のページが利用者をMFAの画面でとらえてから12分後に、セッションが別のアドレスで使われました。9月22日の例では4分です。トークンの出どころは偽のサインイン画面だけではありません。8月からはデバイスコードのフィッシングも加わりました。利用者がMicrosoftの本物の画面にコードを入れるだけで、攻撃者の側に有効なトークンが渡ります。
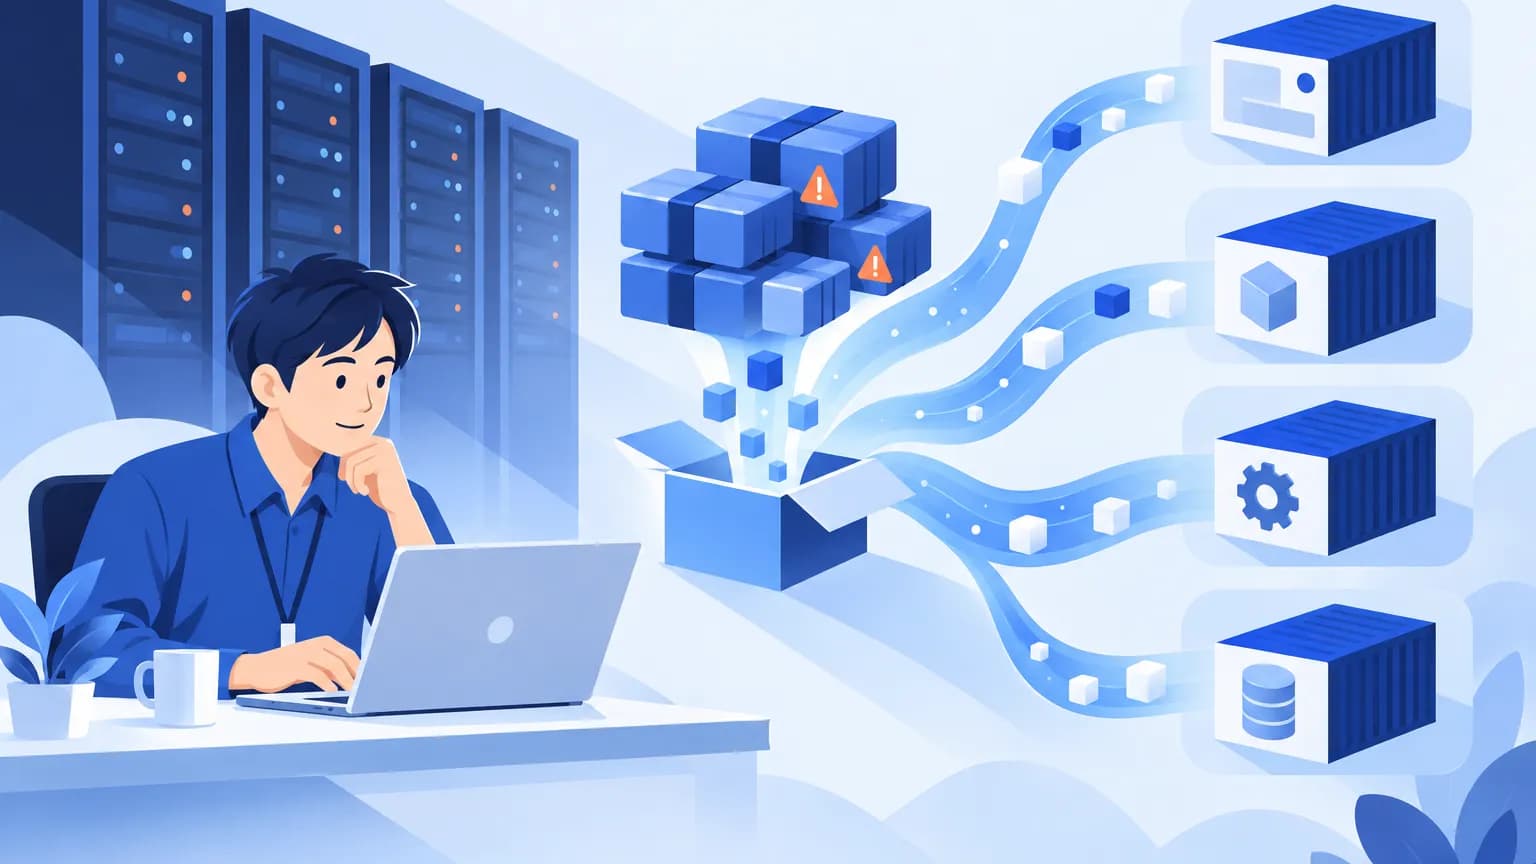
トークンスプレーの流れと、パスワードを変えても残る足場 作成: 編集部 / 出典: Huntress 入った後に残した三つの足場
盗んだトークンには期限があり、利用者や管理者が気づけば取り消されます。そこで攻撃者は、トークンが使えなくなっても戻ってこられる足場を作っていました。
一つ目は認証方法の差し替えです。19組織では、最初のサインインから3時間のうちに、利用者のMFAの方法が消され、新しい方法が登録されていました。7月21日の例では、MFAの画面でとらえてから約50分後に「iPhone 13」という名前の認証アプリが有効になっています。自分の認証アプリがあれば、攻撃者は新しいサインインのたびにMFAを自分で通せます。
二つ目は偽の端末です。攻撃者は少なくとも48台の偽のパソコンを、被害組織のEntra IDに登録しました。名前は「DESKTOP-」に大文字の16進数8文字が続く形(DESKTOP-54521F46など)で、Windowsが最初に付ける英数字7文字より1文字多くなっています。Huntressは、登録された端末は盗んだセッションより長くトークンを求める手段になり、「だれかが消すまでディレクトリに残る」と書いています。
三つ目は受信トレイのルールです。名前は「.」「sss」「s」「d」のように1〜3文字や記号だけで、届いたメールを既読にして消すか、RSS フィードや会話の履歴のフォルダーに移していました。ある会社では、給与や振込、賞与を含むメールを隠すルールを作り、5分後には外部の会計士からのメールを隠すルールも足しています。そのうえで、給与の話を装ったメールを会計士に送りました。
ルールはどれも、トークンの再生に使った範囲ではなく、VPNや別のレンタルサーバーから作られていました。アドレスの範囲を止めるだけでは、メールの操作は止まりません。
ブロックの記録は「守れた」印にならない
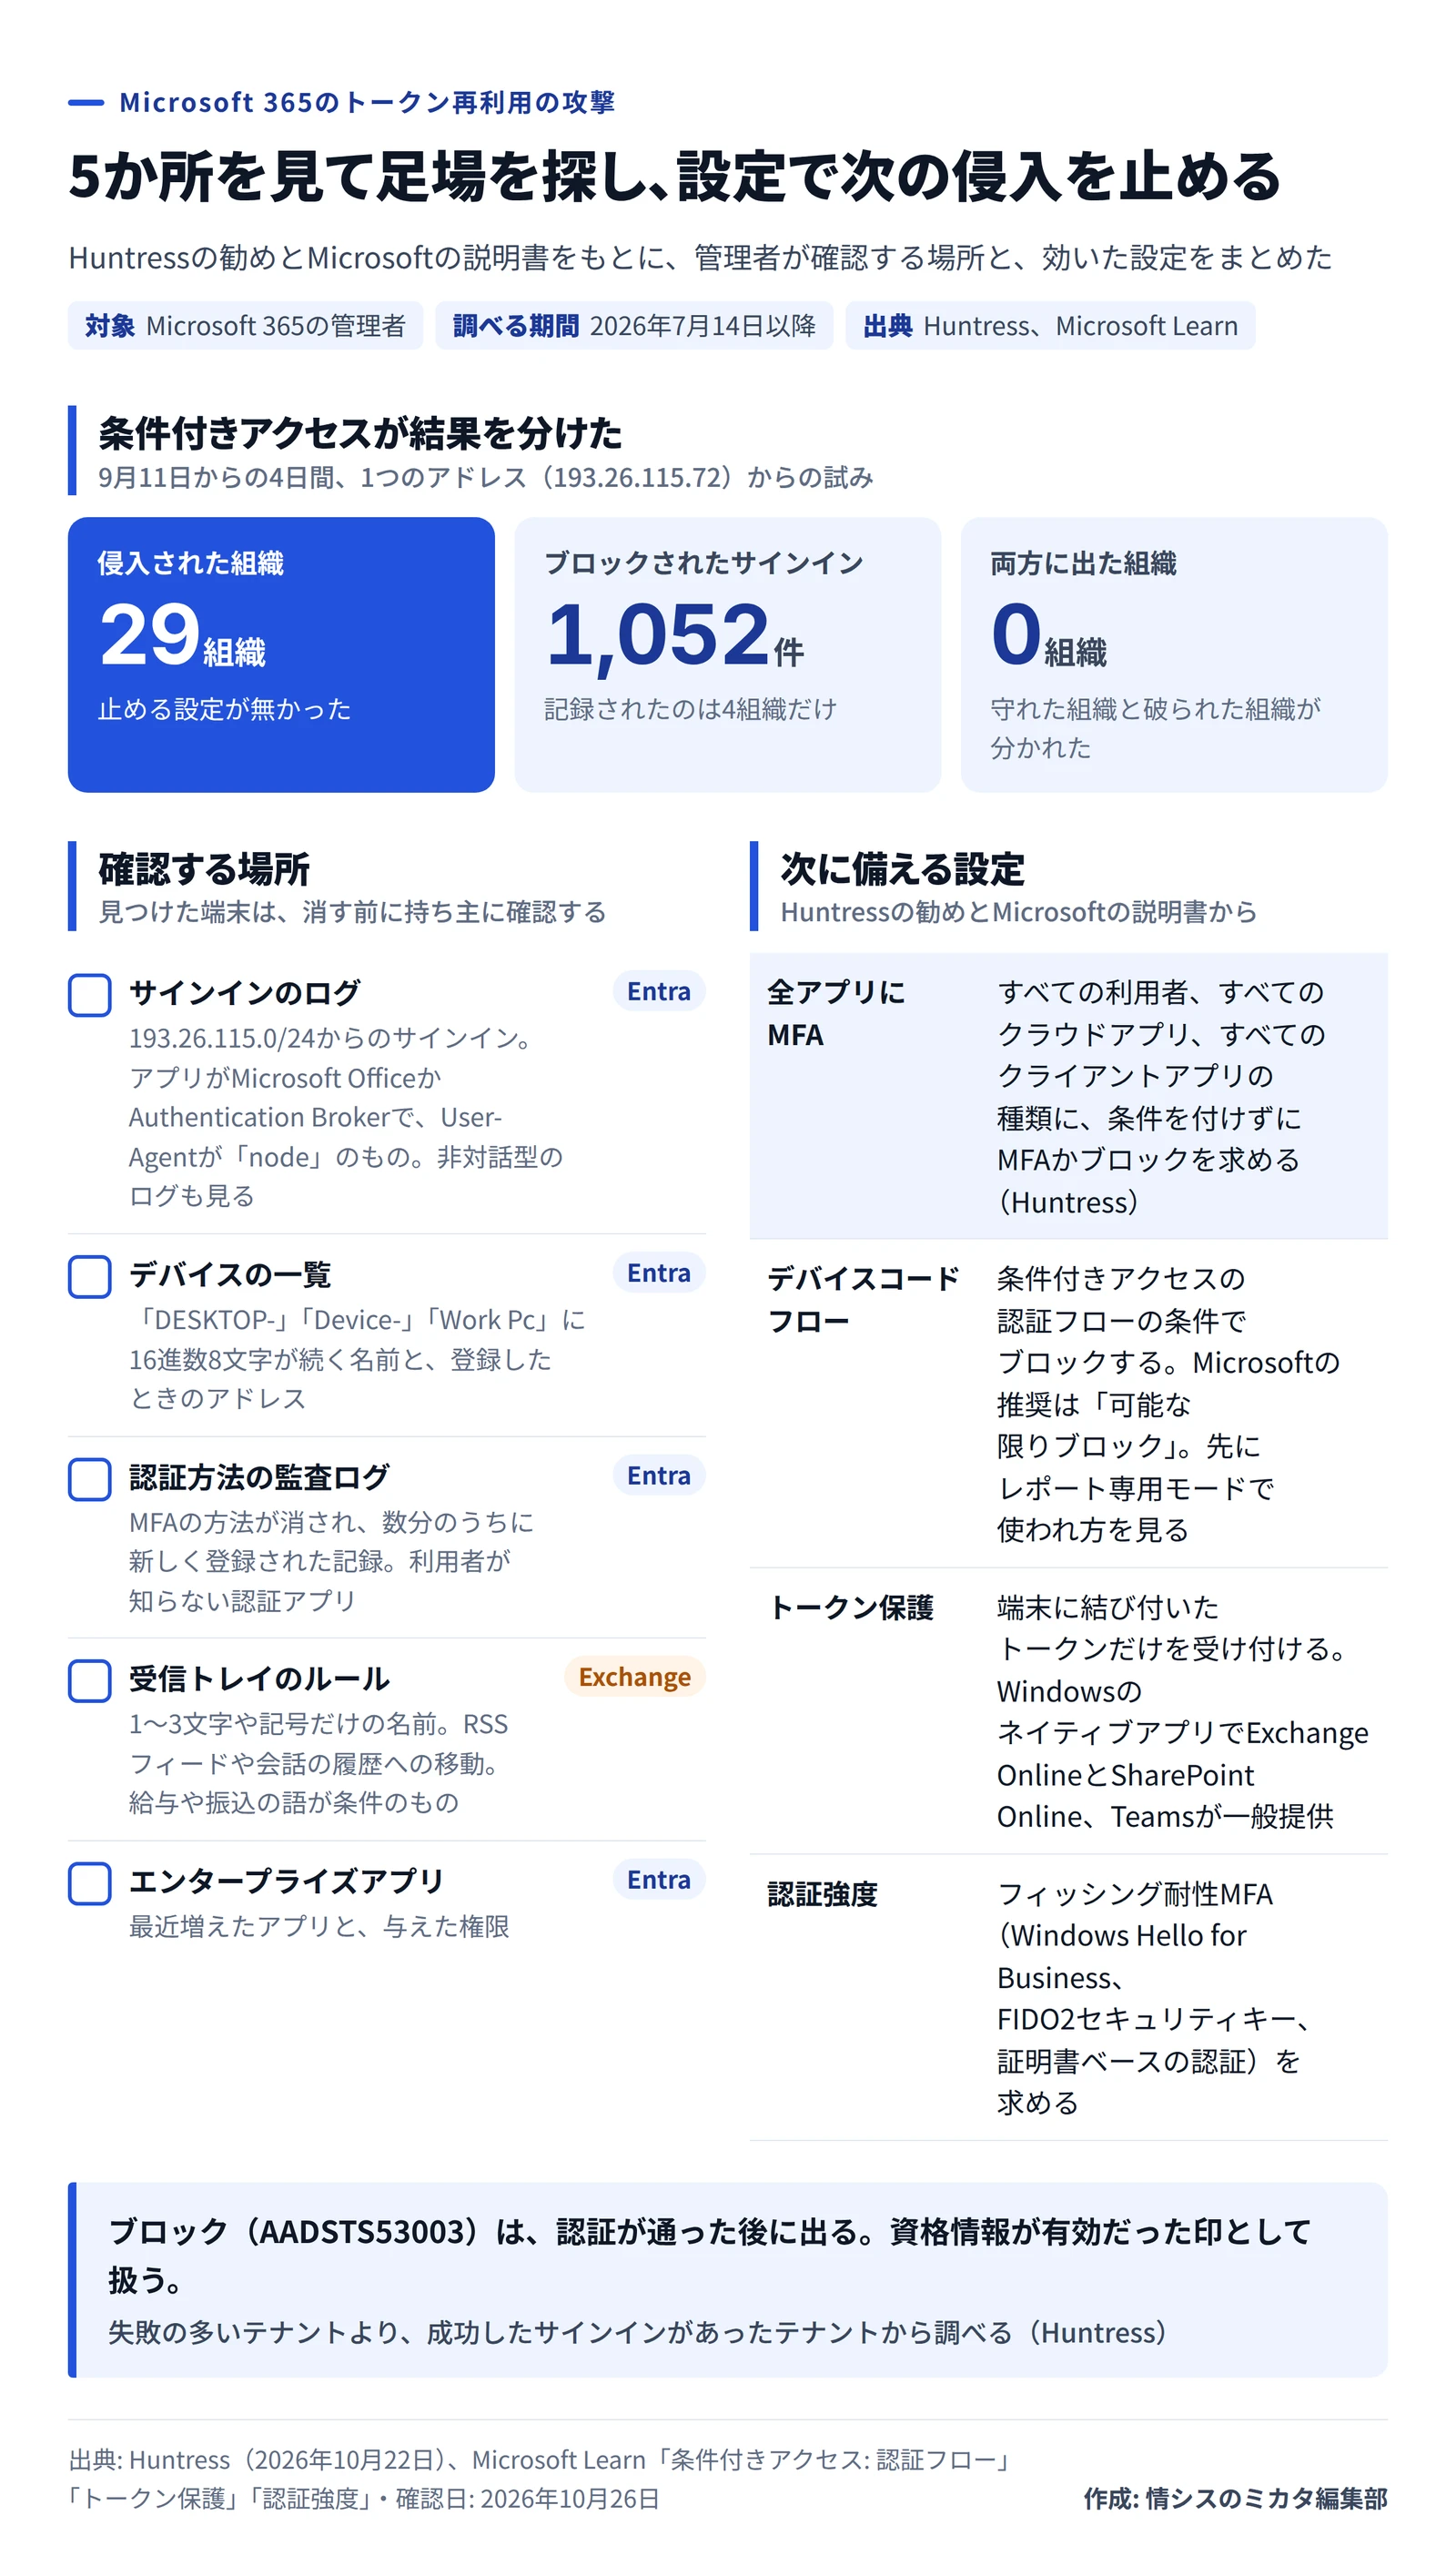
条件付きアクセスは、この攻撃にも効いていました。9月11日から4日間、攻撃者は新しいアドレス1つから自動でトークンを試し、29組織に入りました。同じアドレスのサインインは1,052件がブロックされていますが、ブロックが記録されたのは4組織だけで、侵入された組織とは一つも重なっていません。
設定のある組織は止まり、無い組織は素通りでした。
Huntressは、条件付きアクセスでは、すべての利用者、すべてのクラウドアプリ、すべてのクライアントアプリの種類に、条件を付けずにMFAかブロックを求めるよう勧めています。一部のアプリだけを対象にした設定では、対象外のアプリへのトークンの交換は止まりません。今回の自動の試みは、Microsoft GraphやExchange Online、SharePoint Online、端末の登録のサービスに向けられていました。
ただし、ブロック(AADSTS53003)が出たことを安心の材料にはできません。ブロックは認証が通った後に出るため、そのトークンや資格情報が有効だった印です。Huntressは、失敗の件数が多いテナントから順に調べると、すでに守れていた組織に人手を割いてしまうと指摘しています。調べる順番は、成功したサインインがあったテナントからです。
対象の会社は、条件付きアクセスの設定で分かれる
Huntressが観測したのは自社の顧客の環境ですが、手口はMicrosoft 365の特定の版の脆弱性を使うものではありません。どのテナントにも向けられます。
狙われやすいのは、条件付きアクセスが無いか、一部のアプリやクライアントの種類にしかMFAを求めていない会社です。デバイスコードフローを止めていない会社も、偽の画面を使わない手口の対象になります。Microsoftは、デバイスコードフローは必要な場合にだけ許し、可能な限りブロックするよう推奨しています。一般の利用者が端末をEntra IDに登録できる設定や、アプリへの同意を自分でできる設定のままの会社は、足場を作られる余地が大きくなります。
反対に、全アプリとクライアントの種類にMFAかブロックを求める設定があった会社では、今回の観測で侵入が止まっていました。この攻撃で被害が出ていないかは、次の5か所でわかります。
Entra管理センターで確認すること
期間は7月14日以降とし、次の5か所を順に見ます。
確認する場所
探す目印
サインインのログ(対話型と非対話型)
193.26.115.0/24からのサインイン。アプリがMicrosoft OfficeかAuthentication Brokerで、User-Agentが「node」か「Mozilla/5.0」だけのもの
デバイスの一覧
「DESKTOP-」「Device-」「Work Pc」に16進数8文字が続く名前と、登録したときのアドレス
監査ログ(認証方法)
MFAの方法が消され、数分のうちに新しく登録された記録。利用者が知らない認証アプリ
受信トレイのルール(Exchange)
1〜3文字や記号だけの名前。RSS フィードや会話の履歴への移動。給与や振込の語を条件にしたもの
エンタープライズアプリケーション
最近増えたアプリと、与えた権限
Huntressは、この名前の形は珍しいものの今回の攻撃だけのものではないとして、端末は消す前に持ち主に確認するよう求めています。
乗っ取りが疑われるアカウントが見つかったら、次の順で追い出します。
Entra管理センターでユーザーの概要を開き、「セッションの取り消し」を選んでから、パスワードをリセットする。
攻撃者が登録した認証方法を削除する。
攻撃者が登録した端末を、持ち主に確認したうえで削除する。
不審な受信トレイのルールを削除し、送られたメールの宛先を調べて、相手に知らせる。
1でセッションを取り消すのは、パスワードを変えてもアクセストークンが期限まで使えるためです。Microsoftの説明書によると、アクセストークンは既定で1時間有効です。継続的アクセス評価に対応したExchange OnlineやSharePoint Online、Teamsでは、パスワードの変更やトークンの取り消しがほぼすぐに効きます(最大15分の遅れ)。給与のメールを送られた取引先には、振込先の変更などの依頼に応じないよう、電話で伝えておくと安心です。
盗まれる前提で効く設定
トークンが盗まれても使わせない設定もあります。
条件付きアクセスのトークン保護は、端末に結び付いたトークンだけを受け付ける仕組みです。盗まれたトークンを別の端末から使えなくします。WindowsのネイティブアプリでExchange OnlineとSharePoint Online、Teamsが一般提供で、iOSとmacOSはプレビューです(2026年8月の説明書)。Microsoftは、利用者の一部から始め、先にレポート専用モードでアプリの対応を見るよう勧めています。
デバイスコードフローは、条件付きアクセスの認証フローの条件でブロックできます。会議室の端末などで使っている場合もあるため、サインインのログを認証プロトコルで絞り込み、使っている場面を洗い出してから止めると、業務が止まりません。あわせて、利用者が自分でアプリに同意できる設定を止め、申請してもらう形にすることも、Huntressは勧めています。
偽のサインイン画面への対策としては、認証強度でフィッシング耐性MFAを求める方法があります。フィッシングの手口の広がりと強い認証の選び方は、フィッシングが分業・サービス化 ワンタイムコードも狙われる前提で守る にまとめています。
管理者が確認する5か所と、侵入を止めた設定 作成: 編集部 / 出典: Huntress、Microsoft Learn 乗っ取りに気づいた日は、パスワードを変えて終わりにしないことです。端末の一覧と認証方法、受信トレイのルールの三つを見て、そこまでして、ようやく攻撃者を追い出せます。