10月23日に悪用を伝えたVeloCloud Orchestratorには、7月にも別の脆弱性(CVE-2026-16812)が見つかっていました。修正版が出る前からこれを突いていたのは、中国の国家が支援するとされるグループ「Volt Typhoon」だった。米通信会社Lumenの調査部門Black Lotus Labsが、10月28日の報告でそう明かしています。
報告によると、Volt Typhoonはこの3年で、確認済みのゼロデイ攻撃4件と、可能性の高い1件に関わりました。5件とも、ほかの機器や端末をまとめて管理する製品が狙われています。Black Lotus Labsは、攻撃に使われた中継の仕組みを「Silent Train」と名づけ、2023年から追ってきました。被害を受けた組織への通知は、数百件にのぼるといいます。
狙いは「管理する側」のシステム
5件の製品は、端末の一元管理、SD-WANの管理、MSPが顧客の端末を見守るRMM(遠隔監視・管理)の製品です。1台を押さえれば、その先の数百台、数千台に管理者として届く。共通点はそこにあります。
ふつうの侵入なら、攻撃者は社内のネットワークを横に動き、管理者を探し、重要なサーバーを見つけ、足場を何か所も作ります。管理用の製品を直接取れば、その手間が要りません。社内を動き回らない分、認証の記録や端末に残る痕跡も少なくて済みます。
Quest KACEを狙った攻撃では、侵入したあとKACEのサーバーから動かず、管理の機能を使って認証情報を集め、外へ持ち出していました。被害の調査では、メモリの上だけで動くWebシェル、認証情報の収集、遠隔のファイル転送など、製品の本来の機能を悪用した跡が見つかっています。ログを消したり書き換えたりした例もありました。
5製品の時期と、修正版
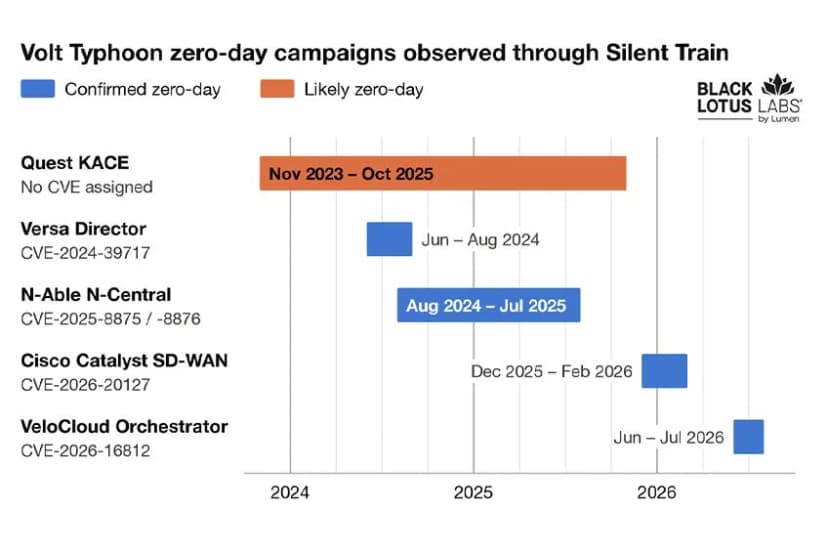 Black Lotus Labsが示す、Volt Typhoonのゼロデイ攻撃の時期出典: Lumen(Black Lotus Labs)(引用)
図の期間は、Black Lotus Labsがゼロデイだったとみる期間で、悪用が続いた期間の全部ではありません。確認済みの4件は、どれも米CISAの悪用済みの脆弱性の一覧(KEV)に載っています。
| 製品 |
脆弱性 |
ゼロデイとみる期間 |
修正版・対応 |
| Quest KACE(端末の一元管理) |
特定できていない |
2023年11月〜2025年10月(可能性が高い) |
Questの2025年10月の更新のあと、活動が減った。被害は30組織を超える |
| Versa Director(SD-WANの管理) |
CVE-2024-39717 |
2024年6月〜8月 |
22.1.4。22.1.3、22.1.2、21.2.3は2024年6月21日以降のホットフィックス |
| N-able N-central(RMM) |
CVE-2025-8875、CVE-2025-8876 |
2024年8月〜2025年7月 |
オンプレミス版を2025.3.1以降に |
| Cisco Catalyst SD-WAN(コントローラーと管理) |
CVE-2026-20127 |
2025年12月〜2026年2月 |
系列ごとに20.9.8.2、20.12.5.3、20.15.4.2、20.18.2.1など |
| VeloCloud Orchestrator(SD-WANの管理) |
CVE-2026-16812 |
2026年6月〜7月 |
5.2.3.14、6.1.3.4、6.4.2.4、7.0.0.1以降 |
表のうち、修正が出てから1年以上たつのは、Versa DirectorとN-centralです。KACEは、Black Lotus Labsが脆弱性を特定できていません。ログが少なく、確度は中程度としています。
Cisco SD-WANでは、拠点の通信の鍵を盗む仕組みも
Cisco Catalyst SD-WANの脆弱性は、認証なしで管理者の権限を取れるもので、深刻度はCVSSで10.0です。米CISAは、Ciscoが公表した2026年2月25日に緊急指令(ED 26-03)を出し、政府機関に対応を命じました。Black Lotus Labsによると、Volt Typhoonは公表のあとも、この脆弱性を突き続けていました。
同じ28日、Ciscoの調査部門Talosも、この脆弱性を突いたグループ「UAT-11473」の報告を出しています。Talosは、UAT-11473の使う通信の基盤がSilent Trainと大きく重なると、確度が高いとして書いています。標的は、宇宙や衛星の事業、防衛や航空宇宙の技術、政策の研究機関でした。
UAT-11473が入れたのは「KeyDrift」と名づけられたマルウェアの一式です。SD-WANのコントローラーで動く正規のプロセスに入り込み、暗号化を解いた後の制御の通信から、拠点の間のIPsecの通信に使う鍵の材料を抜き出して、暗号化して外へ送る仕組みでした。鍵が持ち出されていれば、拠点の間の通信を外から読まれるおそれがあります。Ciscoは同じ日に勧告を改め、このTalosの報告へのリンクを足しました。
中継に使われたのは、小さな事務所や家庭のルーター
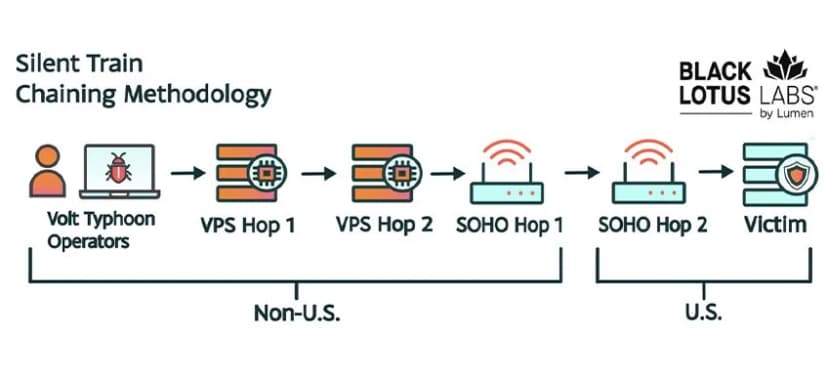 Silent Trainの中継の流れ。米国の外のVPSと小型ルーターを経て標的へ出典: Lumen(Black Lotus Labs)(引用)
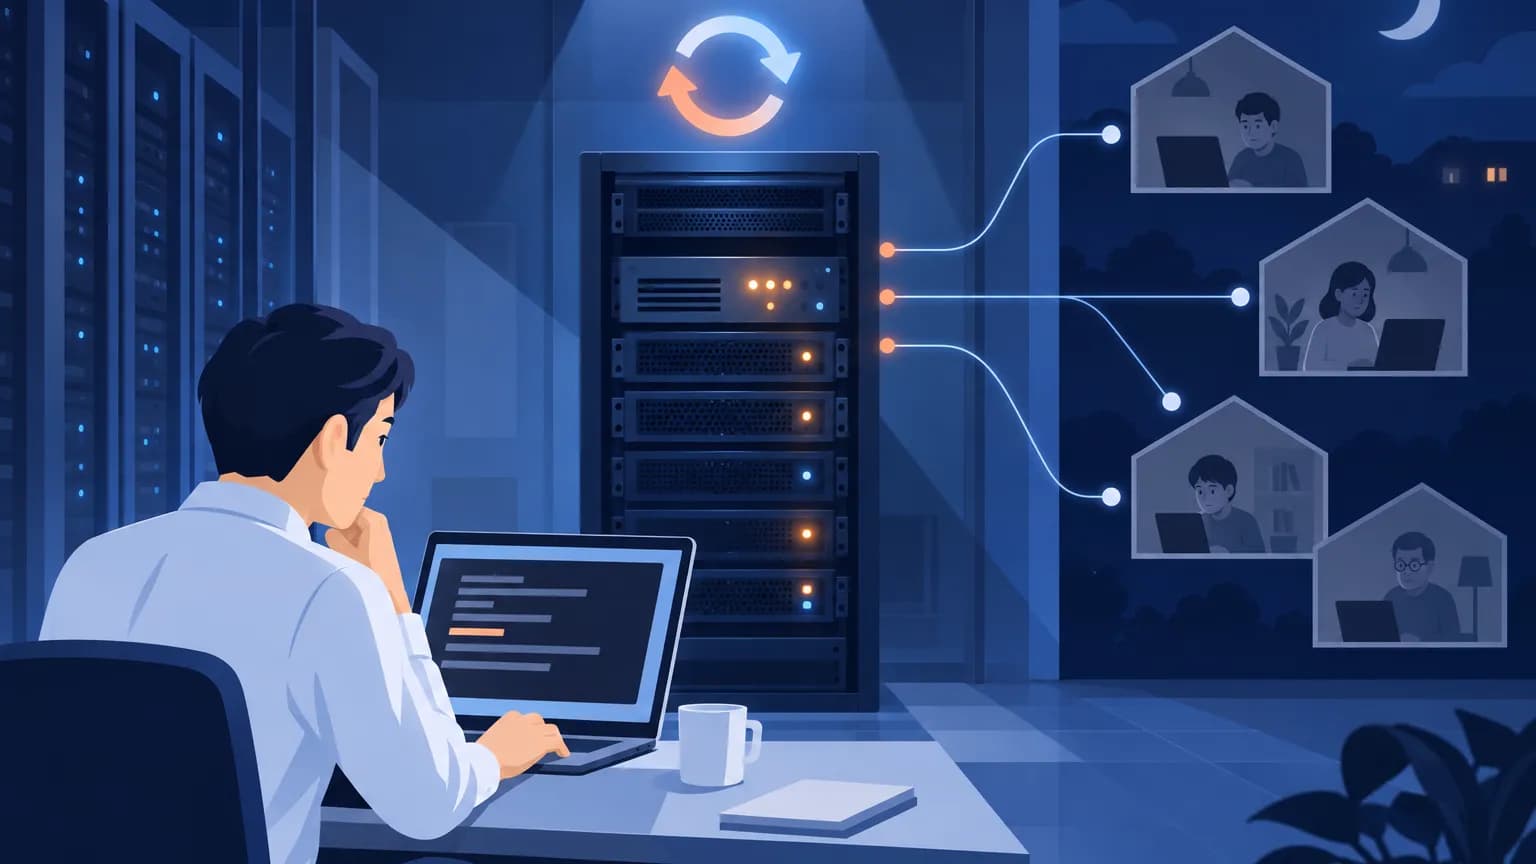
Silent Trainは、攻撃者と標的の間に何段もの中継をはさむ仕組みです。米国の外の仮想サーバー(VPS)から始まり、別のVPSと、米国の外で乗っ取ったSOHO(小規模な事務所や家庭)向けのルーターやIoT機器を経て、最後に米国内の機器から標的に入ります。米国内の機器を出口にしたのは、国ごとの遮断やIPアドレスの評判の仕組みをすり抜けるためでした。
中継に使われた機器は、27種類を超えます。初めは、TP-Link、Intelbras、Ruckus、SATO、Netgear、Zyxel、Cambiumなどの小型の機器を、外から届くWeb管理画面の脆弱性で乗っ取っていました。2025年の初めまでには、Fortinetの機器、Cisco、PRTG、Mirth Connect、CyberPanelのサーバーといった企業向けの機器も、最後の中継に加わっています。小型の機器は1回の作業ごとに使い捨て、企業向けの機器は1〜3か月使い続けました。
乗っ取りから中継をつなぎ終えるまでは、2分かかりません。1回の作業は平均で4時間ほどで、終わると、置いたSSHのサービスや鍵、設定ファイルを消して機器を元に戻します。持ち主が気づきにくいのは、このためです。
作業は、月曜から金曜の中国時間の9時から22時に集まっていました。春節の時期には、数週間にわたって減っています。Black Lotus Labsは、人が手で操作していた跡とみています。
標的は、米国の通信、防衛、重要インフラ
報告が挙げる標的は、米国の政府、通信事業者、防衛産業、衛星や緊急の通信の事業者、軍とつながりのある大学、水道や電力、交通などの重要インフラ、MSPとIT企業です。地域では、ハワイ、カリフォルニア、テキサスが目立ちました。日本の組織への攻撃は、報告に出てきません。
それでも、MSPとIT企業が標的に入っている点は、日本の会社にとっても他人事ではありません。MSPは顧客の環境に強い権限で入っているので、MSPの管理用の製品が取られれば、その先の顧客の端末まで届きます。10月には、MSP向けのMicrosoft 365のバックアップへの侵害も起きています。Microsoftは、中国の国家系のグループの仕業と指摘しました。
関係あるのは、管理用のサーバーを持つ会社と、MSPに任せている会社
表の5製品のどれかを、自社のサーバーやクラウドの仮想マシンで動かしている会社は、版の確認が要ります。ベンダーが運用するクラウド版は、更新をベンダーが当てます。VeloCloud Orchestratorはクラウド版も対象でしたが、Aristaの側で修正を進めました。
端末の管理や監視を保守会社やMSPに任せている会社も、関係があります。自社に製品が無くても、MSPのN-centralなどが、自社の端末に管理者の権限で届いているからです。
拠点や在宅で、SOHO向けのルーターを使っている会社も、無関係ではありません。Web管理画面をインターネットに出したままだと、自社が被害を受けなくても、他社への攻撃の中継に使われることがあります。
管理用のサーバーで確認すること
- 5製品の版を、上の表と各社の勧告で照らします。古い版のまま動かしていた期間があれば、その間の管理者のログインと、設定の変更の記録を見直します。
- 管理画面に、インターネットから直接届かないかを見ます。Black Lotus Labsは、VPN、アクセス制御、踏み台のサーバー、管理専用のネットワークで入口を絞るよう勧めています。CiscoもSD-WANの管理画面について、インターネットから届かない場所に置き、HTTPを止めるよう求めています。
- 管理用のサーバーのログを外のサーバーに送り、長く残します。攻撃者は、製品の中のログを消していました。N-centralは、利用者の操作ログをSyslogのサーバーへ送れます。
- Catalyst SD-WANを使っているなら、修正版に上げたあとも、侵入の跡が無いかを見ます。Talosの報告には、書き換えられたサービスの起動スクリプト(/etc/sv/sshd/、/etc/sv/aaamgr/)や、/var/tmp/vdaemon.binといった跡が載っています。見つかったら、インシデント対応に移り、CiscoのTACに連絡するよう求めています。
- 管理者のログイン、APIの使い方、遠隔のファイル転送、設定の変更を、監視の対象に入れます。Silent Trainの作業の時間帯は、日本時間にすると平日の10時から23時で、日本の業務の時間とほぼ重なります。時間帯だけで見分けるのは難しく、操作の中身で見ることになります。
MSPに聞いておきたいこと
自社の端末を管理している製品は、MSPの側にあります。次の保守の打ち合わせで、3つを聞いておくと、確認の材料がそろいます。
- 自社の端末を管理しているRMMやUEMの製品名と版。N-centralなら、オンプレミス版かクラウド版か。
- その管理画面に、インターネットのどこから入れるのか。
- 管理者の操作ログを、どこに何日残しているか。侵入が疑われたとき、自社に記録を出してもらえるか。
答えが曖昧なら、契約に、記録の提出と、脆弱性への対応の期限を書き足すことを考えます。次の契約の更新が、その機会です。