Siemensは、2026年10月19日、ソフトの配布と更新の道具「Siemens Software Center」の脆弱性CVE-2026-110936が、攻撃に悪用されていると公表しました。攻撃者は、正規の署名がある古い版の実行ファイルの横に不正なDLLを置いて配り、ClickFixの手口で利用者に入れさせていました。直った版は4.0.9.8です。Siemensの製品を使っていない会社のパソコンも、狙われうる手口です。
Siemensが10月19日に公表したこと
SiemensのProductCERT(製品の脆弱性の窓口)は、10月19日のブログで、CVE-2026-110936の悪用を確かめたと公表しました。同じ日に、10月15日に出した告知SSA-580366を改め、このブログを参照に加えています。カナダのサイバーセキュリティセンターも同じ日に、注意情報AV26-1063で、Siemensが悪用を報告したことを伝えました。
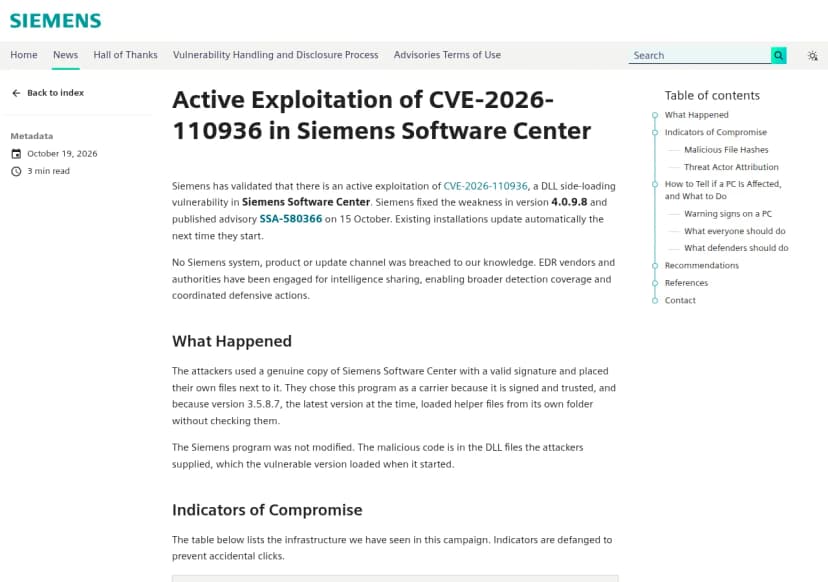 Siemens ProductCERTが10月19日に出した悪用のブログ出典: Siemens ProductCERT「Active Exploitation of CVE-2026-110936 in Siemens Software Center」(引用)
| 項目 |
公表の内容 |
| 製品 |
Siemens Software Center(買ったSiemensのソフトのダウンロード、インストール、ライセンスの有効化、更新をする道具) |
| 脆弱性 |
CVE-2026-110936。決められていない場所からDLL(プログラムの部品)を読み込む(CWE-427) |
| 深刻度 |
CVSS v3.1は6.7、CVSS v4.0は8.4 |
| 影響する版 |
4.0.9.8より前のすべての版 |
| 直った版 |
4.0.9.8。入っているものは、次に起動したときに自動で更新される |
| 告知の経過 |
10月15日に公開(V1.0)、17日に直った版を追加(V1.1)、19日に悪用のブログを追加(V1.2) |
| 報告者 |
Huntress LabsのJose Oregon氏 |
Siemensは、知る限りでは、Siemensのシステム、製品、更新の経路は破られていないとしています。悪用の情報は、EDR(端末の不審な動きを見張る製品)の会社や当局と共有しているとしています。米国CISAの悪用が確認された脆弱性の一覧(KEV)には、10月16日版の時点で載っていません。
手口: 正規の署名を、マルウェアの運び役に
Siemensのブログによると、攻撃者は、正規の署名がある本物のSiemens Software Centerを使い、その横に自分たちのファイルを置きました。当時の最新の版3.5.8.7は、自分のフォルダーにある補助のファイル(DLL)を、確かめずに読み込んでいたためです。署名があって信頼されているプログラムなので、運び役に選ばれたとしています。
Siemensのプログラムそのものは書き換えられていません。不正な処理は、攻撃者が用意したDLLの中にあり、古い版が起動するときにそれを読み込みました。
Siemensは、この攻撃を、複数のOSを狙う「Romulus」のClickFixの攻撃の一つとしています。Forescoutは10月15日、ClickFixで複数のマルウェアを配る仕組み「ROMULUS」の調査を公表しています。ただし、Forescoutの調査にSiemensの名前は出てきません。
ClickFixは、偽の確認画面などで利用者に命令をコピーさせ、Windowsの「ファイル名を指定して実行」(Win+R)やPowerShellに貼り付けさせる手口です。Macで同じ型の手口が使われた例は、検索広告から偽Claudeへ、Macに貼らせるClickFix 社員への伝え方にまとめています。
見分け方(Siemensが挙げた兆し)
Siemensは、パソコンが感染しているかどうかの兆しとして、次を挙げています。
| 兆し |
中身 |
| スタートアップ・タスク |
入れた覚えのないパソコンの、スタートアップのアプリかタスク スケジューラーに「Siemens Software Center」がある |
| フォルダー |
AppData\Local\Programs の中に「SM Software Provisioning Service」というフォルダーがある(マルウェアが作る) |
| ファイル |
SiemensSoftwareCenter.exe の横に activate.bak か statinfosta.DB がある |
| フォルダーとファイル |
AppData\Local の中に「FTSuite」というフォルダーがあり、ftc.uml というファイルがある |
| 通信 |
96.62.218[.]59 への接続 |
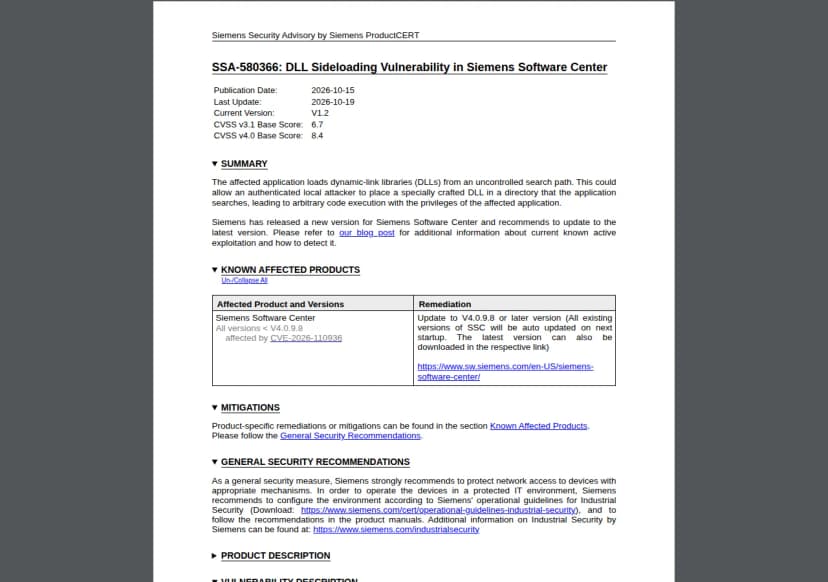 Siemensの告知SSA-580366(V1.2)の影響する版と直し方出典: Siemens ProductCERT「SSA-580366: DLL Sideloading Vulnerability in Siemens Software Center」(引用)
Siemensが挙げた攻撃の基盤は、次のとおりです(誤ってつながないよう、[.]で区切っています)。
| 種類 |
値 |
状態(10月19日) |
| IPアドレス |
96.62.218[.]59 |
動いている。不正な部品の置き場と、命令の送り元 |
| ドメイン |
wizardexpensive[.]com |
動いている。同じ役割 |
| IPアドレス |
2.27.248[.]127 |
止まっている。不正なファイルのまとまり AllMyBasic.msi の配り元 |
不正なファイルの指紋(SHA-256)は、AllMyBasic.msi が f4d7c5321bb0d1bda439304a753bcf9b467b98ca53c7e9493b9c2c3451092e4a、archive.dll が 3fdcc7d7d049a89711fb31fb236940a1c5a09d899143ffd20c3c41fb1f2cf491 です。止まっている配り元から、止まる前に取り込んだパソコンは、感染しているおそれがあるとしています。
影響する会社・しない会社
- 影響する: Siemens Software Centerの4.0.9.8より前の版が入っているパソコンを持つ会社です。Siemensの設計や製造のソフトを使う部署のパソコンに入っていることがあります。
- 影響する: Siemensの製品を使っていない会社も含め、社員がWebの画面の指示で命令を貼り付けてしまうおそれのある会社です。攻撃者は、Siemensの実行ファイルを運び役として、ClickFixでほかのパソコンにも入れています。
- 影響する: 署名つきのプログラムを一律に信頼する設定の、EDRやアプリの許可の仕組みを使っている会社です。正規の実行ファイルの横の不正なDLLを見落とすおそれがあります。
- 影響しない: Siemens Software Centerが4.0.9.8以降で、上の兆しが無いパソコンです。
- 影響しない: Windows以外のパソコンは、今回のSiemens Software Centerを使う手口の対象ではありません。ただし、Siemensはこの攻撃を複数のOSを狙うClickFixの攻撃の一つとしていて、ClickFixそのものへの注意は要ります。
情シスが今日やること
- 攻撃の基盤を止めます。 96.62.218[.]59、wizardexpensive[.]com、2.27.248[.]127 を、ファイアウォール、プロキシ、DNSで止め、過去のログにつながった跡がないかを探します。
- 兆しを探します。 EDRや資産管理の道具で、AppData\Local\Programs から起動している SiemensSoftwareCenter.exe(msiexec から起動したもの)、上の表のフォルダーとファイル、入れた覚えのないスタートアップやタスクを探します。ファイルの指紋ではなく、置き場所と動きで探します。
- 見つかったら、すぐに切り離します。 そのパソコンをネットワークから外し、処理を止め、スタートアップとタスクを消し、そのパソコンで使ったパスワードを変えます。社内のインシデントの手順に沿って進めます。
- 正規に使っている版を上げます。 Siemensのソフトを使う部署で、Siemens Software Centerを起動して4.0.9.8以降になったかを確かめます。Siemensのソフトは公式の配布元からだけ入れるよう、改めて伝えます。
- 社員に短く伝えます。 「Webの画面の指示で、命令をWin+R、ファイル名を指定して実行、PowerShellに貼り付けない。本物のロボットの確認がこれを求めることはない」と伝えます。
2026年10月20日時点の内容です。