個人情報保護委員会は2026年10月7日、「大規模な漏えい等事案を踏まえた対応について」の注意喚起を公表しました。外部からの不正アクセスで、大量の個人データが漏れる事案が続いているためです。多要素認証やEDR、不要な個人データの消去が並びます。情シスが今週に確かめることを、公式の資料から整理します。
何が公表されたのか
注意喚起は、個人情報取扱事業者あての文書で、日付は令和8年(2026年)10月7日です。本文は3つの柱で、別紙に技術的安全管理措置の見直し後の内容が付いています。
| 項目 |
注意喚起に書かれていること |
| 背景 |
国民に広く普及し、大量の個人情報を扱う事業者が不正アクセスを受け、大量の個人データが漏えい(またはそのおそれ)した事案に接している |
| 1 全体像 |
ガイドライン(通則編)別添は、「講じなければならない措置」と「手法の例示」でできている。前者に従わないと法違反と判断される可能性がある。後者は例で、すべてを講じなければ違反というものではない |
| 2 見直し予定 |
ガイドライン別添の手法の例示を、現代化を含めて見直す(2026年9月16日の第369回委員会で決議)。内容の確定は来年4月の予定。先取りして別紙を示す |
| 3 不要な個人データの消去 |
法第22条は、利用する必要がなくなった個人データを遅滞なく消去する努力義務を定める。徹底されず被害が深刻化した事例にも接している |
| 4 参考 |
2024年12月に出した「WARNING」を、同じ2026年10月7日に改訂した |
文書の題は「注意喚起」です。罰則を伴う新しい義務を作る文書とは書かれていません。
別紙に並んだ手法の例示
別紙は、ガイドライン10-6「技術的安全管理措置」の見直し後の姿です。「講じなければならない措置」は5つで、今回は例示が書き足されています。
| 措置 |
手法の例示(別紙から) |
| アクセス制御 |
取り扱う情報システムと権限を最小に。特権アカウントを限定。異動・退職で権限を直す。権限の棚卸し。アクセスごとに場所・時間・端末の状態を見て可否を決める |
| 識別と認証 |
パスワードの使い回しを原則禁止。最低文字数、失敗が続いたIDの停止。組織外からのアクセス、管理者権限、重要な個人データへのアクセスは、多要素認証(フィッシングに耐性のあるものを含む)を導入 |
| 外部からの不正アクセス等の防止 |
外部との接続点にファイアウォール。セキュリティ対策ソフトと自動更新、パッチの適用。許可していないソフトの導入を防ぐ。組織が許可し基準を満たした端末だけに許可する |
| 使用に伴う漏えい等の防止 |
通信の暗号化、テストデータの個人データを最小に。クラウドの個人データは、暗号化消去など容易に復元できない方法で消す |
| 不正アクセス等の検知等 |
ログを一定期間保管して定期的に分析。IDS/IPS、EDRなどで常時監視。侵害された系の停止・隔離やアカウントの無効化で、被害の広がりを止める |
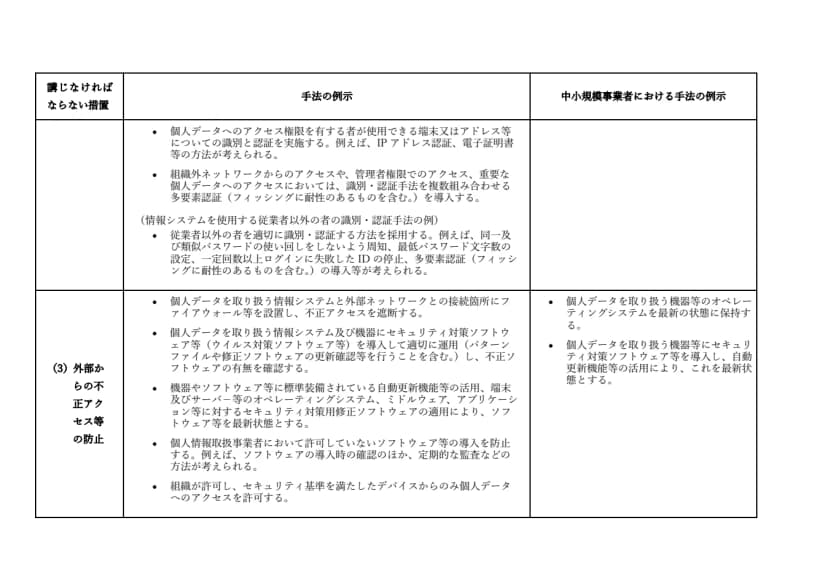 注意喚起の別紙。識別と認証、外部からの不正アクセス等の防止の例示出典: 個人情報保護委員会ウェブサイト(公共データ利用規約(第1.0版)に準拠(PPCウェブサイト利用規約)。PDFの6ページ目を画像にしたもの・縮小のみ・2026-10-08確認)
多要素認証とEDRは、この表のとおり、例示の中に出てきます。「入れなければ違法」という書き方ではありません。委員会は、例示は「文字どおり例を示したもの」で、適切な手法は例示に限られないと説明しています。手法は、事業の規模、取り扱う個人データの性質と量などのリスクに応じて決めます。
中小規模の事業者向けには、別の欄に例が書かれています。機器のOSを最新にする、セキュリティ対策ソフトを自動更新で最新にする、ログを一定期間保管する、などです。
うちの会社は対象か
注意喚起の宛先は個人情報取扱事業者全体ですが、特に念を押している相手がいます。
- 影響する: 国民の多くが使う事業で、業界のシェアが高い会社。または顧客が事業者を選びにくいサービスで、大量の個人情報を持つ会社。
- 影響する: 機微性の高い個人情報、財産的な被害につながる個人情報、詐欺に使われるおそれのある個人情報を持つ会社。
- 影響する: 個人データを取り扱うシステムを、クラウド、グループ会社、委託先と共有している会社。WARNINGの事例は、このつながりを狙われた例が多くあります。
- 影響しない(確認が要る): 個人データをほとんど持たない会社。ただし従業員と取引先の情報は個人データです。ゼロとは言えません。
WARNINGにある9つの事例
改訂されたWARNINGは、漏えい等の報告を分析して、問題点を9つにまとめています。自社に当てはまる事例を探すと、点検が早くなります。
- 脆弱性が放置された(VPN装置など、外との接続点の機器が多い)
- 脆弱性への対応が遅れた(グループ会社で役割が決まっていなかった)
- 不正ログイン(推測されやすいパスワード、アカウントのロックなし)
- グループ会社や海外拠点が足がかりにされた
- グループ会社間のアクセス制御が不十分だった
- 個人の領域(デスクトップなど)に保存したデータが漏れた
- グループ会社への監督が不十分だった
- 利用していたクラウドサービスから漏れた
- APIが悪用された(他のユーザーの情報を取れる設計だった)
どれか一つの対策で足りるとは書かれていません。多層で、経営層を交えて組織として進めるよう求めています。
不要な個人データを消す
注意喚起の3つ目の柱は、技術の話ではなく、持ちすぎないことです。法第22条は、利用する必要がなくなった個人データを、遅滞なく消去するよう努めることを求めています。利用目的が達成された場合や、事業自体をやめた場合が例です。法令で保存期間が決まっているものは、この限りではありません。
WARNINGの6つ目の事例には、個人の領域に残っていた古いデータが、漏えいの範囲を広げた例が出てきます。保管している個人データの必要性を、法令などの根拠とあわせて確認することも含めて、改めて注意喚起する、と書かれています。
情シスが今週確かめることのチェックリスト
どれも、注意喚起の例示に沿った点検です。時間のかかる導入ではなく、まず「いまどうなっているか」を確かめます。
- 外部からのアクセス(VPN、リモート接続、管理画面)に、多要素認証がかかっているかを見ます。管理者権限と、重要な個人データの画面も同じです。かかっていない所は、期限をつけて入れる計画を作ります。
- VPN装置など、インターネットの入口にある機器の台帳と、パッチの状況を確認します。貸与品や海外拠点の機器が、台帳から漏れていないかも見ます。
- 個人データを扱うシステムの特権アカウントを数えます。退職・異動した人の権限が残っていないか、棚卸しします。
- ログが残っていて、見る人が決まっているかを確認します。EDRなどの常時監視がない場合は、侵害が見つかったときに、端末を隔離して、アカウントを止める手順があるかを確認します。
- 個人データが、決められた場所以外(個人のPC、共有フォルダ、古いバックアップ)に残っていないかを調べます。利用目的を終えたデータの一覧を作り、消す・残すを決めます。
- 委託先、クラウド、グループ会社に、同じ点検を依頼できる状態かを確認します。委託元として、取扱状況を把握する窓口を決めます。
漏えいが起きたときの報告の流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。取引先のセキュリティの確認は、サプライチェーン対策評価制度(SCS評価制度)の記事もあわせて読んでください。
今後の予定と、確かめきれないこと
委員会の第369回の資料(2026年9月16日)は、見直しのスケジュール案を次のように書いています。
| 時期 |
内容(案) |
| 2026年11月ごろ |
見直し案の委員会での審議 |
| 2026年12月ごろ |
パブリックコメントの開始 |
| 2027年2月ごろ |
結果の報告、改正事項の決定 |
| 2027年4月 |
改正事項の施行 |
これは「案」で、決定ではありません。注意喚起は、内容の確定を来年4月の予定としています。
- 中小規模の事業者に、多要素認証やEDRの導入がどこまで求められるかは、文書に書かれていません。
- 注意喚起は、特定の企業名や事案名を挙げていません。