オープンソースのVPNソフト「OpenVPN」で、2026年秋に複数の脆弱性が修正されました。OpenVPNは、拠点間の接続や、社外から社内へのリモートアクセスに、中小企業でも広く使われています。2026年10月13日に公表された3件は、コミュニティ版の2.7.8で修正されています。ただし、これらは「公開したVPNサーバーが外から直接踏まれる」類ではありません。何が直り、どこを確認すべきかを、公式情報から正確に整理します。
10月に修正された3件
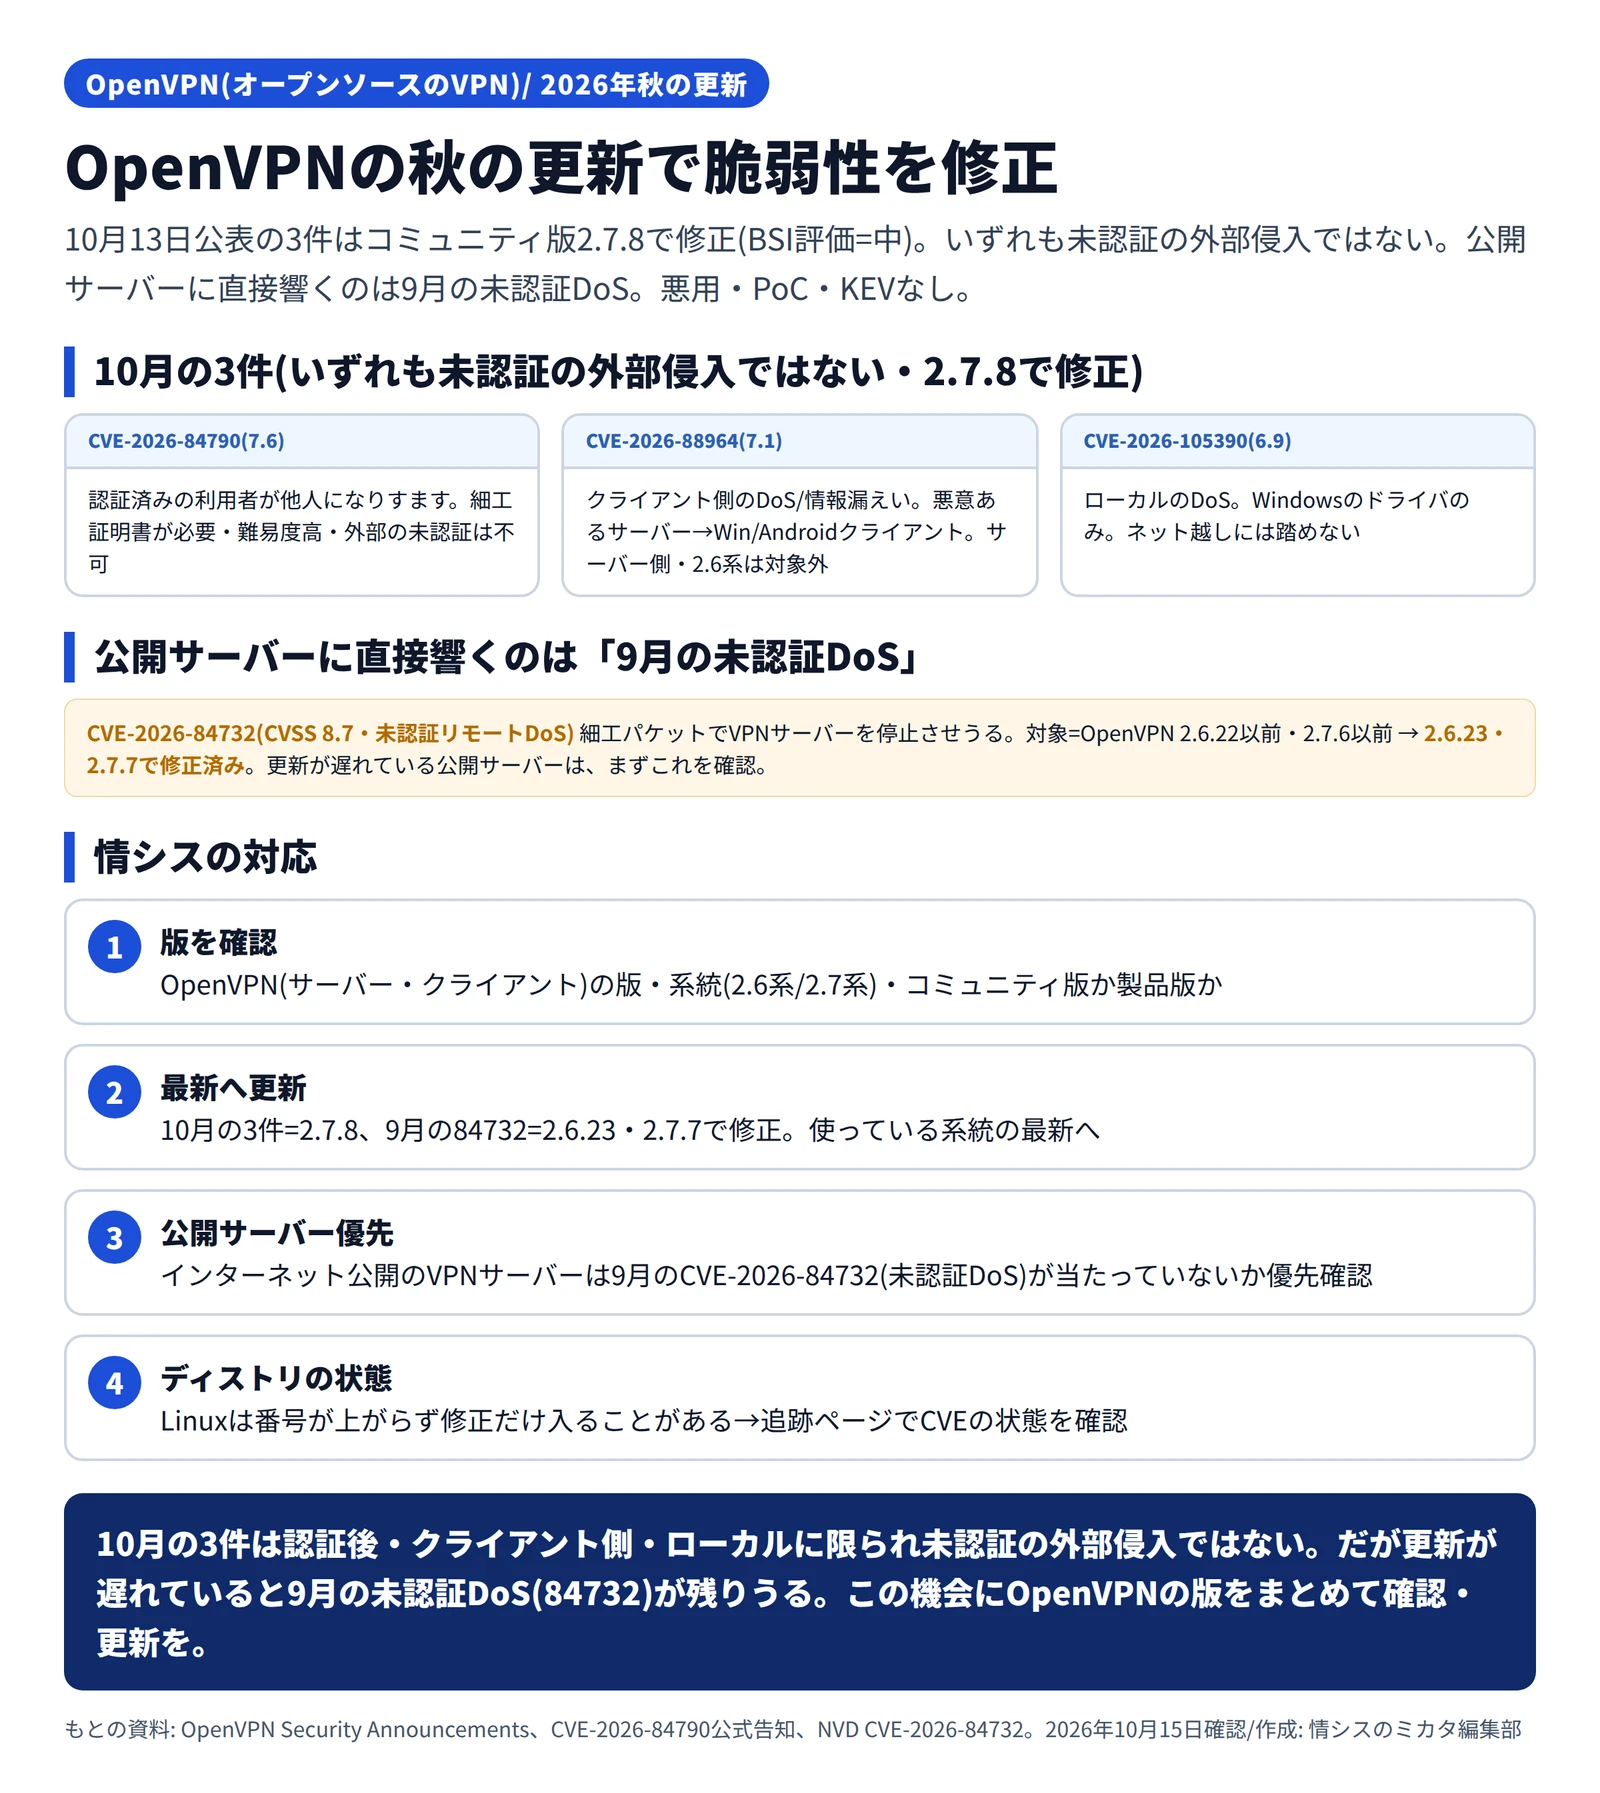
10月の3件は、いずれもコミュニティ版のOpenVPN 2.7.8で修正されました。深刻度は、ドイツBSIの評価で「中」です。重要なのは、3件とも「未認証の外部攻撃者が、インターネットに公開したVPNサーバーを直接踏む」ものではない、という点です。
| CVE |
種類・影響 |
条件 |
| CVE-2026-84790(CVSS 7.6) |
認証済みの利用者が、他人になりすます |
認証済みが前提。細工した証明書が必要で、攻撃の難易度は高い。外部の未認証の攻撃者は踏めない |
| CVE-2026-88964(CVSS 7.1) |
クライアント側のDoS・情報漏えい |
悪意あるサーバーが、接続中のWindows/Androidのクライアントを攻撃。サーバー側や2.6系は対象外 |
| CVE-2026-105390(CVSS 6.9) |
ローカルのDoS(ホストが応答不能) |
Windowsのドライバのローカルのみの問題。ネットワーク越しには踏めない |
多くの会社が使うLinuxディストリ同梱の2.6系では、このうちCVE-2026-88964とCVE-2026-105390は対象外です。CVE-2026-84790は2.6系も影響するとみられますが、有効な証明書を持つ利用者が前提の、認証後の問題です。
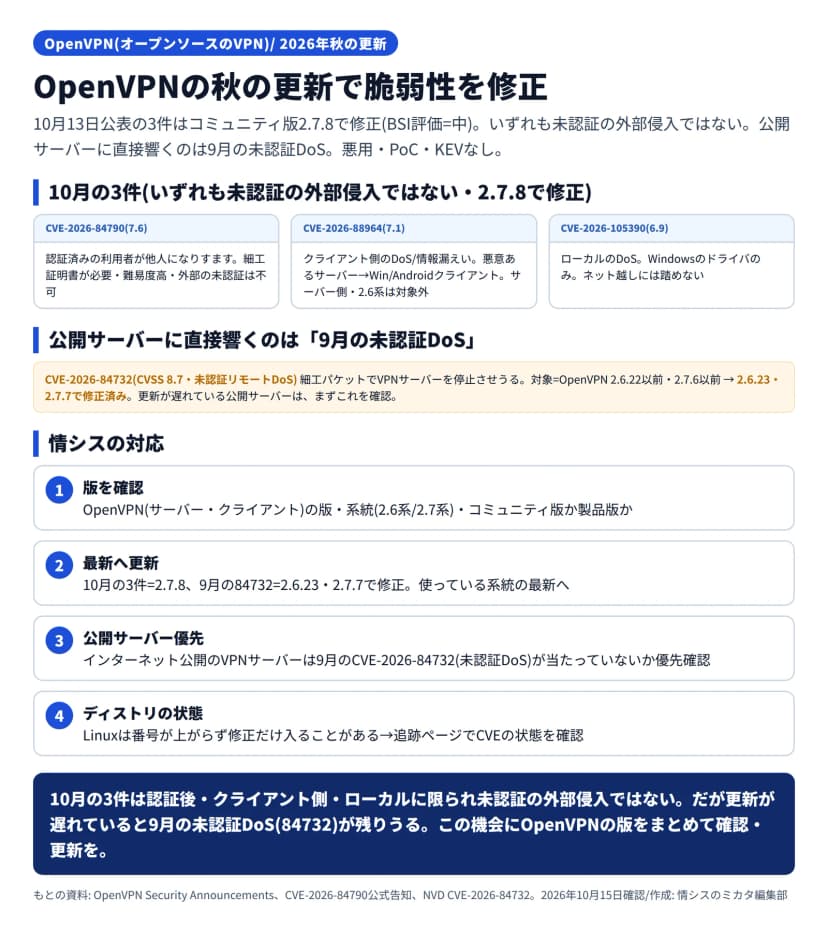 OpenVPNの秋の脆弱性の切り分けと、情シスの版の確認(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
公開サーバーに直接響くのは、9月の未認証DoS
「インターネットに公開したVPNサーバーが、外から踏まれないか」という、もっとも気になる点に直接関わるのは、実は1つ前(9月)に修正された脆弱性です。
CVE-2026-84732(CVSS 8.7)は、未認証のリモートからのサービス拒否(DoS)です。細工したパケットで、VPNサーバーを停止させられるおそれがあります。対象はOpenVPN 2.6.22以前と2.7.6以前で、2.6.23・2.7.7で修正されています。インターネットに公開しているVPNサーバーで、更新が遅れている場合は、まずこれが当たっていないかの確認が重要です。
なお、公開時点で、これらの脆弱性が実際に悪用された、PoCが公開された、CISAのKEVに載った、という情報は確認されていません。
影響する会社・しない会社
- 影響する: OpenVPNを自前で運用している会社です。とくに、インターネットに公開しているVPNサーバーがある会社は、版の確認が重要です。
- 影響する(クライアント側): WindowsやAndroidでOpenVPNのクライアント(コミュニティ版)を使っている場合、CVE-2026-88964の対象になりえます。
- 影響が小さい: Linuxディストリ同梱の2.6系を使っている会社は、10月の3件のうち2件が対象外です。ただし、9月のCVE-2026-84732は2.6系も対象のため、版の確認は必要です。
- 影響しない: OpenVPNを使っていない会社です。
情シスが今日やること
- 版を確認する: 使っているOpenVPN(サーバー・クライアント)の版と系統(2.6系か2.7系か)、コミュニティ版か製品版かを確認します
- 最新へ更新する: コミュニティ版を、使っている系統の最新へ更新します(10月の3件は2.7.8、9月のCVE-2026-84732は2.6.23・2.7.7で修正)
- 公開サーバーを優先する: インターネットに公開しているVPNサーバーは、9月のCVE-2026-84732(未認証DoS)が当たっていないかを優先して確認します
- ディストリの状態を確かめる: Linuxのパッケージは、版の番号が上がらなくても修正だけが入ることがあります。各ディストリのセキュリティ追跡ページで、CVEの状態(修正済みか)を確かめます
- 記録を残す: 確認した版・公開範囲、更新した版、対応日を資産台帳に残します
VPNは、社外から社内への入り口です。今回の10月の3件は、未認証の外部侵入につながるものではなく、落ち着いて対応できる内容です。一方で、更新が遅れていると、9月の未認証DoSのような、公開サーバーに直接響く問題が残っていることがあります。この機会に、OpenVPNの版をまとめて確認しておいてください。