Linux で広く使われるIPsec VPN のソフト「strongSwan」は、2026年9月7日に出した6.1.0で、脆弱性 11件を直しました。拠点間のVPNや、社外からのリモートアクセス のサーバーに使われるほか、VPNの機器やルーター の中に入っていることもあります。各Linuxの更新は9月から10月にかけて出そろいつつあり、ドイツのCERT-Bundも10月20日に、SUSEの更新を加えて注意情報を直しました。6.1.0ではIKEv1が既定で無効になるため、上げる前の確認も要ります。
11件の中身
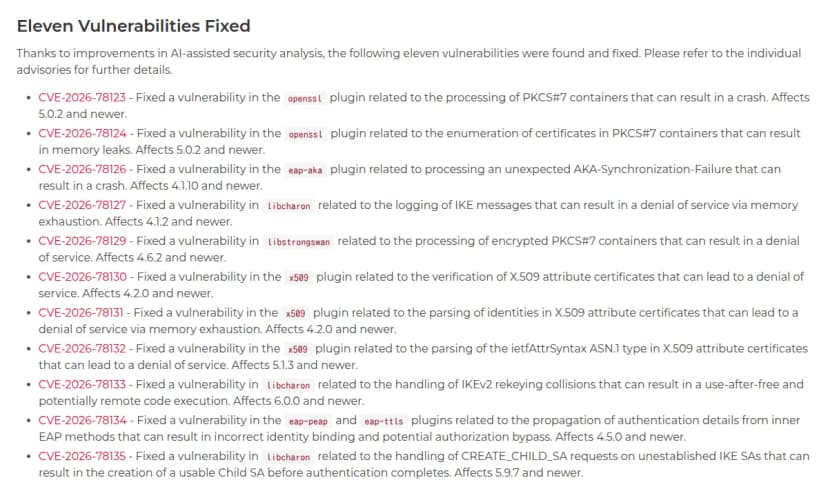
開発元によると、11件は、AIを使ったセキュリティの解析の改善によって見つかりました。報告者には、AIの解析の研究の団体の名前も並んでいます。
strongSwan 6.1.0のリリースノート。直した11件の一覧(英語) 出典: strongSwan「strongSwan 6.1.0 Released」 (引用)
CVE
部品
起きること
対象の版
NVDの点数
CVE-2026-78133
libcharon(IKEv2)
鍵の更新が重なったときに解放後のメモリを使う。認証した相手がコードを動かせるかもしれない
6.0.0以降
7.5
CVE-2026-78135
libcharon(IKEv2)
確立していない接続への要求で、認証の前に使える通信路(Child SA)ができうる
5.9.7以降
5.6
CVE-2026-78134
eap-peap・eap-ttls
内側のEAPの認証の情報の受け渡しの誤りで、別の利用者になりすませる
4.5.0以降
7.1
CVE-2026-78130
x509
属性証明書の検証でクラッシュ
4.2.0以降
7.5
CVE-2026-78132
x509
属性証明書の読み取りで処理が止まらなくなる
5.1.3以降
7.5
CVE-2026-78131
x509
属性証明書の読み取りでメモリが少しずつ減る
4.2.0以降
3.7
CVE-2026-78123
openssl
PKCS#7の処理でクラッシュ(IKEv1経由)
5.0.2以降
5.9
CVE-2026-78124
openssl
PKCS#7の証明書の処理でメモリが減る(IKEv1経由)
5.0.2以降
3.7
CVE-2026-78129
libstrongswan
暗号化したPKCS#7の処理で処理が止まらなくなる(IKEv1経由)
4.6.2以降
5.9
CVE-2026-78126
eap-aka
想定外の応答でクラッシュ
4.1.10以降
5.9
CVE-2026-78127
libcharon
通信の記録の処理でメモリが減る
4.1.2以降
3.7
どれも6.1.0で直り、開発元は古い版向けのパッチも出しています(一部は、とても古い版には出していません)。告知には、悪用の記載はありません。米CISAのKEVにも、10月21日時点で載っていません(当社調べ)。
注意が要る3件
CVE-2026-78133(コードの実行のおそれ) 。IKEv2で、両方の側が同時に鍵の更新を始め、しかも複数の鍵交換を使う場合の処理に誤りがありました。開発元は、コードの実行は「ありうる」としつつ、攻撃者は認証を済ませている必要があり、2段階の条件をそろえる必要があるとしています。複数の鍵交換を受け付けないサーバーは対象外です。
CVE-2026-78135(認証の前の通信路) 。クライアントがEAPで認証している途中に、鍵の更新の要求が届くと、認証が終わる前に通信路ができうるものでした。ただし、サーバーが仮想IPのアドレスの払い出しを使い、相手側の通信の範囲を既定(dynamic)にしている、よくあるリモートアクセスの構成では起きないとしています。できた接続は、30秒で自動的に消えます。
CVE-2026-78134(EAPのなりすまし) 。EAP-PEAPやEAP-TTLSで、外側で名乗るIDと、内側で実際に認証したIDが結びつかず、自分の正しいIDとパスワードで認証しながら、別の人のIDを名乗れるものでした。設定の選び分けや、仮想IPの割り当てに、なりすましたIDが使われるおそれがあります。攻撃者は、自分の正しい認証情報を持っている必要があります。EAPの認証をRADIUSのサーバーに任せている構成は、直接は対象外としています。
IKEv1を受け付けているサーバーは、PKCS#7の3件(78123・78124・78129)の入口にもなります。設定で version = 0 にしていると、自分から接続するときはIKEv2でも、受ける側ではIKEv1も受け付ける点に注意が要ると、開発元は書いています。
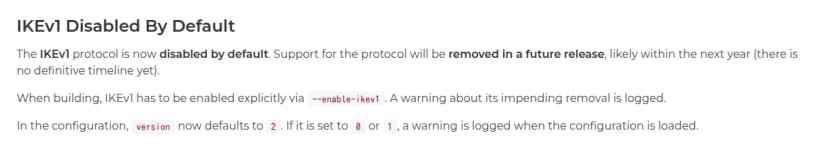
6.1.0でIKEv1が既定で無効に
IKEv1は既定で無効に。将来の版で削除される(英語) 出典: strongSwan「strongSwan 6.1.0 Released」 (引用) 6.1.0では、IKEv1が既定で無効になりました。設定の version の既定は2(IKEv2)になり、0や1にしていると、設定を読み込むときに警告が出ます。IKEv1は、今後1年ほどのうちに出る版で削除される見込みです(時期は未定)。ソースから作る場合は、--enable-ikev1 を付けないとIKEv1が入りません。
古いルーターや、取引先の機器とIKEv1で拠点間VPNを結んでいる場合は、6.1.0に上げると、作り方や設定によってはつながらなくなるおそれがあります。各Linuxの配布のパッケージは、多くが今の版のまま修正だけを当てているため、IKEv1の扱いが変わるとは限りません。どの版に上がるのかを先に確かめます(当社の見立て)。
各Linuxの対応(10月21日時点)
配布元
対応
Debian 13(trixie)
DSA-6487-1(9月6日)、6.0.1-6+deb13u7 で修正
Debian 12(bookworm)
10件が「影響あり」のまま(78133は対象外)。セキュリティトラッカーで確認
Ubuntu 22.04・24.04・26.04
USN-8789-1(9月21日)。22.04は5.9.5-2ubuntu2.8、24.04は5.9.13-2ubuntu4.24.04.5、26.04は6.0.4-1ubuntu3.2
Fedora 45
6.1.0-1.fc45(9月22日)
SUSE・openSUSE
9月13〜16日に順に更新。10月18日(openSUSE)と10月20日(SUSE Linux Enterprise Server 16.0など)にも追加
RHEL
標準のIPsecはLibreswan。Red HatのCVEのデータベースに、この11件の記載は見つからなかった
公表から1か月半がたっていますが、配布元の更新は10月まで続いています。サーバーを9月の初めに一度更新しただけだと、まだ直っていない場合があります。
VPNのほかのソフトの更新は、OpenVPNの秋の更新で脆弱性を修正 公開サーバーは版の確認を でも取り上げています。
影響する会社・しない会社
影響する: LinuxのサーバーでstrongSwanを使い、拠点間のVPNや、社外からのリモートアクセス(IKEv2、EAP)を受けている会社です。
影響する: strongSwanを中に使うVPNの機器、ルーター、ファイアウォールを使っている会社です。機器のメーカーの更新を待つ必要があります。
影響する: Debian 12のサーバーでstrongSwanを動かしている会社です。10月21日時点で、多くの件がまだ直っていません。
影響しない(可能性が高い): RHELの標準のLibreswanだけを使っている会社、IPsec VPNを使っていない会社です。
情シスが今日やること
strongSwanが動いている場所を洗い出す。 VPNのサーバー、クラウドの仮想マシン、拠点のルーターの中を含めて、strongSwanを使っているものと、その版、配布元を一覧にします。配布元の修正の版まで上げる。 上の表の版以降に上げ、strongSwanを再起動します。Debian 12は、修正が出るまでの間、IKEv1を止める、使っていないEAPの方式の部品を読み込まない、といった開発元の緩和策を検討します。IKEv1の相手を確かめる。 拠点間VPNの相手の機器がIKEv1しか使えないものがないかを確かめ、IKEv2への切り替えの計画を立てます。6.1.0に上げる前に、検証の環境で接続を試します。EAPの使い方を見直す。 EAP-PEAPやEAP-TTLSを使っている場合は、修正を当てるまでの間、使わない方式の部品を外すか、認証をRADIUSのサーバーに任せる構成かを確かめます。機器のメーカーに聞く。 strongSwanを中に使うVPNの機器は、メーカーに11件への対応の予定と、修正のファームウェアの時期を問い合わせます。