SonicWallのファイアウォールでSSL-VPNのログインにSAMLを使っている会社は、更新を終えるまで、IdPで掛けた多要素認証を当てにできません。SAMLとは別の認証方式で有効な資格情報があれば、SAMLの手順を通らずに入れてしまう脆弱性CVE-2026-19868が見つかり、悪用の報告も出ているためです。
SonicWallは11月6日、この脆弱性を含む7件をまとめたアドバイザリSNWLID-2026-0014を公開しました。米CISAも同じ日に、悪用の証拠があるとして、悪用が確認された脆弱性の一覧(KEV)に加えています。回避策の欄は「None」。手当ては修正版への更新だけです。
SAMLの外に、もう一つの入口が残る
SSL-VPNのログインをSAMLに寄せ、多要素認証はEntra IDなどのIdP側で掛ける。そう組んだ会社ほど当てはまる話です。アドバイザリによると、SAMLとは別の認証方式で有効な資格情報を持つ利用者は、SAMLによる認証の制御を回避できます。SAMLで強制した多要素認証まで回避されることもある、という説明です。
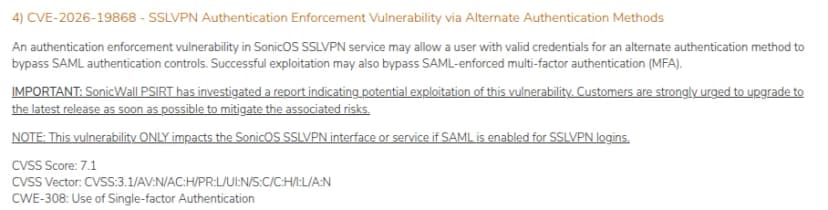 SonicWallのアドバイザリのCVE-2026-19868の項。SAMLを有効にしたSSLVPNだけが対象と注記出典: SonicWall「SonicWall SonicOS Affected By Multiple Vulnerabilities(SNWLID-2026-0014)」(引用)
つまり、関門をIdPに置いても、ファイアウォール側に残った別の認証方式が裏口になります。SonicWallは、SSL-VPNのログインでSAMLを有効にしている場合に限って影響する、と注記しました。
ただ、CVSSの点数だけを見ると、急ぐ話には見えません。SonicWallの評価は7.1で、攻撃の難しさは「高」、攻撃者には低い権限が要る扱いです。NVDのページには7.5も載っていますが、これはCISAが付けた評価で、NVD自身の分析は「Undergoing Analysis」のまま終わっていません。
CISAの評価は権限を「不要」としていて、SonicWallと食い違います。もっとも、脆弱性を説明する文はSonicWallの告知とNVDで同じで、どちらも別の認証方式の有効な資格情報を持つ利用者を前提にしています。権限の欄をどう付けたかが違うだけで、攻撃に資格情報が要る点は変わりません。
CISAはSSVCの評価で、悪用を「active」、攻撃の自動化を「no」としました。自動化が「no」なのは、攻撃者が相手ごとに有効なIDとパスワードを用意しなければならないから、と読めます。だから狙われやすいのは、どこかで漏れたパスワードを多要素認証が止めてくれる、と考えている会社でしょう。7点台だからと後回しにすると、その前提ごと抜かれます。番号ごとの中身は、SecPulseのCVE-2026-19868のページで引けます。
SMA1000やGMSとは別の製品
SonicWallの脆弱性はこの秋に続いていますが、今回の対象はファイアウォール本体のOSであるSonicOSです。社内に「SonicWall」の名前があっても、どの製品かで話が変わります。
| 製品 |
役割 |
直近の相棒の記事 |
| SonicOSのファイアウォール(TZ、NSa、NSsp、NSv) |
ファイアウォール本体。SSL-VPNの機能もある |
この記事 |
| SMA1000 |
リモートアクセス専用の機器 |
10月の脆弱性4件 |
| NSM |
複数のファイアウォールを管理する |
4.4.0未満の脆弱性 |
| GMS |
古い管理製品。EOLで修正版なし |
11月4日〜6日の更新の図解 |
SMA1000は、今回の対象の表に入っていません。逆に、TZやNSaのSSL-VPNで社員が社外からつないでいるなら、この記事の確認が要ります。
影響するのはSAMLを有効にしたSSL-VPN
対象の機種と版は次のとおりです。仮想アプライアンスのNSvは、ESXやKVM、Hyper-V、AWS、Azureの版がすべて入ります。
| 世代 |
機種 |
対象の版 |
修正版 |
| Gen7 |
TZ 270〜TZ 670、NSa 2700〜NSa 6700、NSsp 10700〜NSsp 15700、NSv 270、470、870 |
7.3.3-7015以前 |
7.3.4-7013以降 |
| Gen8 |
TZ 80〜TZ 680、NSa 2800〜NSa 5800、NSv XS、S、M、L |
8.2.2-8015以前 |
8.2.3-8015以降 |
Gen7は、修正版の系列が1本しかありません。2025年1月の告知では修正版が7.0系と7.1系に分かれていましたが、今回は表の1本だけです。古い系列にとどめている機器があれば、そこから一気に上げることになり、保守会社と停止の時間を決める手間もいつもより増えそうです。
線の引き方は、SAMLを使っているかどうかで変わります。SAMLでSSL-VPNにログインさせていて、版が表の範囲なら、CVE-2026-19868が当たります。今日のうちに動く対象です。
SAMLを使っていなければ、この番号は当たりません。ただ、同じアドバイザリにはCVE-2026-82308(CVSS 7.5)も並んでいます。SSL-VPNで認証の前に起きるヒープオーバーフローで、サービスを止められる脆弱性です。管理画面の2件(同8.8)を含め、対象の版は同じ表なので、更新そのものは要ります。13日の金曜までに上げれば足りるとみていますが、管理画面をインターネットに開けている機器だけは、SAMLの機器と同じく今日に回します。
直近の2件は、告知があとから厚くなった
KEVに載ったSonicOSの脆弱性は、今回で4件目です1。前の3件はどれも、KEVで「ランサムウェアでの利用あり」の扱いでした。今回の欄は「Unknown」です。CISAが連邦政府機関に示した対応の期限は、11月20日。
直近の2件では、アドバイザリの版が上がるたびに中身が増えました。CVE-2024-40766の告知は、2024年8月の初版から11月20日までに15回更新されています。8月28日にローカルアカウントのパスワード変更と多要素認証の推奨、9月6日に悪用の可能性、10月14日にログインの記録とロックアウト、11月4日に攻撃元のIPアドレスが加わりました。CVE-2024-53704も初版のあとに、実証コードの公開と、悪用されたときのイベントログの文言が足されています。
一方、今回は1.0の初版です。悪用については「悪用の可能性を示す報告を調べた」という一文があるだけで、回避策も痕跡もありません。直近の2件の流れからみて、手順や痕跡はあとから足される公算が大きいでしょう。更新を終えても、版の履歴(REVISION HISTORY)は見に行く価値があります。
 同じアドバイザリの版の履歴。11月8日朝の時点では1.0の初版だけ出典: SonicWall「SonicWall SonicOS Affected By Multiple Vulnerabilities(SNWLID-2026-0014)」(引用)
2024年の告知でSonicWallが、資格情報が漏れたときの備えに勧めていた手当ては、多要素認証でした。今回の穴は、その多要素認証をSAMLで掛けた構成の側にあります。多要素認証をやめる話ではありません。どこで掛けているかを、ファイアウォール側からも確かめる話です。
アドバイザリには、悪用の規模と攻撃者、「別の認証方式」が具体的にどれを指すのか、侵害を見分けるログの文言、Gen6以前の機種の扱いが書かれていません。
SAMLの機器は今日、ほかは13日までに確認すること
- SSL-VPNのログインにSAMLを使っているかを、管理画面でSSL-VPNの設定を開いて見ます。あわせて拠点ごとの機種とSonicOSの版を、上の表と照らします。保守会社に任せている機器は、版の一覧をもらうのが早道です。
- Gen7は7.3.4-7013以降、Gen8は8.2.3-8015以降へ上げます。SAMLを使う機器と、管理画面を外に開けている機器は今日、ほかの機器は13日までが目安です。
- SAMLを使う機器では、SSL-VPNに入れるローカルのユーザーと、LDAPやRADIUSで許しているグループを一覧にします。使っていないものは許可から外し、残すものはパスワードを替えます。攻撃に要るのが別の認証方式の有効な資格情報なので、その数を減らす手当てです。SonicWallが示した回避策ではなく、更新の代わりにはなりません。
- SAMLを有効にした日以降に、SAMLを通らないアカウントでSSL-VPNにログインした記録がないかを、イベントログで探します。記録が残らない設定なら、今日から残します。SonicWallも2024年の告知で、SSL-VPNのすべてのログインを記録するよう勧めていました。今回の告知に、見るべきログの文言はまだありません。
- 13日までに更新できない機器は、つなぎの手当てを決めておきます。直近の2件でSonicWallは、SSL-VPNに届く送信元を信頼できる相手に絞るか、インターネットからのSSL-VPNを止めるよう示していました。今回の告知は回避策を「None」としているので、効き目の保証はありません。
SAMLに切り替えたとき、移行の間だけのつもりで、ローカルのアカウントやLDAPの設定を残していませんか。今回の脆弱性は、その片付けを後回しにした会社ほど効いてくるでしょう。