外から届いていたQNAP のNAS でPlex Media Serverを動かしていたなら、Plexを上げるだけでは終わりません。QNAPが替えるよう求めるのは、NASの管理者とユーザーのパスワード 、バックアップ ジョブやクラウド接続に保存したアクセスキーまでです。
QNAPは11月6日、NASのPlexがPlex2Shellで侵害されたように見える、という報告を一部の利用者から受けたと発表しました 。Plex自身も、実際に広く悪用されていると認めています。
穴はPlexの側にあり、QTSやQuTS heroといったNASのOS自体は影響を受けません。それでも被害の範囲をNASで数えるわけは、Plexが読める共有フォルダーや、NASに保存した認証情報が漏れた前提に立つからです。
Plexの一般論を、NASの作業に落とした
Plex2Shellは、Plex Media Server 1.43.2以前にある4件の脆弱性をつないだ攻撃で、認証なしに遠隔からコードを実行されます。Plex自身の案内と被害の中身は、10月20日の記事 で確認できます。
Plexも10月19日(日本時間20日)の追記で、Plexのサービスのアカウントが届く範囲は漏れた前提で扱うよう求めました。共有フォルダーや、同じマシンに保存した認証情報のことです。QNAPのFAQ は、その一般論をNASの作業に置き換えています。
後始末
Plexの案内
QNAPのFAQ
Plexの入れ直し
侵害の兆候があるか、侵害を否定できないとき
外から届いていたNASなら、兆候が無くても
Logsフォルダー
触れていない
QNAPに確認を頼むなら、消す前に写す
Plexのアカウント
全デバイスからサインアウトし、パスワードを変える
同じ。管理者のトークンが漏れたかもしれないので、パスワードだけでは足りない
NASのアカウント
届く範囲は漏れた前提で、と一般論
管理者とユーザーのパスワードを変え、二段階認証を有効に
NASに保存した鍵
同じマシンの認証情報は漏れた前提で、と一般論
バックアップジョブやクラウド接続のパスワードとアクセスキーを替える
会社のNASでは、メディアの共有フォルダーの隣に、取引先の書類や経理のファイルが並んでいることもあるでしょう。
いちばん重いのが、バックアップ先のアクセスキーです。NASの上で新しいキーに入れ替えるだけでは、漏れた古いキーはクラウド側で生きたままです。クラウドの管理画面で古いキーを無効にし、10月16日以降にそのキーが使われた跡を、クラウド側の記録で見ておくと安心です。キーにバックアップを消す権限まであるなら、世代の管理や、消せない設定が有効かも確認します。
外に出した覚えが無くても、届いていた場合
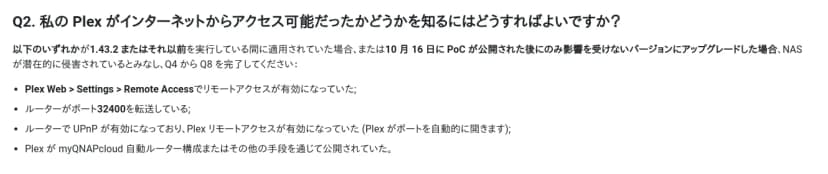
次のどれかに当たれば、NASは侵害された可能性がある前提で動く、というのがQNAPのFAQです。
QNAPのFAQのQ2。外から届いていたかを見分ける4つの場合 出典: QNAP「Plex2Shell: QNAP NAS ユーザー向けのチェックと修正に関する FAQ」 (引用) 見落としやすいのが3つめと4つめ。ルーターのUPnPが有効で、Plexのリモートアクセスも有効なら、Plexがポートを自動で開きます。myQNAPcloudの自動のルーター設定も同じです。ルーターの転送の表に人が書いた行が無くても、外から届いていたことがあります。
外側のポートは32400とは限りません。Plexのリモートアクセスの案内 にも、外側に選んだポートを中の32400へ向ける形が出てきます。ルーターの転送とUPnPの表では、NASの32400へ向く行を探します。
ただ、ルーターの画面で分かるのは今の設定だけです。10月の間に開いていたかは、残っていないことが多いでしょう。分からないときは、届いていた側に倒して考えるほうが安全です。
外から届いていたNASは、10月16日に実証コードが出たあとで更新した場合も、侵害の可能性がある前提です。外から届かなかったNASは、FAQのQ4によれば更新だけで十分です。
兆候があったら、入れ直す前に残すもの
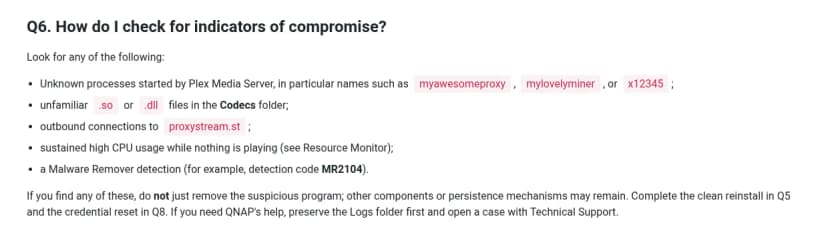
FAQが挙げる侵害の兆候は次の5つです。
Plex Media Serverが起動した、見覚えのないプロセス。とくにmyawesomeproxy、mylovelyminer、x12345のような名前
Codecsフォルダーの中の、見覚えのない.soや.dllのファイル
proxystream.stへの外向きの接続何も再生していないのに続く、高いCPU使用率
Malware Removerの検出(検出コードの例はMR2104)
Codecsフォルダーには、Plexが正規に取ってくる部品も入ります。拡張子だけで決めつけず、入った日付と名前に見覚えがあるかで見ます。判断に迷うファイルは、消さずにサポートへ聞けます。
QNAPのFAQのQ6(英語の原文)。侵害の兆候と、見つけたときの注意 出典: QNAP「Plex2Shell: Check and Remediation FAQ for QNAP NAS Users」 (引用) FAQの順は、入れ直し、兆候の確認、資格情報の順です。ただ、入れ直すとCodecsフォルダーの中身は消えます。兆候が出たNASは、編集部としては次の順を勧めます。
外から届く経路を先に切る(Plexのリモートアクセス、ポートの転送、UPnP)。
プロセスの一覧と外向きの接続、Codecsフォルダーのファイルの一覧(名前と日時)を記録し、Logsフォルダーを別の場所へ写す。
Malware Removerでスキャンし、NASに見覚えのない管理者アカウントや鍵が増えていないかを見る。
兆候が確かなら、QNAPのサポートに確認を頼み、必要ならNASをネットワークから切り離す。
入れ直しは、そのあとです。App CenterでPlexを外しても、PlexData共有フォルダーに「Plex Media Server」フォルダーが残るので、File Stationで確認します。残っていれば使い回さず、少なくともCodecsフォルダーを空にし、Preferences.xmlに覚えのないトランスコーダーの設定が無いかを見ます。
CVE-2026-96656は、トランスコーダーの設定からCodecsフォルダーにファイルを書き込める脆弱性です。入れ直したあとで、Codecsフォルダーの元の中身を戻さないのは、このためです。
関係するNAS、しないNAS
関係する: Plex Media Server 1.43.2以前を動かしたQNAPのNAS。外から届いていたら、NASごと侵害された前提で調べます。
関係する: 在宅勤務の家のNASに会社のファイルを置いている場合。同じNASにPlexがあれば、同じ話です。
関係しない: Plexが入っていないNAS。外から届かなかったNASは、更新と露出を減らす設定だけで足ります。
今日やることと、あとで回すこと
今日やること
社内のQNAPのNASを探します。拠点ごとにQfinder Proで同じネットワークのNASを一覧にし、myQNAPcloudのアカウントに登録した機器も見ます。Qfinder Proは公式サイトから入れます。偽のQfinder Proのサイトが出回っていると、QNAPが注意を呼びかけているからです。DNSやプロキシの記録でplex.tvに問い合わせている社内のマシンを探すと、Plexを動かすNASに当たりを付けられます。
Plexがあれば、App Centerの「My Apps」で更新し、Plex Webの「Settings > General」で1.43.3.10861以降かを確認します。
外から届く経路を切ります。要らなければPlexのリモートアクセスを止め、ポートの転送、UPnP、Plex用のmyQNAPcloudの自動のルーター設定を消します。
外から届いていたNASで、あとに回すこと
兆候を見て記録を残し、入れ直します。順番は上の節のとおりです。
Plexのアカウント、NASのアカウント、NASに保存した鍵を替えます。クラウド側の古いキーの無効化も忘れずに。
NASの対策を底上げします。QTSかQuTS heroとすべてのアプリを最新にし、Malware Removerの定期スキャンとQuFirewallを有効にします。外から使うならVPN(QVPN Service)です。最新のOSに上げられない、サポートの終わったNASは、セキュリティ全体を見直す対象です。
1で、誰が入れたか分からないPlexが出てくるかもしれません。会社のNASにメディアのアプリがある時点で使い道を聞き、要らなければ外す判断も一緒にしたいところです。
番号ごとの評価は、SecPulseのCVE-2026-96652 、CVE-2026-96654 、CVE-2026-96655 、CVE-2026-96656 で追えます。SynologyのNASも使っている会社は、PHP2Shellの修正がDSMではなくパッケージ側に出ている点を、SynologyのNASの記事 で確認できます。
ファイルの保存先とメディアの配信は、本来は別の仕事です。1台にまとめた便利さの分だけ、後始末も広くなるのは、少し苦い教訓でしょう。