共有フォルダの設定を一度したら、そのあと開き直したことはありますか。多くの人は、困りごとが起きるまで見直しません。
これは、ある管理職の架空の物語です。10年前に広く設定した共有が、部下に給与明細を見せ続けていた、という話から始めます。誰かを責める話ではありません。設定と時間が重なると、誰にでも起こります。
物語 10年越しに発覚した、ある共有
月曜の朝、課長のAさん(仮名)に、異動してきたばかりの部下が小さな声で話しかけました。「このフォルダ、たぶん見えてはいけないものが入っています」。
画面には、共有フォルダの一覧が開いていました。その奥の古いフォルダに、「給与」という名前の表計算がありました。開くと、Aさん自身と、当時の部署のメンバーの給与明細が並んでいました。
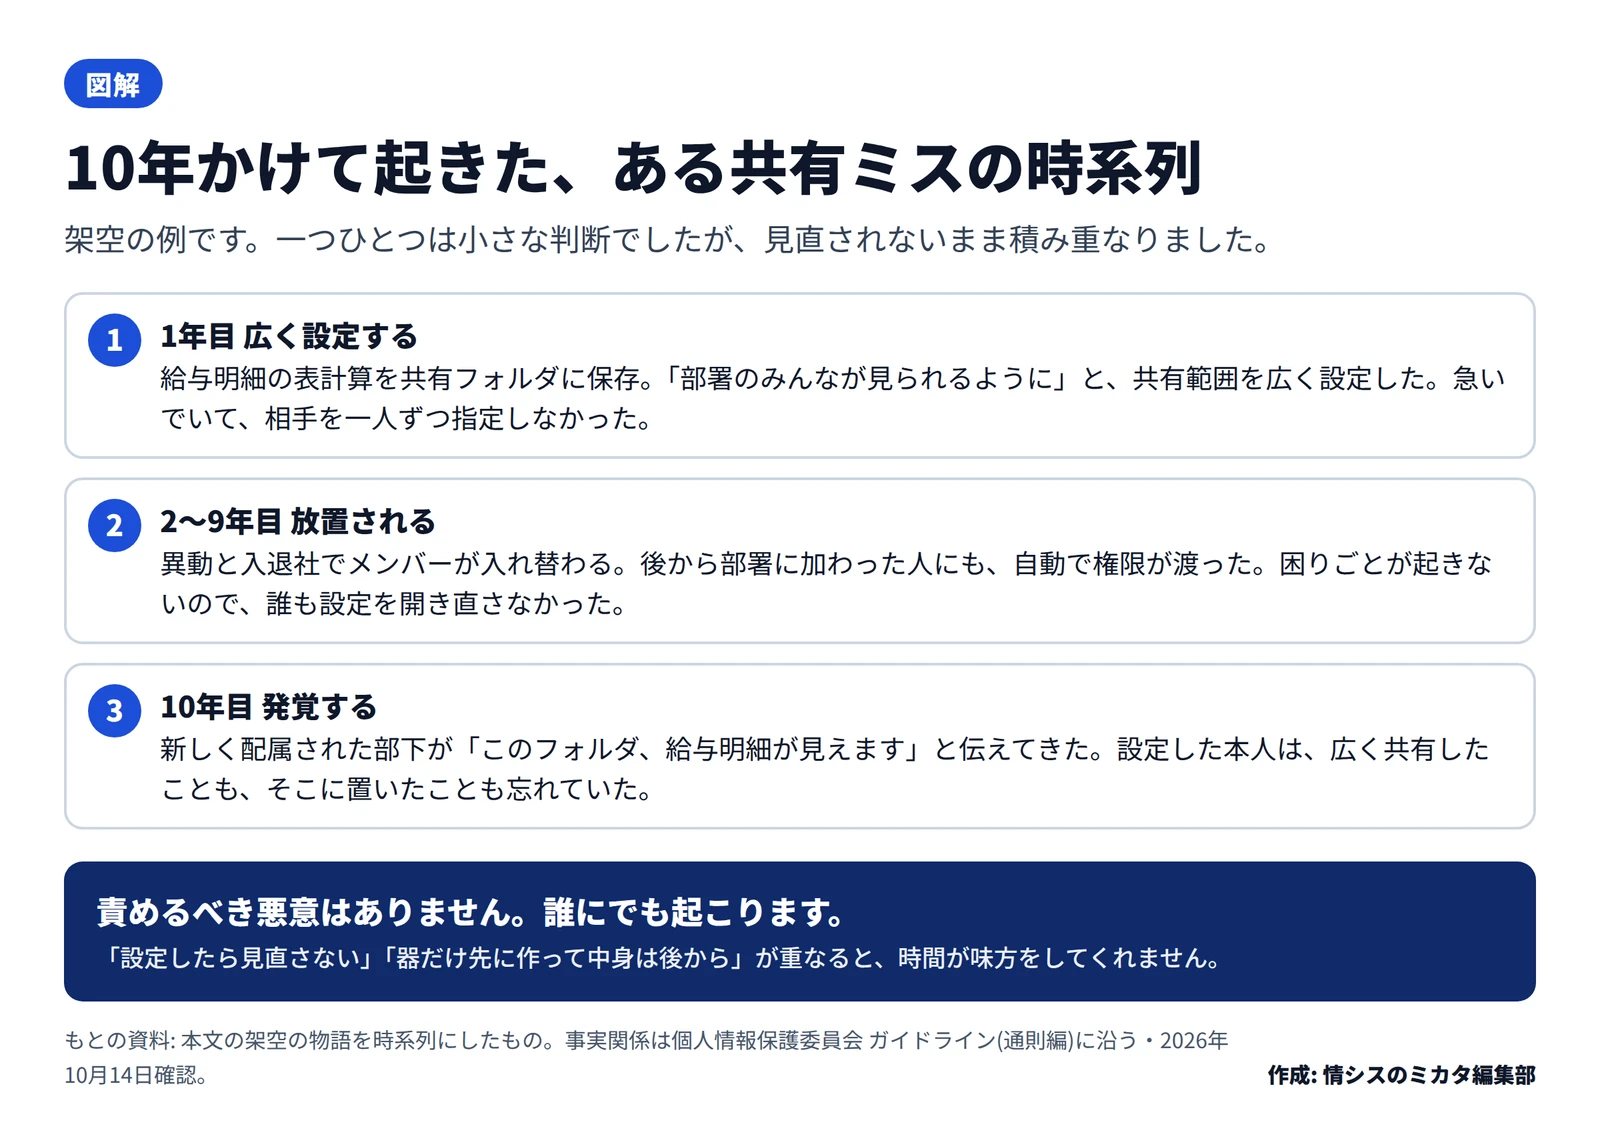
Aさんは、そのファイルのことを覚えていませんでした。記憶をたどると、10年前にたどり着きました。
当時、Aさんは係のとりまとめを任されたばかりでした。給与明細の控えを配る手間を減らそうと、共有フォルダに置きました。急いでいて、相手を一人ずつ指定せず、「部署のみんなが見られるように」と範囲を広く設定しました。
そのあと、Aさんは異動し、昇進し、メンバーも何度も入れ替わりました。フォルダは残り続けました。後から部署に加わった人にも、権限は自動で渡っていました。けれど誰も困らなかったので、設定を開き直す人はいませんでした。
気づいたのは、たまたま別の資料を探していた新しい部下でした。悪意はどこにもありませんでした。ただ、10年という時間だけが、静かに過ぎていました。
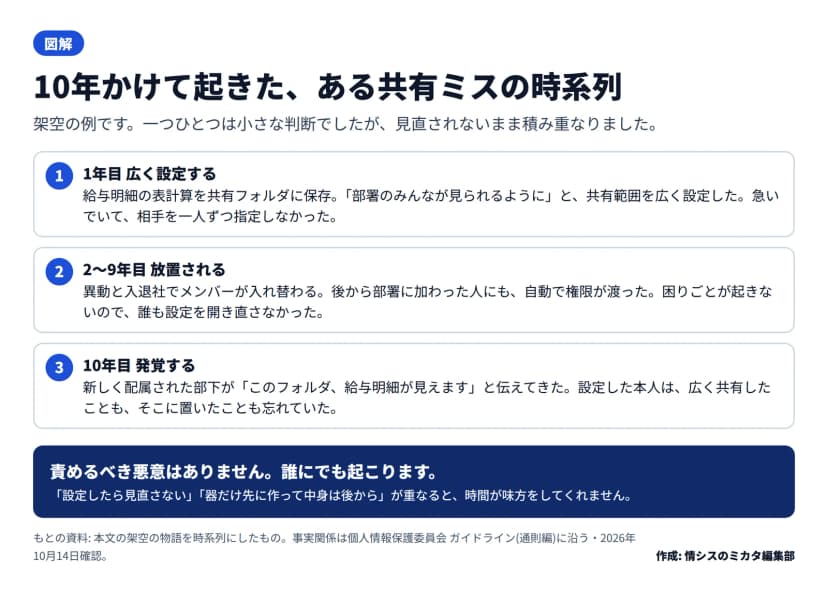 広く設定して放置し、10年後に指摘で発覚するまでの架空の時系列作成: 編集部 / もとの資料: 本文の架空の物語を時系列にしたもの
なぜ起きるのか 見せようとして起きるのではない
この物語は作り話です。けれど、同じ入り口はどこの会社にもあります。共有の設定ミスは、「見せよう」として起きるのではありません。広く設定したことと、見直さなかったことが重なって起きます。
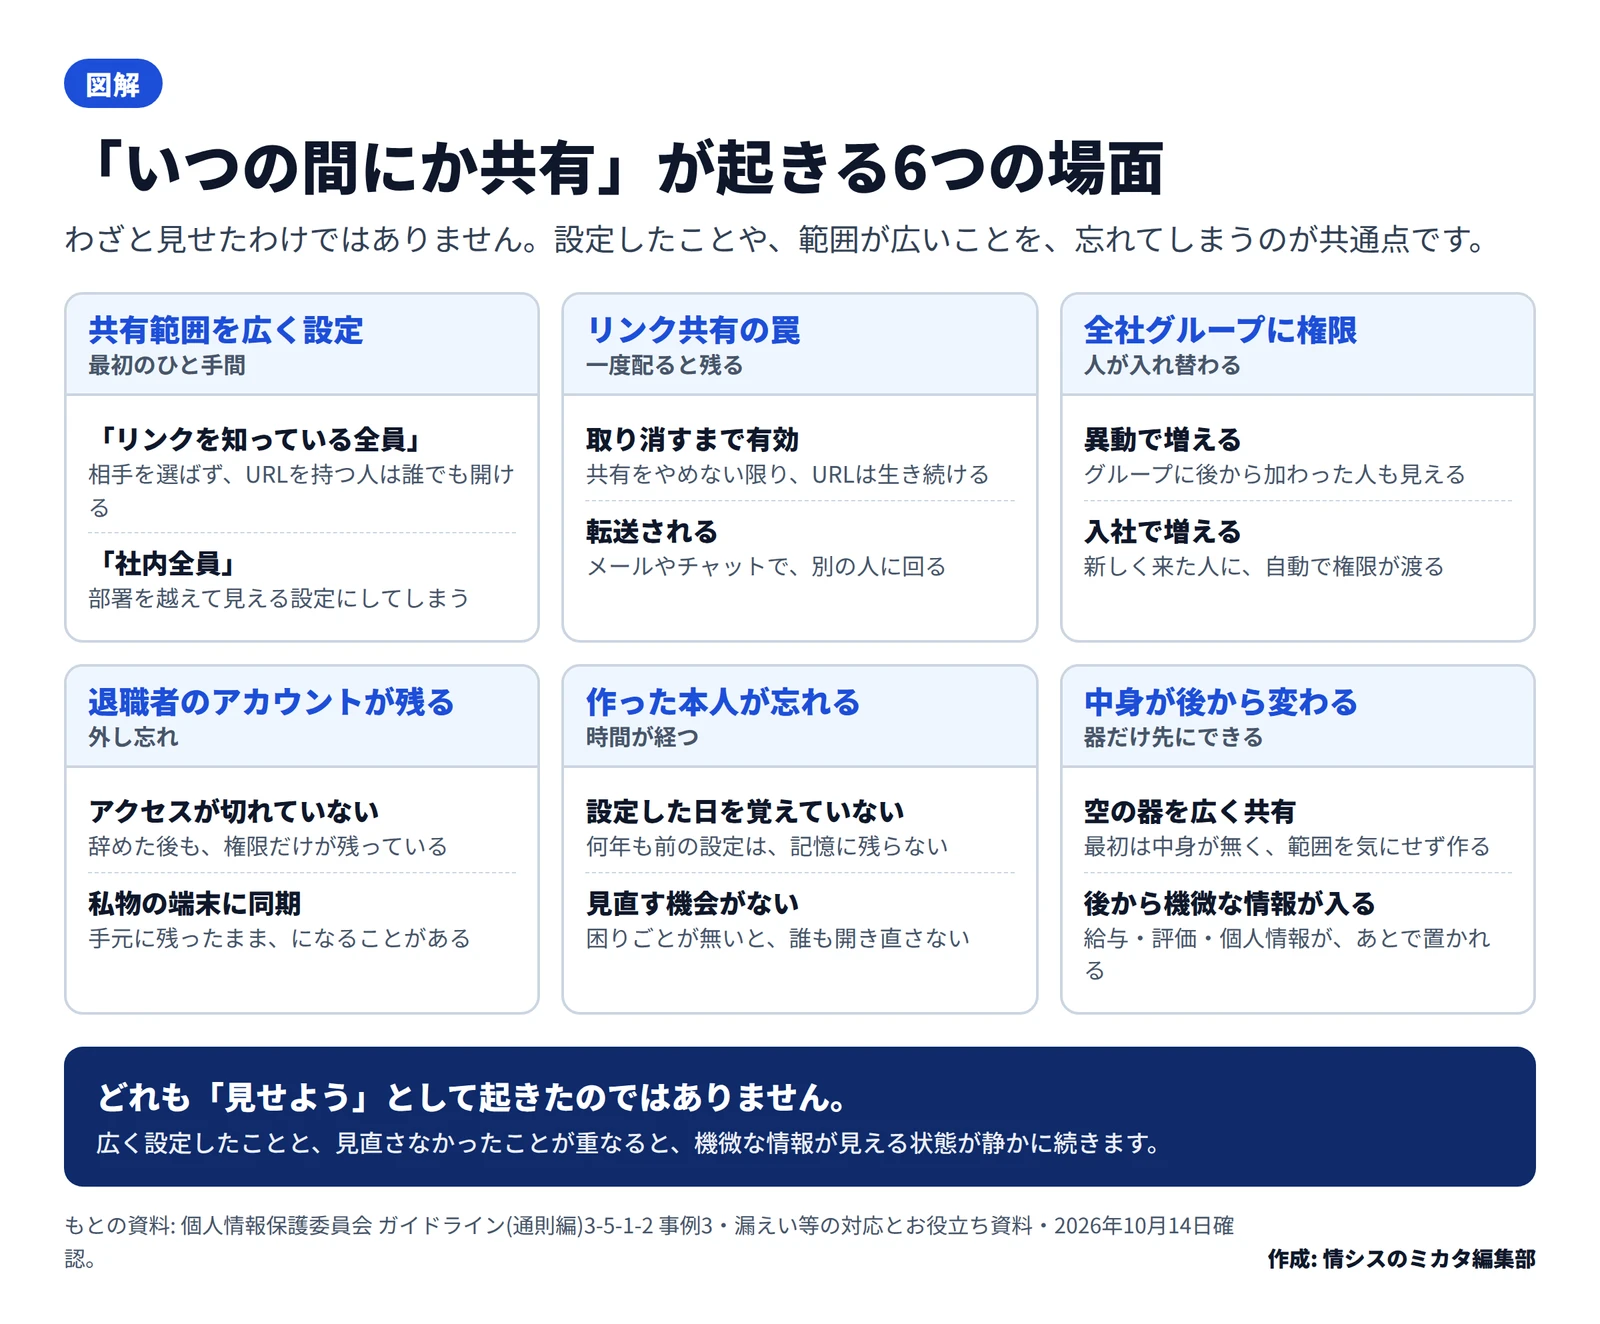
起きやすい場面を、6つに整理しました。
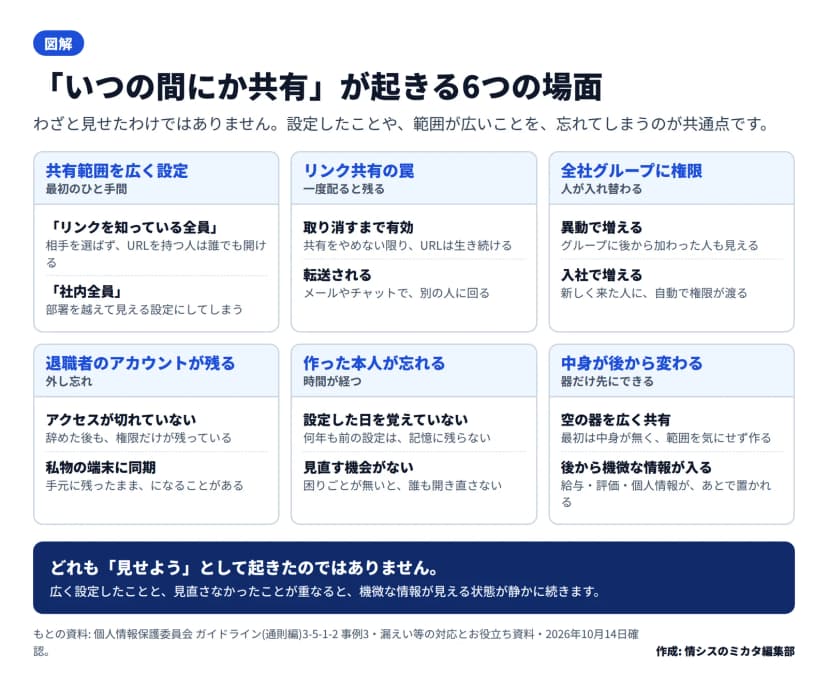 共有範囲の広い設定や権限の放置など「いつの間にか共有」が起きる6つの場面作成: 編集部 / もとの資料: 個人情報保護委員会 ガイドライン(通則編)ほか
| 場面 |
起きていること |
| 共有範囲を広く設定 |
「リンクを知っている全員」「社内全員」など、相手を選ばない設定にする |
| リンク共有の罠 |
一度配ったURLは、共有をやめるまで有効。メールやチャットで転送される |
| 全社グループに権限 |
異動や入社で、後からグループに加わった人にも自動で見える |
| 退職者のアカウントが残る |
辞めた後も権限が残り、アクセスが切れていない |
| 作った本人が忘れる |
何年も前の設定は記憶に残らず、見直す機会もない |
| 中身が後から変わる |
最初は空の器を広く共有し、あとから給与や個人情報が置かれる |
とくに怖いのは、いちばん下の「中身が後から変わる」です。最初は差し障りのないファイルを置いた共有に、あとから機微な情報が加わると、範囲は広いままになります。
「情報漏えい」とは、どういう状態か
情報漏えいと聞くと、攻撃者に盗まれる場面を思い浮かべがちです。でも、それだけではありません。
個人情報保護委員会のガイドライン(通則編)は、「漏えい」を「個人データが外部に流出すること」と定めています。そのうえで、漏えいに当たる例のひとつとして、次の状態を挙げています。
システムの設定ミス等によりインターネット上で個人データの閲覧が可能な状態となっていた場合
出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-1-2
つまり、盗まれていなくても、「見えてしまう状態」そのものが問題になり得ます。社内だけで見える状態が漏えいに当たるかは、誰がどこまで見られたかなど状況によります。それでも、本来見せない相手に機微な情報が見える状態は、望ましくありません。
なお、給与や人事評価そのものは、法律が定める要配慮個人情報(病歴や犯罪歴など)には当たらないとされています。だからといって軽く扱ってよいわけではありません。他人に知られたくない機微な情報です。
どうやって気づくのか
共有の設定ミスは、自分からは見えにくいものです。気づくきっかけは、だいたい次のどれかです。
| きっかけ |
どんな場面か |
| 誰かの指摘 |
物語のように、見えてしまった人が教えてくれる |
| 自分たちの点検 |
共有設定の棚卸しや、監査で見つける |
| 退職・異動の手続き |
権限を外すときに、残っていた共有に気づく |
| 外部からの連絡 |
公開状態を見つけた第三者から知らされる |
いちばん運がよいのは、身内の指摘や自分たちの点検です。いちばん避けたいのは、外部から知らされることです。
IPAの「情報セキュリティ10大脅威 2026」(2026年1月29日公表)でも、組織向けの7位に「内部不正による情報漏えい等」が入っています。意図しない設定ミスとは別の脅威ですが、社内の人が見られる状態をそのままにする怖さは、共通しています。
見えてしまうと、何が起きるのか
設定ミスの被害は、お金の損だけではありません。むしろ、人の気持ちや信頼に残ります。
- 人間関係: 誰がいくらもらっているかが見えると、同僚の間にわだかまりが生まれます。本人が望まない比較が始まります。
- 信頼: 「この会社は、自分の情報をきちんと守ってくれるのか」という不安が残ります。一度崩れた信頼は戻りにくいものです。
- 会社の義務: 個人情報を扱う会社には、安全管理措置の義務があります。漏えいに当たると判断された場合、報告や通知が必要になることがあります。
参考として、個人情報保護委員会は、一定の漏えい等について、委員会への報告を義務づけています。報告が必要になる主な場合と、期限の目安は次のとおりです。
| 項目 |
内容 |
| 報告が必要になる主な場合 |
要配慮個人情報を含む/財産的被害のおそれがある/不正の目的による行為/本人の数が1,000人を超える、のいずれか(そのおそれを含む) |
| 速報 |
発覚から3〜5日以内 |
| 確報 |
発覚から30日以内(不正の目的による行為のおそれがある場合は60日以内) |
これは一般的な決まりの紹介です。自社の具体的な場面に当てはまるかは、個人情報保護委員会の資料で確かめるか、会社の個人情報の担当に相談してください。この記事は法律の助言ではありません。
個人情報の共有ミスは、実際に起きている
「見えてしまう状態」は、特別な会社だけの話ではありません。近ごろも、設定や仕組みのすきまから情報が見えてしまう事例が続いています。
どれも、攻撃というより「設定や仕組みのすきま」です。気づき方と、漏れたら何が起きるのかの全体像は、相次ぐ情報漏えい、漏れたとなぜ分かる?漏れたら何が起きる?にまとめています。
自分の共有を棚卸しする
会社の仕組みを変えるのは、情シスの仕事です。けれど、自分が作った共有を見直すのは、一人ひとりができることです。
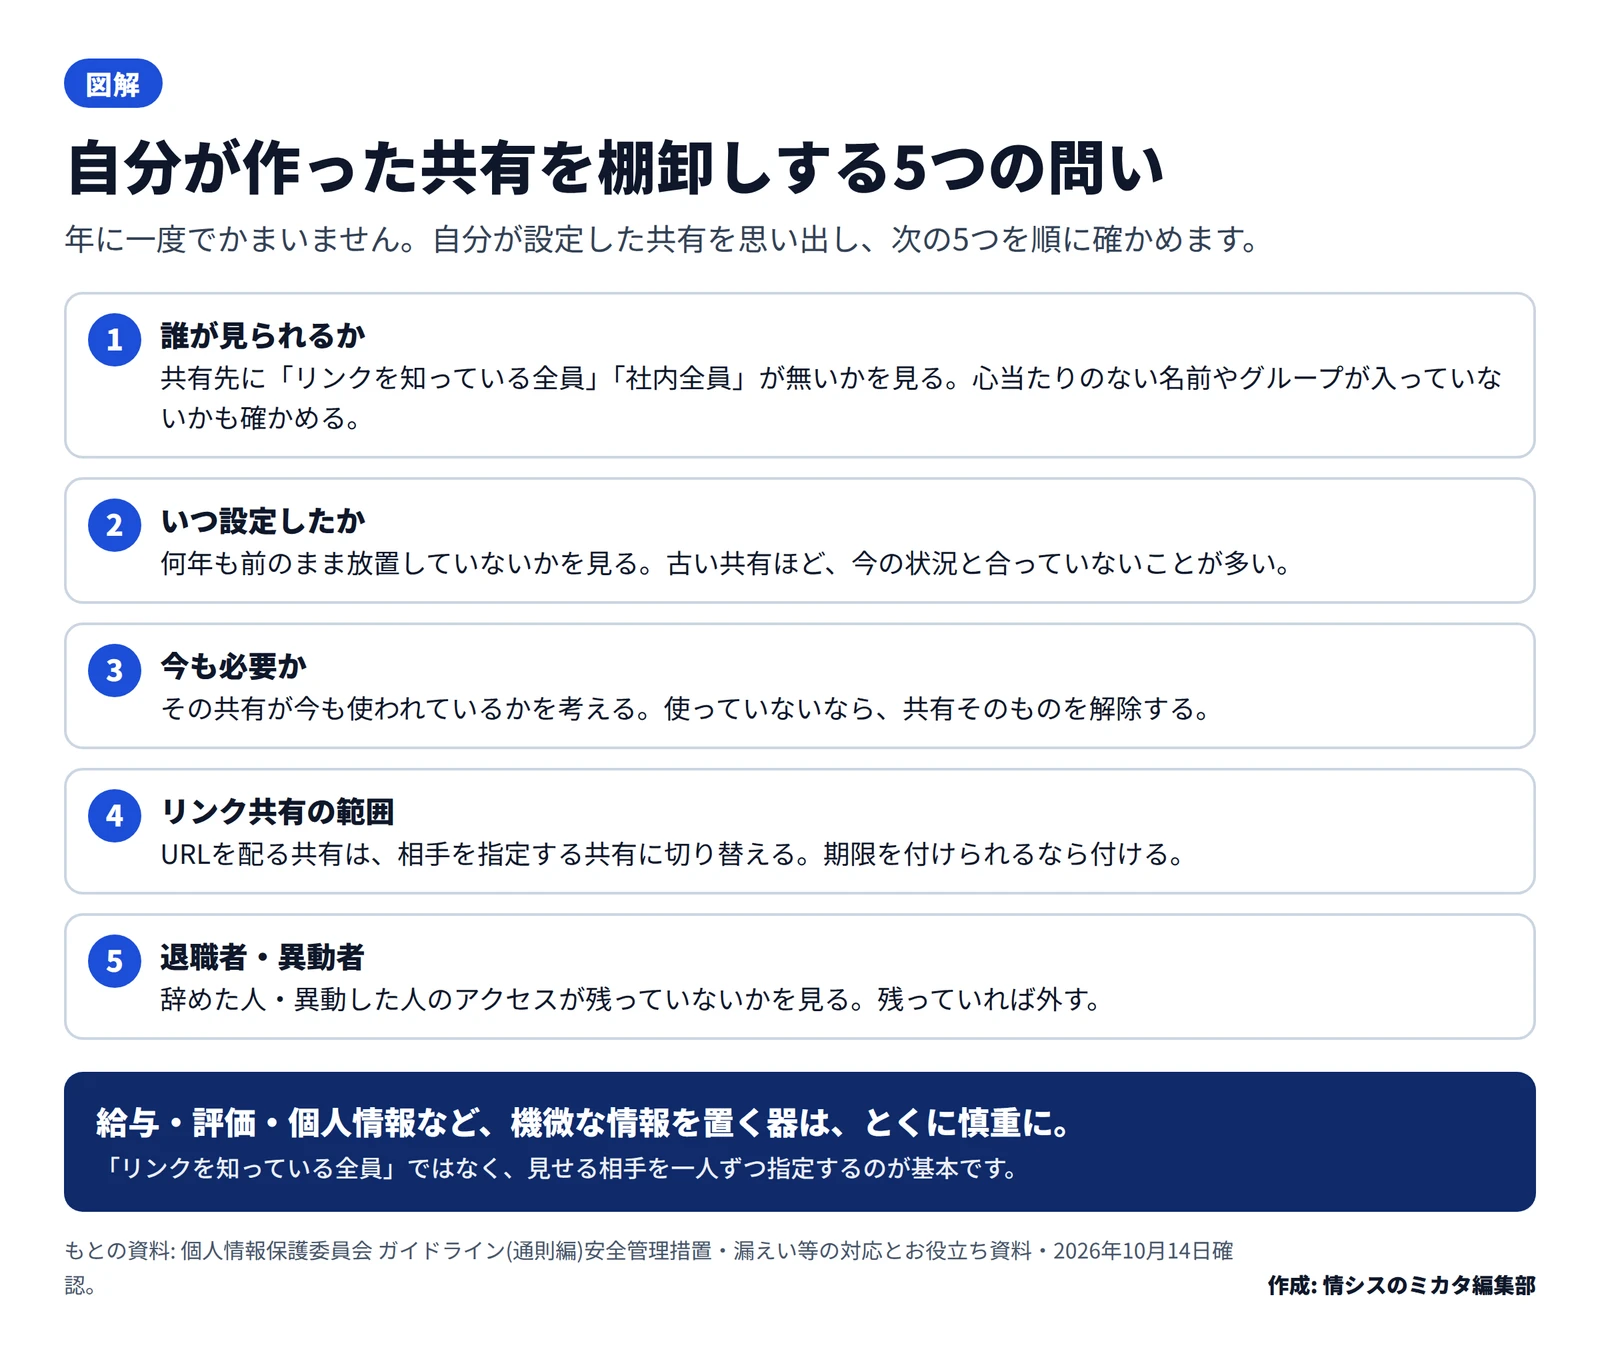
年に一度でかまいません。次の5つの問いで、自分が設定した共有を思い出して確かめます。
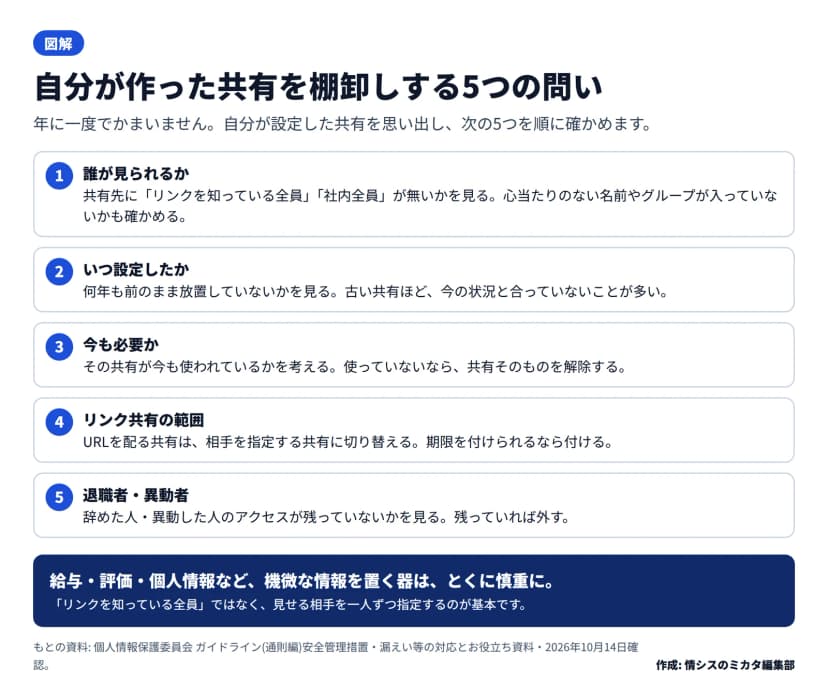 自分が作った共有を棚卸しするための5つの問い(誰が・いつ・今も必要か・リンク範囲・退職者)作成: 編集部 / もとの資料: 個人情報保護委員会 ガイドライン(通則編)安全管理措置
多くのクラウドサービスには、「自分が共有しているファイル」「共有済み」の一覧があります。そこを起点に、上から順に見ていくと抜けが減ります。
今日からできること
個人として、今日から始められることを挙げます。できるものから一つずつで十分です。
- 共有は最小限にします。新しく共有するときは、「全員」ではなく、見せる相手を一人ずつ指定します。
- 自分が設定した共有を棚卸しします。クラウドの「共有済み」の一覧を開き、心当たりのない共有先が無いかを見ます。
- 共有範囲とリンクを定期的に見直します。年に一度、カレンダーに「共有の見直し」を入れておくと忘れません。
- 退職・異動のときは、アクセスを外します。自分が辞める・異動するときも、持っていた共有を引き継ぐか解除するかを決めます。
- 機微な情報はとくに慎重にします。給与・評価・個人情報は、共有する前に「本当にこの範囲でよいか」を一呼吸おいて考えます。
設定ミスは、能力の問題ではありません。時間が経てば、誰の設定も古くなります。だからこそ、たまに自分の共有を思い出して、開き直すことが効きます。
物語のAさんも、特別な人ではありませんでした。あなたの共有も、今日ひとつ、のぞいてみませんか。