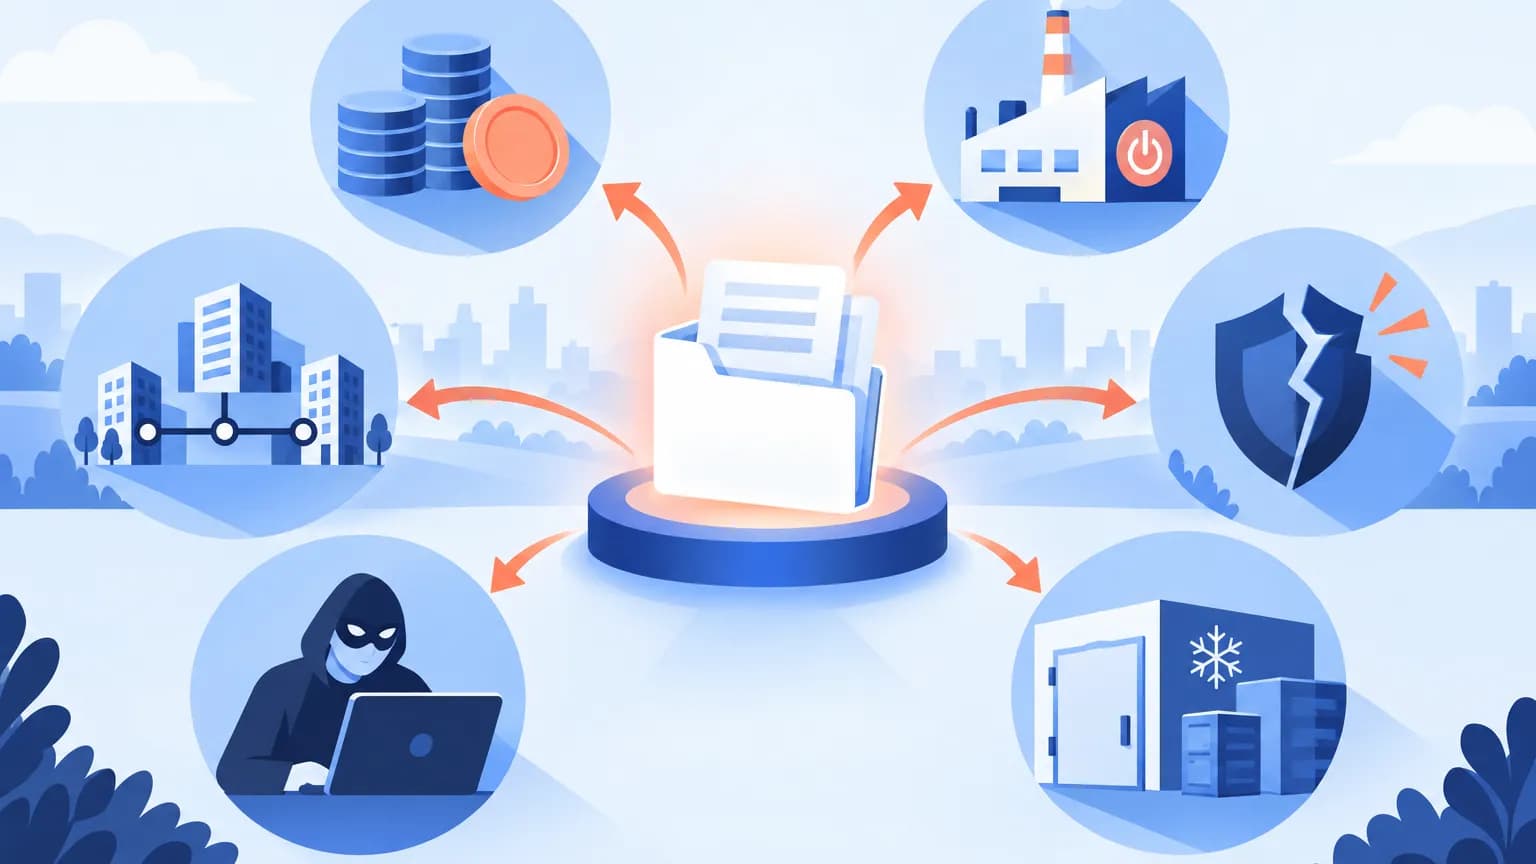
「情報が漏れた」というニュースが続いています。でも、そもそも漏れたことは、どうやって分かるのでしょうか。そして、漏れたら何が起きるのでしょうか。2026年に実際に起きた事故をもとに、情シスの目線で整理します。自社が「気づける側」になるための記事です。
情報漏えいとは何か
情報漏えいは、会社が持っている個人情報や機密の情報が、本来見てはいけない人の手に渡る(渡ったおそれがある)ことです。盗まれる場合もあれば、設定のミスで誰でも見える状態になる場合もあります。実際に中身を見られたかどうかが分からないことも多く、その場合は「漏えいのおそれ」として扱います。
漏えいは、大きく分けて次のような形で起こります。
- 外部からの攻撃(不正アクセス、ランサムウェア)
- 委託先・取引先を経由した攻撃
- 設定のミス(誰でも見える状態)や、誤送信
- 内部の人による持ち出し、端末の紛失・盗難
なぜ漏れるのか
漏えいの原因は、特別なことばかりではありません。多くは、次のような「よくある弱点」から起こります。
- 脆弱性の放置: 公開しているサーバーやVPN、ソフトの古い版を直さず、攻撃の入り口になる。
- 設定のミス: クラウドやデータベースを、誰でも見える設定のまま公開してしまう。
- 委託先・取引先の弱点: 自社は守れていても、データを預けた先が攻撃される。
- 人の操作ミス: 宛先を間違えた一斉メール、ファイルの共有範囲の設定ミス。
- 認証の甘さ: パスワードの使い回しや、多要素認証なしのログイン。
- 気づく仕組みの不足: 攻撃に気づけず、入られてから長く見つけられない。
IPAの「情報セキュリティ10大脅威 2026」でも、ランサムウェアや、取引先・委託先を狙う攻撃が、組織への脅威の上位に挙げられています。特別な標的だけでなく、弱いところを広く探して攻める、という流れが続いています。だからこそ、「うちは狙われない」という前提は危うく、どの会社にも起こりうると考えて備えます。
漏れたと、なぜ分かるのか
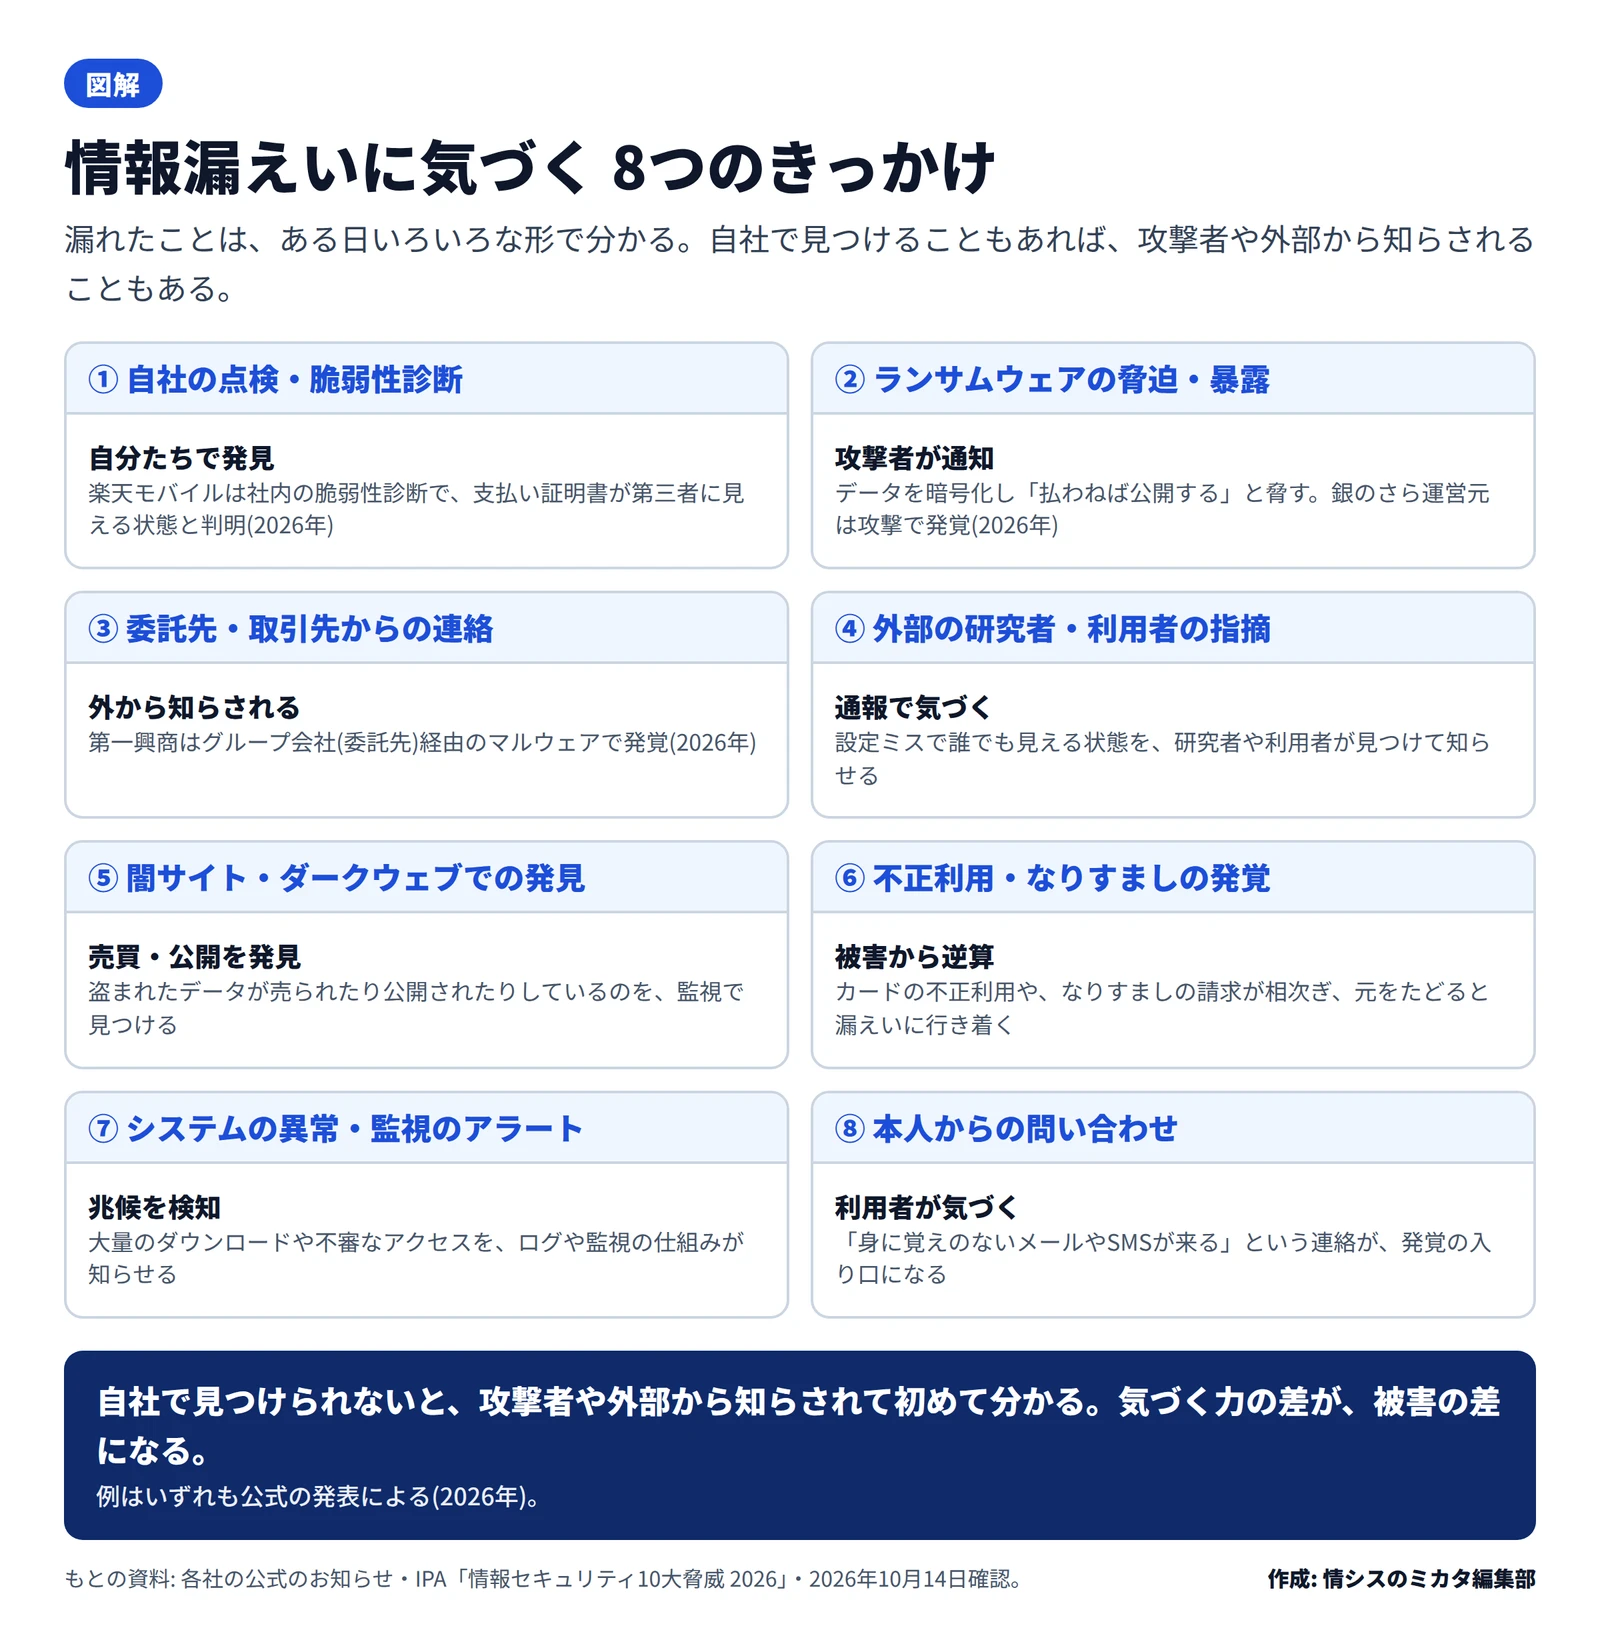
いちばんの問題は、「漏れても気づけないことがある」ことです。漏えいに気づくきっかけは、1つではありません。自社で見つけることもあれば、攻撃者や外部から知らされて初めて分かることもあります。
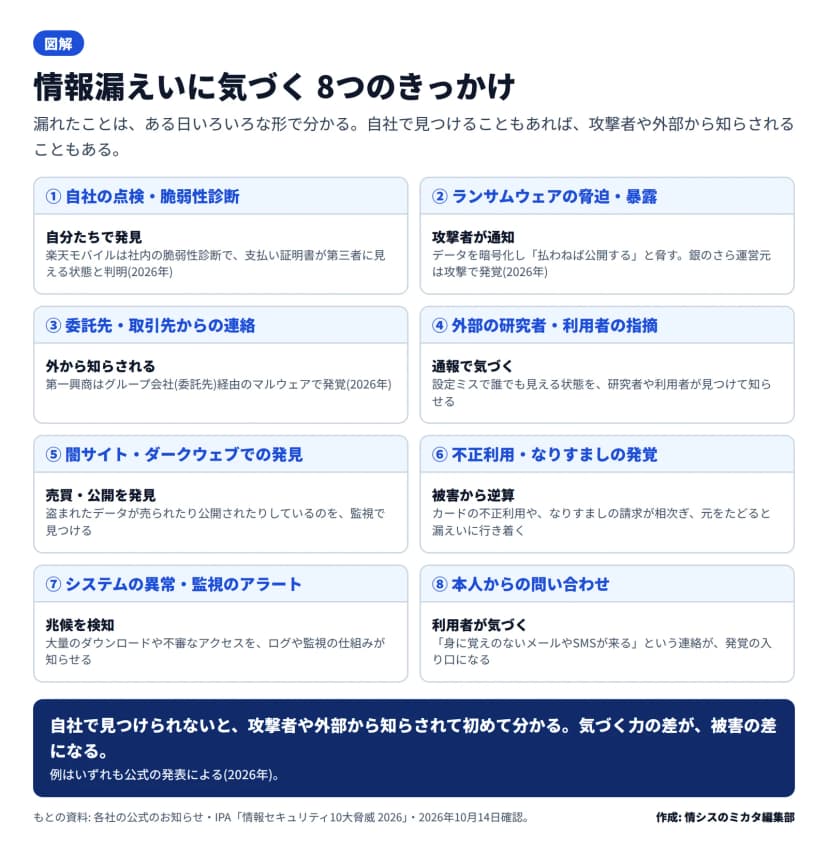 情報漏えいに気づく8つのきっかけ。自社・委託先・攻撃者/外部に分かれる作成: 編集部 / もとの資料: 各社の公式のお知らせ・IPA 情報セキュリティ10大脅威 2026
自社の点検や脆弱性診断で見つけられれば、被害が広がる前に手を打てます。2026年には、楽天モバイルが社内の脆弱性診断で、支払い証明書が第三者に見える状態だったことを自ら見つけ、改修のうえ公表しました(楽天モバイル、支払い証明書が第三者に閲覧のおそれ)。
一方で、自社では気づけず、外から知らされることも多くあります。委託先が攻撃されて連絡が来る、ランサムウェアの攻撃者に「データを取った」と脅される、闇サイトで自社のデータが売られているのを見つける、といった形です。この場合、気づいた時にはもう盗まれています。
攻撃者は何をしているのか
いまの攻撃者は、ただデータを盗むだけではありません。ランサムウェアの集団は、データを暗号化して使えなくしたうえで、「身代金を払わなければ、盗んだデータを公開する」と二重に脅します(二重脅迫)。盗んだデータを売り買いする闇市場もあります。
さらに、「気づかせない」ことも攻撃者の狙いです。長く居座ってデータを抜き続けるため、わざと目立たないように動きます。だからこそ、攻撃された事実そのものに気づく力が要ります。侵入を防ぐ対策だけでなく、入られた後に気づく対策も必要です。
漏れたら、何が起きるか
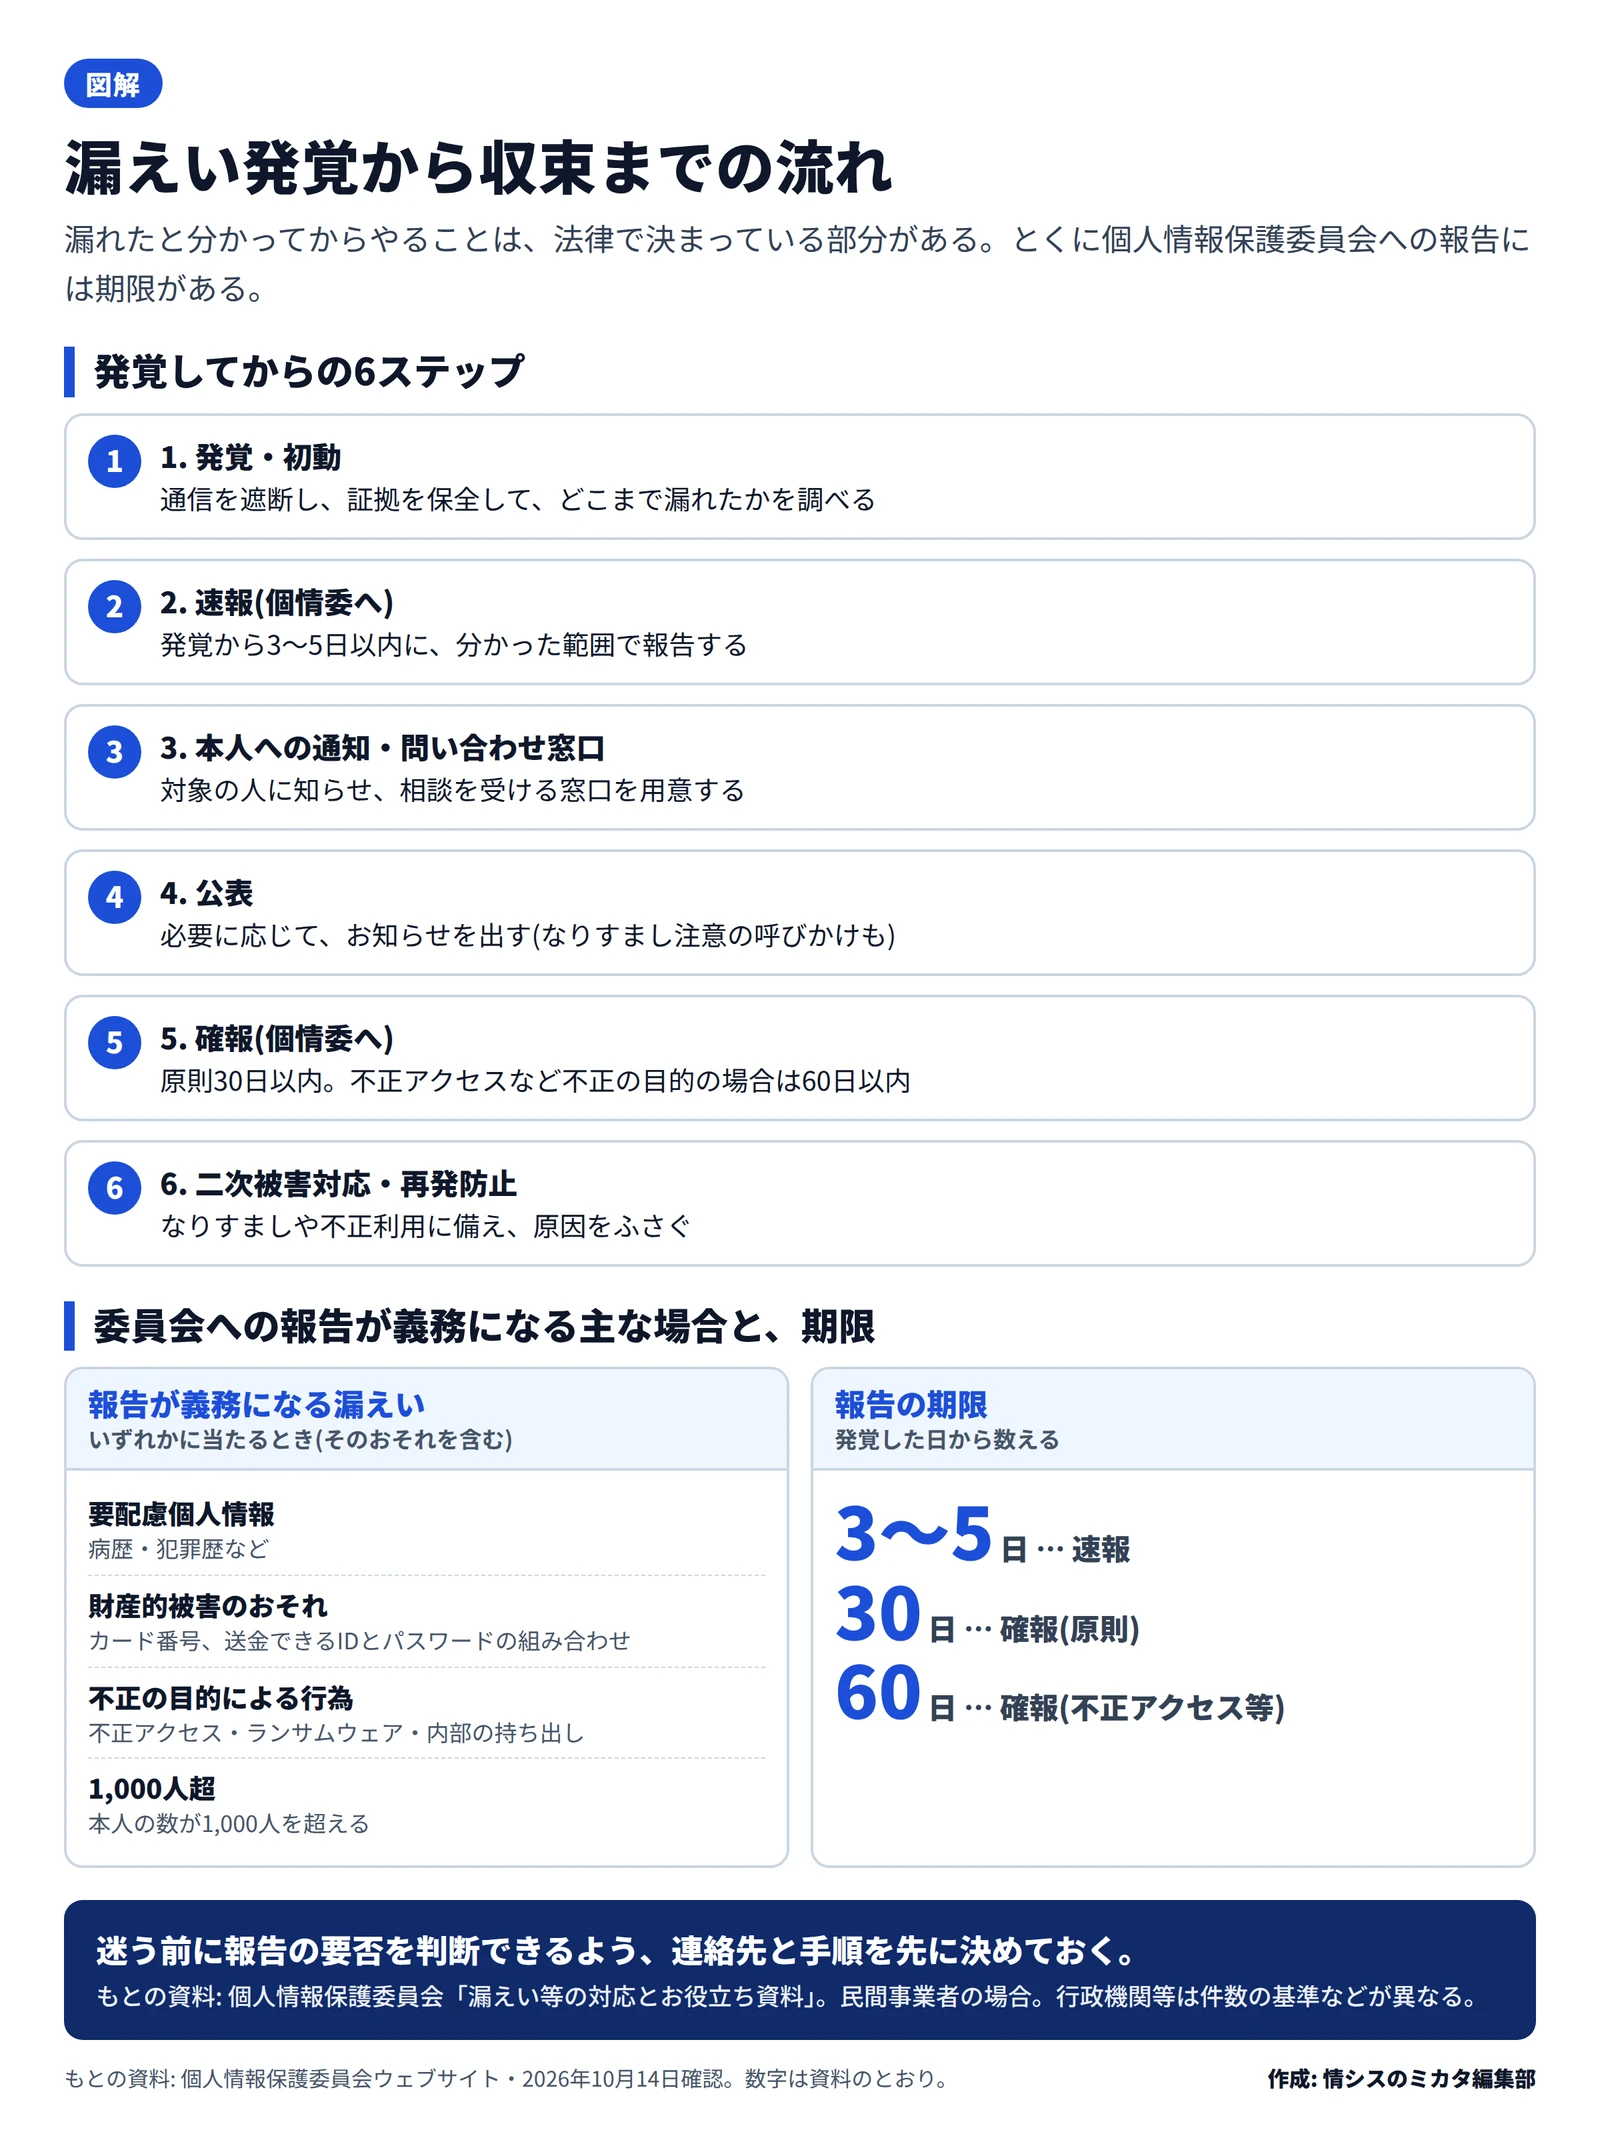
漏れたと分かってからやることには、法律で決まっている部分があります。とくに、個人情報保護委員会への報告には期限があります。
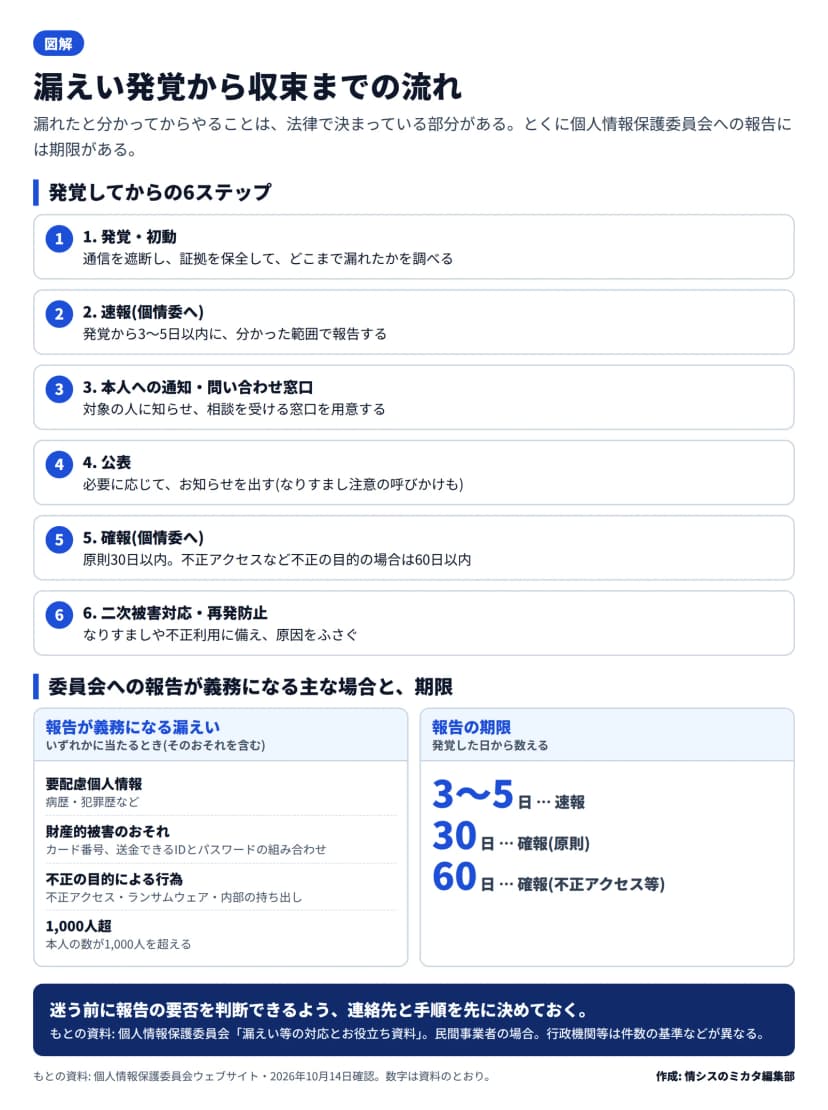 漏えい発覚からの6ステップと、個人情報保護委員会への報告の期限作成: 編集部 / もとの資料: 個人情報保護委員会「漏えい等の対応とお役立ち資料」
個人情報保護委員会への報告は、一定の条件に当たる漏えいで義務になります。要配慮個人情報(病歴など)、財産的被害のおそれ(カード番号など)、不正の目的による行為(不正アクセス・ランサムウェア)、本人の数が1,000人を超える漏えいのいずれかです(そのおそれを含む)。
報告には2段階あります。「速報」は発覚から3〜5日以内、「確報」は原則30日以内です。不正アクセスなど不正の目的による場合は、確報は60日以内になります。本人への通知も必要です(連絡が難しい場合は、公表などの代わりの対応をとります)。
漏えいの本当の怖さは、その後の二次被害です。氏名・住所・電話番号・メールアドレスがそろうと、攻撃者はそれを使って「本物らしい」詐欺の連絡を送れます。フィッシング、なりすまし、カードの不正利用などにつながります。会社にとっては、信用の低下、問い合わせ対応や調査の費用、損害賠償の負担も生じます。
2026年に実際に起きたこと
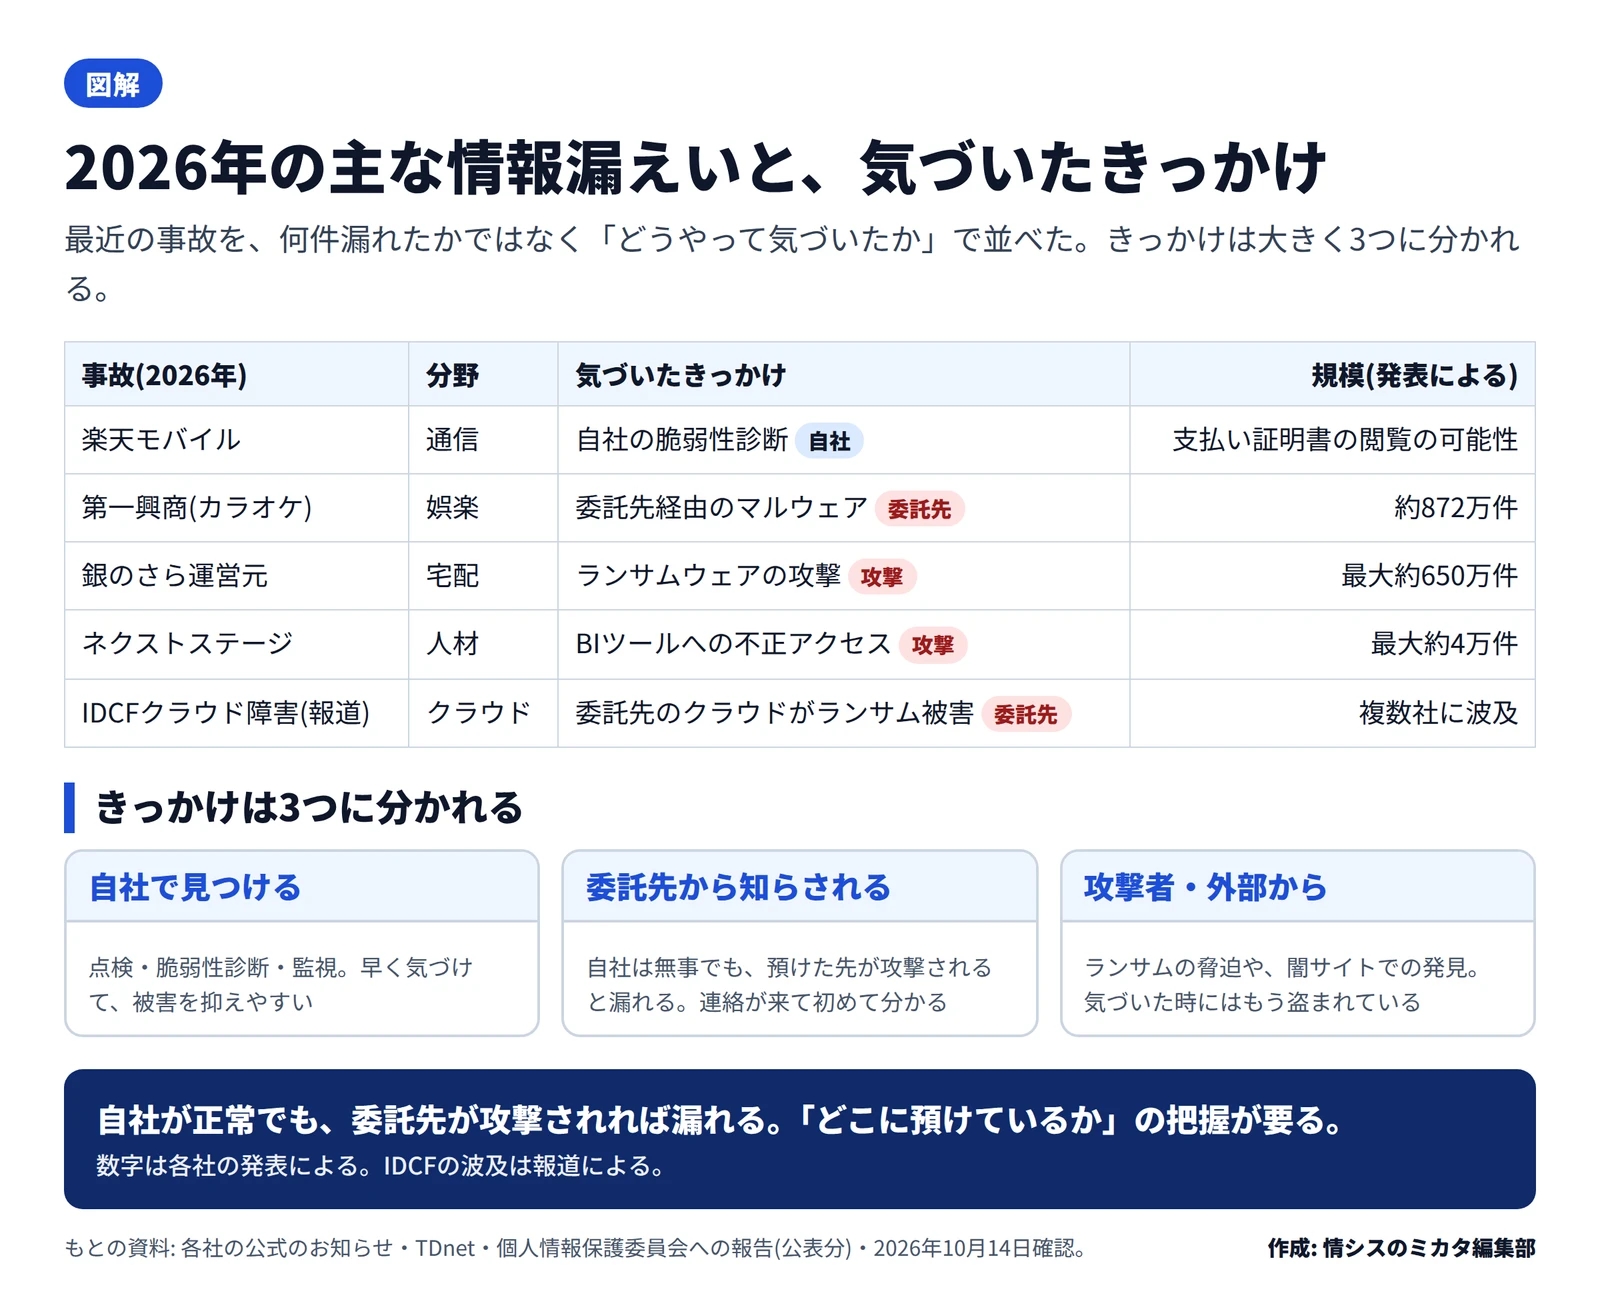
2026年に表に出た事故を、「何件漏れたか」ではなく「どうやって気づいたか」で並べてみます。
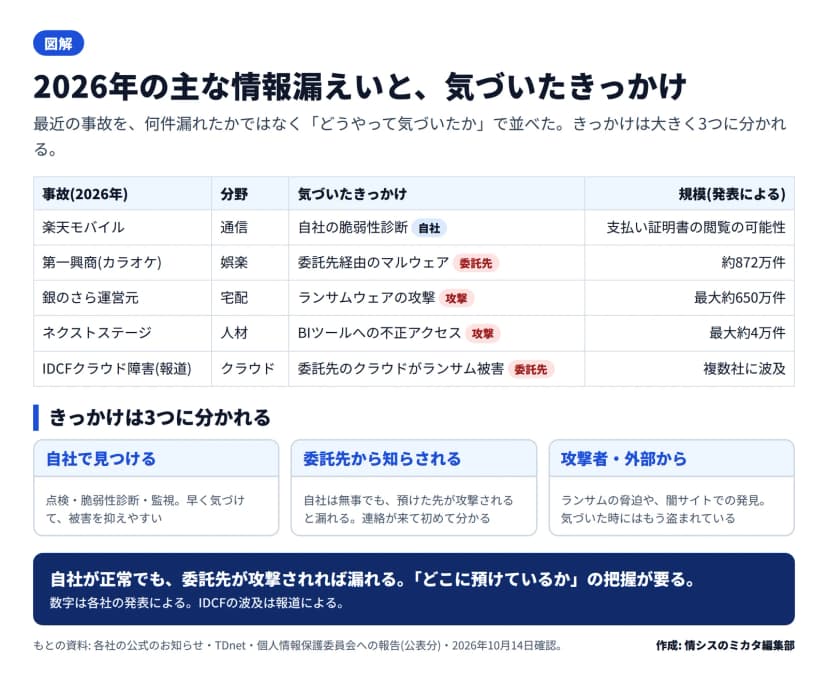 2026年の主な情報漏えいと、気づいたきっかけ(自社・委託先・攻撃者)作成: 編集部 / もとの資料: 各社の公式のお知らせ・TDnet・個人情報保護委員会への報告(公表分)
共通するのは、「自社が正常でも、預けた先が攻撃されれば漏れる」ことです。どこに、どんなデータを預けているかの把握が、気づく力の土台になります。
今日からできること
- 気づく仕組みを用意します。 サーバーやクラウドのログを残し、不審なアクセスや大量のダウンロードに気づけるようにします。自社のデータが闇サイトに出ていないかを見る、漏えい監視のサービスも選択肢です。
- どこに何を預けているかを一覧にします。 委託先・クラウド・外部サービスごとに、預けている個人情報の種類と件数を書き出します。委託先の攻撃は、連絡が来て初めて分かるためです。
- 漏れた時の手順を先に決めます。 「誰が・何分以内に・誰に連絡するか」「個人情報保護委員会への報告が要るかの判断」「本人への通知と問い合わせ窓口」を、一枚にまとめておきます。速報は3〜5日以内です。迷ってからでは間に合いません。
- 攻撃者の入り口をふさぎます。 公開中のサーバーやVPNの脆弱性の更新、多要素認証、アクセス権を必要な範囲に絞ること、バックアップ(ネットから切り離した控え)を進めます。
- 公表と注意喚起の文面を用意します。 「漏れた可能性のある情報」「使える・使えない機能」「問い合わせ先」「なりすまし注意」を入れた雛形を作っておきます。
漏えいは、どの会社にも起こりえます。大事なのは、起きないと信じることではなく、起きたと早く気づき、落ち着いて動けるように備えておくことです。
2026年10月14日時点の内容です。制度の最新の内容は、個人情報保護委員会の資料で確かめてください。