本文へ移動
情シスのミカタ
ニュース約3分で読めます

RHELの複数部品に脆弱性 認証基盤やファイアウォールも

Red Hat Enterprise Linux(RHEL)の複数の部品に脆弱性が見つかり、修正が公開されています。社内の認証基盤になるディレクトリサーバー(389-ds-base)や、ファイアウォール(firewalld)、OS移行ツール(leapp)などが対象です。RHELを使う情シスは、パッチ適用の棚卸しを確認しましょう。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
RHELの複数部品に脆弱性 認証基盤やファイアウォールも

この記事のまとめ

  • Red Hat Enterprise Linux(RHEL)の複数の部品に脆弱性が見つかり、修正が公開されています。ドイツのCERT-Bundも関連する注意喚起を更新しました。
  • 社内の認証基盤になるディレクトリサーバー389-ds-base(LDAP)では、SASL経由でメモリ破壊につながる重要な脆弱性(CVE-2026-11610/11774)が修正されました。
  • ほかに、ファイアウォールfirewalld(ローカルからの設定改変)、OS移行ツールleapp(移行中の権限昇格)などが対象です。影響の大きい部品から、パッチ適用を確認しましょう。
こんな方に#20代#30代#40代#50代実務

OSの土台として広く使われているRed Hat Enterprise Linux(RHEL)。そのRHELに含まれる複数の部品で脆弱性が見つかり、Red Hatが修正を公開しています。ドイツのCERT-Bundも、関連する注意喚起を更新しました。1件ずつは地味でも、社内の認証や防御に関わる部品が含まれており、まとめて確認しておきたい内容です。

認証基盤:ディレクトリサーバー(389-ds-base)

今回のなかで情シスがとくに注目したいのが、389-ds-baseです。これは、ユーザーやグループの情報を管理するディレクトリサーバー(LDAP)で、社内の認証の土台になります。

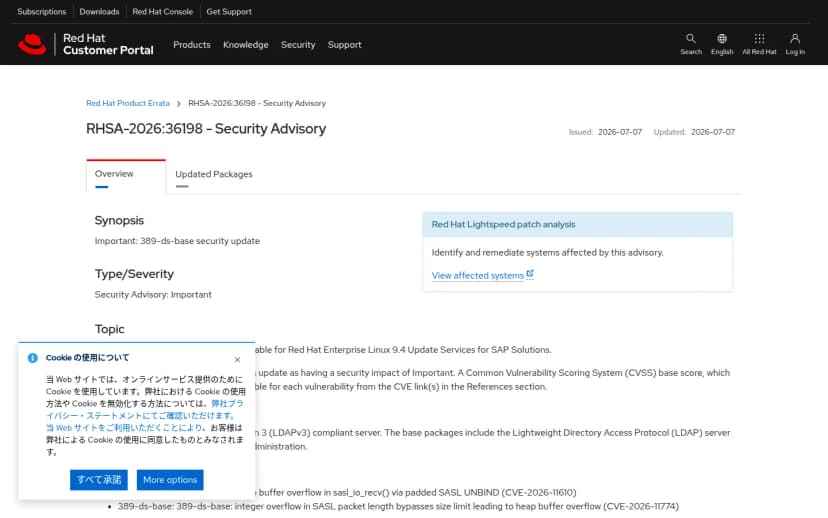
Red Hat Customer PortalのRHSA-2026:36198のページ。SynopsisはImportant: 389-ds-base security update、Type/SeverityはImportant、LDAPサーバーの説明と、CVE-2026-11610やCVE-2026-11774の記載
Red Hat公式のRHSA-2026:36198。389-ds-baseを修正出典: Red Hat(access.redhat.com)(引用)

Red Hatは、SASLという認証のやり取りを通じて**メモリ破壊(ヒープバッファオーバーフロー)**につながる脆弱性(CVE-2026-11610・CVE-2026-11774)を「重要(Important)」として修正しました(RHSA-2026:36198ほか、2026年7月)。認証基盤に関わるため、優先度は高めです。なお、同じディレクトリ機能を使うFreeIPA(IdM)についても別途脆弱性が公表されています。詳しくはRed HatのFreeIPAに複数の脆弱性 4.13.4で修正をご覧ください。


防御の設定:ファイアウォール(firewalld)

RHELのファイアウォールであるfirewalldにも、脆弱性(CVE-2026-4948・2026年9月)が見つかりました。設定を変更する内部のやり取りに認可の不備があり、ローカルの一般ユーザーが、ファイアウォールの設定を許可なく変更できる恐れがあります。深刻度はCVSS 5.5(中)で、ネットワーク越しでなくローカルからの操作が前提です。とはいえ、防御の設定そのものが狙われうる点は注意が必要です。

OS移行の落とし穴:leapp

RHEL 9から10へのアップグレードに使う移行ツールleappにも、脆弱性(CVE-2026-75092)が見つかりました。移行時の確認処理の一部が管理者(root)権限で動くため、特定の条件を満たす攻撃者が、管理者が移行作業を行うタイミングで権限昇格を狙える恐れがあります。RHEL 10への移行を計画している組織は、移行前にこの更新を確認しておきたいところです。

そのほかに修正された部品

同じ時期(2026年6〜9月)には、ほかの部品も修正されています。

  • hplip(印刷): コマンドの注入などで権限昇格や任意コード実行につながる恐れ(CVE-2026-8631 / 8632)。
  • tesseract(文字認識): 細工したデータファイルでメモリ破壊につながる恐れ(CVE-2026-73066)。
  • openCryptoki(暗号): データの解釈の不備で情報漏えいやサービス停止につながる恐れ(CVE-2026-40253)。

影響する環境・しない環境

影響する: 対象の部品(389-ds-base / firewalld / leapp / hplip / tesseract / openCryptoki)を使っているRHEL環境。とくに、認証基盤(ディレクトリサーバー)や、インターネットに接する役割を持つサーバーは優先度が高めです。RHEL 10への移行を進めている組織は、leappの更新も確認が必要です。

影響しない・小さい: 該当する部品を使っていない環境。ただし、これらは定例のセキュリティ更新で配布されることが多いため、更新の適用状況は確認しておくと安心です。

情シスが今日やること

  1. 使っている部品の棚卸し: 社内のRHELで、389-ds-base・firewalld・leapp・hplipなどを使っているかを確認する。
  2. 影響の大きい部品から更新: 認証基盤(389-ds-base)、防御(firewalld)、移行予定ならleappを優先し、dnf/yumでパッチを適用する。
  3. 移行計画の確認: RHEL 10への移行を予定しているなら、leappの更新を移行前に適用する。
  4. 定例の更新に組み込む: 周辺部品も含め、セキュリティ更新を定期的に当てる運用にする。

一つひとつは小さな更新でも、認証や防御に関わる部品は、放置すると入り口になりえます。影響の大きいものから、確実に当てていきましょう。

よくある質問

Qどの部品から優先すればよいですか?

A社内で使っている部品のうち、影響が大きいものからが基本です。認証の土台になるディレクトリサーバー(389-ds-base)、境界を守るファイアウォール(firewalld)、OS移行を予定しているならその移行ツール(leapp)を優先的に確認するとよいでしょう。

QFreeIPAの脆弱性とは別の話ですか?

A別のアドバイザリです。ただし389-ds-baseは、FreeIPA(IdM)も内部で使うディレクトリサーバーです。FreeIPAの脆弱性もあわせて公表されているため、認証基盤を運用している場合は、両方の更新を確認してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月16日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします