本文へ移動
情シスのミカタ
ニュース約2分で読めます

ArcGISに複数の脆弱性 未認証で管理APIアクセスの恐れ

自治体や官公庁、インフラで広く使われる地理情報システムArcGISに、複数の脆弱性が見つかり、Esriが修正を公開しました。最も重いものは、条件次第で未認証のまま管理用のAPIにアクセスされる恐れがあります(CVE-2026-69227・CVSS 9.8)。ArcGIS Enterpriseを使う情シスは、更新と設定の見直しを確認しましょう。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
ArcGISに複数の脆弱性 未認証で管理APIアクセスの恐れ

この記事のまとめ

  • 地理情報システムArcGIS(Portal for ArcGIS)に複数の脆弱性が見つかり、Esriが2026年9月に修正(2026 Security Update 4)を公開しました。
  • 最も重いのは認証の欠如(CVE-2026-69227・CVSS 9.8)で、条件次第で未認証の攻撃者が管理用のAPIにアクセスできる恐れがあります。ほかに認可の不備やLDAPインジェクションも含まれます。
  • 対象はPortal for ArcGIS 12.1およびそれ以前。自治体・官公庁・インフラでの利用が多く、更新と設定(デフォルトロール)の見直し、公開範囲の点検が重要です。
こんな方に#20代#30代#40代#50代実務

地図を使って情報を管理・分析する地理情報システム(GIS)は、自治体や官公庁、インフラ事業者で広く使われています。その代表的な製品であるEsriのArcGISに、複数の脆弱性が見つかり、Esriが修正を公開しました。ドイツのCERT-Bundも関連する注意喚起を出しています。最も重いものは、条件次第で未認証のまま管理用のAPIにアクセスされる恐れがあり、注意が必要です。

何があったか

Esriは2026年9月24日、「September 2026 ArcGIS Security Bulletin」を公表し、修正パッチ「Portal for ArcGIS 2026 Security Update 4」を公開しました。
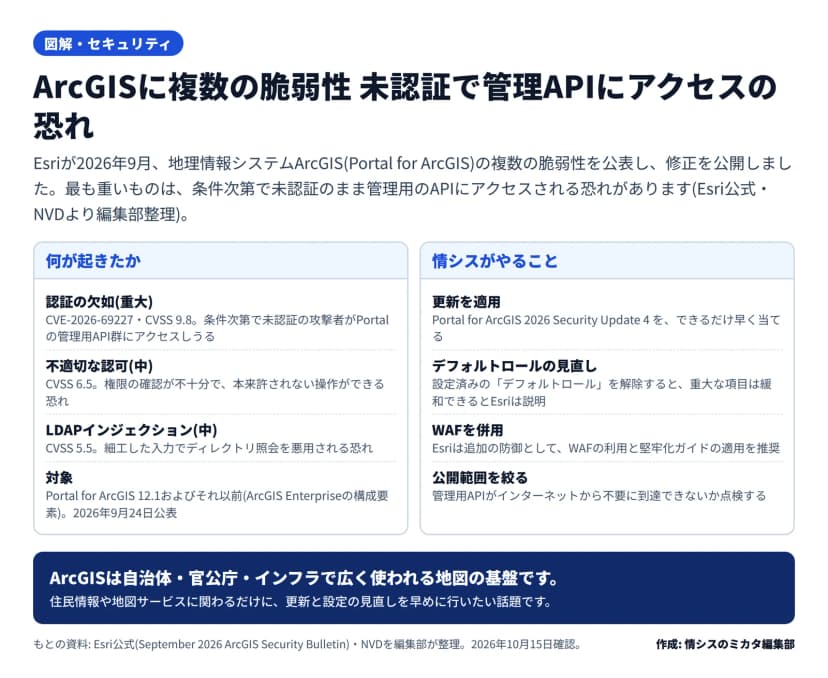
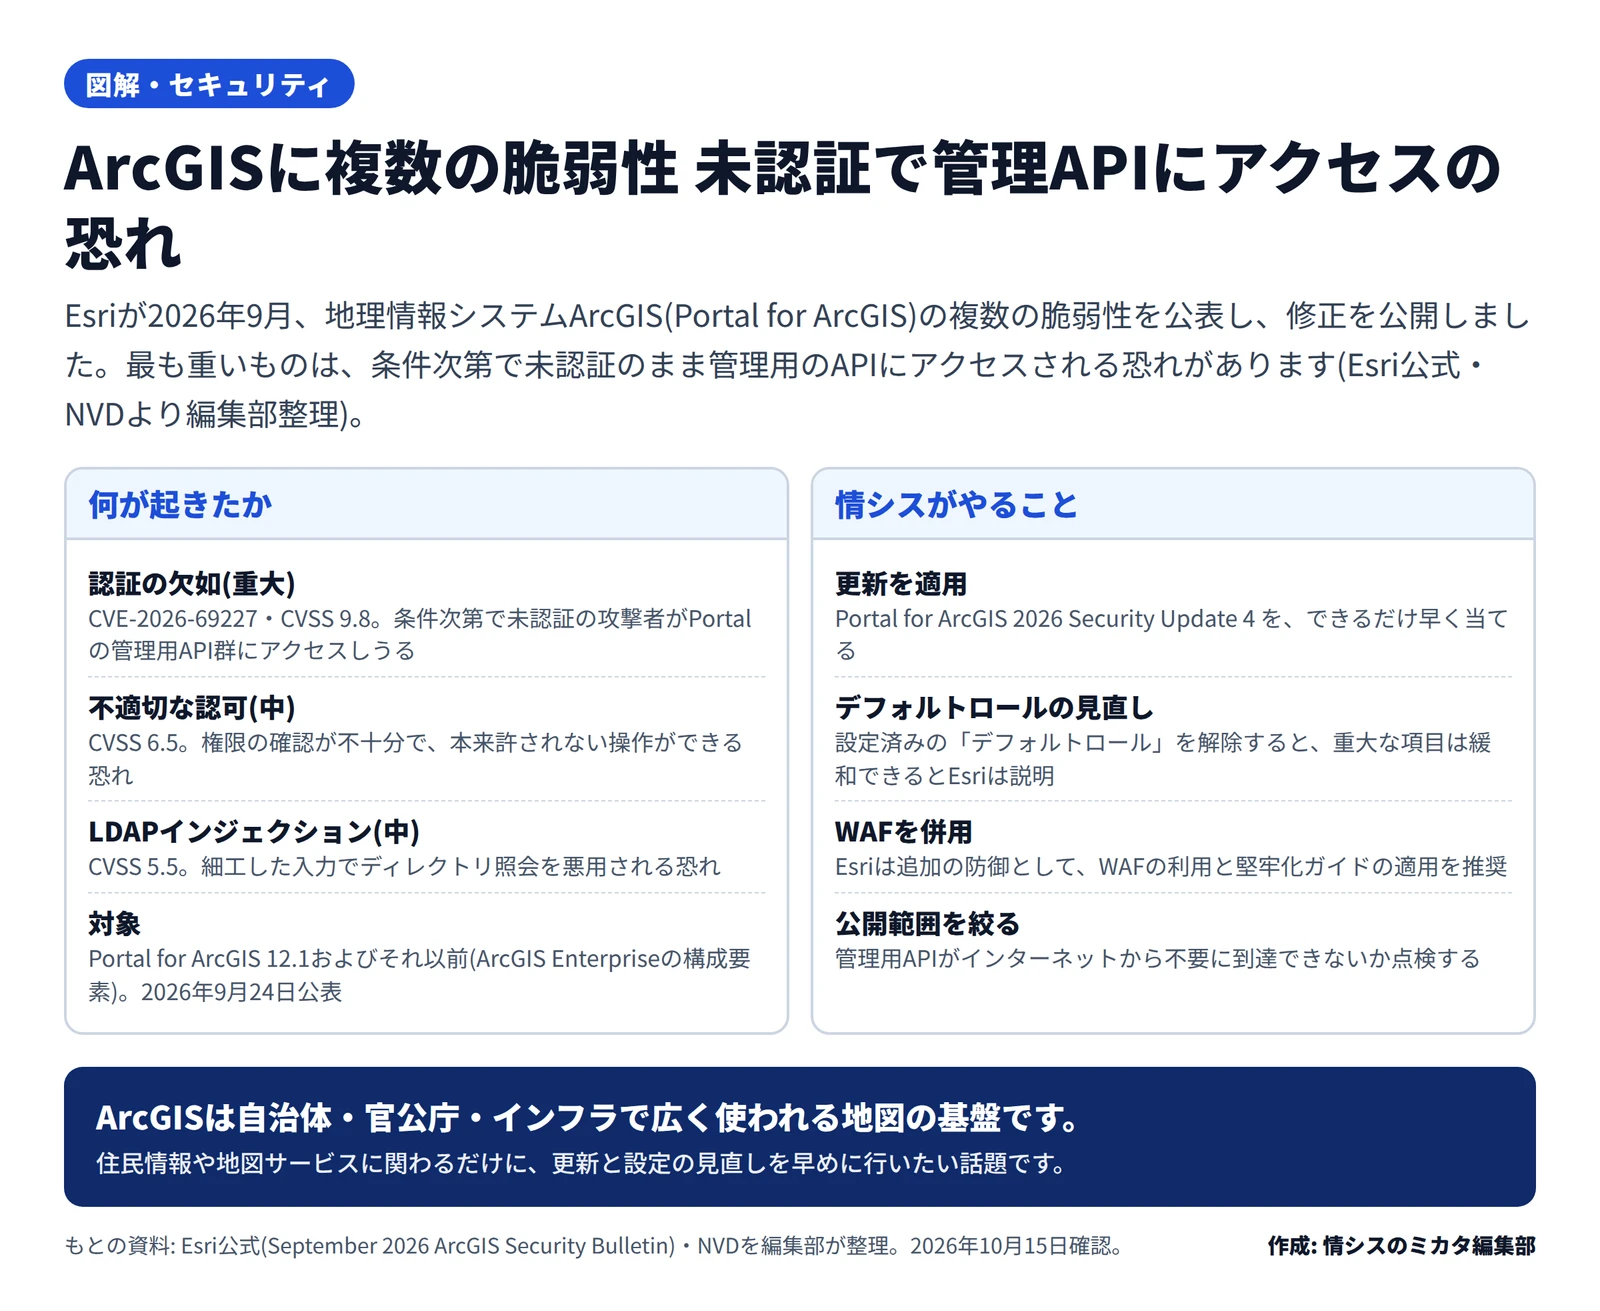
2区画の図。左『何が起きたか』=認証の欠如(重大・CVE-2026-69227・CVSS9.8・未認証で管理APIアクセス)、不適切な認可(中)、LDAPインジェクション(中)、対象はPortal for ArcGIS 12.1以前・2026年9月24日公表。右『情シスがやること』=2026 Security Update 4を適用、デフォルトロールの見直しで緩和、WAF併用と堅牢化、管理APIの公開範囲を絞る
ArcGISの複数の脆弱性と情シスの対処(編集部作成)作成: 編集部 / もとの資料: Esri公式(September 2026 ArcGIS Security Bulletin)・NVDを編集部が整理

対象は、ArcGIS Enterpriseの構成要素であるPortal for ArcGIS 12.1およびそれ以前です。2026年10月15日時点で、実環境での悪用を示す一次情報は確認されていません。

どんな脆弱性か

  • 認証の欠如(CVE-2026-69227・CVSS 9.8・重大): 特定の条件下で、未認証の攻撃者が管理者用のAPIにアクセスできる恐れがあります。重要な機能に認証が求められていなかったことが原因で、今回のなかで最も深刻です。
  • 不適切な認可(CVSS 6.5・中): 権限の確認が不十分で、本来は許されない操作ができる恐れがあります。
  • LDAPインジェクション(CVSS 5.5・中): 細工した入力を通じて、ディレクトリへの照会を悪用される恐れがあります。

管理APIに未認証でアクセスされると、設定の変更や情報の取得など、影響が大きくなりかねません。GISは住民情報や地図サービスに関わるため、深刻度に見合った対応が求められます。

影響する環境・しない環境

影響する: Portal for ArcGIS 12.1以前を使っているArcGIS Enterprise環境。とくに、Portalがインターネットから到達できる形で公開されている場合は、認証の欠如の観点で優先度が高めです。

影響しない・小さい: 対象の製品・バージョンを使っていない環境。ArcGIS OnlineなどEsriが運用するサービス側は、利用者側での更新対象ではありません(提供元の対応に従います)。

情シスが今日やること

  1. バージョンの確認: 社内(庁内)のArcGIS Enterprise、Portal for ArcGISのバージョンを確認する。12.1以前なら対象。
  2. 更新の適用: Portal for ArcGIS 2026 Security Update 4を、できるだけ早く適用する。
  3. 設定の見直し: すぐに更新できない場合は、Esriが示す緩和策(設定済みのデフォルトロールの解除)を検討する。あわせてWAFの利用や堅牢化ガイドの適用も有効です。
  4. 公開範囲の点検: 管理用APIやPortalが、インターネットから不要に到達できないかを確認し、必要な範囲に絞る。

地図の基盤は、多くの部署や住民サービスが頼る土台です。委託事業者が運用している場合も含め、更新の状況を早めに確認しておきましょう。

よくある質問

Qどの製品が対象ですか?

AEsriの地理情報システムArcGIS Enterpriseの構成要素である「Portal for ArcGIS」のバージョン12.1およびそれ以前が対象です。Esriは2026 Security Update 4の適用を推奨しています。

Qすぐに更新できません。緩和策はありますか?

AEsriは、最も重い認証の欠如(CVE-2026-69227)について、設定済みの「デフォルトロール」を解除することで緩和できるとしています。あわせて、WAFの利用や堅牢化ガイドの適用、管理用APIをインターネットから不要に到達できないようにすることも有効です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月16日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします