社内のユーザーやサーバーの認証・ID・権限をまとめて管理する「認証基盤」。Linux環境でその役割を担うFreeIPA(Red HatではIdentity Management、IdM)に、複数の脆弱性が見つかり、Red Hatが修正版を公開しました。ドイツのCERT-Bundも関連する注意喚起を出しています。認証の土台に関わるだけに、影響範囲の広い更新です。
何があったか
Red Hatは2026年9月下旬、FreeIPA(ipaパッケージ)の8件の脆弱性をまとめて修正するセキュリティ更新を公開しました。修正はipa 4.13.4系で提供され、Red Hatはこの更新全体を「重大(Critical)」と評価しています。
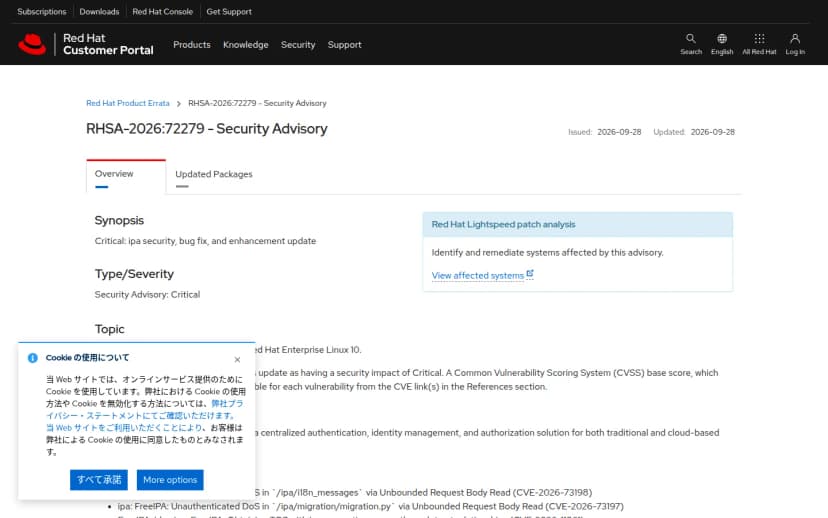 Red Hat公式の助言RHSA-2026:72279。FreeIPA(ipa)を重大として修正(Red Hat公式)出典: Red Hat(access.redhat.com)(引用)
対象は、RHEL 10(RHSA-2026:72279)、RHEL 9(RHSA-2026:70564)、RHEL 8(idmモジュール)などサポート中のバージョンです。2026年10月15日時点で、実環境での悪用を示す一次情報は確認されていません。
どんな脆弱性か
8件のうち、おもなものは次のとおりです。
- 認証不要のサービス停止(CVE-2026-73197・CVE-2026-73198): 移行用やWeb UIの一部で、リクエストの本文を無制限に読み込む不具合があり、ログインなしでサーバーを過負荷にして停止(DoS)させられる恐れがあります。
- 未認証での管理者資格情報の取得(CVE-2026-76578): 設定上の不備により、認証していないLDAPクライアントが管理者の資格情報を取得できる恐れがあります。認証基盤そのものに関わる、とくに注意すべき項目です。
- 権限昇格・不正な書き込み(CVE-2026-19550・CVE-2026-13097): 権限のない利用者が信頼関係の更新をきっかけにLDAPへ不正に書き込めたり、内部の名前情報の改変で権限を引き上げられたりする恐れがあります。
- なりすまし(CVE-2026-11861): 偽装した名前でKerberosのチケット(TGS)を取得し、別の利用者になりすませる恐れがあります。
- Web UIのXSSなど(CVE-2026-18147ほか): 細工したURLを通じて管理画面でスクリプトが動く恐れなども修正されています。
認証基盤は、一つの侵害が社内全体の認証に波及しかねません。個々の深刻度だけでなく、「認証の土台である」という点で優先度を考える必要があります。
影響する環境・しない環境
影響する: FreeIPA / IdM を認証基盤として使っているRHEL 10 / 9 / 8などの環境。とくにWeb UIやLDAPを社外から到達できる形で運用している場合は、DoSや未認証の項目の観点で優先度が高めです。
影響しない・小さい: FreeIPA / IdM を使っていない環境。ただし、Linuxの認証を別の仕組みで行っている場合でも、関連サーバーの棚卸しはしておくと安心です。
情シスが今日やること
- 認証基盤の棚卸し: 社内でFreeIPA / IdM を使っているサーバーを洗い出す。バージョン(ipaパッケージ)を確認する。
- 更新の適用: 各RHSAに従い、ipa 4.13.4系へ更新する(dnf/yumでのパッケージ更新)。クラスタ構成の場合は、各サーバーの更新順序に注意する。
- 公開範囲の確認: Web UIやLDAPがインターネットから到達できないか確認し、必要な範囲に絞る。すぐ更新できない場合は、Red Hatが示すDoSの回避策(本文サイズの上限設定など)を検討する。
- 認証まわりの点検: 更新後、不要な管理者アカウントや信頼関係の設定を点検する。
認証基盤は、社内のあらゆるシステムの入り口です。だからこそ、その更新は後回しにせず、計画的に進めることが大切です。