コンテナ基盤Kubernetesを束ねて管理する「Rancher」は、複数のクラスタをまとめて運用するための基盤として使われています。そのRancherで、権限昇格(本来より強い権限を得ること)につながる脆弱性が見つかり、開発元のSUSE/Rancherが修正版を公開しています。ドイツのCERT-Bundも、関連する注意喚起を更新しました。
何があったか
注意喚起の中心となっているのは、CVE-2025-23391です。これは、権限を絞ったはずの「制限付き管理者(Restricted Administrator)」が、上位の「管理者(Administrator)」のパスワードを変更し、そのアカウントを乗っ取れるというものです。SUSE/RancherはこれをCVSS 9.1(重大)と評価しています。
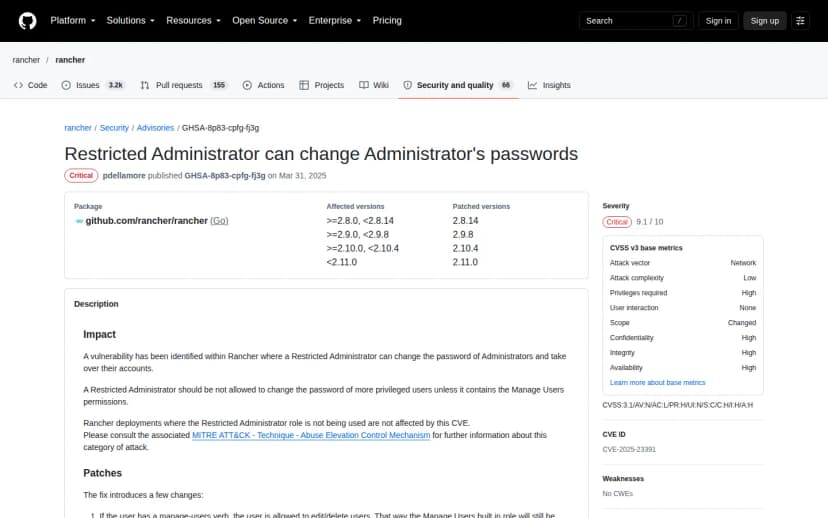 CVE-2025-23391の助言。制限付き管理者が管理者を乗っ取れる(GitHub)出典: Rancher(github.com)(引用)
影響を受けるのは、2.8.0〜2.8.13 / 2.9.0〜2.9.7 / 2.10.0〜2.10.3で、2.8.14 / 2.9.8 / 2.10.4以降で修正されています。制限付き管理者ロールを使っていない環境は、この脆弱性の影響を受けません。
2026年にも重大な権限昇格
Rancherでは、2026年にも権限管理(RBAC)に関する重大な脆弱性が修正されています。たとえばCVE-2026-44945は、なりすまし処理の不備により、既定の一般ユーザー権限しか持たない利用者が、Rancherの管理基盤全体と、その配下のすべてのクラスタの管理権限を得られる恐れがあるというものです。CVSS 9.1(重大)と評価され、2.11.16 / 2.12.12 / 2.13.8 / 2.14.2以降で修正されています。
複数の管理基盤を束ねるRancherでは、一つの権限昇格が、その先の多数のクラスタに波及しかねません。権限の設計と、修正版への更新が、どちらも大切になります。
影響する環境・しない環境
影響する: 修正前のRancherを使っている環境。とくに、制限付き管理者ロールを割り当てている場合(CVE-2025-23391)や、多数の利用者・クラスタを抱える環境(CVE-2026-44945)は優先度が高めです。
影響が小さい: すでに修正版へ更新済みの環境。CVE-2025-23391については、制限付き管理者ロールを使っていない環境も影響を受けません(ただし2026年の脆弱性もあるため、更新は推奨)。
情シスが今日やること
- バージョンの確認: 社内のRancherのバージョンを確認する。使っている系列(2.8/2.9/2.10/2.11/2.12/2.13/2.14)に応じて、修正版かどうかを確かめる。
- 修正版へ更新: 該当する修正版へ更新する。複数の脆弱性があるため、できるだけ新しい修正版に合わせるのが安全です。
- 権限の棚卸し: 制限付き管理者や、一般ユーザーに与えている既定のロールを点検する。更新までの間は、信頼できる担当者に権限を絞る。
- 公開範囲の確認: Rancherの管理画面がインターネットから不要に到達できないか、あわせて点検する。
管理基盤は、その先の多くのシステムをまとめて預かる場所です。権限の設計と更新を、後回しにせず進めましょう。