サーバーやサービスの状態をグラフで見える化する監視ダッシュボードとして、Grafanaは国内外で広く使われています。そのGrafanaに、プラグインの展開を悪用してコード実行(RCE)につながる脆弱性が見つかり、開発元のGrafana Labsが修正版を公開しました。ドイツのCERT-Bundも関連する注意喚起を出しています。
何があったか
Grafana Labsは2026年9月、脆弱性CVE-2026-15815を公表し、修正版を公開しました。GrafanaのOSS版・Enterprise版の両方が対象です。
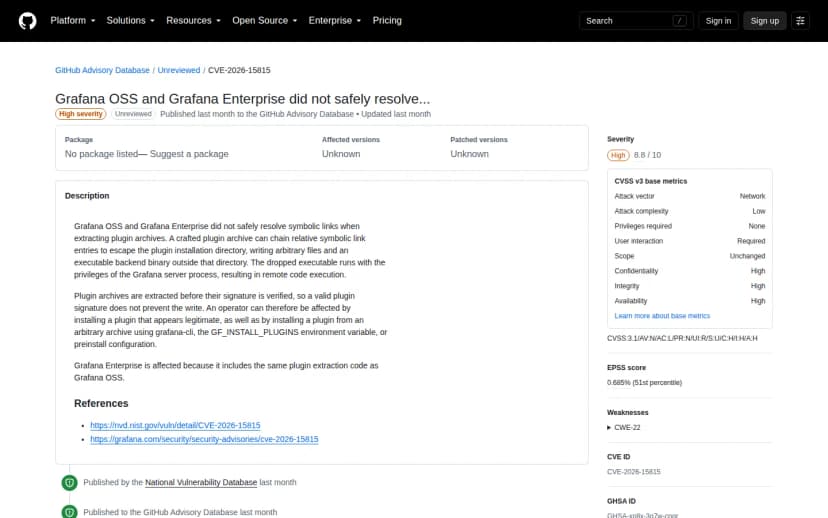 CVE-2026-15815の助言。Grafanaのプラグイン展開でコード実行(GitHub)出典: GitHub Advisory Database(github.com)(引用)
修正されたバージョンは、12.4.11 / 13.0.9 / 13.1.6 / 13.2.2 以降です。Grafana Labsはこの脆弱性を**CVSS 8.8(High)**と評価しています。2026年10月15日時点で、実環境での悪用を示す一次情報は確認されていません。
どんな脆弱性か
原因は、プラグインのアーカイブを展開するときに、シンボリックリンク(別の場所を指す特殊なファイル)を安全に解決していなかった点です。細工したアーカイブは、相対的なシンボリックリンクを連鎖させて、プラグインの導入先ディレクトリの外へ任意のファイルを書き込めます。
- 書き込める対象に、実行される「バックエンドのバイナリ」が含まれ、これがGrafanaのサーバー権限で実行されます。結果としてリモートからのコード実行(RCE)につながります。
- アーカイブは署名の検証より前に展開されるため、正規の署名があっても、この書き込みは防げません。
- きっかけになるのは、プラグインを入れる操作です。
grafana-cli、環境変数GF_INSTALL_PLUGINS、事前導入(preinstall)の設定などが該当します。「正規に見えるプラグイン」や、任意のアーカイブの導入で被害を受けます。
管理者がプラグインを導入する操作が起点になるため、「どこからプラグインを入れているか」が守りの鍵になります。
影響する環境・しない環境
影響する: 修正前のGrafana(OSS / Enterprise)を使っていて、プラグインを導入する運用をしている環境。とくに、外部のアーカイブや信頼できない配布元からプラグインを入れている場合は注意が必要です。
影響が小さい: すでに修正版へ更新済みの環境。また、プラグインを一切追加せず、標準の構成だけで運用している場合は、悪用の起点が限られます(ただし更新は推奨)。
情シスが今日やること
- バージョンの確認と更新: 社内のGrafanaのバージョンを確認し、12.4.11 / 13.0.9 / 13.1.6 / 13.2.2 以降へ更新する。
- プラグインの入手元を点検: プラグインを、公式カタログや信頼できる配布元からのみ入れているかを確認する。更新までの間は、外部アーカイブからの導入(
GF_INSTALL_PLUGINSやpreinstallを含む)を控える。
- 導入済みプラグインの棚卸し: 使っていないプラグインや、出所のあいまいなプラグインを整理する。
- 公開範囲の確認: Grafanaの管理画面がインターネットから不要に到達できないか、あわせて点検する。
監視ツールは、多くのシステムの情報が集まる場所です。そこが乗っ取られると影響が広がるため、更新とプラグインの入手元の確認を、早めに行いましょう。