社内の端末やサーバーの弱点を点検するために、多くの情シス・セキュリティ担当が使う脆弱性スキャナー、Tenable Nessus。その点検する側のNessus自身に複数の脆弱性が見つかり、Tenableが修正版を公開しました。ドイツのCERT-Bundも関連する注意喚起を出しています。
何があったか
Tenableは2026年10月、セキュリティ助言「TNS-2026-26」を公開し、Nessusのバージョン10.12.5で9件の脆弱性を修正したと発表しました。
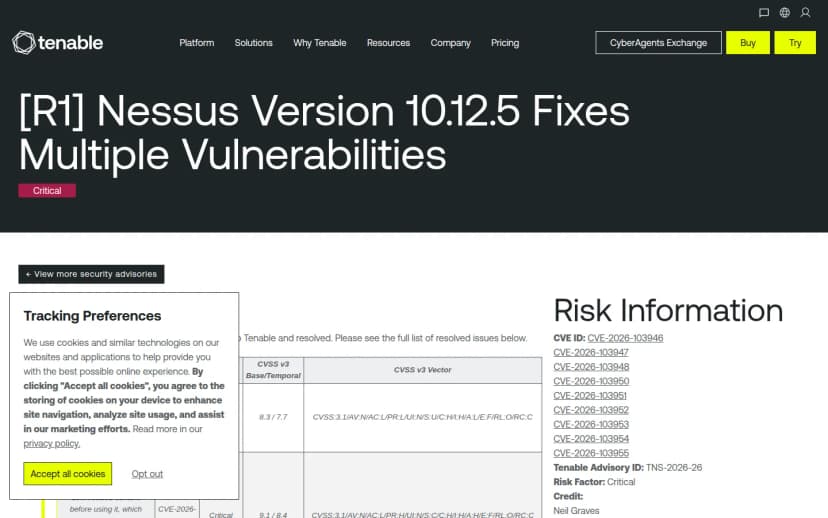 Tenable公式の助言TNS-2026-26。Nessus 10.12.5で9件の脆弱性を修正(Tenable公式)出典: Tenable(tenable.com)(引用)
影響を受けるのは、Nessus 10.12.4およびそれ以前です。回避策は示されておらず、対処は10.12.5への更新となります。2026年10月15日時点で、Tenableの助言に悪用が確認されたという記載はありませんが、各脆弱性には「機能する攻撃コードが存在する(Exploit Code Maturity: Functional)」という評価が付けられています。
どんな脆弱性か
修正された9件のうち、おもなものは次のとおりです。
- ダウンロードコンテンツの検証不備(CVE-2026-103947・CVSS 9.1・重大): 更新の一部経路で、取得したコンテンツ(プラグイン類)の完全性を十分に検証しないという問題です。特権を持つ攻撃者がシステムを侵害できる恐れがあります。本件が最も深刻とされています。
- SQLインジェクション(CVE-2026-103946・CVSS 8.3): スキャンポリシーの取り込みなどを通じて、認証済みの利用者がNessus内のデータを閲覧・改変できる不具合です。9件のうち、これのみ比較的低い権限で悪用しうるとされています。
- メモリ関連の不具合(複数): プラグインの読み込みや実行の処理に、型の取り違え(type confusion)、境界外の読み書き、サービス妨害(DoS)につながる不具合が含まれます。細工したプラグインによる再起動ループなども報告されています。
最も重い検証不備を含め、多くは特権的なアクセスを前提としています。ただしスキャナーは各端末や認証情報に深く触れる仕組みのため、ここが侵害されたときの影響は小さくありません。
影響する環境・しない環境
影響する: Nessus 10.12.4以前を運用している環境。社内の定期スキャンに使っているサーバーや、担当者の端末に入れているNessusも対象になりえます。
影響が小さい: すでに10.12.5へ更新済みの環境。また、Nessusの管理画面やアカウントへのアクセスを、限られた担当者と経路に絞っている場合は、悪用の前提が満たされにくくなります(ただし更新は必要)。
情シスが今日やること
- バージョンの確認: 社内で動いているNessusのバージョンを確認する。10.12.4以前なら更新対象。
- 10.12.5へ更新: Tenableのダウンロードポータルから10.12.5を入手して更新する。クラウド版やマネージド環境の場合は、提供状況を確認する。
- アクセスの見直し: 更新までの間、Nessusの管理画面やAPIへのアクセスを、信頼できる担当者と経路に限定する。
- 棚卸しに含める: 「セキュリティ製品だから安全」と考えず、スキャナーやEDRなどのセキュリティ製品自体も、更新の棚卸し対象に含める。
点検する側のツールほど、各端末に深く触れます。守りの道具こそ、最新に保つことが大切です。