サーバーやネットワーク機器の土台として広く使われているOS、FreeBSD。その開発チームが2026年10月14日、3件のセキュリティ助言(SA-26:70〜72)を同時に公表し、修正版を公開しました。ドイツのCERT-Bundも関連する注意喚起を出しています。リモートからの障害、ローカルの権限昇格、仮想マシンからの脱出につながりうる内容で、FreeBSDそのものを使う組織だけでなく、FreeBSDを土台にした機器(ファイアウォール製品など)を使う情シスにも関わります。
何があったか
公表されたのは、次の3件です。いずれも2026年10月14日付で、FreeBSDの公式サイトに署名付きの助言が掲載されています。
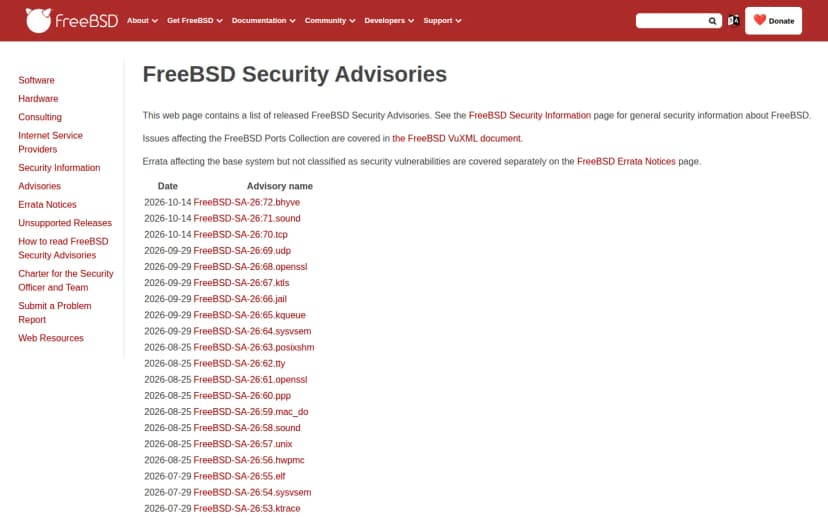 FreeBSD公式の助言一覧。最上段に10月14日付の3件が並ぶ(公式サイト)出典: The FreeBSD Project(freebsd.org)(引用)
修正版のパッチレベルは、15.1系が p5、14.5系が p2、14.4系が p11です。対応するSTABLEブランチにも修正が入っています。
3つの脆弱性
- SA-26:70 tcp(CVE-2026-101307・15.1のみ): 高速再送を扱うTCPスタック「RACK」の経路測定で、内部カウンタが0に巻き戻り、ごく小さな確保領域に大量のデータを書き込む不具合です。確立済みの接続に大量の確認応答(ACK)を送ることで、リモートからカーネル領域外への書き込みを誘発でき、カーネルパニック(停止)の恐れがあります。RACKを読み込んでいない環境は影響しません。
- SA-26:71 sound(CVE-2026-101308・全版): サウンド機能のバッファ処理に競合状態があり、割り当て済みのメモリが解放された後に使われる「解放後利用」が起きます。サウンド機器にアクセスできるローカルの一般ユーザーが、権限昇格に悪用できる恐れがあります。
- SA-26:72 bhyve(CVE-2026-101309〜101311・全版): 仮想化機能bhyveの仮想デバイス(USB3・HDAオーディオ・フレームバッファ)に、ゲストが渡す値の検証不足があります。悪意ある仮想マシンがbhyveプロセスを落とす、あるいはホスト側で任意のコードを実行する(仮想マシンからの脱出)可能性があります(bhyveのサンドボックス内に限られます)。
いずれも、2026年10月15日時点で悪用が確認されたという記載は、助言にはありません。
影響する環境・しない環境
影響する: FreeBSD 15.1 / 14.5 / 14.4 などサポート中のバージョンを使っているサーバー・機器。とくにbhyveで仮想マシンを動かしているホスト、複数ユーザーがログインする共有サーバーは優先度が高めです。FreeBSDを内部で使う製品(一部のファイアウォールやストレージ製品など)は、各ベンダーの更新を待つ形になります。
影響しない・小さい: RACKを使っていない環境(SA-26:70のみ回避)、サウンド機能を無効にしている環境(SA-26:71の経路が減る)、bhyveを使っていない環境(SA-26:72は影響なし)。ただしサウンドとbhyveの修正は全バージョン対象なので、基本は更新しておくのが安全です。
情シスが今日やること
- 対象の棚卸し: 社内でFreeBSDを使っているサーバー・機器を洗い出す。FreeBSDを土台にした製品(pfSense/OPNsenseなどのファイアウォール、NASなど)も対象になりうるので、ベンダーの告知も確認する。
- 更新と再起動:
freebsd-update fetch → freebsd-update install で修正版を適用し、再起動する(カーネル修正を含むため再起動が必要)。
- 当たりをつける: すぐ再起動できない場合は、
kldstat -m tcp_rack でRACKの利用を確認し、15.1でRACKを使っていればSA-26:70の優先度を上げる。bhyveホストはSA-26:72の優先度を上げる。
- 製品の更新を待つ構成は記録: 自分で更新できない製品は、ベンダー告知の確認日と適用予定をチケットに残す。
OSの土台に関わる更新は、再起動の調整が必要な分だけ後回しになりがちです。対象を早めに洗い出し、再起動の時間を確保しておくことが、確実な対応につながります。