圧縮・解凍ソフトとして広く使われるWinRAR。その既知の脆弱性が、政府機関を狙う標的型攻撃に悪用されていることが報告されました。セキュリティ企業のCisco TalosとRecorded Futureによると、攻撃集団「Silent Lynx」が、WinRARの脆弱性(CVE-2025-8088)を使って、旧ソ連圏(CIS)の政府にリバースシェル(遠隔操作の足がかり)を仕込んでいたとされます。
何が起きているか
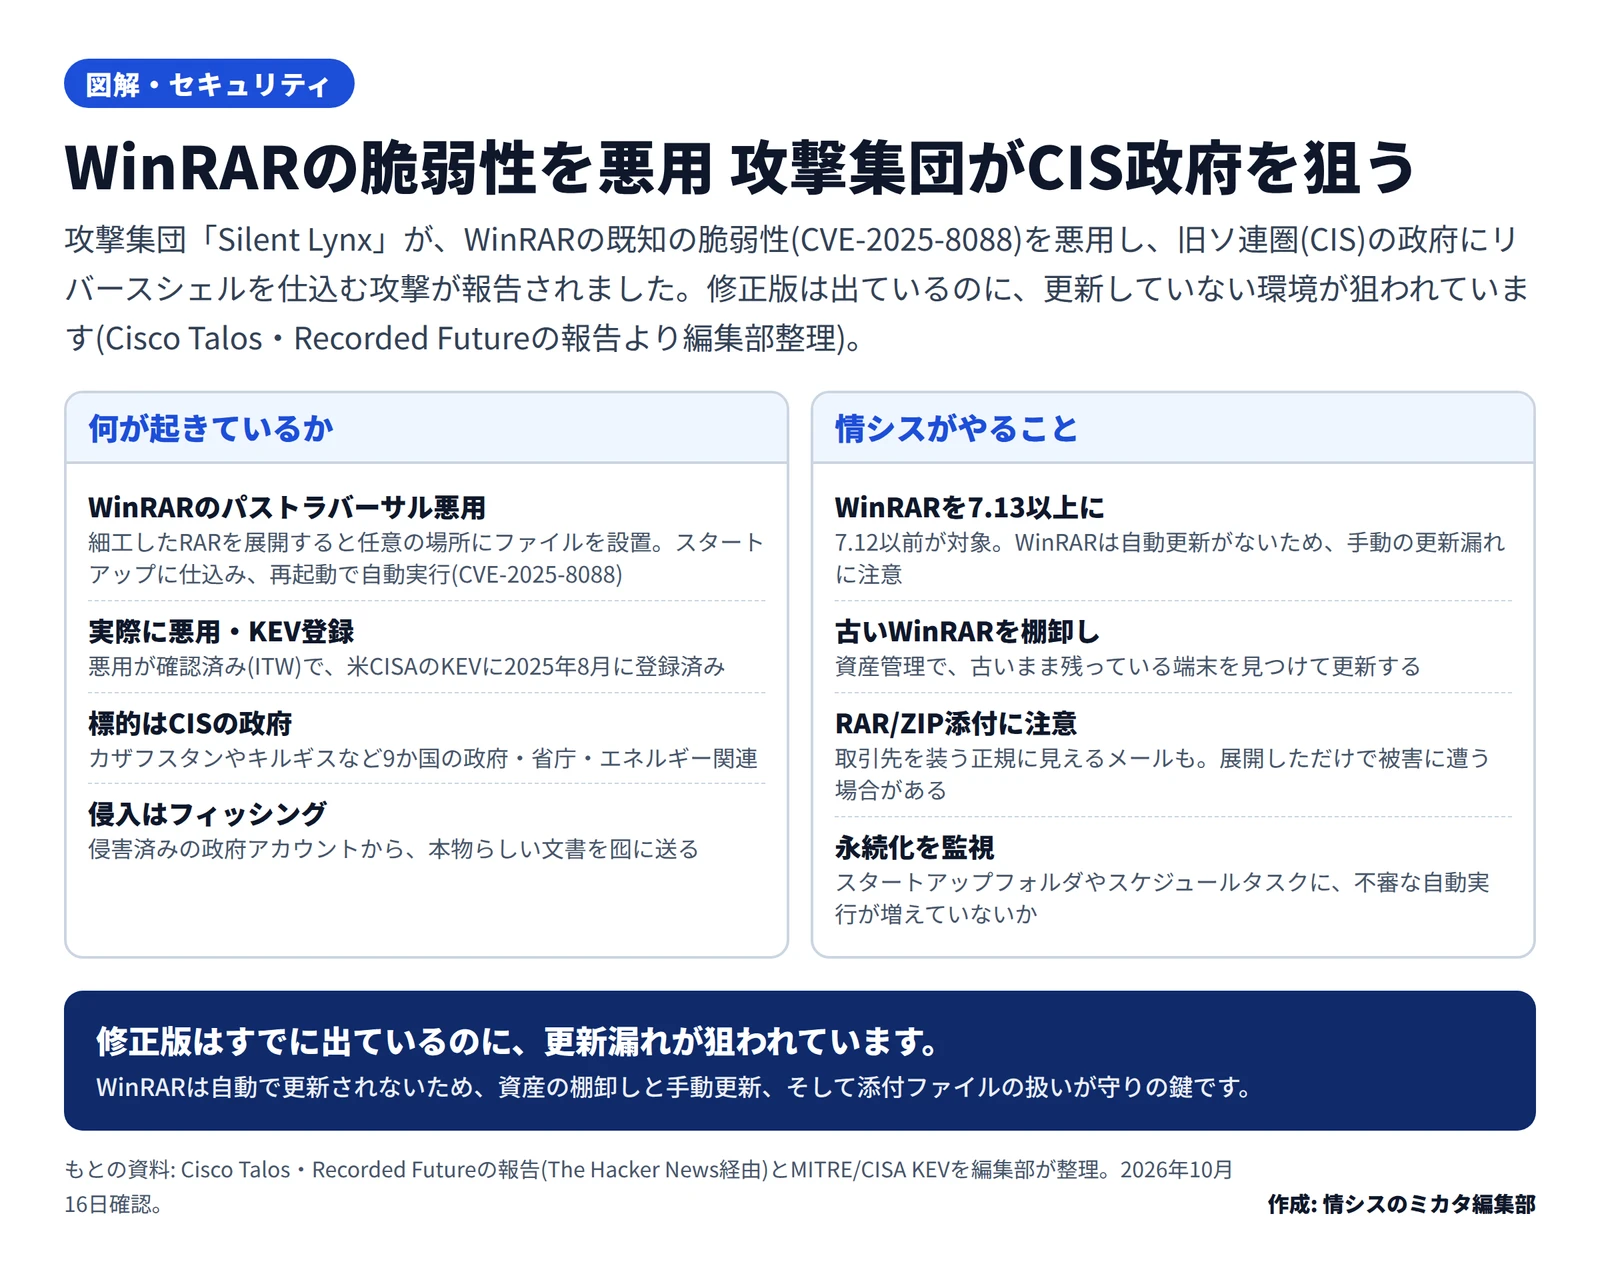
悪用されているのは、WinRARのパストラバーサル(経路の偽装)脆弱性CVE-2025-8088です。細工したRARアーカイブを展開すると、本来の展開先とは別の任意の場所にファイルを書き込めてしまいます。
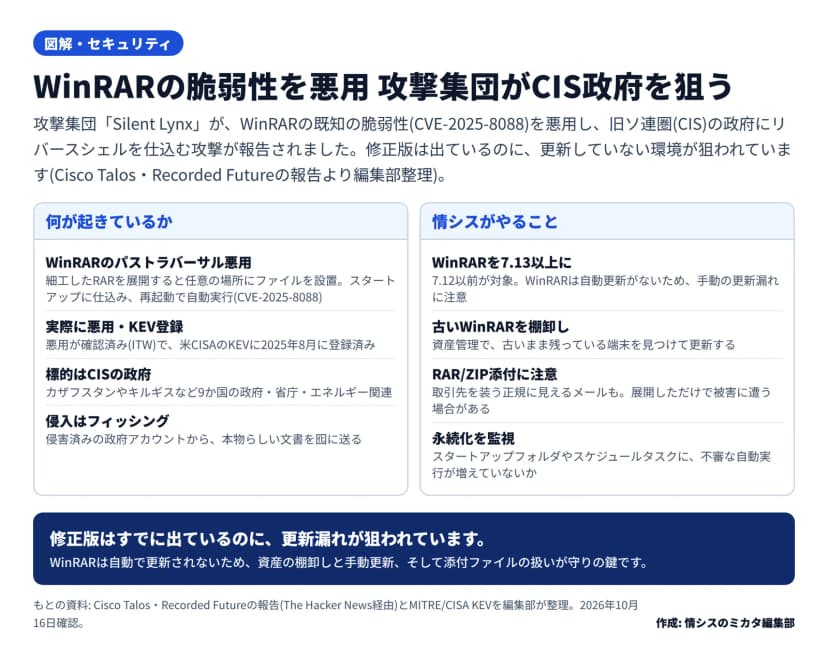 WinRAR脆弱性を悪用した攻撃の要点と対処(編集部作成)作成: 編集部 / もとの資料: Cisco Talos・Recorded Futureの報告(The Hacker News経由)とMITRE/CISA KEVを編集部が整理
報告によると、Silent Lynxは2026年4月、この脆弱性を使って、Windowsのスタートアップフォルダに不正なプログラムを設置していました。スタートアップに置かれると、パソコンの再起動のたびに自動で実行され、攻撃者による遠隔操作が続きます。侵入の起点は、侵害済みの政府アカウントから送られる、本物らしい文書を囮(おとり)にしたフィッシングメールでした。標的は、カザフスタンやキルギスなど、CISの9か国の政府・省庁・エネルギー関連に及ぶとされます。
この脆弱性は、2025年8月の時点ですでに実際の悪用が確認(ITW)されており、米CISAの「悪用が確認された脆弱性の一覧(KEV)」にも登録されています。修正版であるWinRAR 7.13はすでに公開されていますが、更新していない環境が狙われ続けているのが実態です。
影響する会社・しない会社
影響する: WinRAR(とくに7.12以前)を使っている組織。WinRARは自動更新の仕組みがないため、古いバージョンが気づかないうちに残りがちです。RAR形式の添付ファイルをやり取りする業務では、とくに注意が必要です。
直接の標的ではない会社も: 今回の標的はCIS政府ですが、悪用されているのは世界中で使われるソフトの脆弱性で、手口は他の攻撃者にも広がりえます。「自社は関係ない」とは言い切れません。
情シスが今日やること
- WinRARのバージョン確認と更新: 社内のWinRARを確認し、7.12以前なら7.13以上へ更新する。手動更新が必要な点に注意し、全端末をもれなく。
- 古いWinRARの棚卸し: 資産管理の仕組みで、古いバージョンや、入れっぱなしの圧縮解凍ソフトが残っていないかを洗い出す。
- RAR/ZIP添付への注意喚起: 取引先や公的機関を装う、正規に見えるメール(侵害済みアカウントからの送信を含む)に注意する。展開しただけで被害に遭う手口があることを社内に周知する。
- 永続化の監視: スタートアップフォルダやスケジュールタスクに、見覚えのない自動実行が増えていないかを点検する。
「パッチが出ているから大丈夫」ではなく、「更新されていない端末が狙われている」のが今回のポイントです。自動で更新されないソフトほど、棚卸しと手動更新の徹底が、確実な守りにつながります。