本文へ移動
情シスのミカタ
ニュース約2分で読めます

Linuxカーネルの権限昇格「Bad Epoll」 PoC公開

Linuxの基本機能epollに、ローカルの一般ユーザーが管理者権限を奪える脆弱性(CVE-2026-46242、通称Bad Epoll)が見つかりました。実証コード(PoC)が公開されており、コンテナ脱出の恐れもあります。実際の悪用は未確認ですが、Linuxサーバーを使う情シスはカーネルの更新を確認しましょう。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Linuxカーネルの権限昇格「Bad Epoll」 PoC公開

この記事のまとめ

  • Linuxの基本機能epollに、ローカルの一般ユーザーが管理者権限を奪える脆弱性(CVE-2026-46242、通称Bad Epoll)が見つかりました。深刻度はCVSS 7.8です。
  • 解放後利用(UAF)により、権限昇格やカーネルメモリの読み取り、コンテナ脱出につながる恐れがあります。実証コード(PoC)が公開されています。
  • 2026年10月時点で実際の悪用やKEV掲載は確認されていませんが、PoCが公開済みのため、6.18.33 / 7.0.10以降や各ディストリの追従版へのカーネル更新が勧められます。
こんな方に#20代#30代#40代#50代実務

サーバーやクラウド基盤の土台となるLinux。その中核であるカーネルの基本機能「epoll(イーポール)」に、ローカルの一般ユーザーが管理者権限を奪える脆弱性が見つかりました。通称「Bad Epoll」(CVE-2026-46242)で、実証コード(PoC)が公開されています。ドイツのCERT-Bundも関連する注意喚起を出しています。

何があったか

epollは、多数の接続やファイルを効率よく監視するための、Linuxでごく一般的に使われる仕組みです。今回見つかったのは、このepollの処理に、**解放後利用(Use-After-Free、UAF)**という不具合があるというものです。
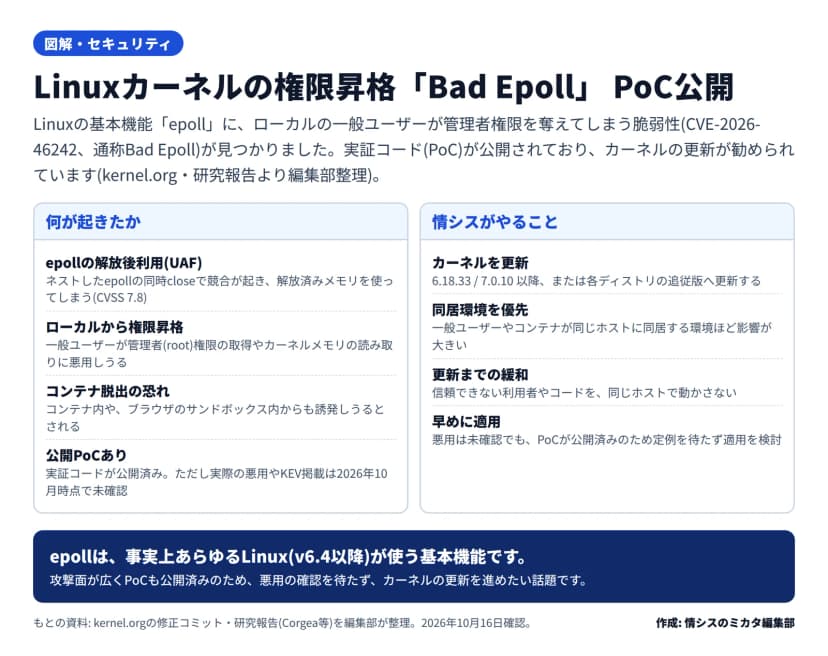
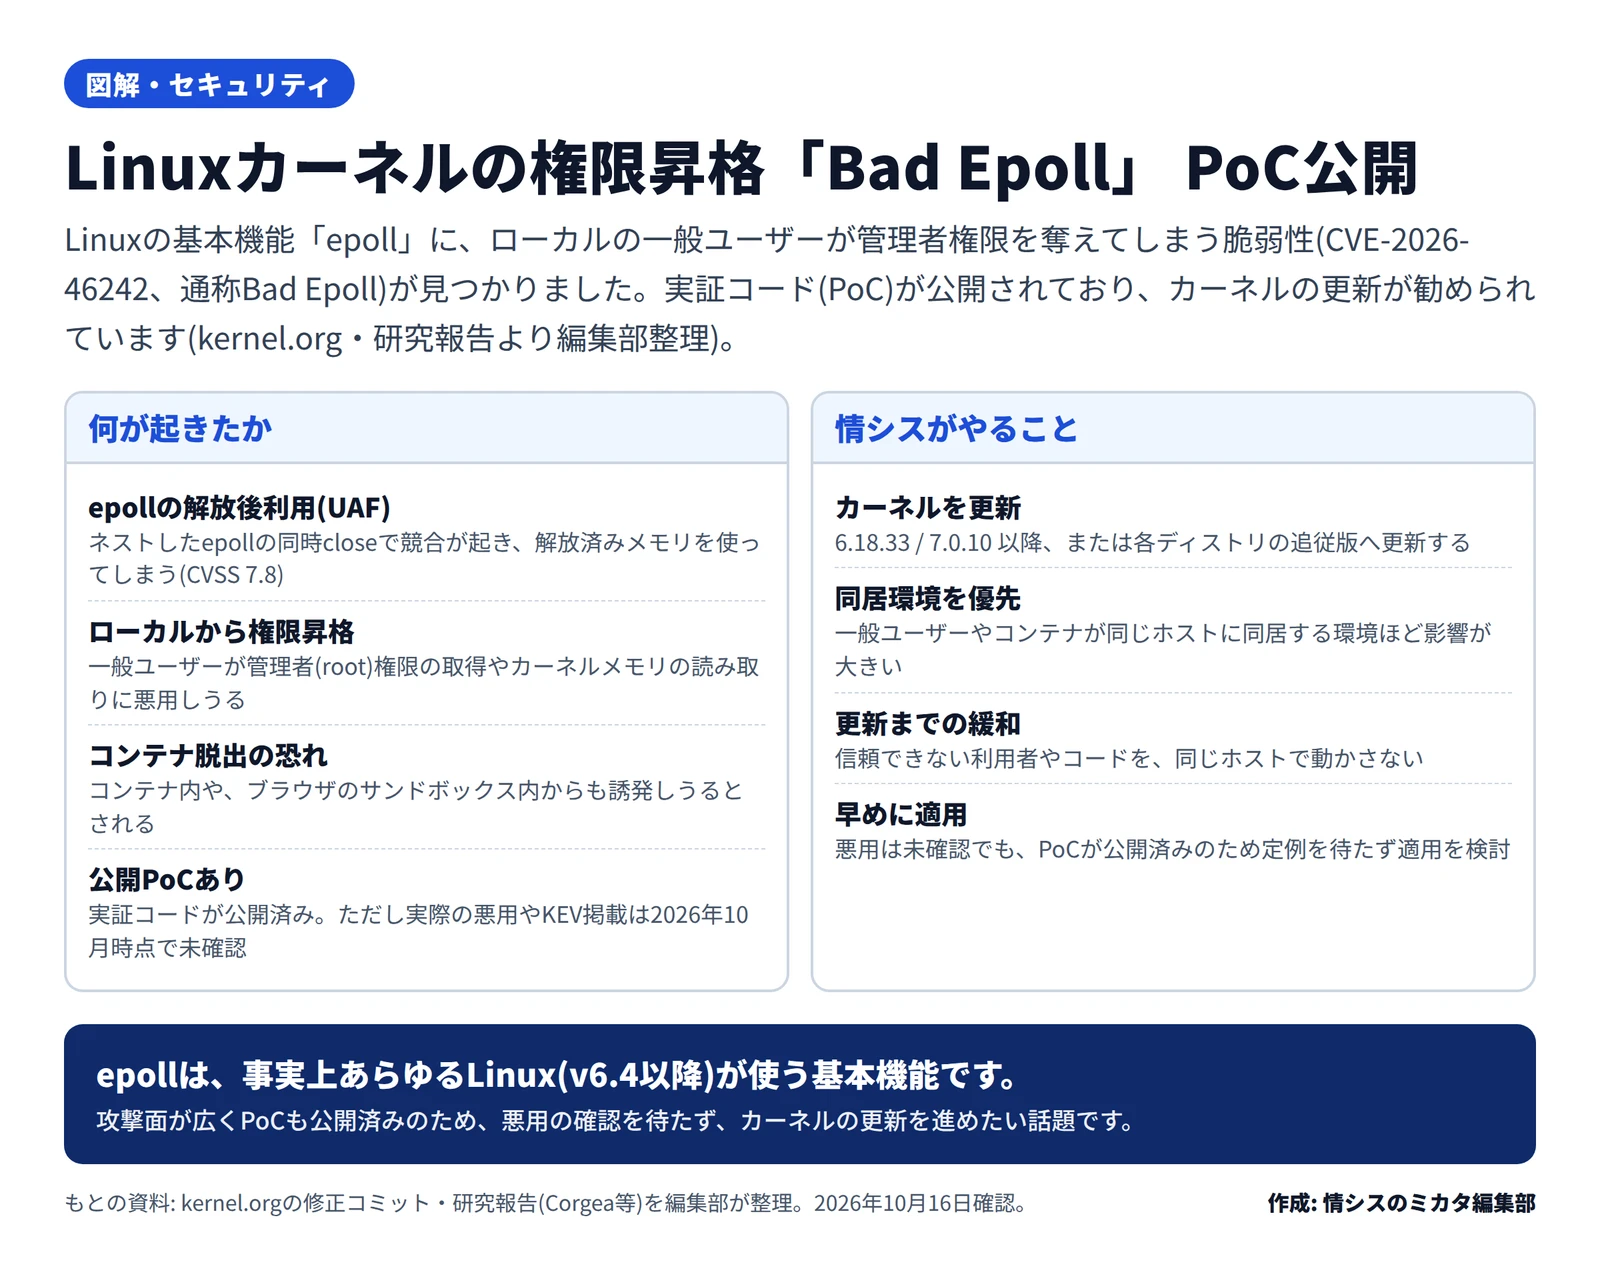
2区画の図。左『何が起きたか』=epollの解放後利用(ネストしたepollの同時closeで競合・CVSS7.8)、ローカルから権限昇格(rootやカーネルメモリ読み取り)、コンテナ脱出の恐れ、公開PoCあり(実被害やKEVは未確認)。右『情シスがやること』=カーネルを6.18.33/7.0.10以降へ更新、一般ユーザーやコンテナが同居する環境を優先、更新までは信頼できないコードを同居させない、PoC公開済みのため早めに
Linuxカーネルの権限昇格「Bad Epoll」の要点と対処(編集部作成)作成: 編集部 / もとの資料: kernel.orgの修正コミット・研究報告(Corgea等)を編集部が整理

入れ子(ネスト)にしたepollを同時に閉じる操作で競合状態が起き、解放済みのメモリを使ってしまいます。これを悪用すると、ローカルの一般ユーザーが、管理者(root)権限の取得や、カーネルメモリの読み取り、さらにはコンテナからの脱出につながる恐れがあります。深刻度はCVSS 7.8(High)です。

影響を受けるのは、eventpollを持つv6.4以降のカーネルです。修正は6.18.33 / 7.0.10以降(および7.1系)で提供され、各ディストリビューションも順次これを取り込んでいます。

悪用状況と、なぜ注意すべきか

2026年10月15日時点で、実際の悪用(ITW)や、CISAのKEV(悪用が確認された脆弱性の一覧)への掲載は確認されていません。その意味で「今すぐ攻撃が来る」緊急速報ではありません。

一方で、動作する実証コード(PoC)がすでに公開されています。epollは事実上あらゆるLinuxサーバーが使う広範な機能で、コンテナ内やブラウザのサンドボックス内からも誘発しうるとされます。攻撃の足がかりとして使われやすい性質のため、悪用の確認を待たずに手を打っておきたい類の脆弱性です。

影響する環境・しない環境

影響する: v6.4以降の修正前カーネルを使っているLinuxサーバー。とくに、一般ユーザーが同じサーバーにログインできる環境や、コンテナを多数動かしている基盤は、ローカルからの権限昇格・コンテナ脱出の観点で優先度が高めです。

影響が小さい: すでに修正版カーネルへ更新済みの環境。また、信頼できる管理者しか触れない単独のサーバーは、悪用の前提が満たされにくくなります(ただし更新は推奨)。

情シスが今日やること

  1. カーネルのバージョン確認: 社内のLinuxサーバーのカーネルを確認する(uname -r)。v6.4以降で修正前なら対象。
  2. 更新の適用: 6.18.33 / 7.0.10以降、または各ディストリビューションが出す修正版カーネルへ更新し、再起動する。
  3. 同居環境を優先: 共有サーバーやコンテナ基盤から先に適用する。
  4. 更新までの緩和: すぐに再起動できない場合は、信頼できない利用者やコードを同じホストで動かさないようにする。

カーネルの更新は再起動を伴うため後回しになりがちですが、PoCが公開されている脆弱性は、時間が経つほど悪用のリスクが上がります。再起動の時間を計画的に確保しておきましょう。

よくある質問

Qすぐに悪用される危険がありますか?

A2026年10月時点で、実際の悪用やCISAのKEV(悪用が確認された脆弱性の一覧)への掲載は確認されていません。ただし、動作する実証コード(PoC)が公開されているため、悪用のハードルは下がっています。緊急の速報ではありませんが、早めの更新が勧められます。

Qどんな環境が特に危険ですか?

A一般ユーザーが同じサーバーにログインできる環境や、コンテナを多数動かしている基盤です。ローカルからの権限昇格・コンテナ脱出につながるため、マルチテナントの環境ほど優先度が高くなります。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月16日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします