Red Hat は2026年10月21日、サーバーの管理画面「Cockpit」で仮想マシンを扱う部品「cockpit-machines」の更新を出しました。仮想マシンを作るときに入れたパスワード などを、プロセスの一覧から読める形で渡していた欠陥3件を直します。同じサーバーにログインできる人なら、psコマンドなどで読めます。
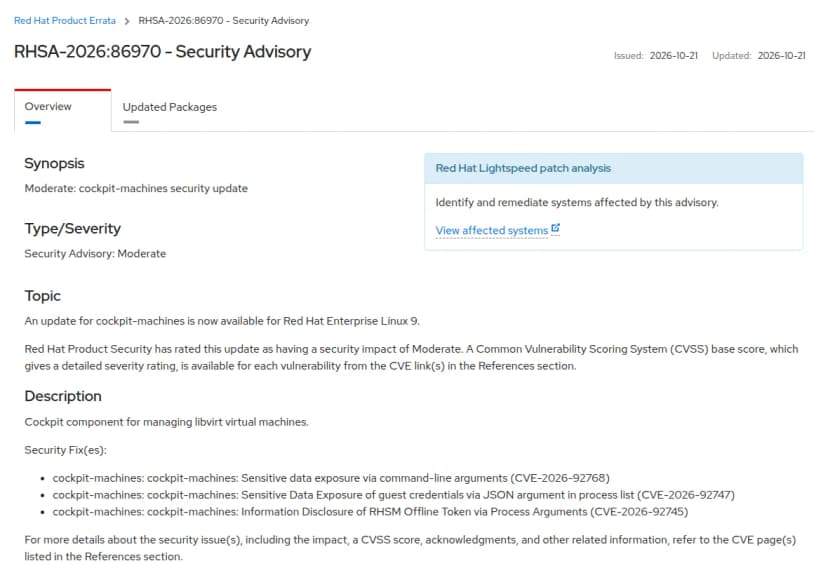
対象はRHEL 9とRHEL 10です。深刻度は中程度(Moderate)です。
Red Hatの告知で分かったこと
Red Hatの告知。cockpit-machinesの3件の欠陥を直す更新で、深刻度はModerate 出典: Red Hat「RHSA-2026:86970 - Security Advisory」 (引用)
CVE
見えてしまうもの
深刻度(CVSS 3.1)
CVE-2026-92768
仮想マシンのrootと利用者のパスワード(平文)。パスワードを変換するコマンドに、引数でそのまま渡していた
5.5
CVE-2026-92747
rootと利用者のパスワードを含む設定(JSON)。インストールの処理(install_machine.py)に引数で渡していた。開発 元の修正の説明では、ハッシュにしたパスワード
5.0
CVE-2026-92745
Red Hatのサブスクリプション管理(RHSM)のオフライントークン。確かめる処理の補助のスクリプトに引数で渡していた
5.0
CVEの説明では、CVE-2026-92747で見えるのは、インストールの処理が動いているあいだだけです。サーバーがプロセスの見え方をどう制限しているかにも左右されます。オフライントークンは、Red Hatからアクセストークンを受け取るのに使えます。
直った版は、RHEL 9向けが348.1-1.el9_8、RHEL 10向けが348.1-1.el10_2です。今回の更新はcockpit-machinesだけで、Cockpit本体(cockpit)のパッケージは含みません。
開発元は9月に直していた
開発元のCockpit Projectは、9月22日に348.1と355.1、9月23日に357を出し、3件を直しました。パスワードやトークンを、コマンドの引数でなく、標準入力で渡す形に変えています。オフライントークンの修正は、RHELのイメージを扱う部分(rhel-images)にあります。
互換のOSでは、AlmaLinuxが10月22日にAlmaLinux 10向けの更新(ALSA-2026:86971)を出しました。Oracle Linux も同じ日にELSA-2026-86970を出しています。ドイツのBSI(CERT-Bund)も22日に告知し、23日にOracle Linuxの更新を加えました。
影響する会社・しない会社
影響する: RHEL 9・10や互換のOSで、Cockpitの「仮想マシン」の画面(cockpit-machines)を使って仮想マシンを作っている会社です。
影響する: その母体のサーバーに、管理者のほかにもログインできる人や、外向けのサービスのアカウントがある会社です。そうしたアカウントが乗っ取られたときも、読まれる恐れがあります(当社の見立て)。
影響する: Cockpitの画面にRed Hatのオフライントークンを入れて、RHELのイメージを使っている会社です。
影響しない(告知の範囲では): cockpit-machinesを入れていないサーバーです。Cockpitで仮想マシンを扱っていなければ、今回の3件には当たりません。