本文へ移動
情シスのミカタ
ニュース約5分で読めます

RHELで4パッケージに更新 bubblewrap・pgvectorなど6件

Red Hatは2026年10月19日から20日にかけて、RHELのbubblewrap、pgvector、pcs、resteasyの更新を出しました。脆弱性は6件で、5件が重要(Important)です。pgvectorはRHEL 10でまだ直っていません。パッケージごとの中身と、先にできる対策をまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
RHELで4パッケージに更新 bubblewrap・pgvectorなど6件

この記事のまとめ

  • Red Hatは10月19日、RHELのbubblewrap、pcs、resteasyの更新を出しました。pgvectorはRHEL 9で10月20日に直り、RHEL 10はまだです。
  • 深刻度はCVSS 7.4〜8.8です。bubblewrapはサンドボックスの外にファイルを書かれる恐れ、pgvectorはDBの利用者にコードを実行される恐れがあります。
  • dnfで更新し、必要なサービスを再起動します。pgvectorはRHEL 10で直るまで、信頼できないDBアカウントにスキーマを作らせないようにします。
こんな方に#30代#40代#50代実務

Red Hatは2026年10月19日、Red Hat Enterprise Linux(RHEL)のbubblewrap、pcs、resteasyの更新を出しました。10月20日には、RHEL 9のpgvectorの更新も出ています。直した脆弱性は合わせて6件で、ドイツのCERT-Bundも10月19日に、深刻度「高」の注意情報(WID-SEC-2026-4029)を出しました。

ただし、RHEL 10のpgvectorは、10月20日時点でまだ直っていません。この記事の内容は、10月20日にRed HatのCVEのページとセキュリティアドバイザリで確かめたものです。

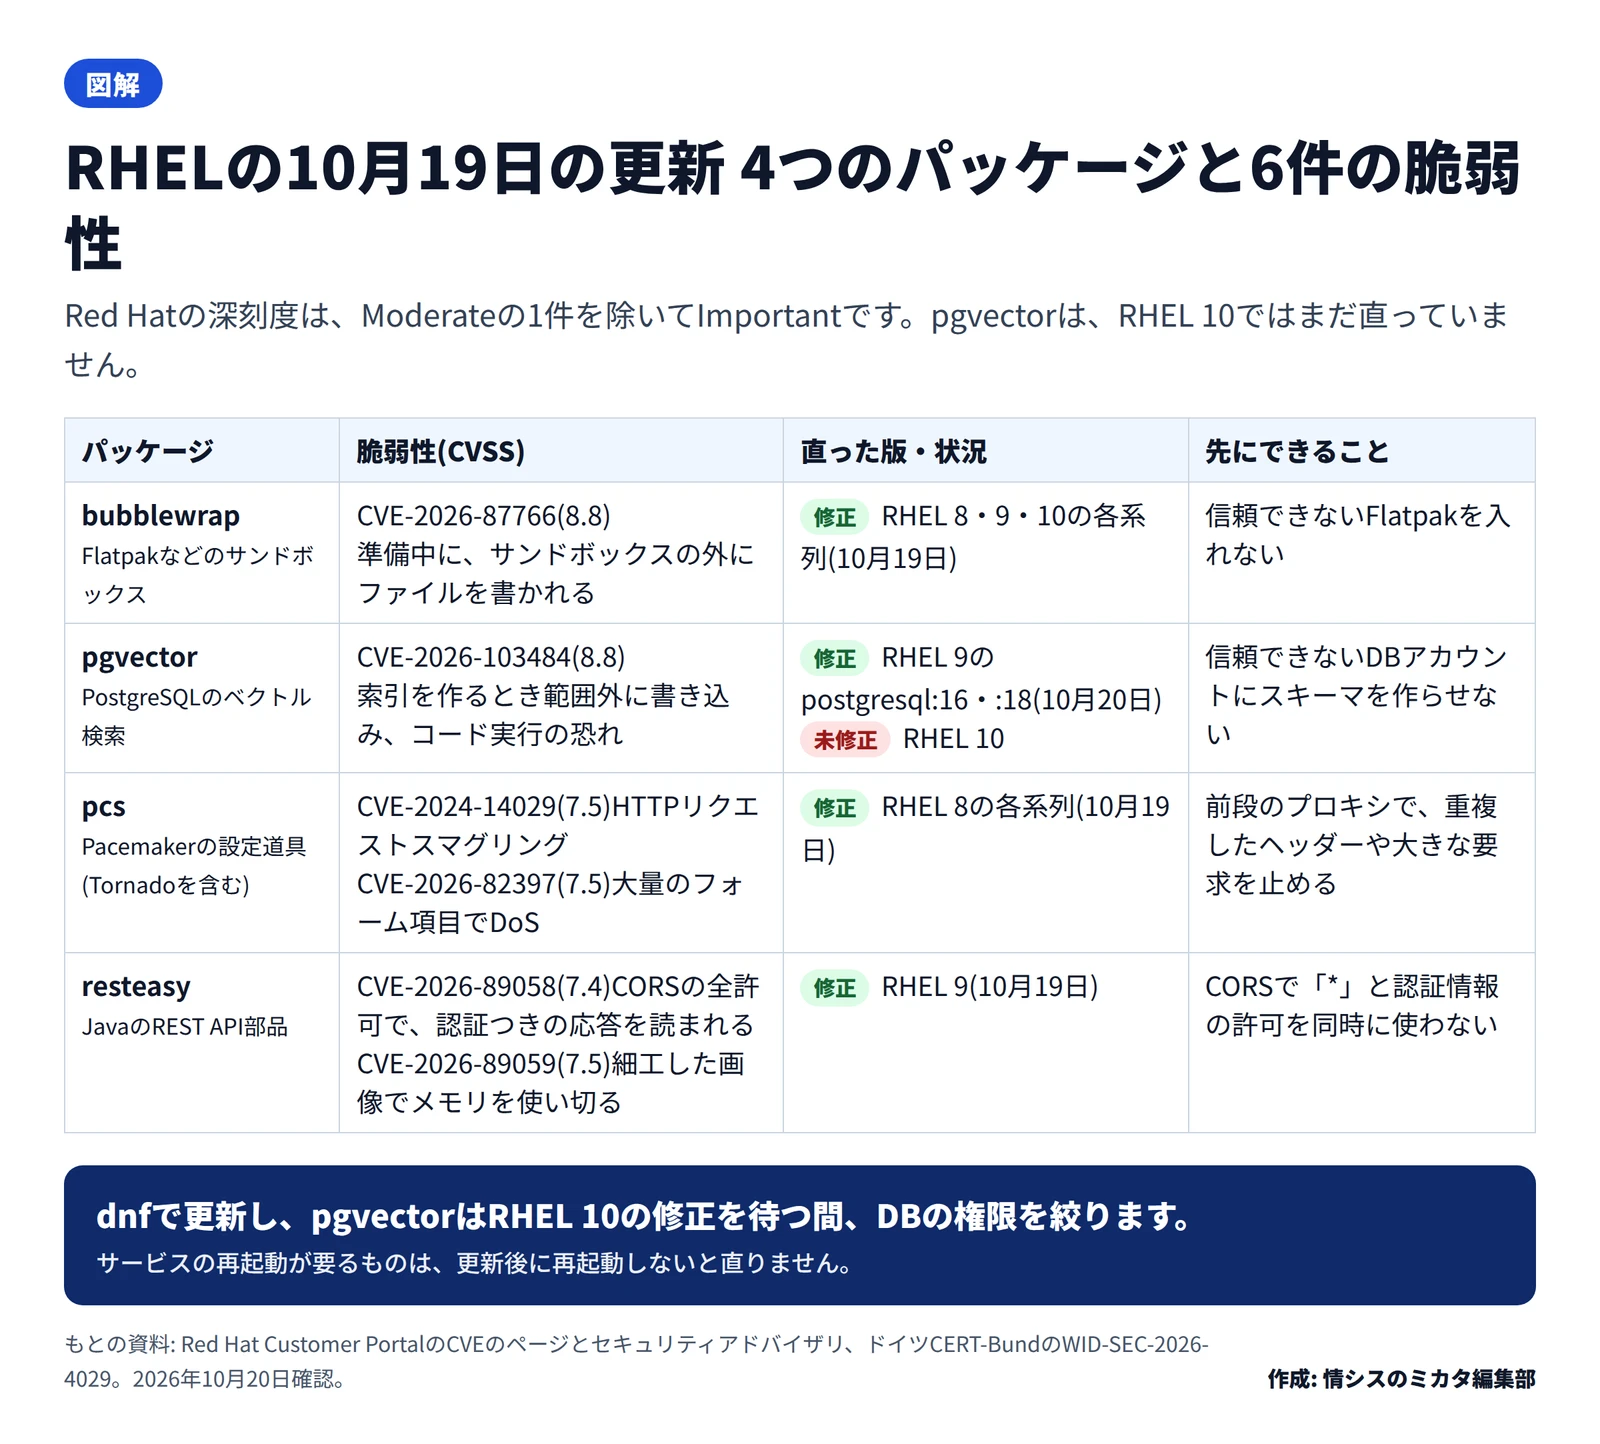
図解の表。bubblewrapはCVE-2026-87766(8.8)でサンドボックスの外にファイルを書かれる恐れ、RHEL 8・9・10で修正。pgvectorはCVE-2026-103484(8.8)で索引作成時に範囲外への書き込み、RHEL 9は10月20日に修正、RHEL 10は未修正。pcsはTornadoのCVE-2024-14029とCVE-2026-82397(いずれも7.5)、RHEL 8で修正。resteasyはCVE-2026-89058(7.4)とCVE-2026-89059(7.5)、RHEL 9で修正。それぞれ先にできる対策が並ぶ
RHELの10月19日の更新 4つのパッケージと6件の脆弱性作成: 編集部 / もとの資料: Red Hat Customer Portal・BSI / CERT-Bund

bubblewrap サンドボックスの外にファイルを書かれる

bubblewrapは、権限を持たない利用者がサンドボックス(隔離した実行環境)を作るための道具です。Flatpakなどのアプリの配布の仕組みが使っています。

CVE-2026-87766は、サンドボックスを準備する途中で、外の場所にファイルやフォルダーを作られる脆弱性です。新しいルートの下に作るとき、シンボリックリンクをたどって、起動した利用者の権限でホスト側に書き込まれます。サンドボックスの中のプログラムが動き出す前に起きます。CVSSは8.8で、Red Hatの深刻度は重要(Important)です。

Red Hatは10月19日、RHEL 8・9・10と、それぞれの延長サポートの系列向けに、直したパッケージを出しました。開発元では0.12.0で直っています。直すまでの対策として、Red Hatは、信頼できないFlatpakを入れないこと、直していないbubblewrapで信頼できない内容のファイルを作らないことを挙げています。

pgvector RHEL 10はまだ直っていない

pgvectorは、PostgreSQLでベクトル検索をするための拡張機能です。生成AIの検索の仕組み(RAG)などで使われます。

CVE-2026-103484は、IVFFlatという種類の索引を作るとき、データベースの利用者が範囲の外にデータを書き込める脆弱性です。任意のコードの実行につながる恐れがあります。CVSSは8.8で、開発元では0.8.7で直っています。

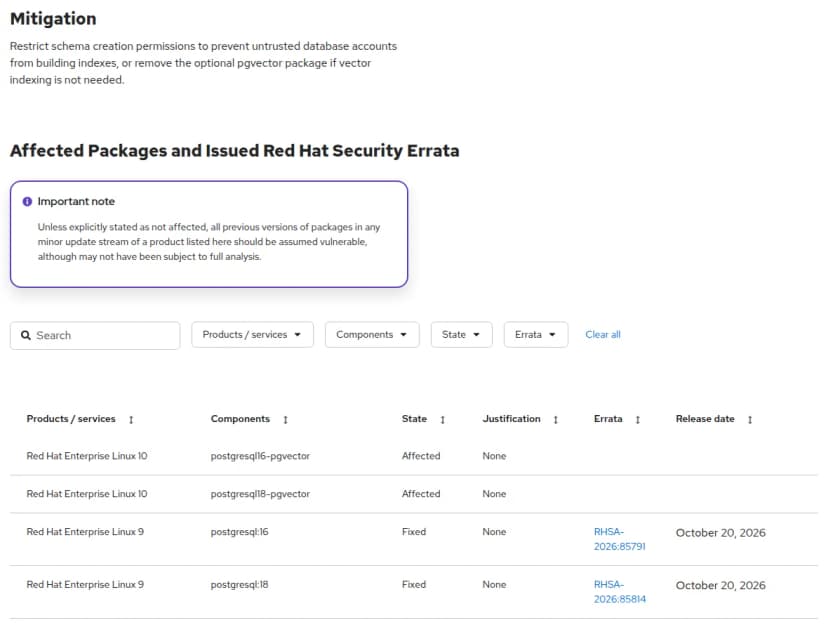
Red Hat Customer PortalのCVE-2026-103484のページ。Mitigationに、信頼できないデータベースのアカウントが索引を作れないようスキーマ作成の権限を絞るか、ベクトルの索引が不要ならpgvectorを外すとある。Affected Packagesの表では、RHEL 10のpostgresql16-pgvectorとpostgresql18-pgvectorがAffected、RHEL 9のpostgresql:16とpostgresql:18がFixedでRHSA-2026:85791とRHSA-2026:85814、リリース日は2026年10月20日
Red HatのCVE-2026-103484のページ。RHEL 10は「Affected」のまま出典: Red Hat「CVE-2026-103484」(引用)

Red HatのCVEのページでは、RHEL 9のpostgresql:16と:18のモジュールは10月20日に直りました(RHSA-2026:85791、RHSA-2026:85814)。一方、RHEL 10のpostgresql16-pgvectorとpostgresql18-pgvectorは「Affected(影響あり)」のままです。

Red Hatは、直るまでの対策として、信頼できないデータベースのアカウントが索引を作れないよう、スキーマを作る権限を絞ることを挙げています。ベクトルの索引が要らなければ、pgvectorを外す方法も示しています。

pcs Tornadoの2件を直した

pcsは、Pacemakerのクラスターを設定する道具です。中にPythonのWebの部品Tornadoを含んでいて、今回はこのTornadoの2件を直しました。

  • CVE-2024-14029(CVSS 7.5): 重複したTransfer-Encodingのヘッダーを無視するため、プロキシの後ろに置いたとき、HTTPリクエストスマグリング(要求のすり替え)に使われる恐れがあります。アクセス制御のすり抜けなどにつながります。
  • CVE-2026-82397(CVSS 7.5): フォームの項目の数に上限がなく、大量の項目を送られるとサービスが止まる恐れがあります。

10月19日の更新は、RHEL 8と、その延長サポートの系列向けです。RHEL 9と10のpython-tornadoの修正は、2024年12月から2026年9月にかけて出ています。Red Hatは、前段のプロキシで重複したヘッダーを持つ要求を止めること、要求の大きさや項目の数を絞ることを、対策として挙げています。

resteasy CORSの設定とメモリの使い切り

resteasyは、JavaでREST APIを作るための部品です。RHEL 9向けに、10月19日に直したパッケージが出ました。

  • CVE-2026-89058(CVSS 7.4、Moderate): CORSで全てのオリジンを許す設定(「*」)にすると、要求のOriginをそのまま返し、認証情報の付いた要求も許してしまいます。悪意のあるサイトから、利用者のセッションで認証つきの応答を読まれる恐れがあります。
  • CVE-2026-89059(CVSS 7.5): 画像を受け取る部品が、画像の大きさの上限を確かめません。小さな細工した画像でメモリを使い切らせ、サービスを止められる恐れがあります。

Red Hatのページでは、Red Hat Build of KeycloakやRed Hat Certificate Systemなど、resteasyを含むほかの製品にも影響があるとしています。製品ごとの修正の状況は、それぞれのページで確かめる必要があります。

影響する会社・しない会社

  • 影響する: RHEL 8・9・10を使い、bubblewrap、pcs、resteasy、pgvectorのいずれかが入っている会社です。更新を当てる必要があります。
  • 影響する: RHEL 10でpgvectorを使っている会社です。10月20日時点で修正が出ていないため、データベースの権限を絞る対策が先に要ります。
  • 影響する: Pacemakerのクラスターを運用している会社です。pcsのWeb画面を外から使える構成になっていないかも確かめます。
  • 影響しない: RHELを使っていない会社は、今回のRed Hatの更新の対象ではありません。ただし、ほかのLinuxでも同じ部品を使っていれば、それぞれの配布元の情報を確かめます。

情シスが今日やること

  1. RHELのサーバーで、bubblewrap、pcs、resteasy、pgvectorが入っているかを、パッケージの一覧で確かめます。委託先が運用しているサーバーも含めます。
  2. 入っているサーバーは、dnfで更新を当てます。pcsやresteasyを使うサービスは、更新のあとに再起動して、新しい版が動いていることを確かめます。
  3. RHEL 10でpgvectorを使っているデータベースは、スキーマを作る権限を持つアカウントを洗い出し、信頼できないものから外します。Red Hatの修正が出たら、すぐに当てる担当を決めます。
  4. resteasyを使うJavaのアプリは、CORSの設定で全てのオリジンを許しつつ、認証情報も許していないかを開発担当に確かめてもらいます。
  5. 社員のLinuxの端末でFlatpakを使っている場合は、信頼できる配布元のアプリだけを入れるよう伝えます。

よくある質問

QどのRHELが対象ですか。

Aパッケージで違います。bubblewrapはRHEL 8・9・10の各系列、pcsはRHEL 8の各系列、resteasyはRHEL 9、pgvectorはRHEL 9と10です。RHEL 9と10のpython-tornadoの修正は、それより前に出ています。

Qすでに悪用されていますか。

ARed Hatのページには、悪用の有無は書かれていません。米CISAの悪用が確認された脆弱性の一覧(KEV)には、10月20日時点で6件とも載っていません。

Qpgvectorを使っていないか、どう調べますか。

ARed Hatの資料では、RHEL 9はpostgresqlのモジュール(16・18)に含まれる部品、RHEL 10はpostgresql16-pgvectorとpostgresql18-pgvectorのパッケージです。入っているパッケージの一覧と、データベースに入れた拡張機能の一覧で確かめます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月20日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします